Управление сетью в Docker-среде часто становится избыточно сложным процессом, если подходить к каждому новому сервису как к отдельному проекту. Стандартная практика открытия портов и последующего отслеживания адресов приводит к созданию запутанной системы, в которой легко потеряться. Вместо того чтобы полагаться на закладки в браузере или списки IP-адресов с номерами портов вроде 8123 для Home Assistant или 3000 для других приложений, многие пользователи ищут более эффективное решение. Одним из таких инструментов, способных консолидировать доступ к сервисам, является Nginx Proxy Manager.
Оптимизация доступа к сервисам через единую точку входа
До внедрения Nginx Proxy Manager настройка каждого контейнера требовала ручного открытия порта и ведения записей о каждом адресе. С ростом количества контейнеров в домашней лаборатории такая схема становится неэффективной. Nginx Proxy Manager меняет подход к организации сети, предоставляя графический интерфейс для управления маршрутизацией без необходимости редактировать сложные конфигурационные файлы вручную или запоминать множество команд.
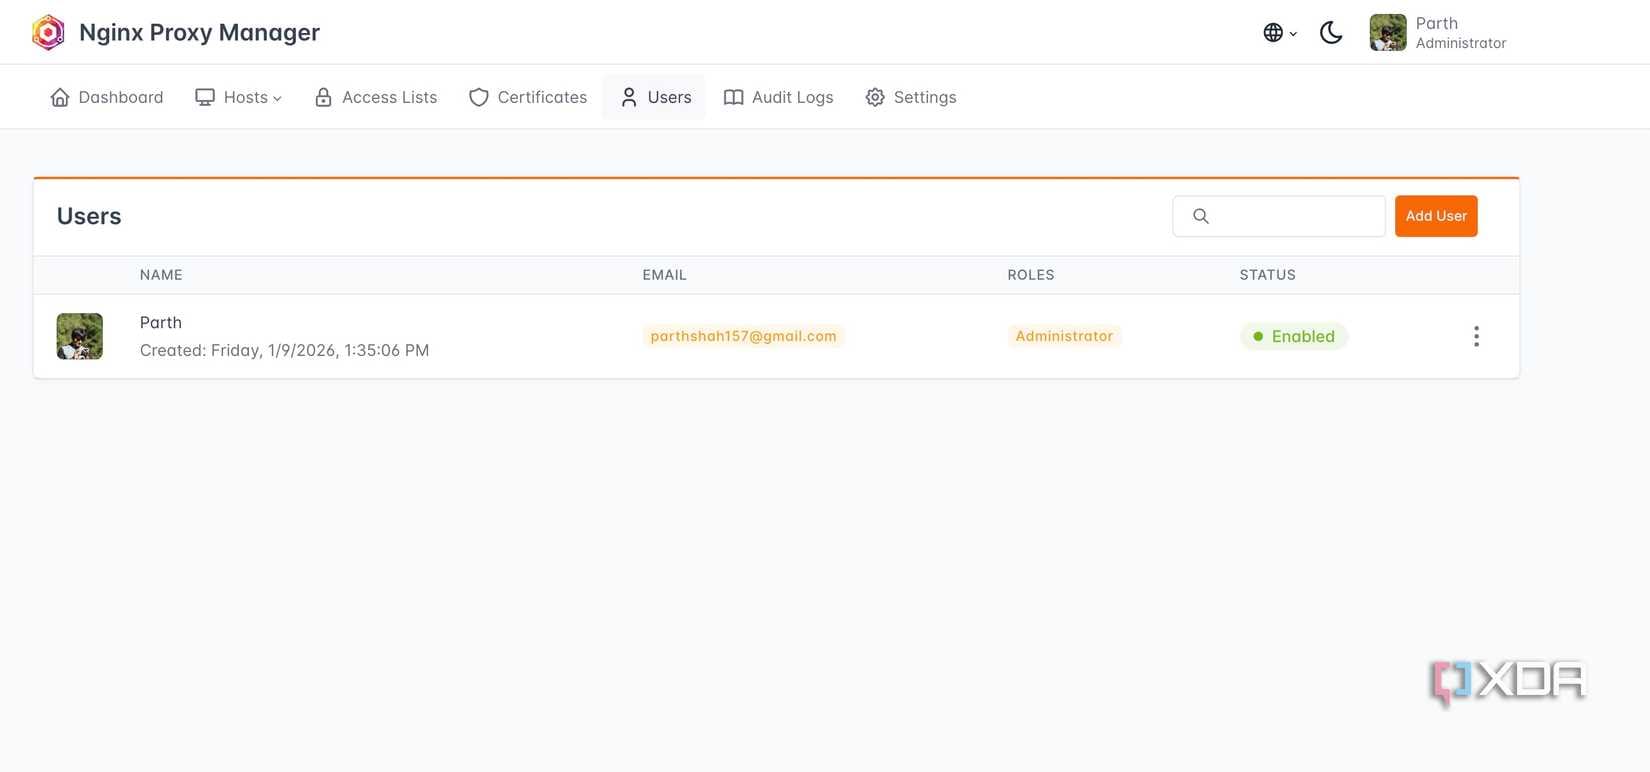
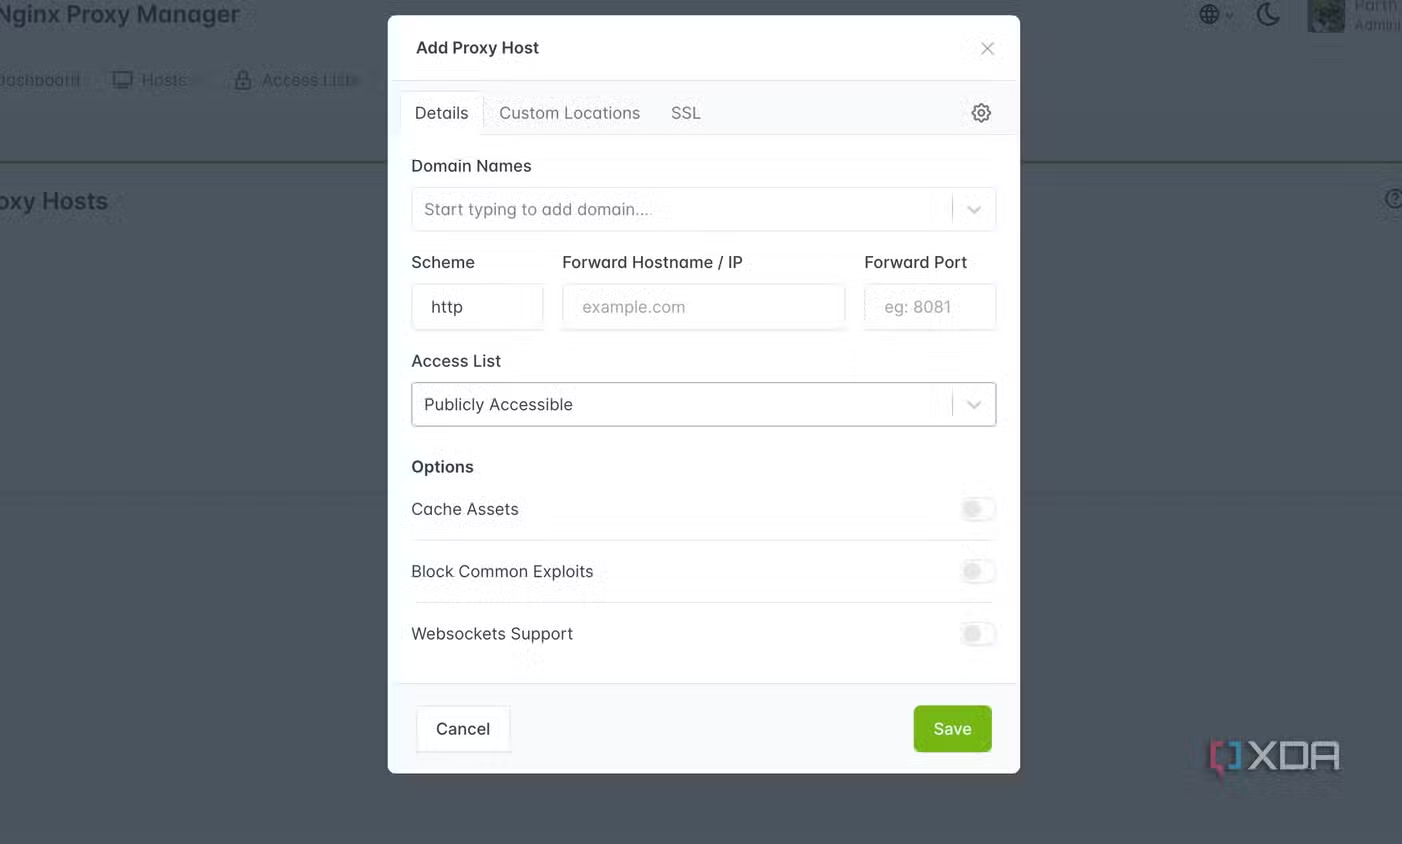
Рабочий процесс стал значительно проще: достаточно открыть панель управления, создать новый прокси-хост, указать доменное имя и перенаправить его на соответствующий внутренний IP-адрес. Вся конфигурация, включая прокси-хосты, сертификаты и списки доступа, отображается в едином дашборде. Это позволяет использовать человекочитаемые адреса, такие как home.mydomain.com, вместо запоминания последовательностей вроде 192.168.1.50:8123.
Безопасность и управление сертификатами
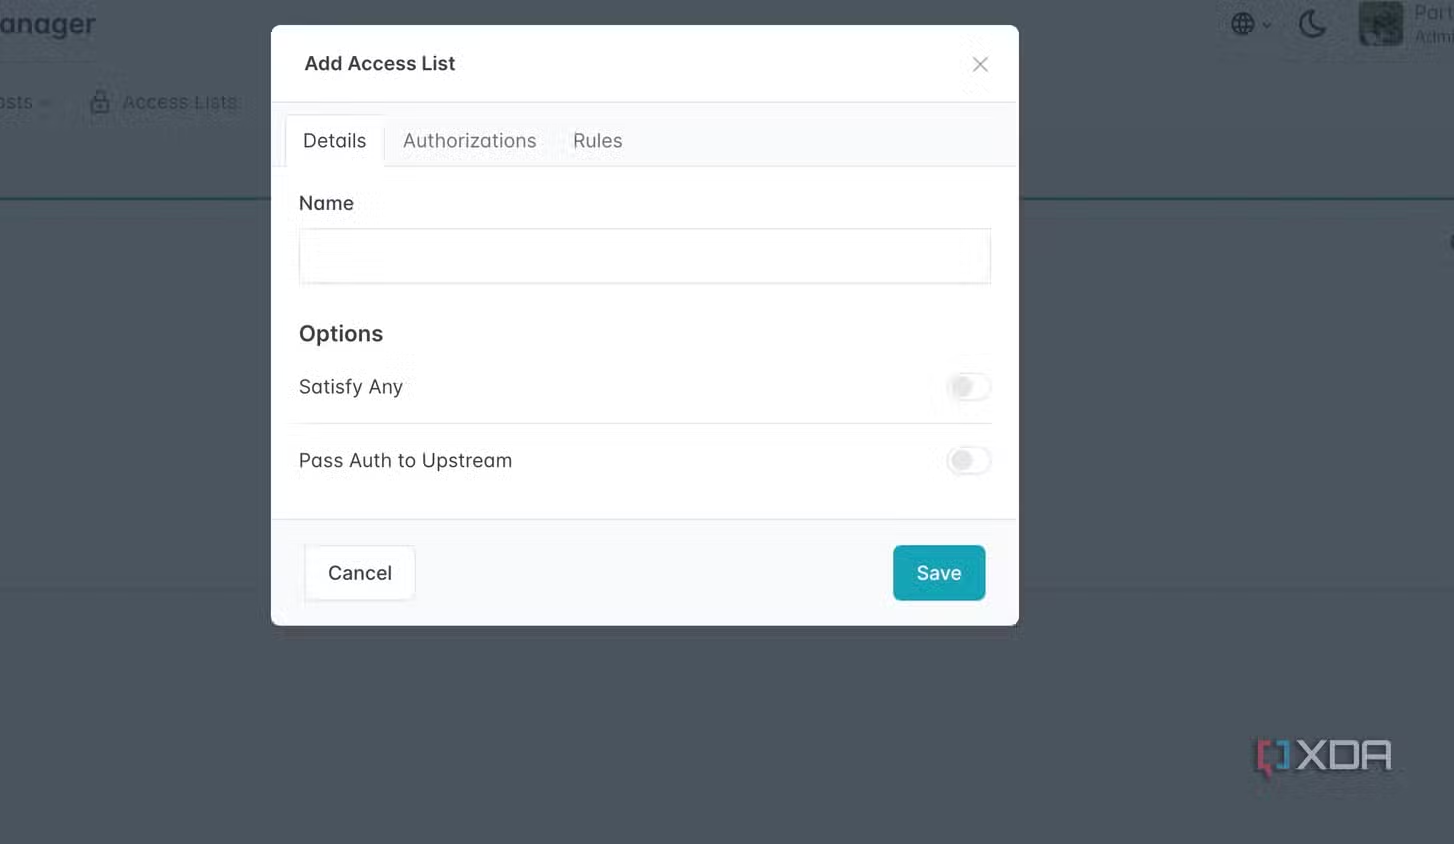
Интеграция HTTPS для каждого сервиса по отдельности традиционно является трудоемкой задачей, требующей управления сертификатами и настройки параметров безопасности для каждого приложения. Nginx Proxy Manager позволяет централизованно маршрутизировать трафик, создавая защищенный уровень доступа. Через интерфейс сервиса пользователь может настраивать списки доступа, добавлять аутентификацию и принудительно использовать протокол HTTPS.
Автоматизация SSL-сертификатов
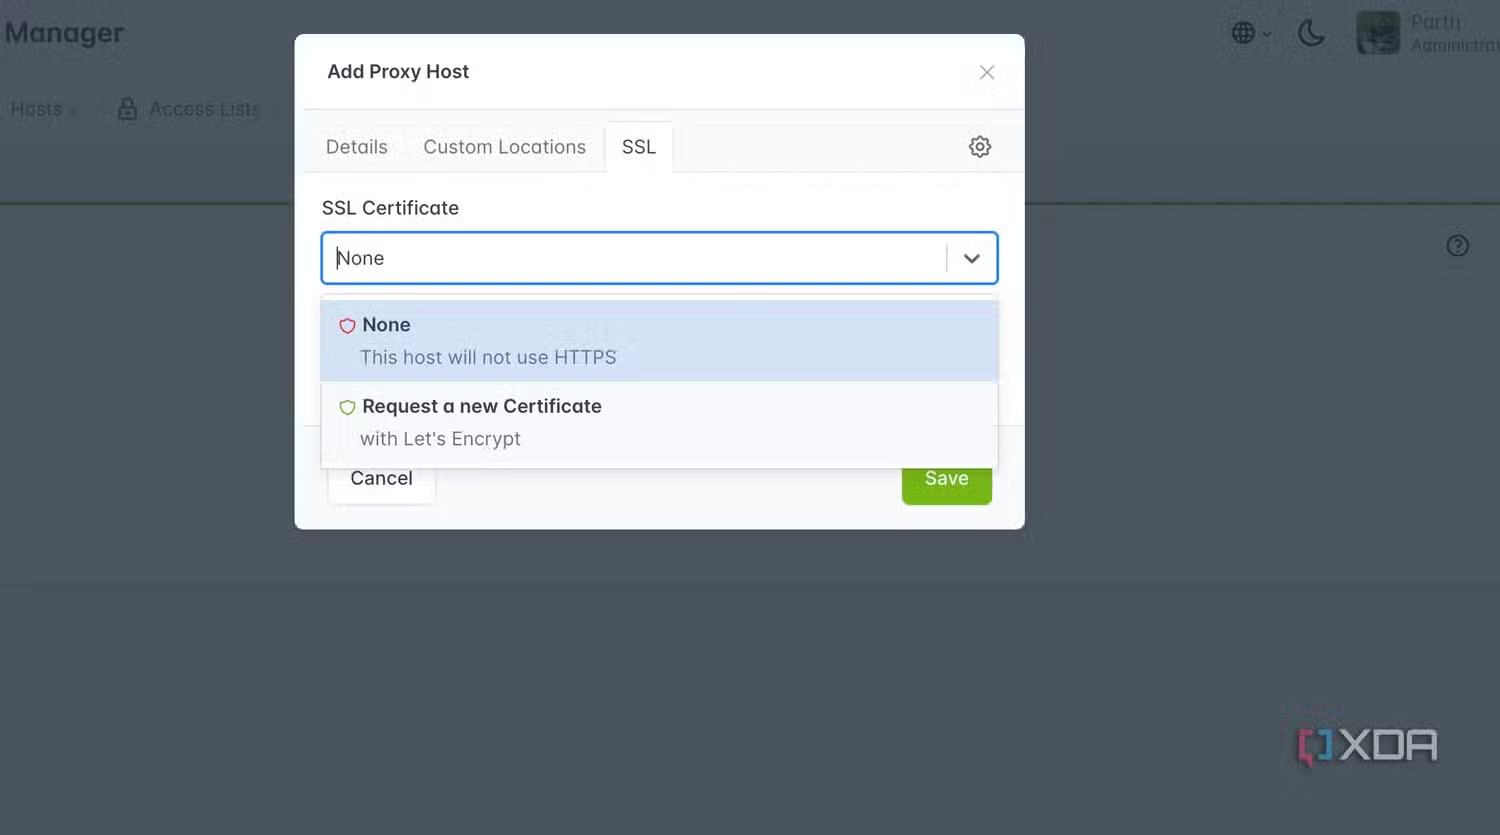
Одной из ключевых функций является автоматизация работы с Let’s Encrypt. При создании прокси-хоста можно запросить SSL-сертификат и настроить его принудительное использование в несколько кликов. Продление сертификатов происходит автоматически, что избавляет от необходимости настраивать HTTPS внутри каждого отдельного Docker-контейнера. Несмотря на это, разработчик подчеркивает, что инструменты проксирования не отменяют необходимость обновления ПО, использования сложных паролей и ограничения доступа к административным панелям инструментов.
Особенности сетевой конфигурации
Важно понимать, что запуск Nginx Proxy Manager не означает полного отсутствия открытых портов. Для корректной обработки входящего веб-трафика по-прежнему требуется оставить открытыми порты 80 и 443. Если цель пользователя заключается в создании инфраструктуры с полным отсутствием открытых портов, стоит обратить внимание на альтернативные решения, такие как Cloudflare Tunnel или Tailscale.
Тем не менее, Nginx Proxy Manager позволяет привести структуру домашней лаборатории в порядок. Возможность присвоить каждому приложению доменное имя и управлять всеми параметрами из одной панели превращает хаотичный набор портов в упорядоченную систему. Это не самое эффектное с визуальной точки зрения приложение, однако оно остается одним из наиболее функциональных инструментов для тех, кто столкнулся с проблемами при масштабировании своего Docker-окружения.
Проблема масштабируемости домашней лаборатории
Изначально сетевая организация в Docker воспринималась как серия локальных задач: запуск контейнера, фиксация его порта и сохранение адреса в закладки браузера. Такая модель работала до тех пор, пока количество сервисов оставалось минимальным. Однако по мере расширения лаборатории, когда пара контейнеров превратилась в обширную экосистему, процесс стал обременительным. Внимание пользователя начало переключаться с самих приложений на управление бесконечным списком IP-адресов и случайных чисел портов, что превращало работу в Docker из удобного инструмента в утомительную рутину.
Ранее сервисы вроде Outline, работающие на портах 3000 или 8080, требовали такого же внимания, как и Home Assistant, занимающий порт 8123. Отсутствие единого подхода заставляло зависеть от браузерных закладок, так как запомнить все комбинации цифр было практически невозможно. Это создавало барьер для экспериментов с новыми контейнерами: каждый новый проект воспринимался как дополнительная сетевая нагрузка, которую нужно было где-то записывать и впоследствии поддерживать в актуальном состоянии.
Безопасность как часть общего процесса
До внедрения Nginx Proxy Manager каждый запущенный контейнер представлял собой отдельный «проект» по обеспечению безопасности. Это вынуждало пользователя каждый раз задумываться об открытии портов, настройке эндпоинтов и конфигурации защиты для каждой единицы ПО отдельно. Использование единого прокси-уровня меняет парадигму: вместо того чтобы выставлять каждый контейнер напрямую в сеть, трафик проходит через централизованный шлюз.
В рамках этой модели администратор получает возможность гибко настраивать параметры безопасности прямо в дашборде:
- Создание списков доступа (Access Lists): ограничение видимости конкретных хостов.
- Аутентификация: добавление дополнительного уровня защиты на уровне проксирования.
- Принудительное использование протоколов: активация опции HSTS (HTTP Strict Transport Security) для защиты от атак типа «человек посередине».
Важно подчеркнуть, что наличие Nginx Proxy Manager — это не «серебряная пуля». Использование прокси-инструмента не отменяет базовых правил сетевой гигиены: регулярного обновления образов контейнеров, использования надежных паролей и избегания неоправданного открытия портов для инструментов администрирования. Тем не менее, это значительно упрощает внедрение HTTPS. Если раньше нужно было настраивать каждый контейнер, следить за сроком действия сертификатов и заниматься их обновлением вручную, то теперь это задача самого менеджера, который автоматически управляет жизненным циклом сертификатов Let’s Encrypt.
Ограничения сетевой архитектуры
При использовании Nginx Proxy Manager необходимо учитывать специфику сетевого взаимодействия. Это решение не делает ваш сервер «невидимым» для интернета: для корректной маршрутизации входящего веб-трафика на уровне роутера или файервола всё равно необходимо держать открытыми порты 80 и 443. В тех случаях, когда архитектура требует полной изоляции (нулевое количество открытых портов), более целесообразным будет применение технологий вроде Cloudflare Tunnel или Tailscale, которые работают по принципу исходящих соединений.