Для многих повседневных задач, таких как передача одного файла, открытие SSH-сессии или временный доступ к локальному сервису разработки, использование полноценных корпоративных VPN-решений, вроде Tailscale, кажется избыточным. Постоянное создание учетных записей, настройка «тейлнетов» (tailnets) и необходимость управлять списком доверенных устройств в облачных консолях создают ненужный след для процессов, которые длятся всего несколько минут. В качестве альтернативы для подобных сценариев появилась утилита Tailcat.
Особенности работы и технические аспекты Tailcat
Tailcat представляет собой инструмент командной строки, обеспечивающий шифрование WireGuard, поддержку NAT-пробивания и использование ретрансляторов DERP. Главное отличие решения заключается в отсутствии необходимости заводить аккаунт, SSO-провайдера или управлять политиками доступа через панель администратора. Инструмент функционирует в пользовательском пространстве и не требует прав суперпользователя или администратора. Он не создает TUN-интерфейсы и не меняет системные настройки DNS или таблицы маршрутизации.
Благодаря своей архитектуре Tailcat может использоваться в контейнерах, временных виртуальных машинах или изолированных средах разработки. Встроенный сетевой стек обрабатывает TCP непосредственно в процессе приложения, в то время как операционная система лишь передает зашифрованные пакеты WireGuard или трафик для ретрансляции через DERP. Безопасность соединения основана на генерации специального адреса, содержащего криптографические данные, необходимые для установления связи. Ключ в этом адресе работает аналогично паролю: любой, у кого он есть, получает доступ к сессии.
Процесс подключения и управление ключами
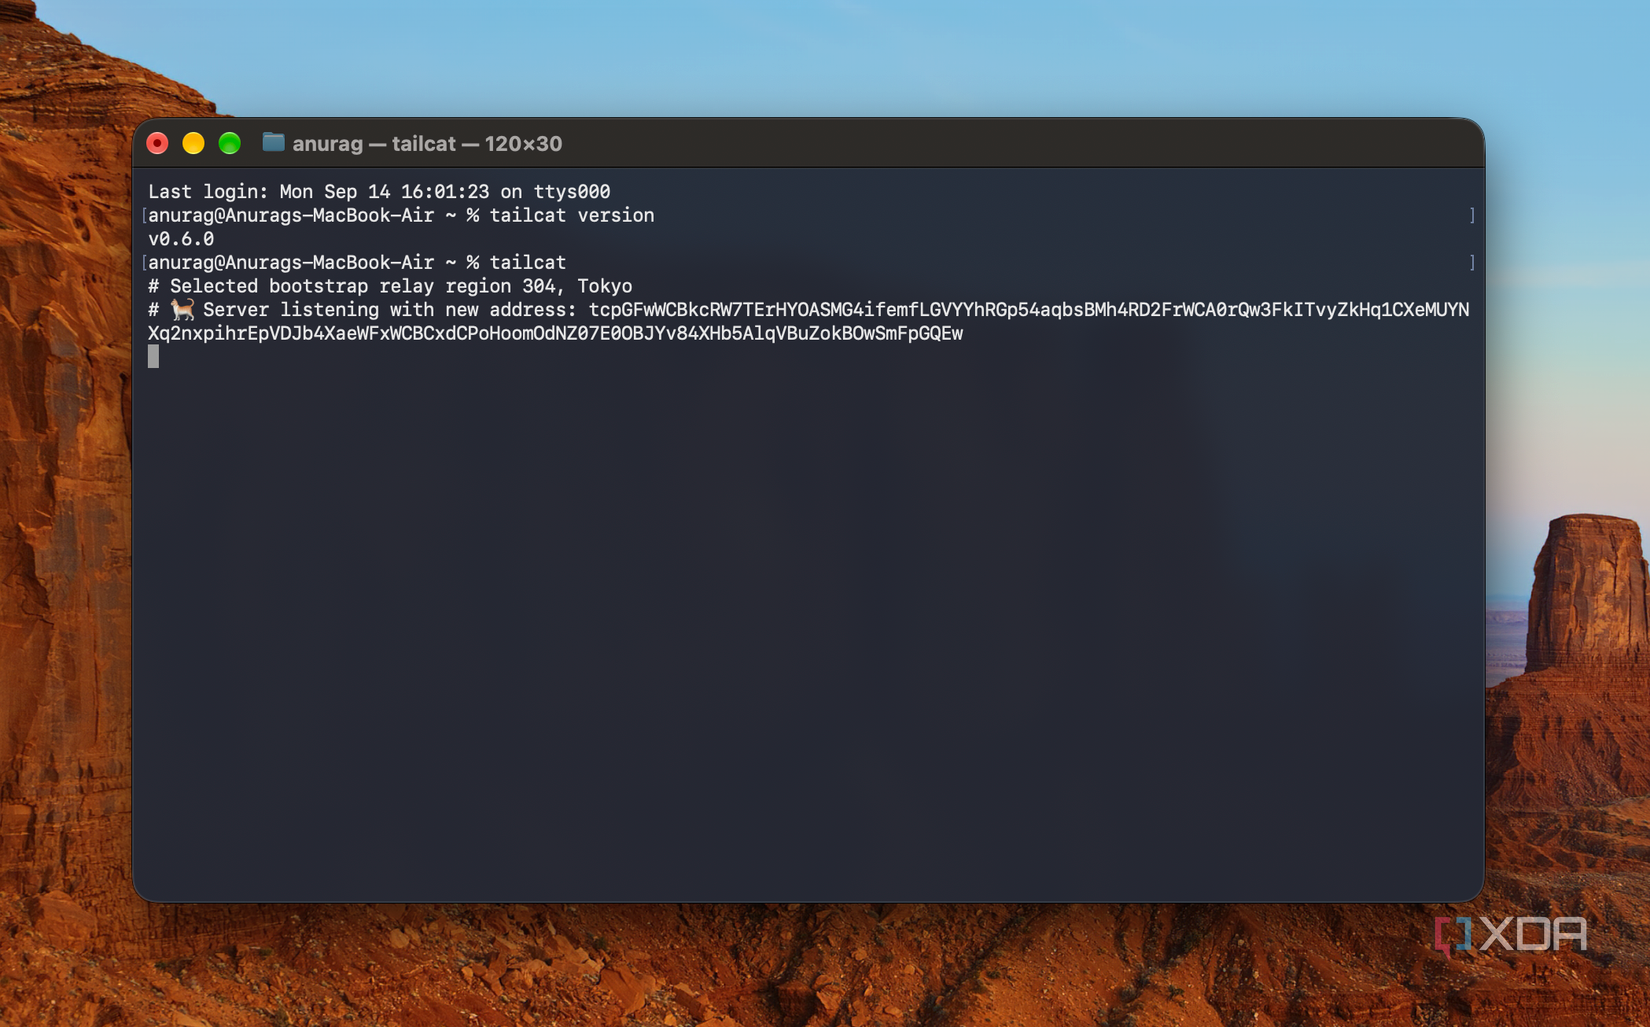
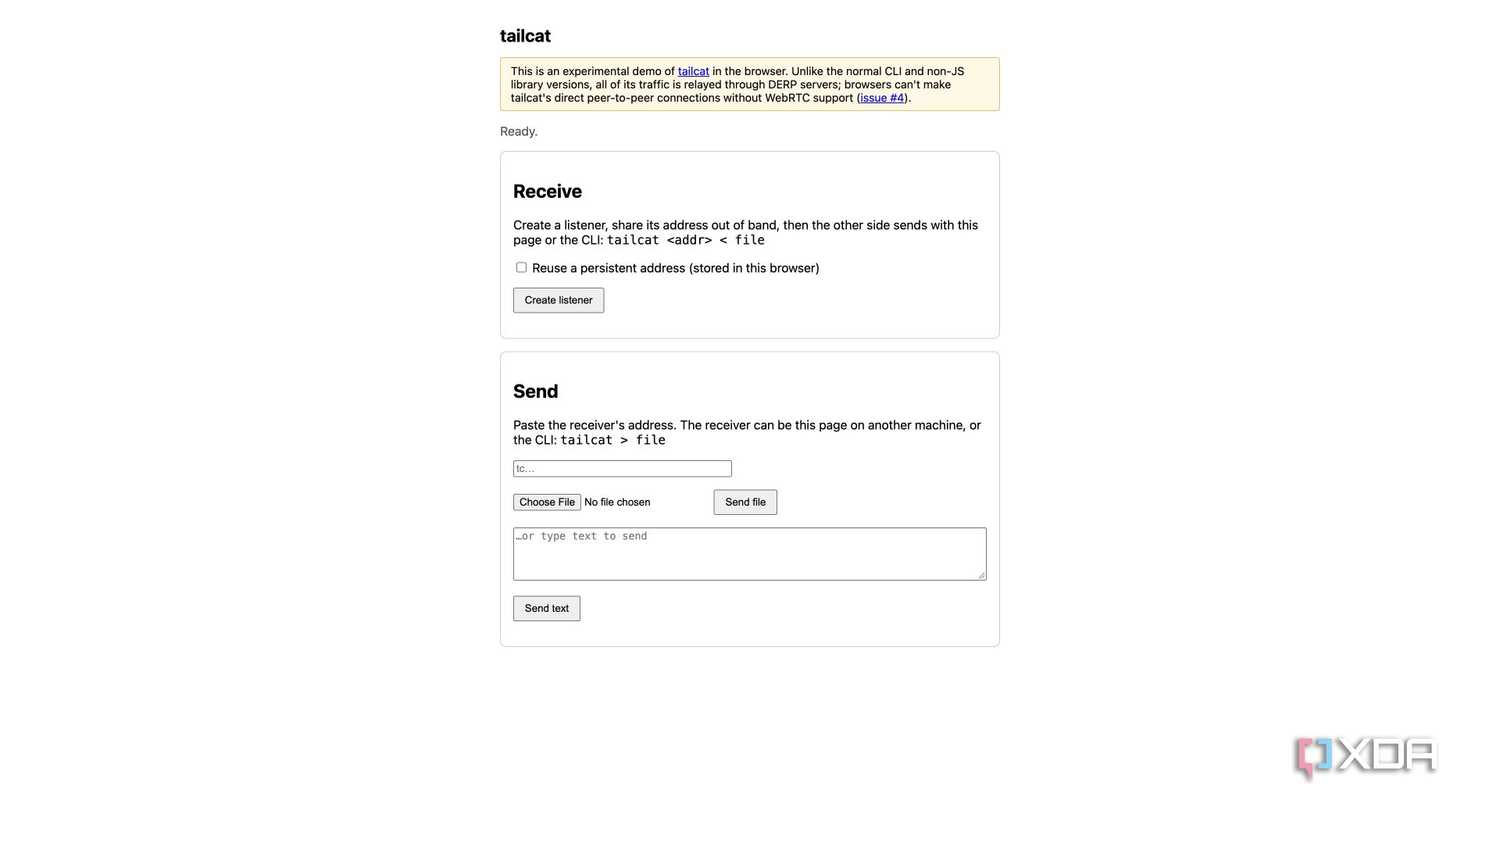
Для настройки соединения достаточно двух терминалов и сгенерированного адреса. После установки бинарного файла Tailcat на обоих устройствах пользователь запускает слушатель на принимающей стороне, который выводит эфемерный адрес. После передачи этого адреса на второе устройство соединение устанавливается напрямую. Примеры использования включают команды для отправки текста в терминал, передачи файлов, проброса портов, запуска SSH-сессий или экспорта локальных сервисов.
По умолчанию Tailcat использует эфемерные ключи, которые существуют только в оперативной памяти во время сессии. После закрытия слушателя ключ автоматически удаляется, и адрес перестает функционировать. Для сценариев, требующих стабильного доступа, предусмотрена команда tailcat genkey, позволяющая сохранить ключ на диск. Кроме того, утилита поддерживает использование списков разрешенных клиентских ключей и авторизованных ключей SSH для дополнительного контроля.
Сравнение с Tailscale и сценарии применения
Хотя Tailcat заимствует ключевые сетевые принципы у Tailscale, он ориентирован на другие задачи. Система стремится к установлению прямого P2P-соединения через WireGuard после прохождения этапа NAT-пробивания. Пользователи могут отслеживать статус пути — идет ли трафик через ретранслятор или по прямому каналу. При использовании публичных ретрансляторов Tailscale, которые имеют ограничения по скорости и регионам, решение не гарантирует аптайм или пропускную способность, что делает его менее пригодным для постоянной работы или тяжелых нагрузок.
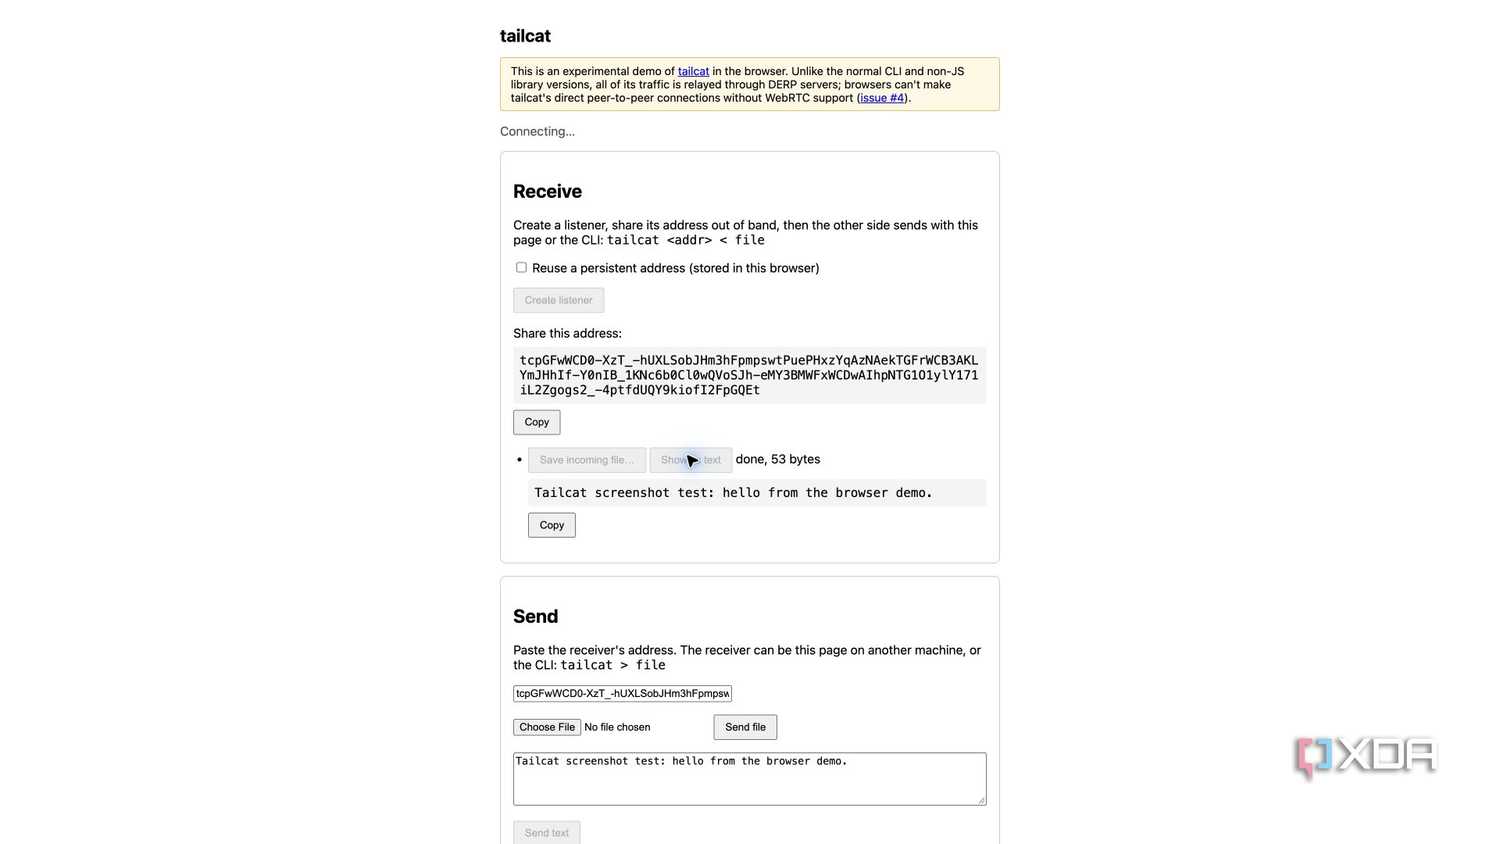
Tailscale остается приоритетным выбором для корпоративных нужд, где требуются аудит-логи, централизованное управление доступом, возможность быстрого отзыва прав и техническая поддержка. В то же время, Tailcat отлично подходит для личного использования как безопасная альтернатива небезопасному пробросу портов, который требует сложной настройки роутеров и публичных IP-адресов. Это проект с полностью открытым исходным кодом, который при желании позволяет настроить собственный сервер DERP, полностью исключая зависимость от инфраструктуры Tailscale.
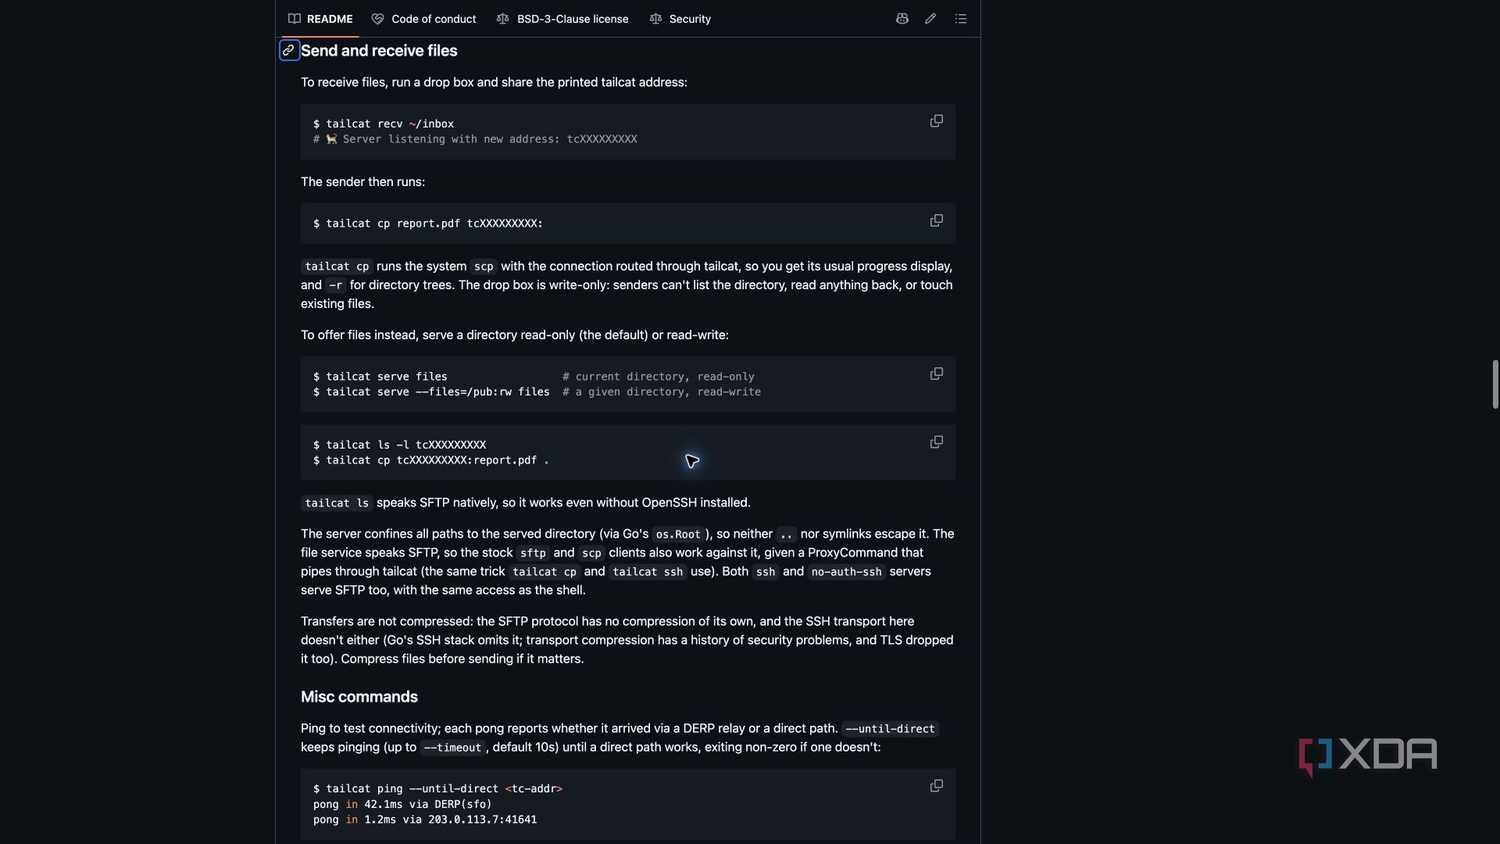
Технические нюансы работы и безопасность
Важным аспектом безопасности является природа адреса, который генерирует Tailcat. Поскольку адрес содержит предварительно разделенный ключ (pre-shared key), его следует рассматривать как пароль. В дополнение к стандартному эфемерному режиму, инструмент поддерживает более строгие методы защиты, включая переиспользуемые ключи, списки разрешенных ключей (allowlists) и использование SSH-авторизованных ключей, что позволяет гибко подходить к вопросам безопасности в зависимости от конкретной задачи.
Что касается сетевой инфраструктуры, Tailcat использует публичные ретрансляторы DERP (Designated Encrypted Relay for Packets), предоставляемые Tailscale, по умолчанию. Важно учитывать, что эти общедоступные узлы работают с ограничениями по частоте запросов (rate-limited), доступны лишь в ограниченном числе регионов и ведут логи метаданных. Отсутствие гарантий аптайма или высокой пропускной способности делает их не лучшим вариантом для передачи тяжелых файлов или работы сервисов, требующих непрерывной доступности.
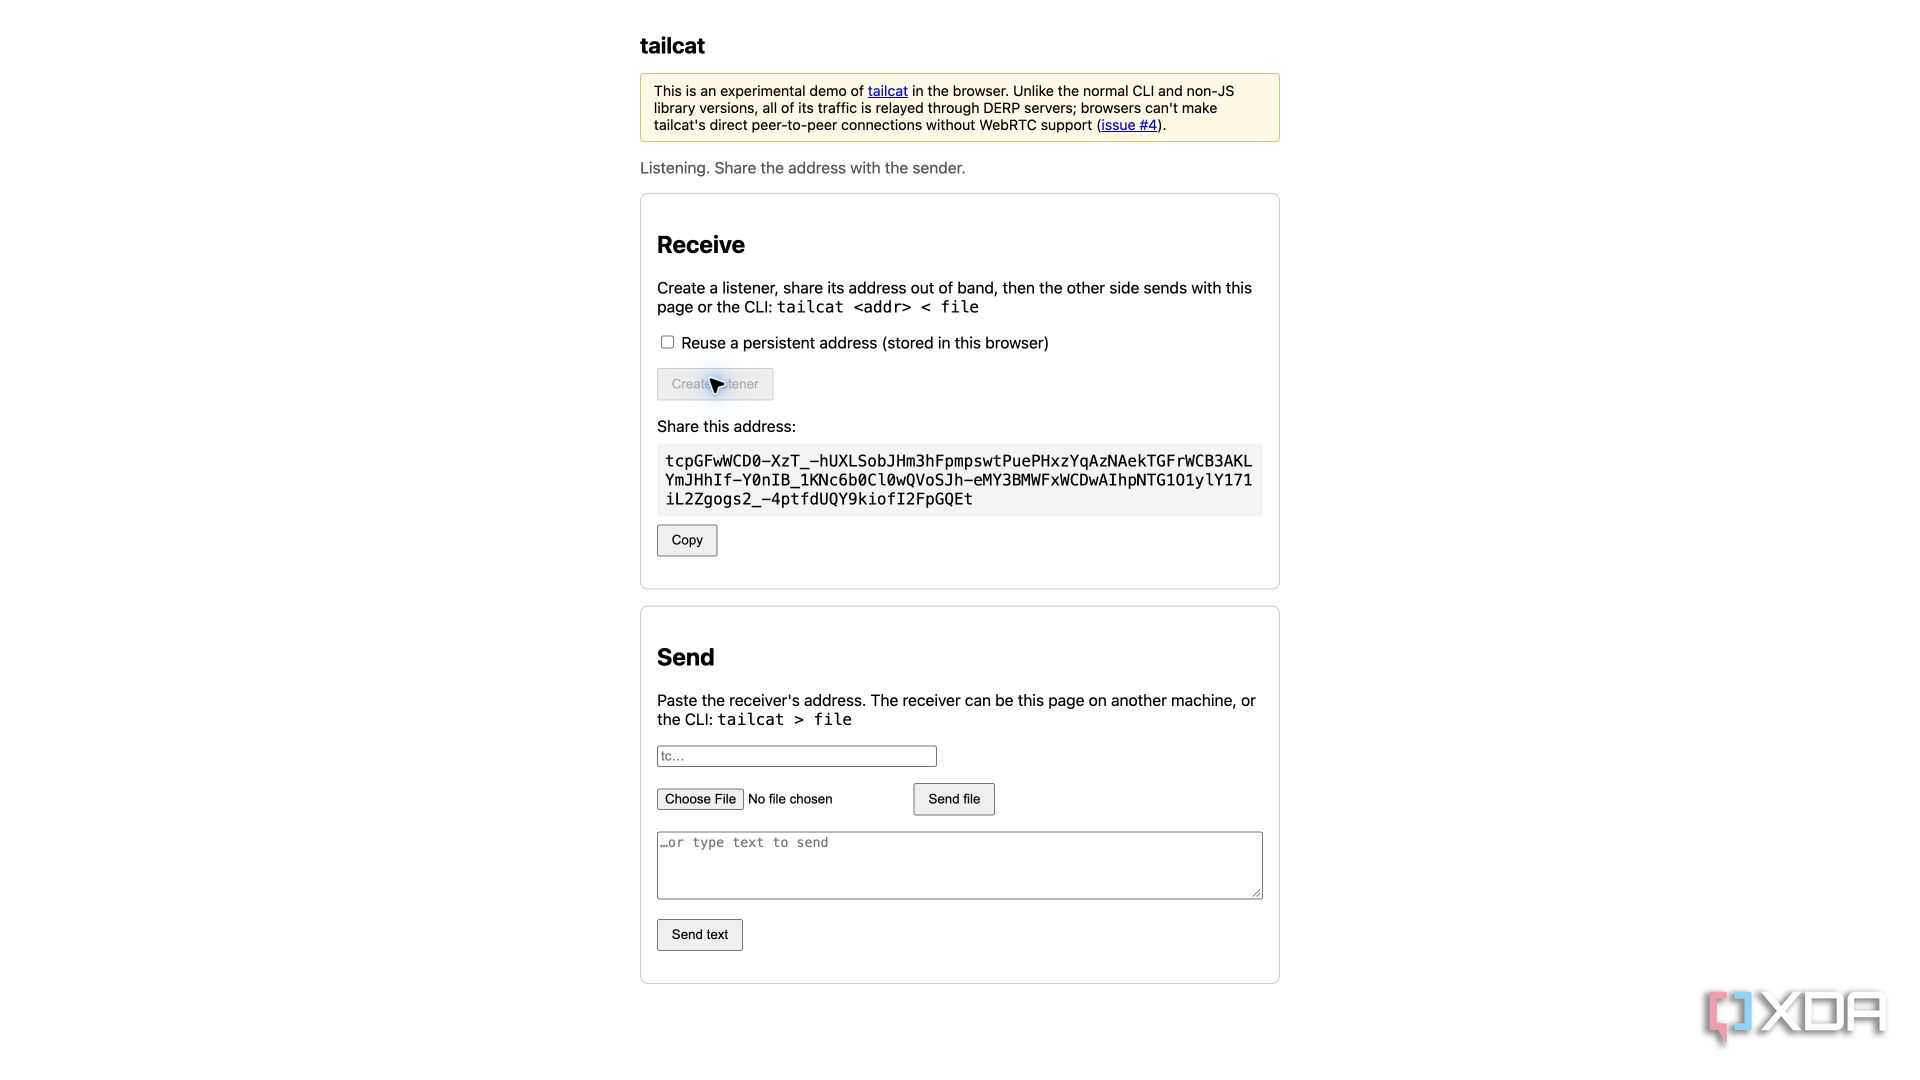
Однако гибкость инструмента позволяет пользователям развернуть собственный DERP-сервер. В таком случае зависимость от сторонней инфраструктуры полностью исключается, а соединение становится полностью автономным. При возникновении проблем с NAT-пробиванием трафик принудительно направляется через DERP, при этом Tailcat позволяет в реальном времени отслеживать, на каком этапе находится соединение: идет ли оно через ретранслятор или уже переключилось на прямой P2P-канал. Система способна продолжать попытки установления прямого соединения даже после инициации сессии, пока оно не будет успешно подтверждено.
Почему это лучше «проброса» портов
Tailcat позиционируется как достойная альтернатива «дедовскому» методу проброса портов (port forwarding). Использование последнего сопряжено с серьезными рисками и сложностями: необходимости ручной настройки конфигурации роутера, наличия публичного IP-адреса и угрозы безопасности, связанной с прямым выставлением локальной службы в открытый интернет. В отличие от этого, Tailcat обеспечивает шифрованную передачу данных без необходимости модификации сетевого периметра.
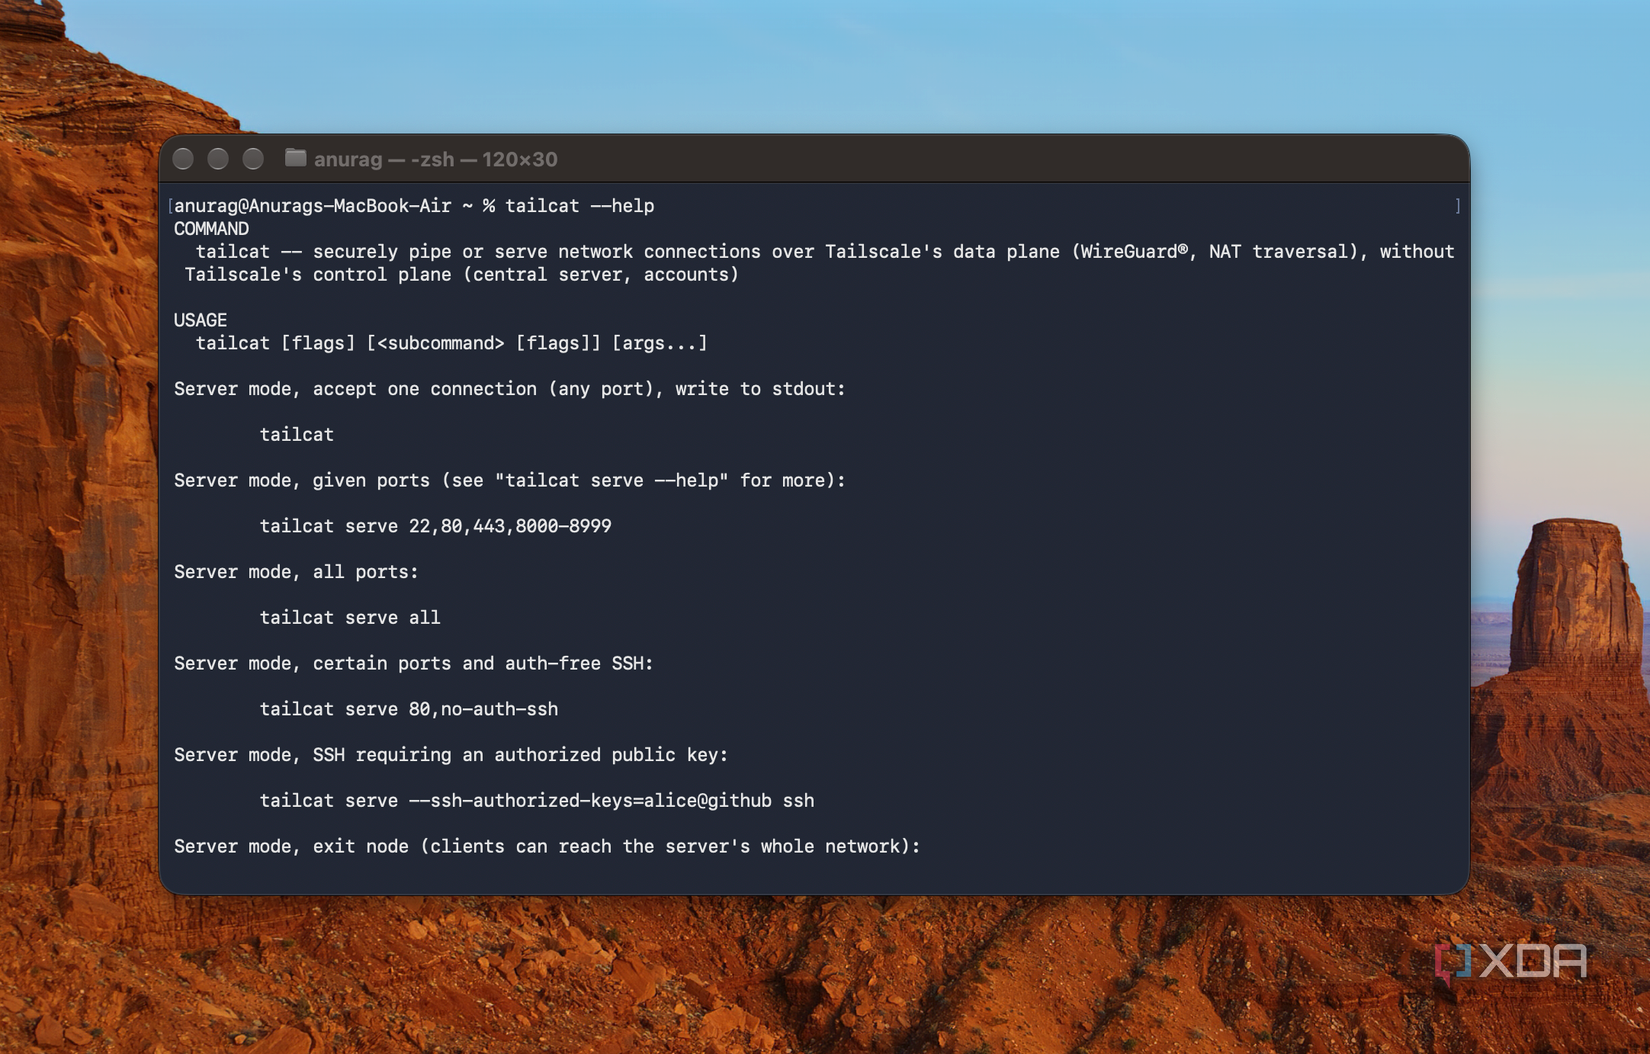
Пример использования командной строки наглядно демонстрирует простоту процесса: команда вроде echo hello | tailcat tc… позволяет мгновенно передать текст напрямую между терминалами двух машин. Поскольку Tailcat не создает постоянных записей в админ-панелях или реестрах устройств, после завершения сессии не остается «цифрового следа», требующего дальнейшего администрирования или отзыва разрешений, что делает инструмент идеальным решением для разовых задач, где Tailscale с его концепцией постоянного «тейлнета» (tailnet) выглядит избыточно сложным решением.