Группа исследователей из Гонконгского университета науки и технологий в Гуанчжоу и Гонконгского политехнического университета разработала технику под названием InjectEave. Новый метод позволяет извлекать аудио и другую информацию из наушников, телефонов и устройств «умного дома» с помощью инъекционных радиосигналов. Подробности работы под названием «Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity» были представлены на конференции USENIX Security 2026.
Принцип действия и технические аспекты атаки
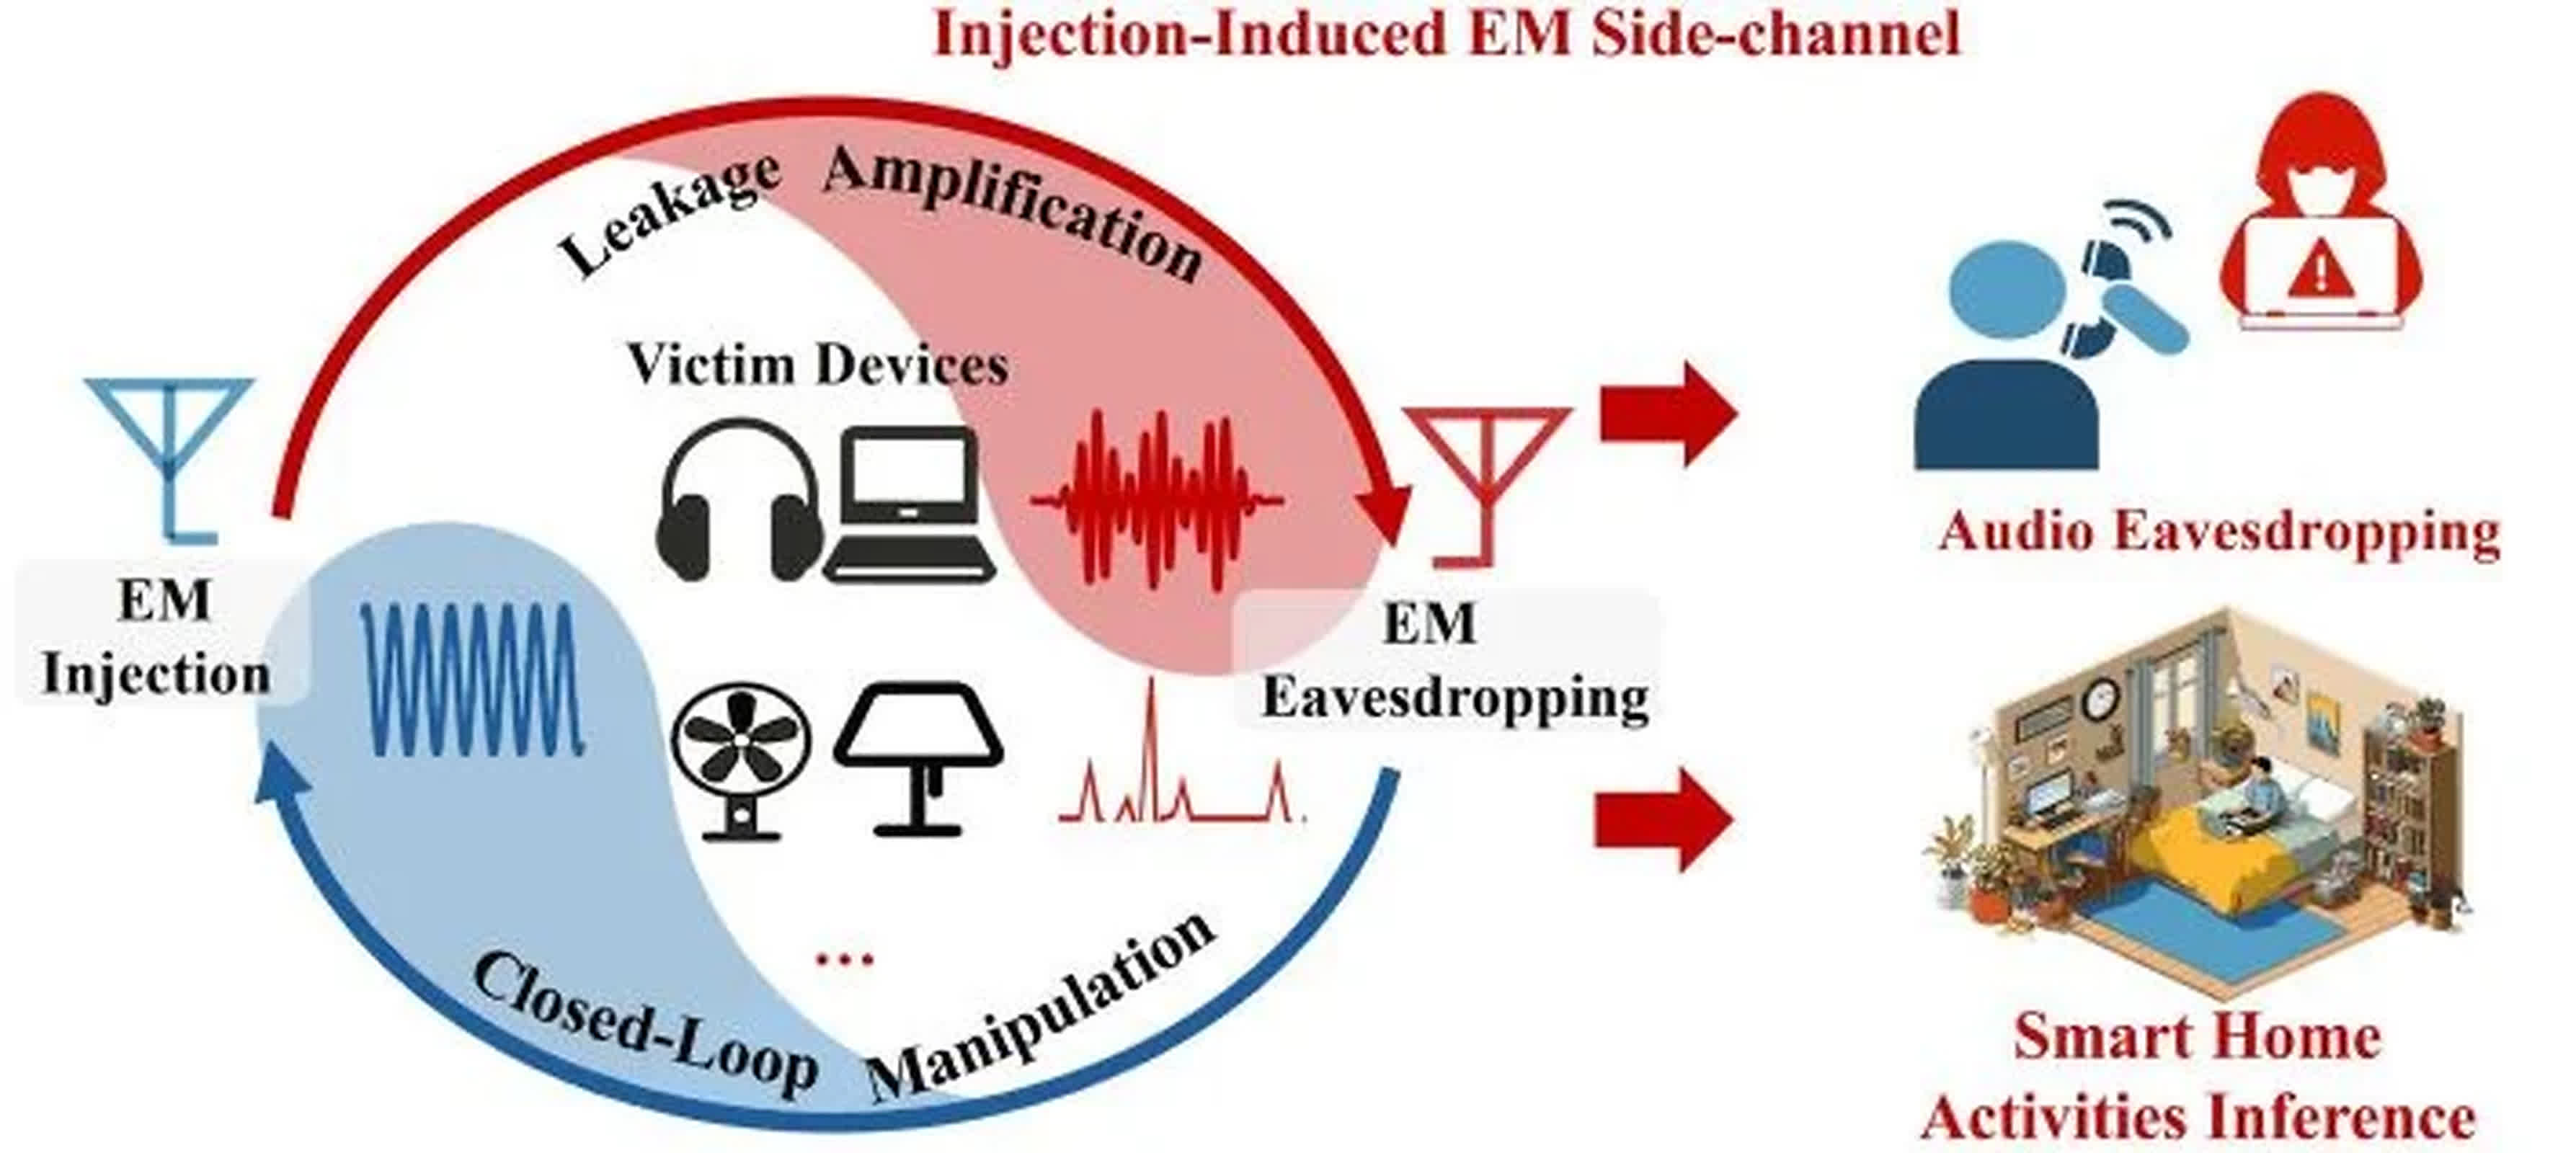
В отличие от традиционных атак по сторонним каналам, которые полагаются на пассивный сбор электромагнитного излучения, InjectEave является активным методом. Злоумышленник направляет радиосигнал на целевое устройство на частоте от 0 МГц до 9 МГц. Этот сигнал взаимодействует с нелинейными компонентами внутри устройства, такими как усилители, аналого-цифровые преобразователи, преобразователи питания и переключающие MOSFET-транзисторы. Данные элементы смешивают инъекционный радиосигнал с аудио или другими низкочастотными процессами, после чего устройство излучает модифицированный сигнал, который может быть зафиксирован и проанализирован оборудованием атакующего.
Для проведения экспериментов исследователи использовали программно-определяемую радиосистему USRP B210, набор антенн, анализатор спектра Siglent SSA3075X Plus и ноутбук. В некоторых тестах для увеличения дальности передачи также применялся радиочастотный усилитель мощности.
Тестирование на реальных устройствах
Исследовательская группа проверила уязвимость на 11 коммерческих продуктах. В список протестированных моделей вошли проводные наушники Sony ZX110AP, наушники Apple, UGreen MAX2, Philips TAH2020 и HP H231R, а также VoIP-телефон Flyingvoice P23GW. Кроме того, проверке подверглись умные вентиляторы от Oidire и Xiaomi, а также лампы от Jingzao и Xiaomi. Большинство тестов успешно срабатывали на расстоянии более двух метров, в том числе через стены. При использовании усилителя мощности команде удалось получить разборчивое аудио с наушников на дистанции до 30 метров.
Возможности применения вне лаборатории
Ученые смоделировали сценарии, при которых оборудование для атаки было спрятано в чемодане, за стеной гостиничного номера или внутри офисной мебели. Хотя метод требует наличия радиоаппаратуры поблизости и специфических знаний о реакции устройства на внешний сигнал, эксперименты доказывают возможность проведения атаки в реальных условиях. По словам доцента HKUST Янь Луна, угроза актуальна не только для личных разговоров, перехватываемых через наушники или телефоны, но и для умной техники: с помощью ламп и вентиляторов можно фиксировать сигналы управления или графики энергопотребления.
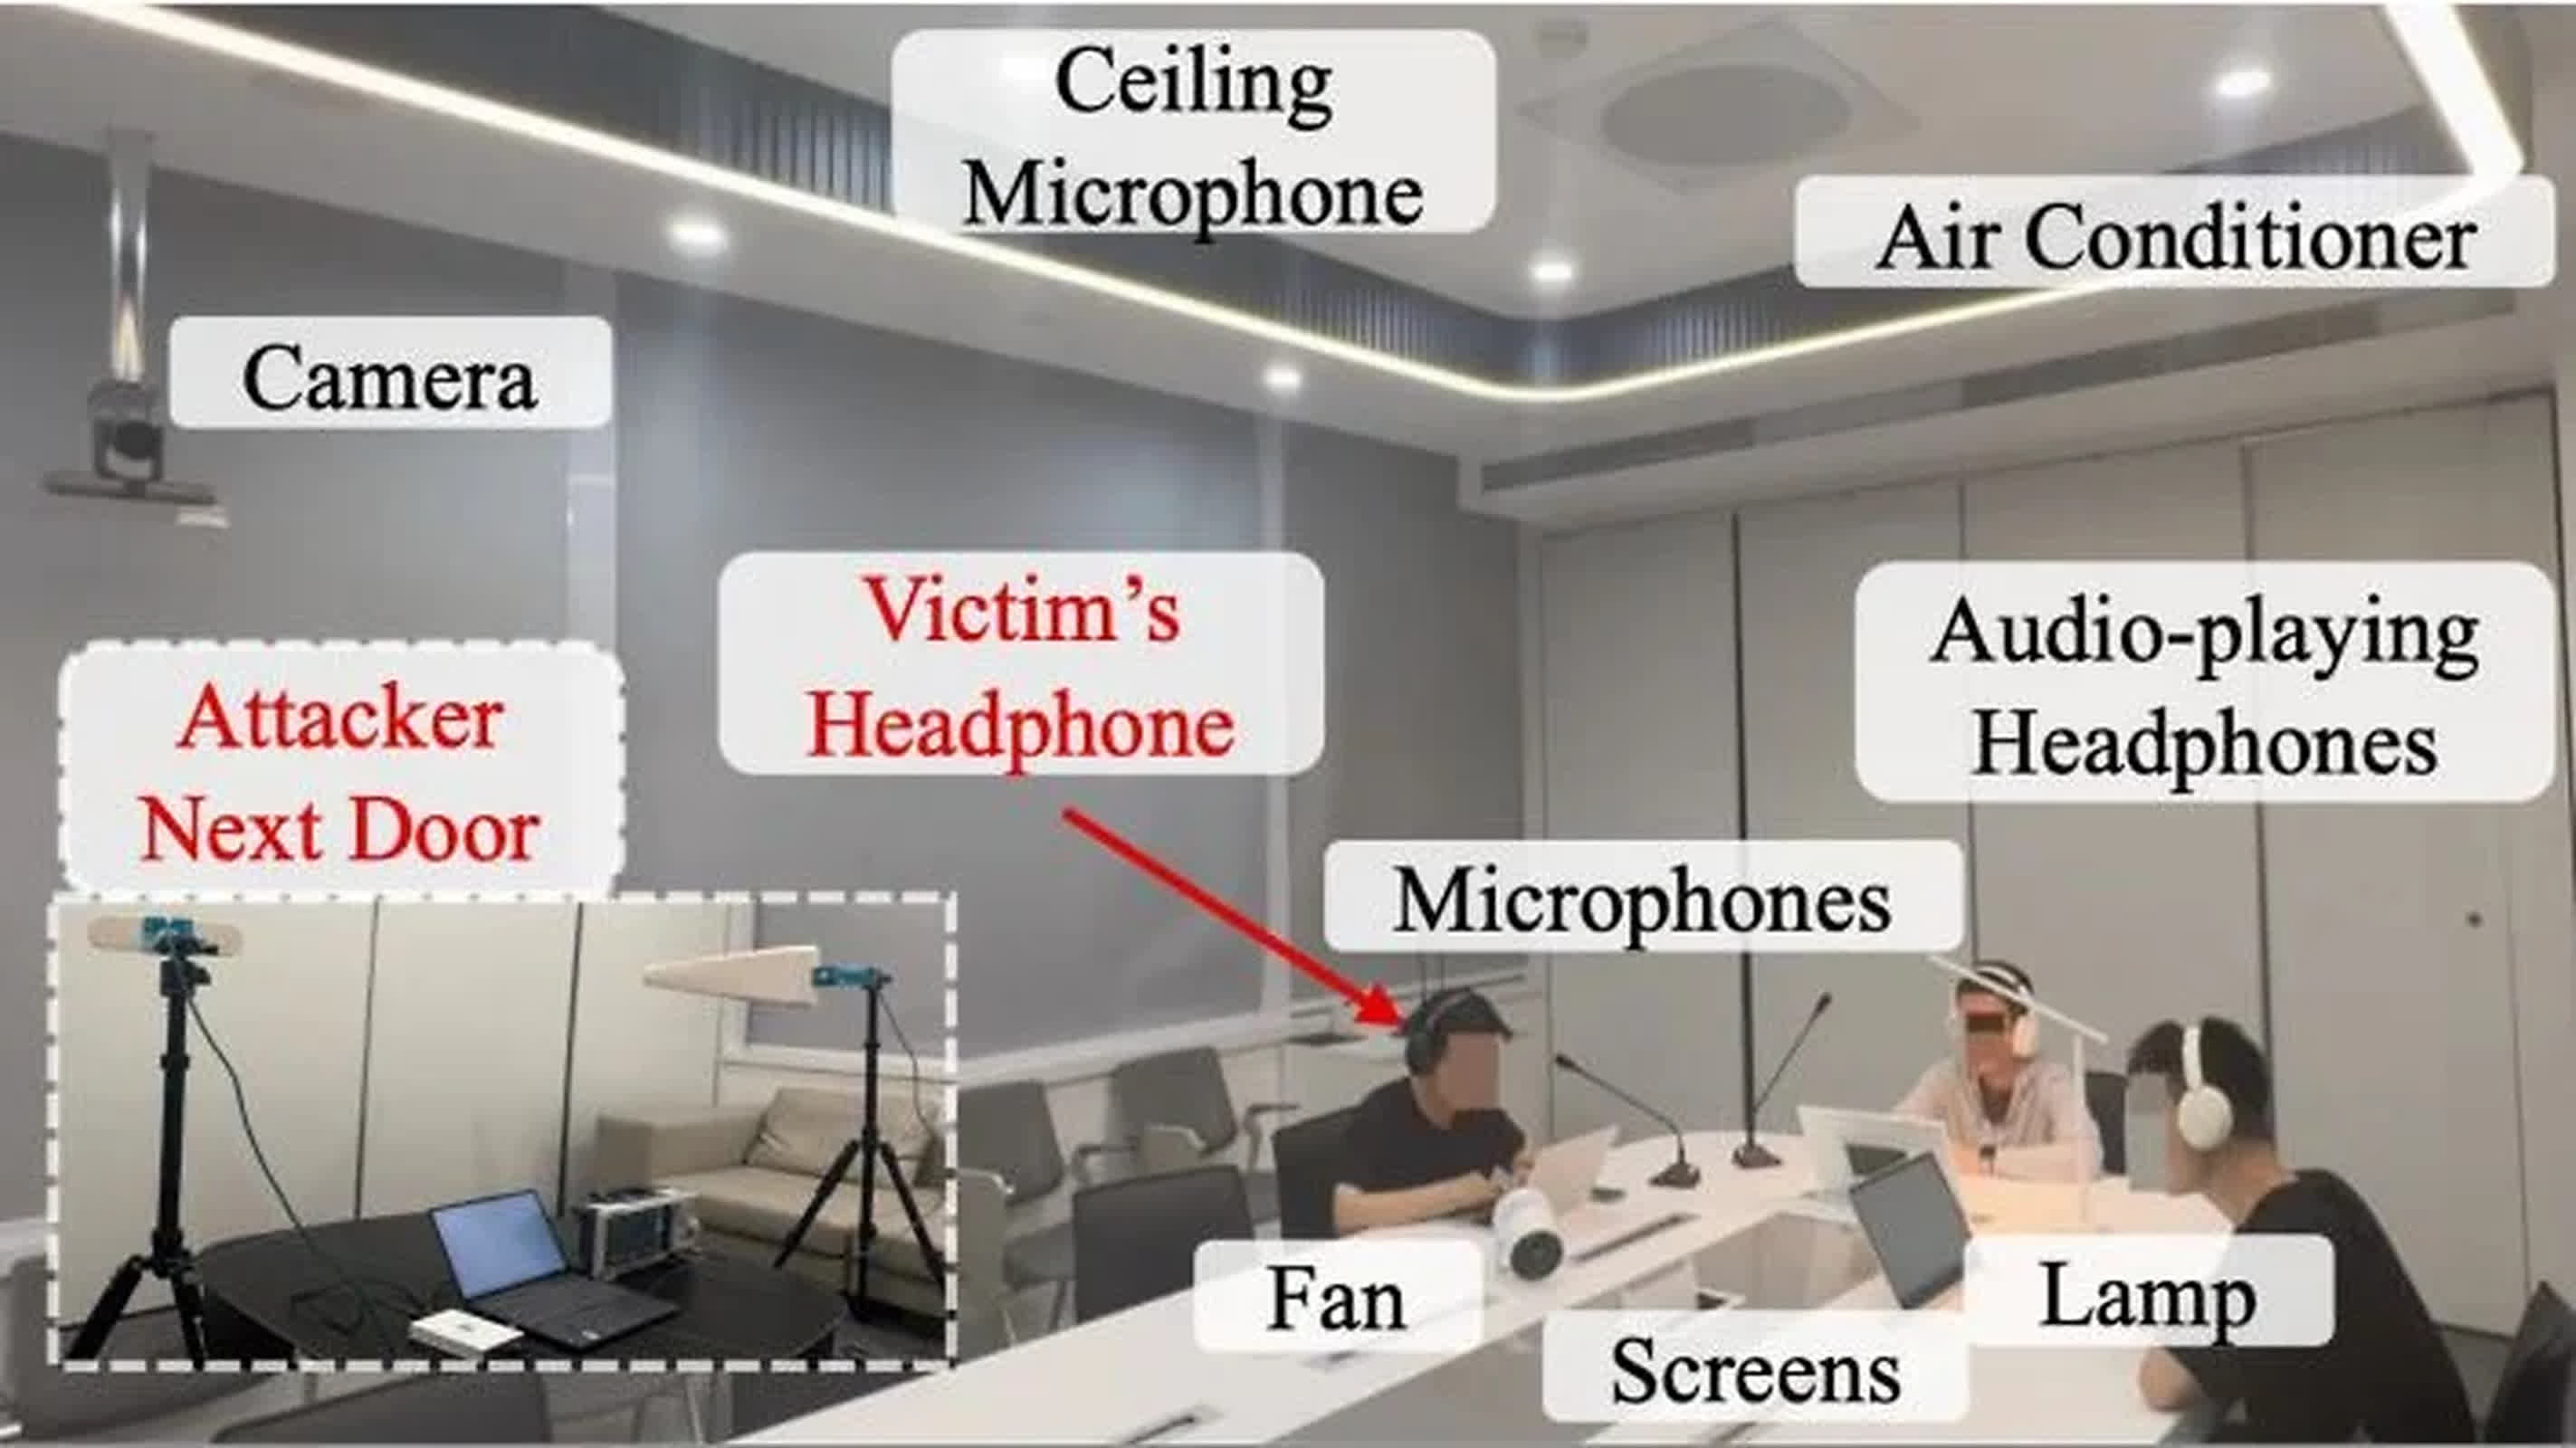
Почему классические методы защиты оказываются бессильны
Исследователи подчеркивают, что InjectEave неуязвим для традиционных цифровых средств защиты, таких как шифрование, маскирование или рандомизация данных. Это обусловлено тем, что утечка происходит на уровне аналогового аппаратного пути, а не в программном обеспечении. В качестве возможных мер противодействия авторы работы называют экранирование, фильтрацию и использование витой пары для проводки. Однако, согласно отчету, эти методы могут лишь усложнить реализацию атаки, но не гарантируют полной защиты от неё.
Почему InjectEave эффективнее традиционных методов
Традиционные методы атак по сторонним электромагнитным каналам зачастую неэффективны при перехвате звука, так как низкочастотные сигналы генерируют крайне слабое излучение, которое легко теряется на фоне окружающих электромагнитных помех. InjectEave меняет этот подход, переходя от пассивного сбора «эха» к активному воздействию. Использование инъекционного сигнала позволяет «подсветить» процессы в аналоговой схемотехнике, делая утечку данных управляемой и стабильной.
Особенности реализации и технические ограничения
Хотя исследователи не раскрыли точные настройки параметров сигнала, необходимых для проведения атаки, они отметили, что дальность работы сильно варьируется в зависимости от типа устройства — обычно она составляет от одного до шести метров. Использование усилителя мощности стало ключевым фактором для достижения 30-метрового радиуса действия.
Важно учитывать, что успешная реализация атаки требует не только наличия специализированного оборудования, но и глубокого понимания того, как конкретное устройство реагирует на внедряемый сигнал. Тем не менее, возможность скрыть оборудование в чемодане или за мебелью делает этот метод потенциально опасным инструментом для шпионажа в офисных или гостиничных условиях.
Потенциал для анализа поведения пользователей
Помимо очевидной угрозы прослушивания частных разговоров через гарнитуры, InjectEave позволяет анализировать повседневную активность в помещениях. Например, на примере «умных» ламп и вентиляторов исследователи продемонстрировали возможность фиксации не только команд управления, но и паттернов энергопотребления. Эти данные позволяют злоумышленникам косвенно определять, когда именно жильцы находятся дома или в какое время используются конкретные бытовые приборы, что создает серьезные риски для конфиденциальности частной жизни.