Многие пользователи привыкли доверять хранение паролей облачным сервисам, таким как 1Password, где вопросы обслуживания серверов, обновлений и резервного копирования остаются за пределами контроля клиента. Однако переход на самостоятельный хостинг позволяет вернуть полный контроль над личными данными. Одним из эффективных open-source решений для этих целей является Vaultwarden — легковесная альтернатива, написанная на языке Rust, которая полностью совместима с клиентским API Bitwarden.
Опыт миграции и первые впечатления от Vaultwarden
Главным открытием после перехода стало отсутствие видимых изменений в ежедневной работе. Привычный процесс входа в учетные записи, автозаполнение полей и интеграция кодов двухфакторной аутентификации (MFA) остались прежними. Использование Vaultwarden позволяет задействовать клиенты и расширения Bitwarden, которые практически неотличимы от стандартного опыта использования популярных менеджеров паролей.
Процесс переноса данных оказался относительно простым:
- Экспорт всех логинов и заметок из 1Password в файл.
- Импорт данных в Vaultwarden с ноутбука, временно отключенного от сети для обеспечения безопасности.
- Удаление исходного незашифрованного файла после успешной проверки.
Стоит отметить, что структура папок и логины сохранились корректно, а секреты для TOTP-кодов были перенесены без необходимости повторного сканирования QR-кодов. Единственным недостатком стала потеря сложного форматирования в некоторых защищенных заметках — жирный шрифт и списки отображались некорректно. Тем не менее, базовая функциональность: синхронизация между устройствами, автозаполнение в браузере и мобильный доступ — работает без нареканий.
Новые задачи при самостоятельном хостинге
Отказ от облачного сервиса означает принятие ответственности за инфраструктуру, которая ранее поддерживалась провайдером. Обслуживание Vaultwarden требует внимания к нескольким ключевым аспектам, которые ранее оставались незаметными:
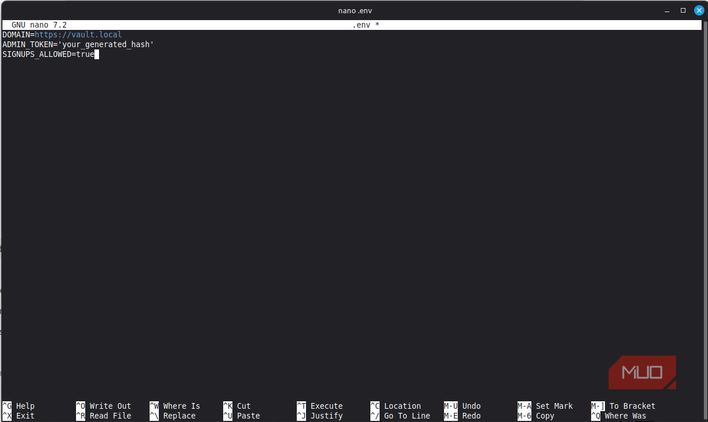
- Обновление контейнеров: регулярная актуализация образа Vaultwarden.
- Управление сертификатами: своевременное обновление TLS-сертификатов для обеспечения безопасного соединения по HTTPS.
- Резервное копирование: необходимость не просто создавать бэкапы, но и регулярно тестировать процесс восстановления данных, чтобы убедиться в их работоспособности.
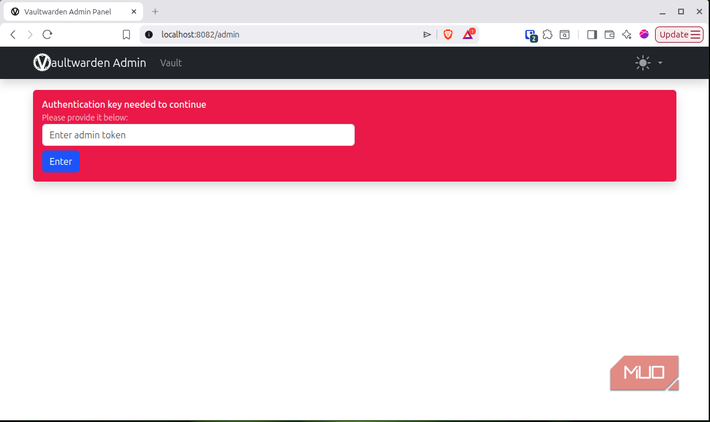
Безопасность доступа также легла на плечи пользователя. Для минимизации рисков сервер был настроен так, чтобы доступ к нему осуществлялся только через VPN, что исключает нахождение страницы входа в публичном сегменте интернета.
Альтернативы и итоговый выбор
Vaultwarden — не единственный путь к автономному управлению паролями. Среди других вариантов можно выделить официальный Bitwarden Lite, ориентированный на персональные домашние серверы, или KeePassXC, который использует локальную зашифрованную базу данных, синхронизируемую выбранным пользователем способом. Выбор в пользу Vaultwarden был сделан из-за уже имеющегося опыта работы с клиентами Bitwarden, что позволило избежать необходимости переучивать привычки.
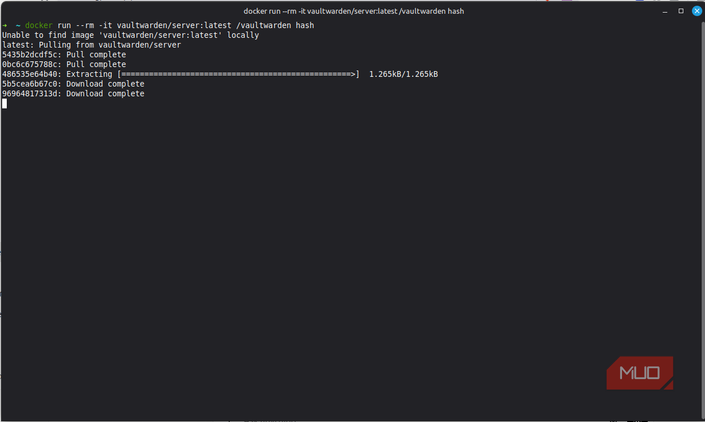
Теперь принятие решений об обновлениях и методах хранения данных принадлежит пользователю. Это означает не только свободу, но и необходимость ответственного подхода к настройке всех компонентов системы.
Основные характеристики Vaultwarden
Данный менеджер паролей является бесплатным проектом с открытым исходным кодом, разработчиком которого является Дэниел Гарсия. Благодаря легковесной архитектуре он эффективно работает на серверах с низкими аппаратными ресурсами, обеспечивая при этом высокую степень совместимости с клиентами Bitwarden.
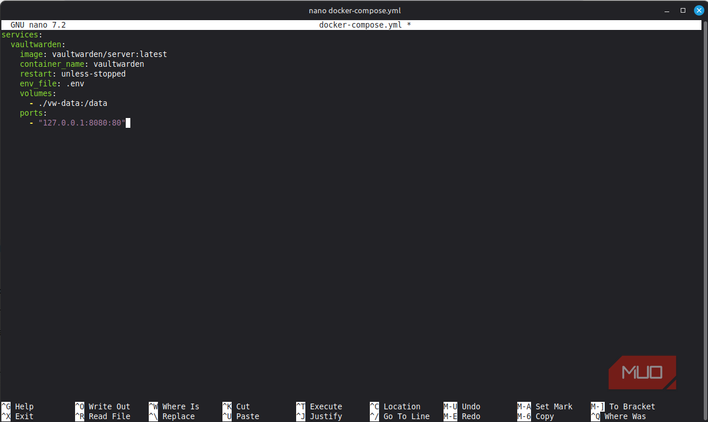
Почему я решился на самостоятельный хостинг
Долгое время идея самостоятельного размещения менеджера паролей казалась мне избыточной задачей. Я не испытывал недоверия к облачным провайдерам, просто полагал, что это создаст проблему, которой у меня раньше не было. Однако, оглянувшись на количество уже запущенных у меня дома сервисов, я понял: я уже давно чувствую себя комфортно, беря на себя ответственность за обслуживание инфраструктуры. Переход с 1Password на Vaultwarden стал логичным шагом.
Больше всего меня удивило то, как мало что изменилось после миграции. Когда я открыл браузер, 1Password просто исчез, но всё остальное осталось прежним: те же пароли, тот же механизм автозаполнения. Смена инструментов обычно сопровождается определенным трением и необходимостью адаптации, поэтому я был поражен тем, как легко я мог входить в свои аккаунты, даже не замечая смены «движка». Основной рабочий процесс входа практически не трансформировался: всплывает расширение, учетные данные подставляются, а код аутентификатора автоматически отправляется в поле MFA. Чтобы осознать, что я теперь использую клиенты и расширения Bitwarden, которые общаются с моим собственным сервером Vaultwarden, мне нужно было специально заострять на этом внимание.
Опыт миграции и нюансы работы с данными
Вся жизнь в 1Password сводилась к одной кнопке экспорта. Этот файл стал самым важным элементом перехода, ведь в нем хранились не только логины, но и старые лицензии на ПО, о которых я мог давно забыть. Процесс был лишен каких-либо сюрпризов: я выбрал формат, выполнил несколько проверок безопасности и получил незашифрованный файл. Сразу после импорта в Vaultwarden я уничтожил этот промежуточный файл. Было интересно наблюдать, как структура папок 1Password полностью воспроизвелась в новой среде.
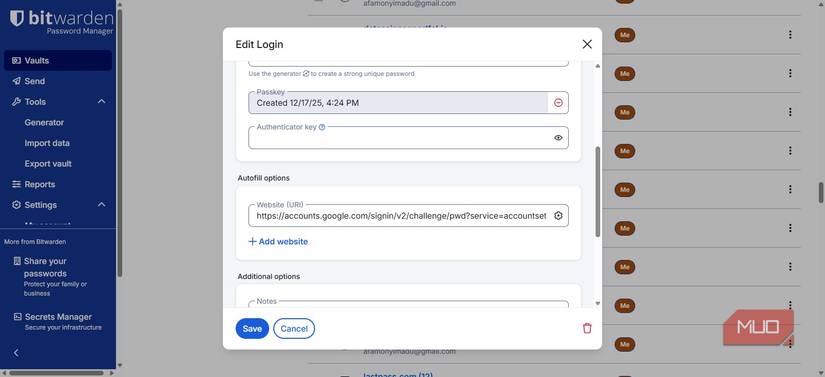
Тем не менее, стоит подчеркнуть: несмотря на то, что Vaultwarden позиционируется как почти полная реализация API клиента Bitwarden, миграция прошла не на 100% гладко. Хотя база логинов и TOTP-секреты перенеслись идеально, защищенные заметки с форматированием пострадали: жирный шрифт исчез, маркированные списки превратились в обычный текст. Это была одна из немногих деталей, где процесс миграции не оказался полностью прозрачным.
Уроки обслуживания собственной инфраструктуры
Когда я использовал 1Password, я не задумывался о том, что именно обеспечивает работоспособность сервиса — это «просто работало». Став хостером, я впервые столкнулся с необходимостью ручного контроля за такими вещами, как процессы продления сертификатов или необходимость перезагрузки сервера. Оказалось, что наличие бэкапа — это лишь полдела.
Я усвоил важный урок: резервное копирование, которое не было проверено на восстановление, по сути, не существует. У меня была ситуация, когда автоматическое копирование давало сбои на протяжении двух недель, и я даже не заметил этого, потому что был доволен самим фактом наличия запланированной задачи. Теперь контроль для меня означает не просто «наличие», а активную ответственность за работоспособность: самостоятельное принятие решений о том, когда устанавливать обновления и как именно тестировать целостность данных. Сейчас моя домашняя сеть и сервер стали решающими факторами доступности моих паролей.
Почему именно Vaultwarden?
Выбор в пользу Vaultwarden был продиктован прагматизмом. Я уже был знаком с экосистемой Bitwarden, и это избавило меня от необходимости переучивать мышечную память, параллельно разбираясь с тонкостями настройки сервера. Существуют альтернативы, такие как Bitwarden Lite, который предлагает официальную поддержку для домашних лабораторий, или KeePassXC, позволяющий синхронизировать локальный зашифрованный файл. Однако именно Vaultwarden позволил сохранить привычный пользовательский опыт, перенеся ответственность за инфраструктуру на мои плечи. Теперь, даже если я совершу ошибку при настройке, это будет моя ошибка, а не решение, принятое за меня сторонним сервисом.