Корпорация Intel приняла решение о приостановке своей программы вознаграждений за поиск уязвимостей (bug bounty), которая на протяжении нескольких лет стимулировала независимых экспертов по безопасности. Ранее участники программы могли получить за обнаруженные баги до 100 000 долларов в зависимости от степени их критичности.
История развития программы Intel
Инициатива изначально была запущена в закрытом формате по приглашениям, однако в 2018 году компания открыла доступ к ней для всех исследователей безопасности. В область охвата входили аппаратное обеспечение, микропрограммное обеспечение (прошивки), программные продукты и проекты с открытым исходным кодом. Значимость программы для экосистемы Intel подтверждалась цифрами: так, только в 2020 году через нее было выявлено 105 из 231 CVE (уязвимостей и рисков безопасности), исправленных компанией.
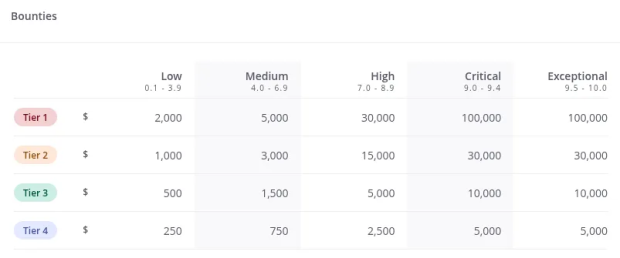
Система выплат была разделена на четыре категории:
- Tier 1: от 2 000 до 100 000 долларов;
- Tier 2: от 1 000 до 30 000 долларов;
- Tier 3: от 500 до 10 000 долларов;
- Tier 4: от 250 до 5 000 долларов.
Еще в январе 2026 года Intel заявляла об оценке расширенных критериев для выплат, однако спустя восемь месяцев программа была полностью приостановлена.
Влияние нейросетей на поиск багов
Официальная причина сворачивания программы не разглашается, однако отраслевые эксперты связывают это с развитием технологий искусственного интеллекта. Современные ИИ-инструменты демонстрируют высокую эффективность в сканировании уровней аппаратной и программной защиты, позволяя обнаруживать слабые места в автоматизированном режиме. Скорость и масштаб такой работы делают поддержку традиционных программ с выплатами для людей менее рациональной, особенно если внутренние системы компании способны проводить аналогичный анализ непрерывно.
Данная тенденция наблюдается и в других секторах IT. Например, количество CVE в ядре Linux резко возросло с 500 до почти 2000 на релиз, что привело к перегрузке списка рассылки безопасности «мусорными» отчетами, сгенерированными ИИ. Линус Торвальдс отмечал, что поток подобных сообщений стал практически неуправляемым. С аналогичными трудностями столкнулись и другие проекты: команда Curl закрыла свою программу bug bounty из-за наплыва низкокачественных автоматизированных заявок, а проект HackerOne Internet Bug Bounty временно приостановил прием новых отчетов, сославшись на то, что ИИ-инструменты ускоряют поиск уязвимостей быстрее, чем система успевает их обрабатывать.
Условия для исследователей безопасности
Несмотря на отмену денежных выплат, Intel продолжает принимать информацию об обнаруженных угрозах. Исследователи могут направлять отчеты через новую платформу Intigriti. Важно отметить, что текущие условия участия в программе не предполагают финансовых вознаграждений за предоставление данных об уязвимостях в аппаратном, программном обеспечении или прошивках компании.
Контекст глобальных изменений
Переход к текущей модели — не единичный случай, а отражение общего кризиса в индустрии кибербезопасности, вызванного повсеместным внедрением ИИ. Актуальность проблемы подчеркивается тем, что современные нейросети по своим способностям находят уязвимости с эффективностью, сопоставимой с работой «элитных исследователей безопасности». Наглядным примером этого стала недавняя демонстрация того, как ИИ-модель Claude от Anthropic помогла специалистам получить доступ к внутренним системам OpenAI.
Для Intel это стало катализатором пересмотра приоритетов. Если раньше компания полагалась на внешний аудит, то сегодня внутренние инструменты анализа, работающие в режиме непрерывного сканирования, делают выплаты независимым исследователям неоправданными расходами. Вкупе с необходимостью фильтровать огромный поток автоматизированных сообщений, закрытие программы выглядит как попытка оптимизировать процесс обработки угроз, исключив посредников.
Последствия для отрасли
Ситуация с Intel иллюстрирует растущую пропасть между скоростью обнаружения уязвимостей и возможностями их качественной верификации. Пока Intel переводит работу на некоммерческую платформу Intigriti, сообщество экспертов сталкивается с новыми реалиями:
- Затопление отчетами: Проекты уровня ядра Linux уже не справляются с обработкой тысяч дубликатов, созданных ИИ, что делает традиционные каналы связи крайне неэффективными.
- Кризис «bug bounty»-платформ: Прецедент с HackerOne, который прямо указал на неспособность систем обработки справляться с темпами генерации уязвимостей, может привести к массовому пересмотру условий во многих других корпоративных программах.
- Утрата мотивации: Отказ от выплат при сохранении требований к качеству отчетов может снизить энтузиазм независимых «белых хакеров», которые ранее рассматривали поиск багов в продукции Intel как полноценный источник дохода.
На текущий момент компания не дала прямого ответа на вопрос о том, как именно будет обеспечена проверка безопасности без финансового стимулирования экспертов, однако перевод деятельности на сторонние площадки вроде Intigriti де-факто закрывает эпоху высокооплачиваемого поиска уязвимостей в экосистеме Intel.