ИИ-модель ChatGPT-6 Astra успешно справилась с дешифровкой сообщения немецкой армии, зашифрованного с помощью машины Enigma в 1941 году. По данным ресурса Crypto Cellar, на взлом радиограммы, известной как MVUEH, нейросети потребовалось всего два дня. Это сообщение было отправлено 10 июля 1941 года подразделению СС «Мертвая голова» (SS-Totenkopf) и с 2005 года оставалось недоступным для исследователей-энтузиастов.
Самостоятельная работа ИИ над кодом
Уникальность достижения заключается в том, что ИИ действовал автономно. Исследователи лишь предложили модели попытаться взломать одно из неразгаданных сообщений, опубликованных на сайте Crypto Cellar. Astra самостоятельно выбрала шифровку под номером 172 (MVUEH), предположив связь с текстом другого сообщения (№ 173, SIPVX), и выдвинула гипотезу о наличии в тексте повторяющегося названия населенного пункта «ROSENOW ROSENOW».
Для решения задачи нейросеть самостоятельно разработала программное обеспечение на языках Python и C++, создав симулятор Enigma и эмулятор дешифровочной машины Bombe. По оценкам экспертов, выполнение подобной работы человеком заняло бы недели или даже месяцы. В настоящий момент специалисты изучают логи работы модели, чтобы понять механизмы, позволившие ИИ так быстро прийти к верному результату.
Дешифровка и расшифровка сообщения
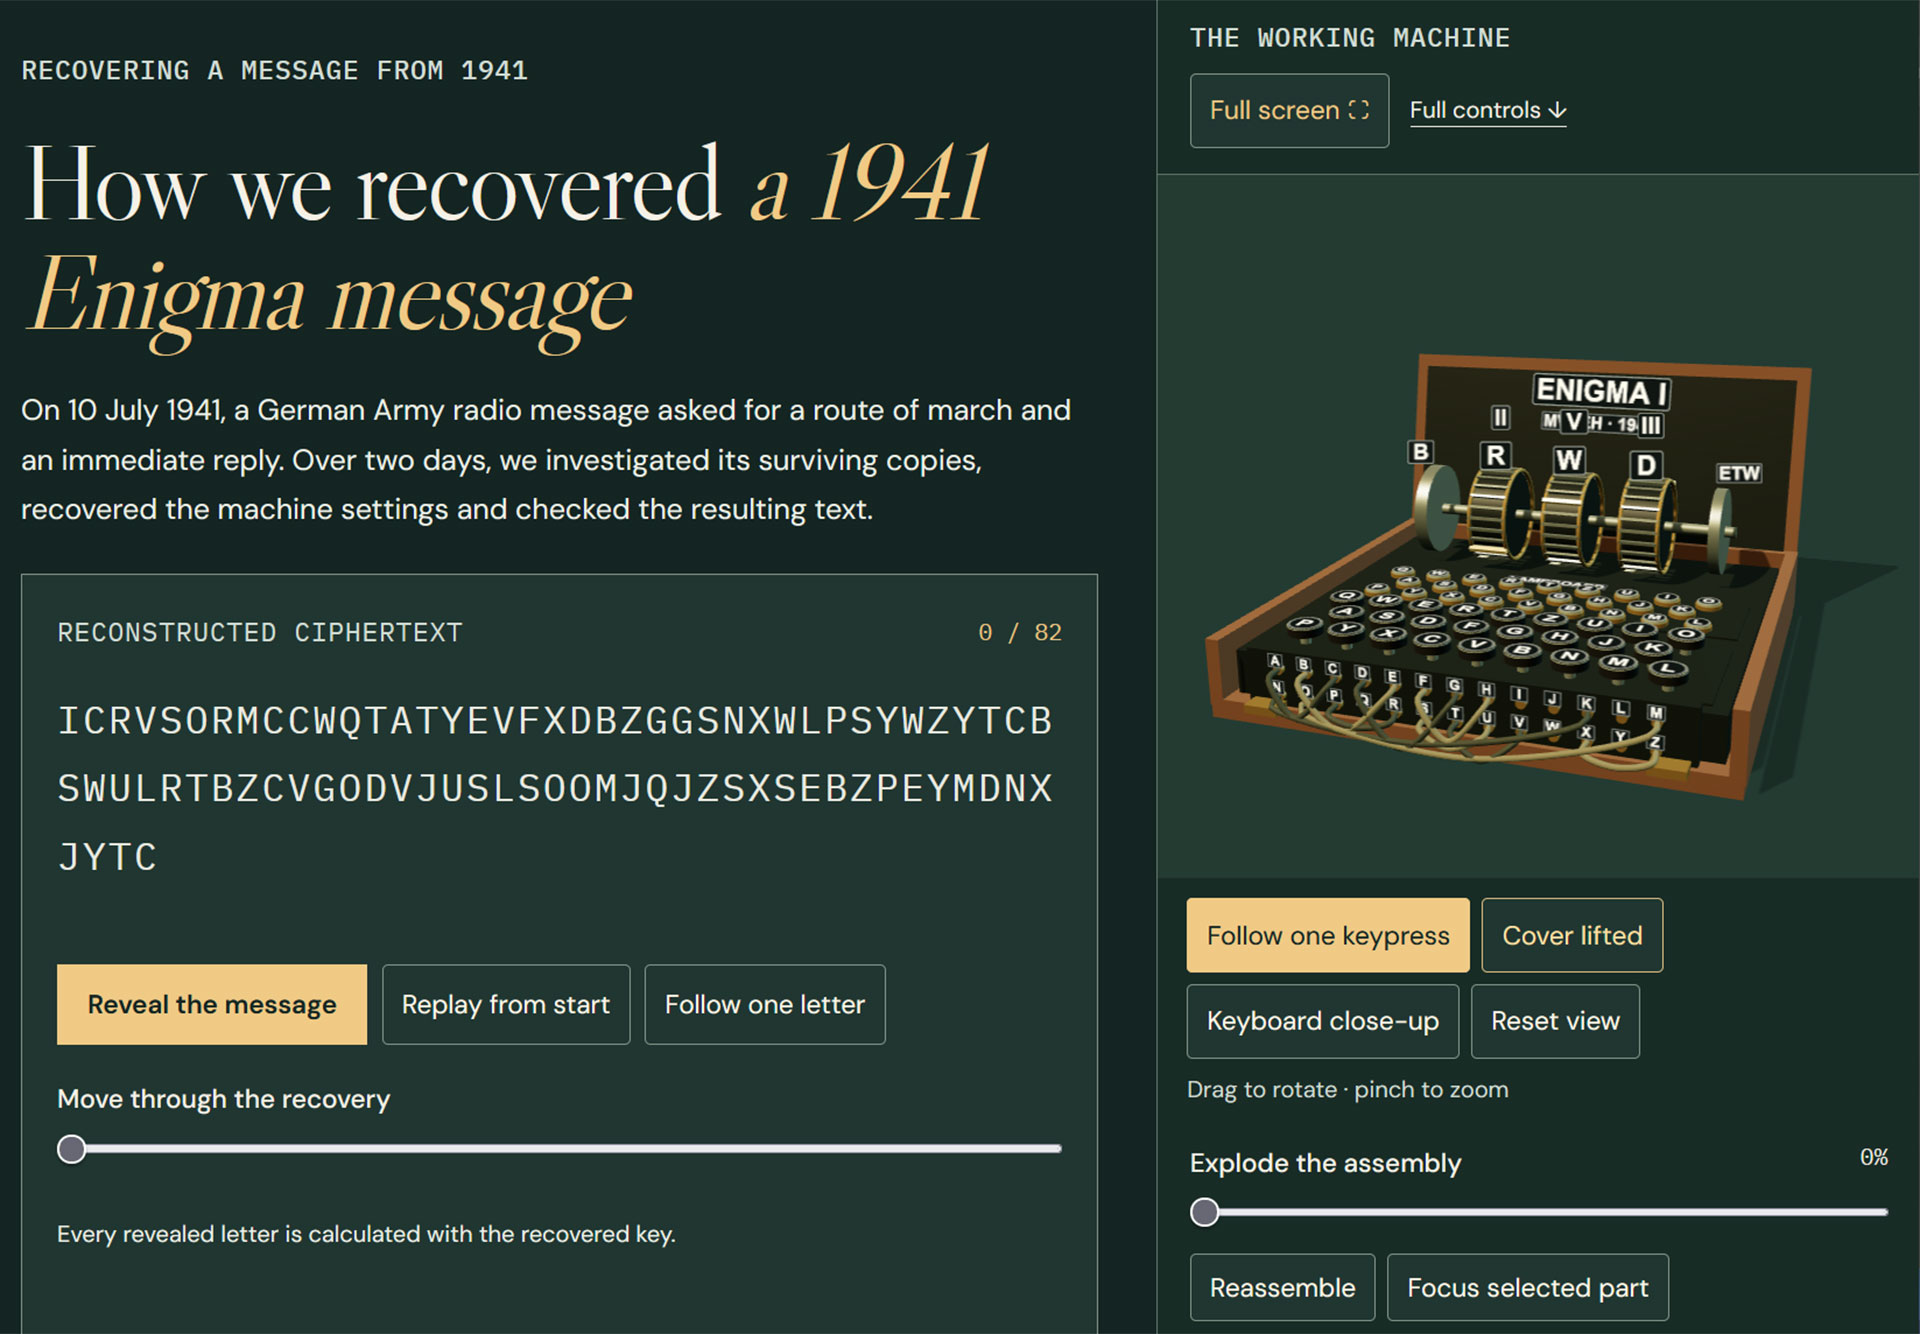
Исходный 82-значный шифр выглядел следующим образом: ICRVSORMCCWQTATYEVFXDBZGGSNXWLPSYWZYTCBSWULRTBZCVGODVJUSLSOOMJQJZSXSEBZPEYMDNXJYTC.
После расшифровки текст сообщения был представлен так: BTTE UM ANGABE DES MARSQWEGES X BEFINDE MIQ IN X ROSENOW ROSENOW X SOFORT FUNKANTWORT X WASCHBBSCH. В переводе на русский язык это означает: «Прошу указать маршрут марша. Я нахожусь в Розенове, Розенов. Срочно ответить по радио». Примечательно, что в начале оригинального текста содержалась опечатка, однако это не помешало нейросети справиться с задачей.
Сложность конструкции машины Enigma
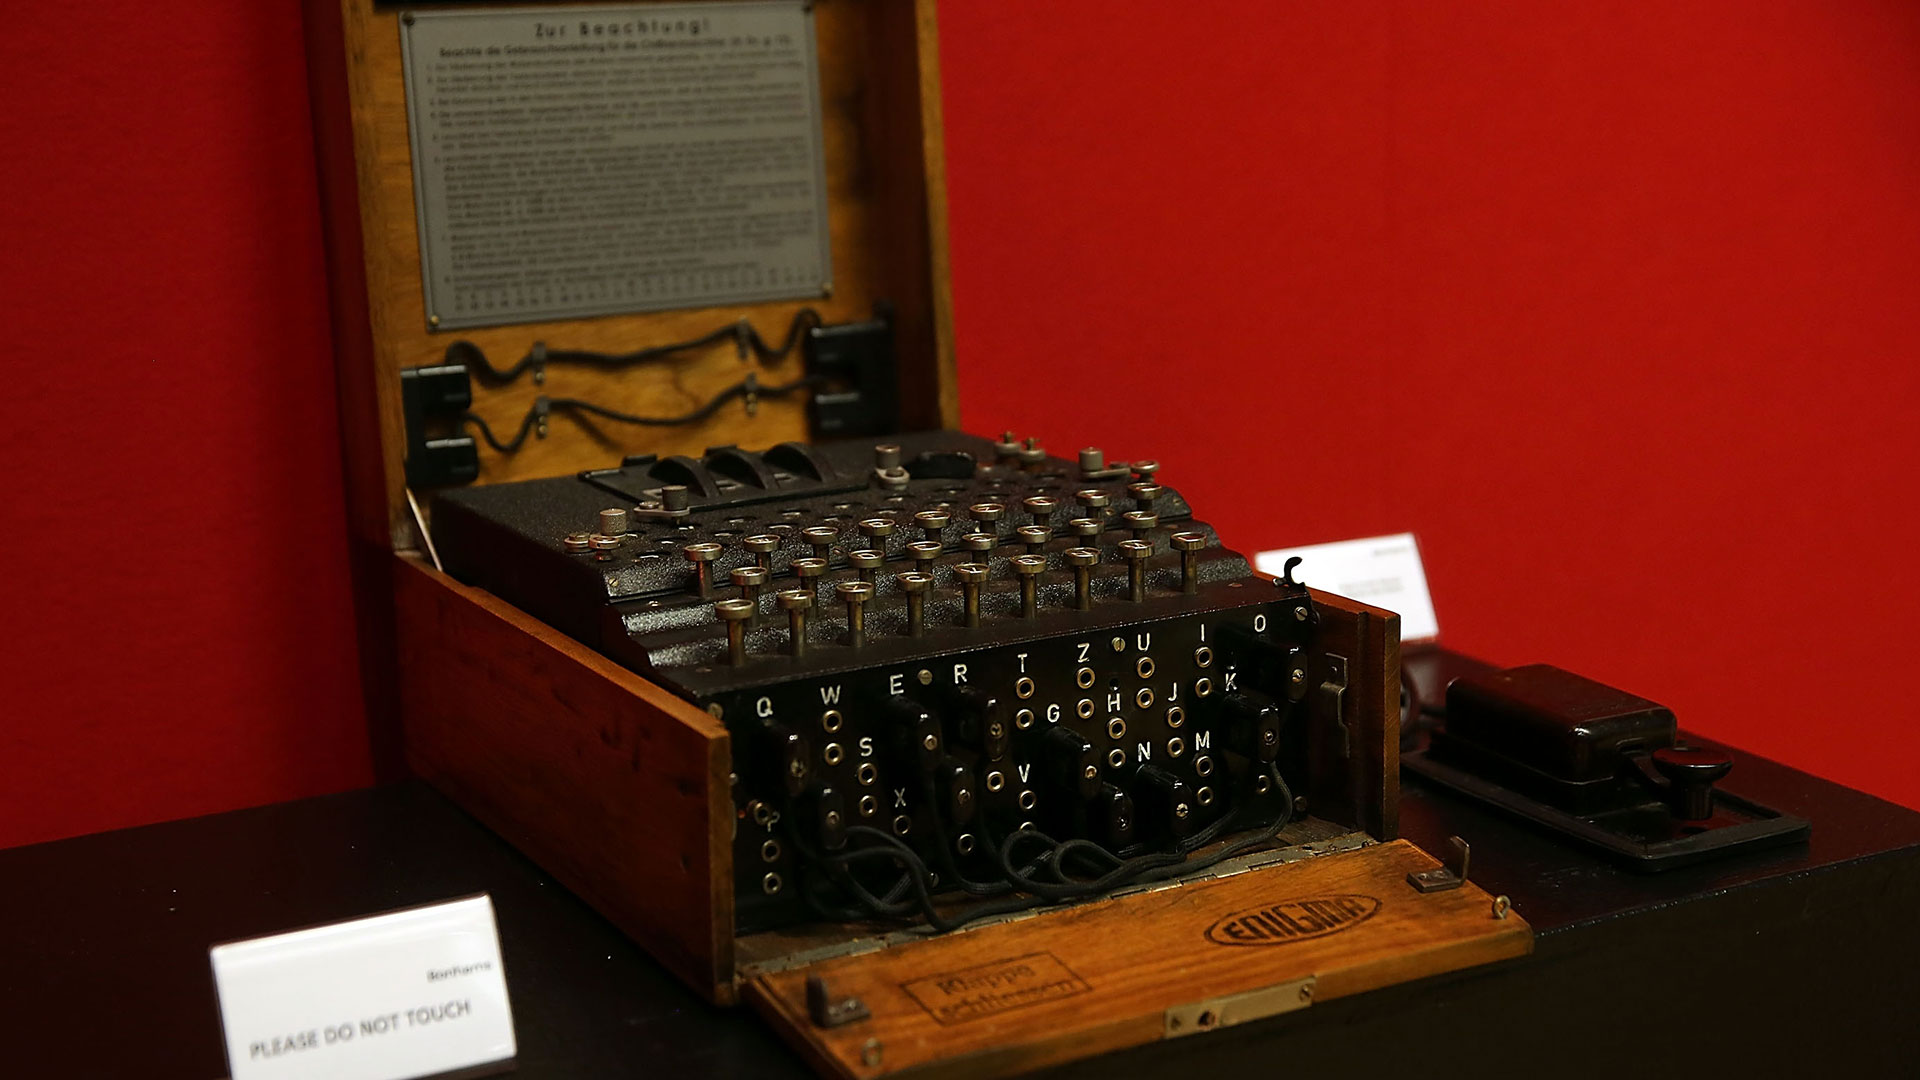
Процесс дешифровки Enigma традиционно считается крайне сложным из-за особенностей работы устройства. Машина имела клавиатуру на 26 символов и набор из трех роторов (выбираемых из пяти доступных), которые сдвигались при каждом нажатии клавиши, меняя кодировку одного и того же символа. Дополнительный уровень защиты обеспечивала передняя коммутационная панель (plugboard), на которой операторы могли соединять проводами до 10 пар букв.
Для корректной работы устройства операторам требовалось ежедневно устанавливать четыре параметра: порядок роторов, кольцевые настройки, начальные позиции роторов и конфигурацию коммутационной панели. Эти данные распределялись по специальным кодовым книгам. Ранее, на прошлой неделе, GPT-6 Astra уже продемонстрировала свои способности в криптоанализе, расшифровав немецкий код времен Первой мировой войны, зашифрованный методом ADFGVX и остававшийся неразгаданным 108 лет.
Технические детали работы Enigma
Сложность взлома Enigma обусловлена не только коммутационной панелью, но и тем, как именно происходило шифрование сигнала. После того как оператор нажимал клавишу, электрический импульс проходил через входное колесо, затем последовательно через три установленных ротора, каждый из которых содержал 26 контактов. После этого сигнал попадал на рефлектор, возвращавший его обратно через роторы к ламповой панели, где загоралась буква-результат. Постоянное вращение роторов при каждом нажатии означало, что даже при вводе одной и той же буквы подряд на выходе каждый раз получался разный символ, что создавало невероятное количество вариантов при попытке подобрать ключ вручную.
Методология криптоанализа
Для того чтобы взломать шифр, нейросети потребовалось не просто вычислительное преимущество, а выработка стратегии, основанной на предположениях о структуре военных радиограмм. Исследователи из Crypto Cellar отмечают, что Astra «сделала все исключительно самостоятельно». Выбор именно сообщения MVUEH был продиктован логическим поиском: ИИ сопоставил его с открытым текстом сообщения № 173 (SIPVX), найдя между ними взаимосвязь. Гипотеза о повторе названия «ROSENOW ROSENOW» стала решающим фактором, который позволил алгоритму успешно сконфигурировать виртуальную модель машины и вычислить правильные настройки роторов и коммутационной панели. Ознакомиться с процессом дешифровки и увидеть демонстрацию того, как машина подбирала ключ, можно на специализированном ресурсе MVUEHA Cryptanalysis Case Study.
Данный случай вновь подтверждает растущую роль генеративных моделей в криптоанализе исторических данных. Ранее способность Astra к решению подобных задач уже была доказана взломом кода времен Первой мировой войны, зашифрованного методом ADFGVX. Развитие таких инструментов, как Astra, позволяет не только закрывать «белые пятна» в истории Второй мировой войны, но и глубже понимать, как проектировались ранние вычислительные системы: ведь именно попытки взлома шифров Enigma и Lorenz в свое время послужили катализатором для разработки первых универсальных цифровых компьютеров.