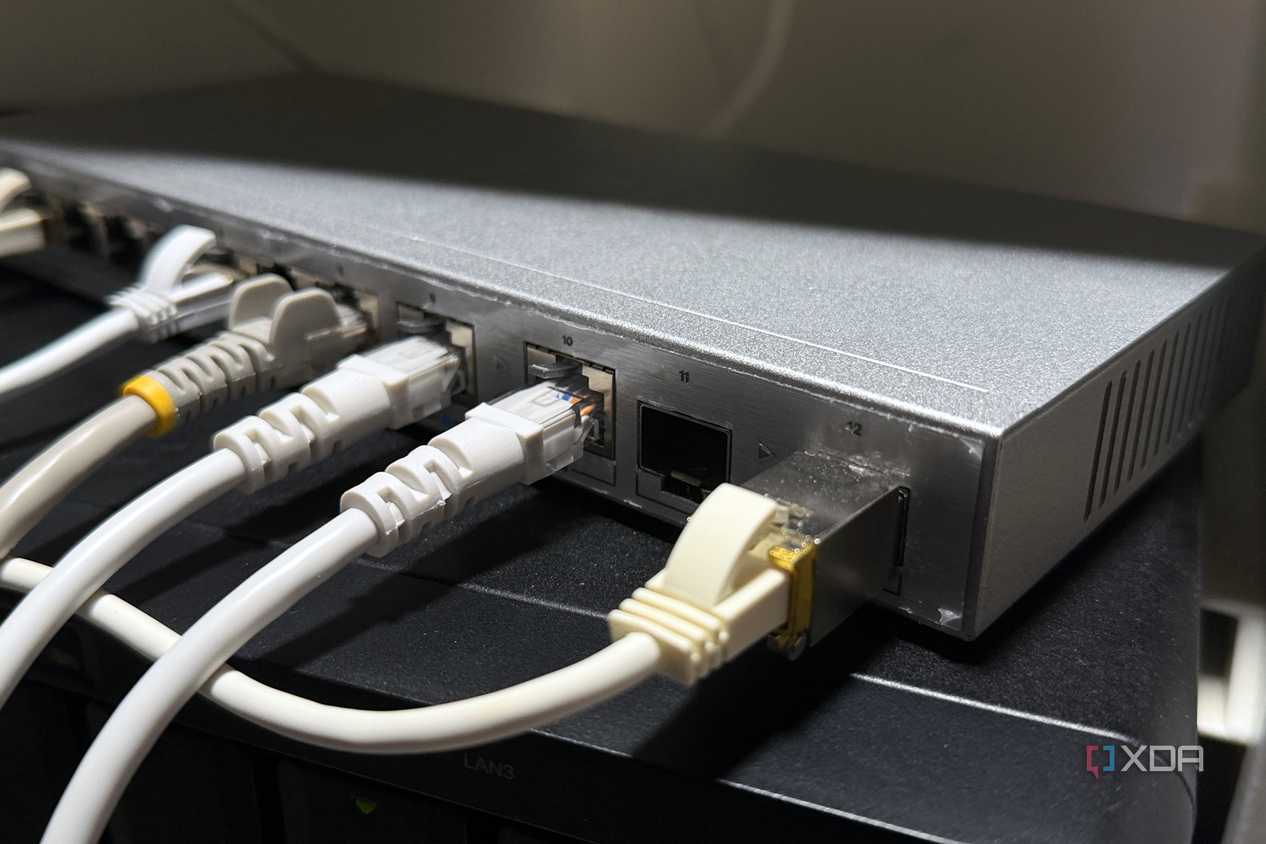
Интеграция недорогих неуправляемых коммутаторов в сеть, построенную на управляемом оборудовании, является распространенным решением при нехватке портов в офисе или медиазоне. Однако это часто приводит к нарушению логики работы, заложенной в управляемые устройства, такие как поддержка VLAN, механизмы защиты портов и предотвращение петель. Поскольку управляемый коммутатор ожидает увидеть по одному устройству на порт, присутствие промежуточного неуправляемого устройства может сделать эти функции неэффективными или вызвать сбои.
Ограничения при передаче тегированного трафика
Проблемы часто начинаются, если порт, к которому подключен неуправляемый коммутатор, настроен как транковый для передачи тегированного трафика нескольких VLAN. Неуправляемые устройства обычно не распознают VLAN и воспринимают 802.1Q теги просто как часть кадра Ethernet. Хотя многие модели пропускают такие кадры, некоторые из них могут удалять теги или вовсе отбрасывать пакеты. Дополнительную сложность создает размер кадра: тег добавляет 4 байта, доводя размер до 1522 байт. Бюджетное оборудование может ограничивать размер кадра 1518 байтами, что приводит к некорректной работе сервисов: пинги и DNS-запросы проходят успешно, но передача файлов или загрузка тяжелых страниц зависают.
Нарушение изоляции сетей и управление доступом
Даже если теги проходят корректно, неуправляемый коммутатор рассылает полученный трафик во все свои порты. Это означает, что все VLAN, приходящие на транковый порт, становятся доступны на каждом устройстве в комнате, включая широковещательные рассылки. Более того, устройства с поддержкой VLAN, такие как Linux-серверы или точки доступа, могут самостоятельно тегировать трафик и получать доступ к любой сети без дополнительной авторизации. Для решения этой проблемы рекомендуется настраивать порт управляемого коммутатора, ведущий к неуправляемому, на работу только с одной, необходимой VLAN.
Устройства, не использующие тегирование, автоматически попадают в Native VLAN (PVID) порта. Если это административная сеть, обычные IoT-устройства или телевизоры могут получить прямой доступ к интерфейсам управления сетевым оборудованием. Также стоит учитывать, что неуправляемые коммутаторы используют общую таблицу MAC-адресов для всех VLAN, что при использовании одинаковых MAC-адресов виртуальными мостами приводит к постоянным конфликтам и прерываниям связи.

Безопасность и предотвращение петель
Ошибочное соединение кабелем двух портов на неуправляемом коммутаторе создает петлю, которая «затапливает» широковещательным трафиком все VLAN, проходящие через него. Эффективность защиты зависит от того, пропускает ли неуправляемый коммутатор протокол Spanning Tree (BPDU). Если нет, то управляемый коммутатор не сможет обнаружить петлю. В таких случаях следует активировать функции storm control (контроль шторма) и loop detection на управляемом устройстве. При этом важно помнить, что функции безопасности, такие как BPDU Guard, port security или 802.1X, могут конфликтовать с неуправляемым коммутатором, вызывая внезапное отключение портов при попытке подключения нескольких устройств.
Проблемы с многоадресной рассылкой и энергоэффективностью
Неуправляемые коммутаторы не поддерживают IGMP snooping, из-за чего многоадресный трафик (IPTV, Sonos, AirPlay, IP-камеры) рассылается на все подключенные устройства, создавая лишнюю нагрузку. На загруженных сетях это проявляется в заикании звука или падении производительности IoT-устройств. Рекомендуется удерживать устройства с интенсивным multicast-трафиком на управляемых портах или выделять их в отдельную VLAN. Также стоит учитывать технологию Energy Efficient Ethernet (802.3az), которая в дешевых устройствах часто включена постоянно и может вызывать нестабильность соединения. В таких случаях рекомендуется отключить EEE на стороне управляемого коммутатора.

Использование неуправляемого коммутатора снижает прозрачность сети: администратор теряет возможность отслеживать статистику по конкретным устройствам, использовать QoS или PoE-контроль для каждого девайса в отдельности, так как все они «схлопываются» в один порт. Если устройство критически важно для сети или передает большие объемы данных, его следует подключать напрямую к управляемому коммутатору.
Технические нюансы работы с тегами и «размерный» конфликт
Помимо базовой несовместимости с протоколом 802.1Q, существует неочевидная проблема размера MTU. Стандартный Ethernet-кадр имеет размер 1518 байт, однако наличие тега VLAN увеличивает этот показатель до 1522 байт. В бюджетных или устаревших коммутаторах логика обработки кадров часто жестко ограничена стандартным значением. Это приводит к крайне специфическим «плавающим» неисправностям, которые трудно диагностировать: мелкие пакеты (ICMP-запросы для проверки связи или DNS-запросы) проходят через коммутатор без проблем, создавая иллюзию исправной сети. Однако при попытке передачи файлов или загрузке страниц с большим количеством контента пакеты просто отбрасываются из-за превышения лимита буфера. Если вы когда-либо сталкивались с такой ситуацией и грешили на поврежденные патч-корды, велика вероятность, что реальным виновником является именно неуправляемый свитч.
Проблема «единой MAC-таблицы»
Неуправляемые коммутаторы конструктивно упрощены до такой степени, что поддерживают одну общую таблицу MAC-адресов для всех портов вне зависимости от VLAN. В современных сетях, особенно при использовании виртуальных мостов (на базе Proxmox, систем виртуализации или специфических роутеров), одно и то же устройство может анонсировать один и тот же MAC-адрес в разных VLAN. Поскольку для неуправляемого коммутатора все VLAN — это «одна комната», он постоянно перезаписывает привязку MAC-адреса к порту, получая данные из разных сетей. Это приводит к интермиттирующим (периодическим) обрывам соединения, которые практически невозможно отследить средствами стандартного мониторинга.
Риски при использовании протоколов безопасности
Механизмы защиты, которые делают покупку управляемого коммутатора оправданной, при работе через «неуправляемый прослойку» начинают работать против администратора:
- BPDU Guard: если вы активируете эту функцию на порту управляемого коммутатора, она мгновенно отключит порт, как только получит первый же пакет BPDU от неуправляемого свитча, который оказался достаточно «умным», чтобы пропускать их через себя. Сеть в этой зоне просто «умрет».
- Port Security: ограничение на количество MAC-адресов на порт сработает при подключении второго или третьего устройства к неуправляемому коммутатору, заблокировав доступ всему сегменту.
- 802.1X: этот протокол ведет себя наиболее непредсказуемо. В зависимости от реализации, либо первое авторизовавшееся устройство «откроет» доступ всем остальным, кто подключен за ним (что полностью нивелирует смысл защиты), либо не пропустит никого, так как свитч не сможет корректно обработать процесс аутентификации для всей группы устройств за портом.
Последствия отсутствия IGMP Snooping
Важной деталью, которую часто упускают, является обработка мультикаста. Поскольку неуправляемые устройства не умеют работать с IGMP snooping, они превращают каждый порт в «широковещательный домен» для многоадресного трафика. Это касается не только IPTV, но и систем обнаружения Sonos, AirPlay, Dante-аудио и потоков с IP-камер. Даже если ваш основной управляемый коммутатор настроен на эффективную фильтрацию мультикаста, для него неуправляемый свитч выглядит как один единственный «слушатель». В итоге, весь поток трафика будет дублироваться на каждое устройство в комнате. На тихих сетях это незаметно, но в условиях высокой нагрузки вы неминуемо получите «заикания» звука, отвалы колонок из групп и резкое снижение производительности дешевых IoT-устройств, чей процессор просто не справляется с обработкой ненужного входящего мультикаста.
Потеря контроля и «узкое горлышко»
С точки зрения управления, подключение неуправляемого свитча приводит к полной потере видимости сегмента. В дашборде управляемого коммутатора вместо конкретных устройств вы увидите «кучу» MAC-адресов, сгрупированных за одним портом. Это делает невозможным:
- Использование QoS для приоритизации трафика конкретного ПК или консоли.
- Дистанционное управление питанием (PoE) конкретного устройства за свитчем.
- Получение корректных карт топологии сети.
Кроме того, не стоит забывать о физическом ограничении: все устройства, подключенные к неуправляемому свитчу, делят одну линию связи (аплинк) до управляемого коммутатора. Если в этой «комнате» одновременно работают NAS, передающий медиафайлы, и десктоп, выполняющий бэкап, они будут конкурировать за одну и ту же полосу пропускания, создавая коллизии, которые невозможно разрешить на стороне управляемого оборудования. Если устройство критически важно для работы или требует высокой пропускной способности, оно должно быть подключено только напрямую.