Вопросы конфиденциальности в интернете постоянно усложняются. Пользователи часто пытаются обезопасить свои данные с помощью настройки шифрованного DNS, принудительного использования HTTPS, выбора специализированных браузеров и других инструментов. Несмотря на все предпринятые меры, сохраняется серьезная проблема — ваш интернет-провайдер (включая операторов мобильной связи) все еще может видеть значительную часть того, что вы делаете в сети, поскольку любой трафик проходит через их инфраструктуру.
Что именно остается доступным интернет-провайдеру
Даже если вы настроили использование провайдеров вроде Quad9 или Cloudflare, процесс соединения может раскрыть Server Name Indication (SNI), ваш IP-адрес и целевой адрес, к которому вы обращаетесь. В случае использования нешифрованного DNS все запросы передаются в открытом виде, что делает видимыми для провайдера все поисковые запросы и соединения.
Серьезной проблемой остается процесс TLS-рукопожатия (handshake). Даже при наличии зашифрованного соединения, первоначальное сообщение вашего устройства содержит имя целевого сайта в поле SNI. Это необходимо для того, чтобы сервер мог применить правильный сертификат безопасности до начала шифрования, и зачастую эти данные передаются открыто. Кроме того, постоянное обращение к конкретным IP-адресам серверов позволяет провайдеру отслеживать ваш трафик. Исследование 2023 года под названием «Lightweight and Effective Website Fingerprinting over Encrypted DNS» подтвердило, что даже зашифрованный DoH-трафик (DNS over HTTPS) позволяет с высокой точностью (до 95% для одного из 10 000 сайтов на основе 50 пакетов) идентифицировать посещаемые пользователем ресурсы.
Почему настройки приватности все еще важны
Тот факт, что существующие инструменты защиты не являются идеальными, не означает, что ими не стоит пользоваться. Регулярная настройка системных параметров помогает повысить уровень приватности выше среднего. Важно поддерживать включенными все доступные функции защиты.
Шифрование DNS и HTTPS
Системная настройка зашифрованного DNS полезна, так как она скрывает часть данных, раскрываемых провайдеру во время процесса разрешения имен. Вы можете изменить DNS-настройки в операционной системе, на роутере или использовать кастомные DNS-серверы для всей домашней сети. Аналогично, режим «только HTTPS» в браузере остается обязательным инструментом, который блокирует небезопасные соединения и обеспечивает шифрование там, где это возможно.

Технология Encrypted Client Hello
Функция Encrypted Client Hello (ECH) призвана решить проблему открытого поля SNI в TLS-рукопожатии. После публикации стандарта RFC 9849 в марте 2026 года технология начала активно внедряться в браузеры. ECH работает по принципу «обманки»: одно зашифрованное сообщение содержит реальную информацию, а другое, передаваемое в открытом виде, содержит фиктивные данные. Таким образом, сервер расшифровывает истинный запрос, а провайдер видит только поддельные сведения. Специального переключателя для активации ECH обычно нет, так как функция внедряется на уровне программного обеспечения.
Роль VPN в обеспечении анонимности
Единственным способом минимизировать утечки данных к провайдеру остается использование VPN. При подключении через VPN-туннель ваши DNS-запросы, информация SNI и целевые IP-адреса оказываются внутри зашифрованного потока. Это существенно затрудняет отслеживание действий пользователя, однако стоит учитывать, что провайдер все равно сможет увидеть факт использования VPN, объем передаваемого трафика и ваш реальный IP-адрес.

Почему ваш провайдер видит больше, чем кажется
Важно понимать, что интернет-провайдер (ISP) — это фундаментальное звено инфраструктуры. Каждое ваше онлайн-соединение на определенном этапе маршрутизируется через его оборудование. Даже если вы приложили максимум усилий для защиты браузера, провайдеры по-прежнему получают доступ к нескольким ключевым фрагментам данных, которые могут скомпрометировать вашу анонимность.
Особую угрозу представляет процесс TLS-рукопожатия. Даже когда вы используете полностью зашифрованное соединение, первое сообщение, которое отправляет ваше устройство, содержит имя сайта, который вы хотите посетить. Это происходит через поле SNI (Server Name Indication). Поскольку этот этап предшествует началу шифрования, провайдер видит название ресурса в открытом виде, чтобы сервер мог «понять», какой именно сертификат безопасности ему нужно предоставить вашему устройству.
Кроме того, остается проблема идентификации по IP-адресу назначения. Даже при использовании защищенных DNS-серверов, веб-сайты часто доступны по специфическим IP-адресам. Исследование 2023 года под названием «Lightweight and Effective Website Fingerprinting over Encrypted DNS» подчеркивает серьезность ситуации: использование методов анализа трафика позволяет провайдерам проводить «дактилоскопию» сайтов даже внутри зашифрованного DoH-потока. Согласно данным исследования, в условиях открытого интернета (при выборе из 100 000 сайтов) модель может достичь F1-оценки в 93%. Хотя иногда использование пулов общих IP-адресов затрудняет идентификацию, в большинстве случаев провайдер способен определить целевой IP-адрес вашего запроса.

Почему не стоит отказываться от базовых настроек безопасности
Несмотря на наличие описанных «дыр» в защите, это не значит, что настройки приватности бесполезны. Стремление к идеальной защите не должно приводить к бездействию. Использование всех доступных переключателей — это способ поднять уровень вашей приватности значительно выше среднего показателя обычного пользователя сети.
- Encrypted DNS: Включение шифрования DNS на уровне всей системы (или на роутере) — это эффективный шаг, который удаляет часть данных, раскрываемых провайдеру во время этапа разрешения имен. Настройка занимает считанные минуты, но существенно снижает количество метаданных, доступных для сбора.
- HTTPS-Only: Принудительное использование HTTPS во всех браузерах является обязательным стандартом. Это не только блокирует риск передачи данных в открытом виде, но и автоматически отклоняет запросы к сайтам, которые не обеспечивают должный уровень безопасности.
Технология ECH: как работает «обманка»
Технология Encrypted Client Hello (ECH) нацелена на устранение единственного остающегося незащищенным участка в TLS-рукопожатии — поля SNI. После публикации стандарта RFC 9849 в марте 2026 года, принцип работы этой функции стал стандартизированным методом скрытия хостнейма от третьих лиц.
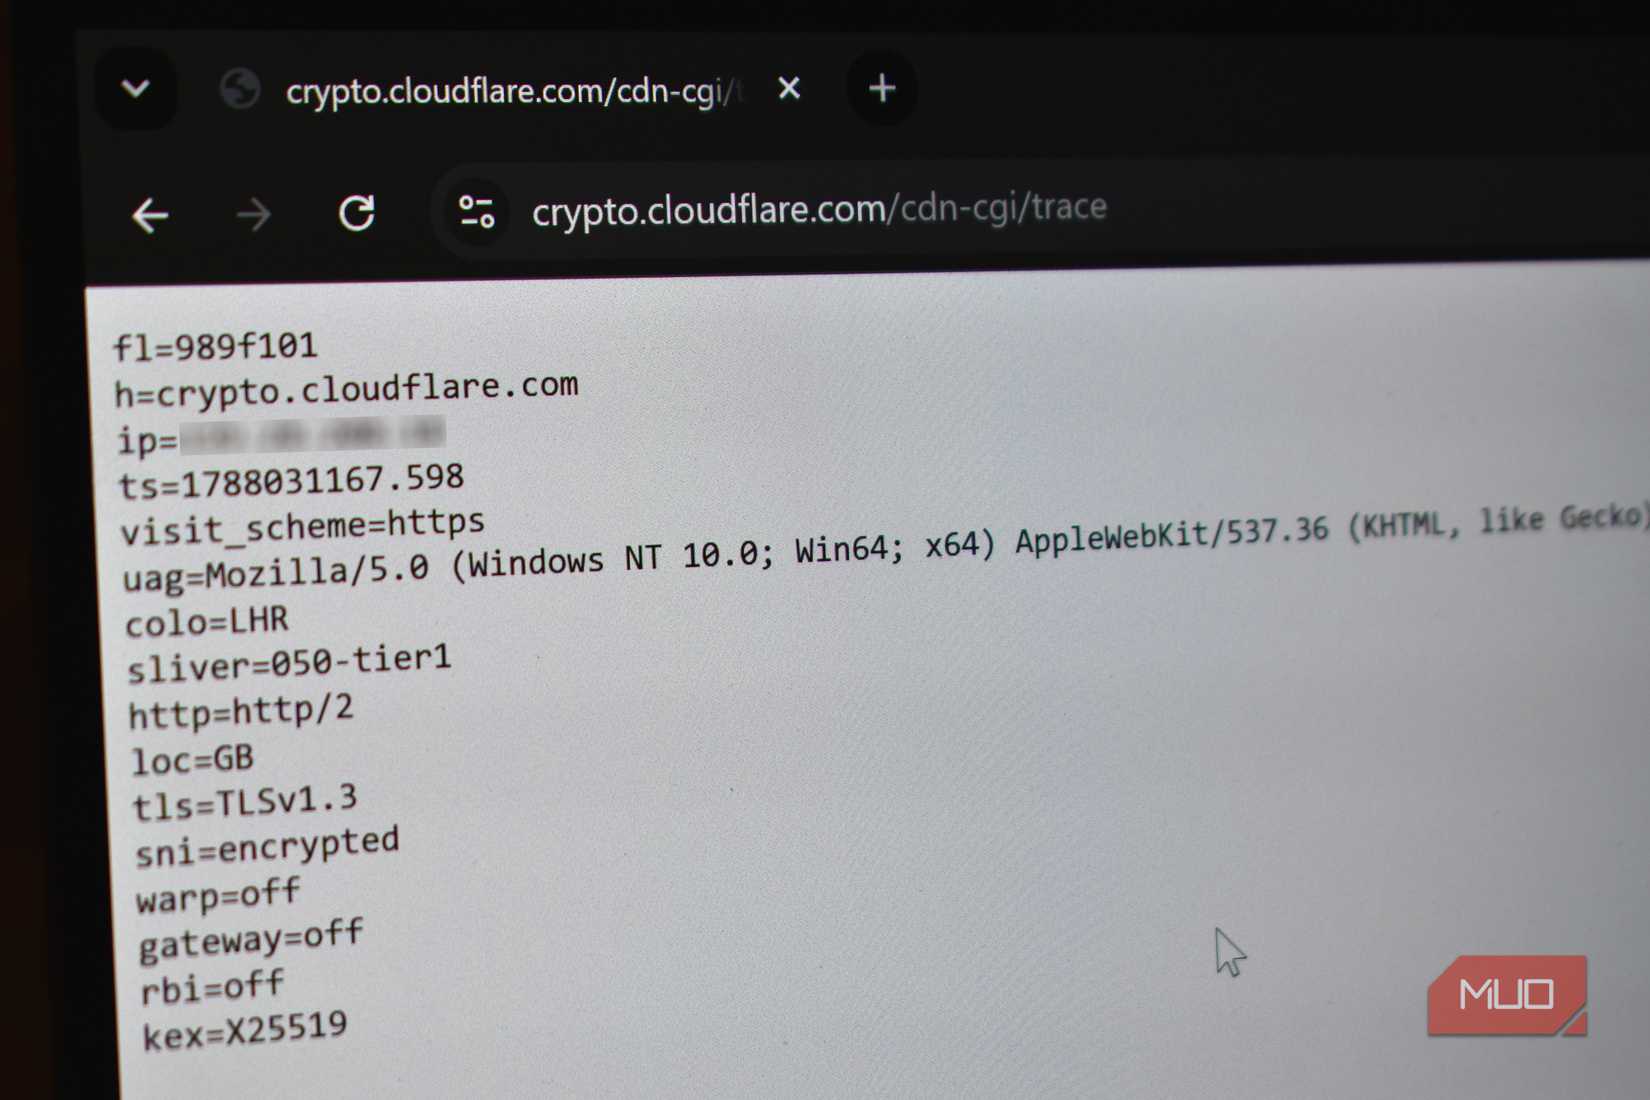
Суть ECH заключается в создании «двойного» сообщения при рукопожатии. Система отправляет два пакета: один зашифрован и содержит реальное имя хоста, а второй передается в открытом виде с общим фиктивным именем-заглушкой. Провайдер видит только «декоративный» пакет, в то время как целевой сервер расшифровывает реальный запрос и продолжает сессию в штатном режиме.
В настоящий момент ECH активно внедряется в большинство современных браузеров. Пользователю не нужно искать переключатель для активации — функция становится частью инфраструктуры безопасности веб-серфинга, делая скрытие метаданных автоматическим.
VPN как единственный комплексный щит
Даже с учетом ECH и зашифрованных DNS, часть данных неизбежно будет утекать к вашему провайдеру. Если цель состоит в том, чтобы максимально ограничить видимость вашей активности для третьих лиц, использование VPN остается единственным надежным решением. Вся цепочка запросов — от DNS-преобразований до имен хостов в SNI и целевых IP — инкапсулируется в зашифрованный туннель VPN-провайдера. Это обеспечивает принципиально иной уровень скрытности. Стоит лишь помнить, что при использовании VPN провайдер всё еще видит сам факт подключения к VPN-серверу, общий объем потребляемого трафика и ваш реальный IP-адрес.