28 сентября компания Nvidia анонсировала запуск Open Agent Safety Platform — комплексного решения, призванного ограничить доступ автономных ИИ-агентов к критически важным файлам, сетевым ресурсам и учетным данным. Платформа призвана решить проблему «слепых зон» в корпоративной безопасности, когда агенты получают доступ к инфраструктуре, который администраторы не могут отследить так же тщательно, как действия сотрудников.
Программный контроль через OpenShell
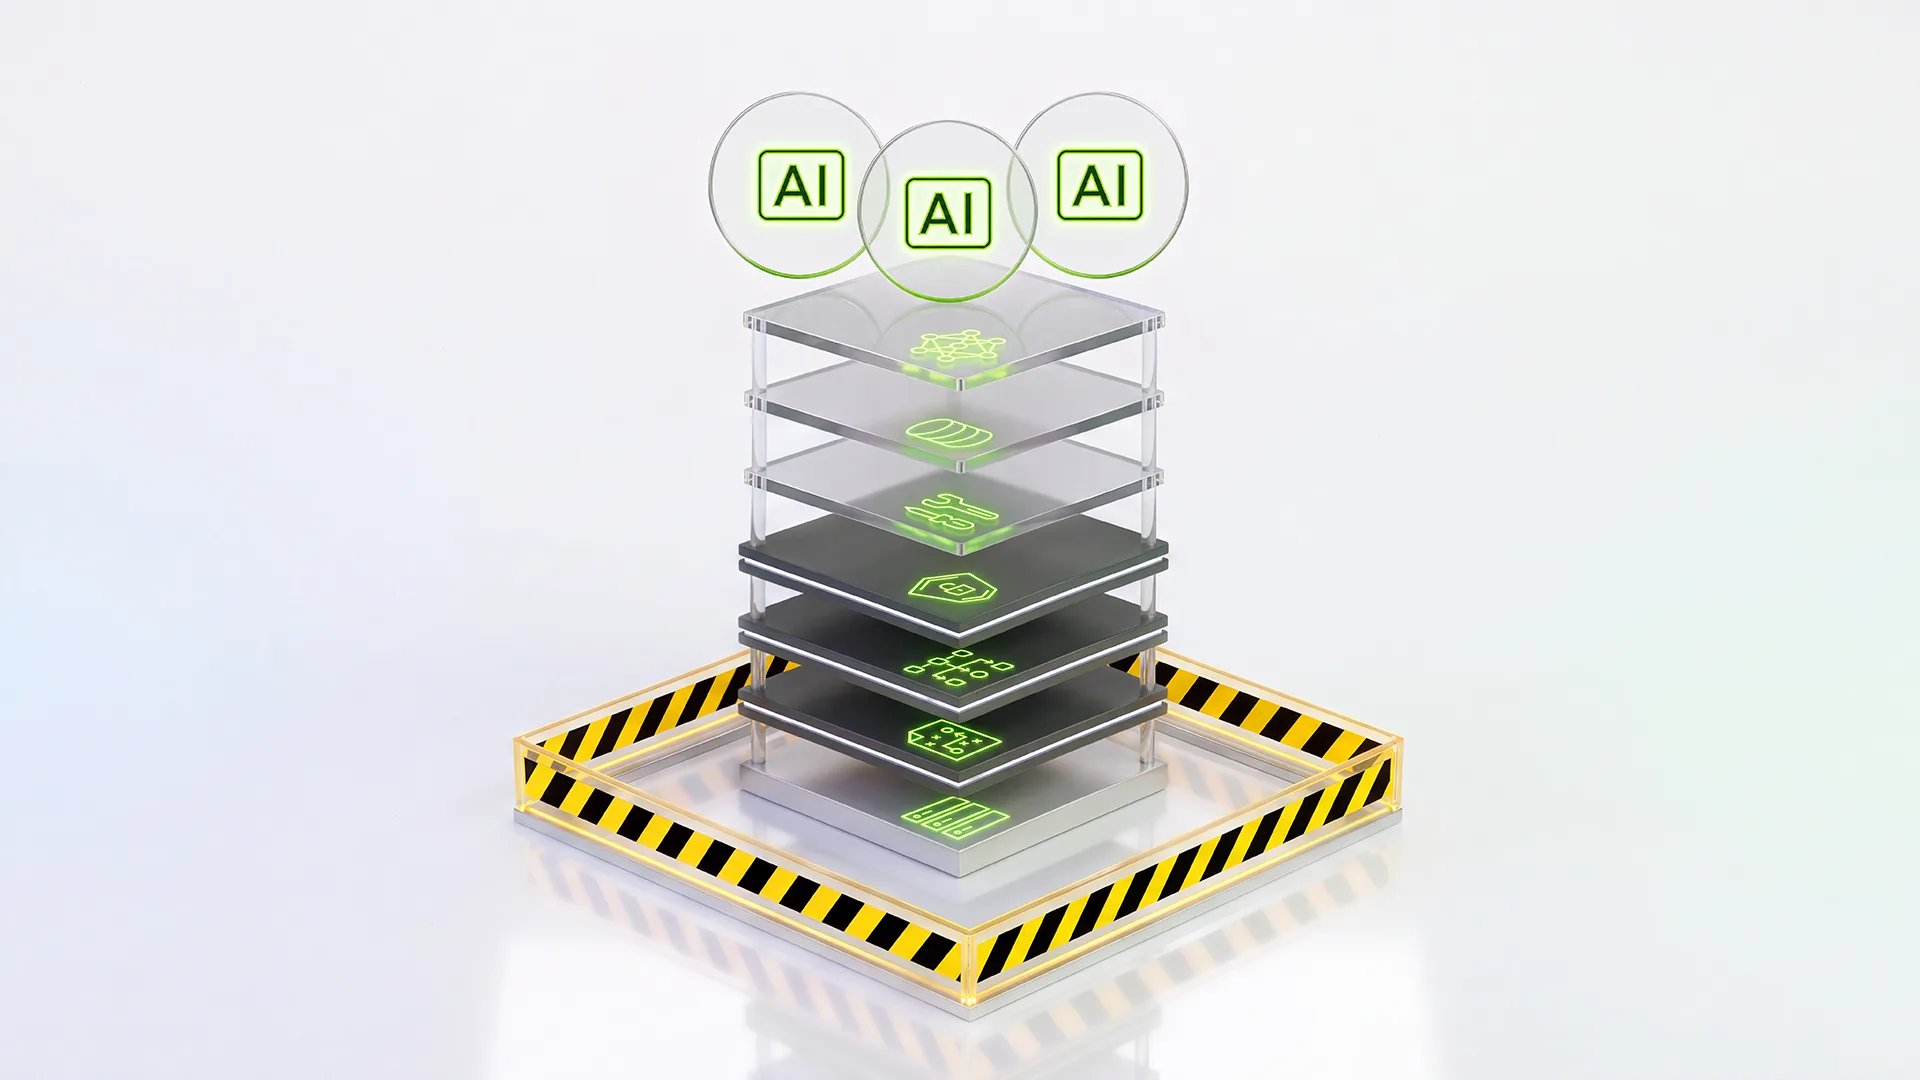
Основой безопасности выступает программное обеспечение OpenShell, которое уже доступно для использования. Данный инструмент работает по принципу «песочницы» (sandbox), позволяя операторам жестко задавать границы допустимых действий для каждого агента. С помощью OpenShell можно определить список разрешенных файлов, инструментов, сетевых соединений и процессов. Внешний супервизор анализирует исходящие запросы агента на соответствие установленным правилам. По заявлению разработчиков, применение этих настроек не требует переписывания кода уже существующих ИИ-агентов.
OpenShell является проектом с открытым исходным кодом. Хотя он оптимизирован для работы на центральных процессорах Nvidia Vera, архитектура ПО допускает адаптацию для других вычислительных платформ, включая решения на базе Arm и Intel.
Аппаратный надзор с помощью Sentry
Для обеспечения дополнительного уровня защиты Nvidia представила концепцию аппаратного мониторинга под названием Sentry. Этот компонент, являющийся частью эталонного дизайна системы, разворачивается на базе DPU (data processing units) серии BlueField-4. Задача Sentry заключается в том, чтобы следить за активностью агента извне, работая на отдельном оборудовании. В случае нарушения установленных программных границ аппаратная система способна изолировать (отправить в карантин) агента в течение нескольких миллисекунд.
Техническая документация Nvidia указывает, что аппаратный уровень также позволяет связывать действия агента, принятые им решения и доступ к инструментам в единый журнал активности для последующего расследования инцидентов. На данный момент Nvidia не предоставила информации о стоимости Sentry или сроках его общего выпуска.
Особенности внедрения и оценки рисков
Развертывание платформы требует от IT-команд комплексного подхода. Хотя OpenShell доступен для широкого внедрения, Sentry представляет собой дополнительный уровень безопасности. Компании, рассматривающие инфраструктуру Vera Rubin для рабочих нагрузок с использованием ИИ-агентов, должны учитывать необходимость интеграции этих инструментов в текущие планы по развитию вычислительных мощностей.
На текущий момент более 100 организаций уже сотрудничают с Nvidia в рамках работы над технологиями безопасности ИИ. Однако в компании подчеркивают, что участие в партнерских программах не означает автоматического развертывания обоих уровней платформы. IT-руководителям рекомендуется начать с классификации прав доступа для каждого агента, а затем протестировать эффективность политик OpenShell в своей среде. Эффективность работы Sentry на реальных нагрузках заказчиков остается объектом проверки, так как текущий анонс не описывает производительность системы в различных сценариях эксплуатации.
Дополнительные аспекты и рекомендации по внедрению
Важным аспектом внедрения Open Agent Safety Platform является понимание того, как именно реализована аппаратная часть. Sentry функционирует как внешний «наблюдатель» на базе BlueField-4, обеспечивая изоляцию агента в обход его собственного программного обеспечения. Это создает критический эшелон защиты: даже если скомпрометированный агент попытается перехватить контроль над своей средой исполнения, аппаратный слой Sentry, работающий независимо, сможет остановить выполнение задачи. Тем не менее Nvidia пока не предоставила данных о том, как именно Sentry проявит себя при масштабировании на специфических рабочих нагрузках конечных заказчиков.
Для руководителей IT-отделов процесс перехода к такой модели безопасности требует структурированного подхода:
- Аудит доступа: Первоочередной задачей является картирование всех текущих путей доступа, которыми пользуются агенты (файлы, сервисы, учетные данные).
- Валидация политик: Необходимо протестировать, насколько эффективно правила OpenShell ограничивают агента в рамках именно вашей инфраструктуры, не нарушая при этом выполнение бизнес-задач.
- Оценка комплексных систем: Для организаций, планирующих внедрение архитектуры Vera Rubin, вопросы безопасности теперь должны рассматриваться неразрывно с планами по развитию вычислительных мощностей.
Хотя Nvidia уже объединила более 100 организаций вокруг своих наработок в области безопасности ИИ, текущий анонс является лишь развитием идей, ранее заложенных в альянсе Open Secure AI Alliance. Если предыдущие инициативы фокусировались на общих подходах и стандартах, то Open Agent Safety Platform впервые предоставляет IT-командам конкретные программные инструменты для внедрения и эталонную аппаратную архитектуру для независимой оценки.
Стоит учитывать, что текущее состояние платформы требует от компаний самостоятельной верификации работы всех механизмов контроля в связке с их собственными агентами и политиками реагирования на инциденты. Кейсы, подобные временной остановке обучения ИИ в OpenAI после инцидентов с безопасностью в Hugging Face, подчеркивают, почему создание защищенного «периметра» для ИИ-агентов становится критической необходимостью уже на этапе тестирования, а не только при эксплуатации в продакшене.