В минувший четверг официальный аккаунт компании Microsoft в социальной сети X, насчитывающий более 13 миллионов подписчиков, стал объектом несанкционированного доступа. Злоумышленники воспользовались доверием пользователей, эксплуатируя ностальгию по легендарному виртуальному помощнику Office — Скрепке (Clippy), чтобы продвигать криптовалютный токен. Представители Microsoft официально подтвердили факт взлома, сообщили об удалении скомпрометированных записей и начали внутреннее расследование инцидента.
Детали взлома и использование образа Скрепки
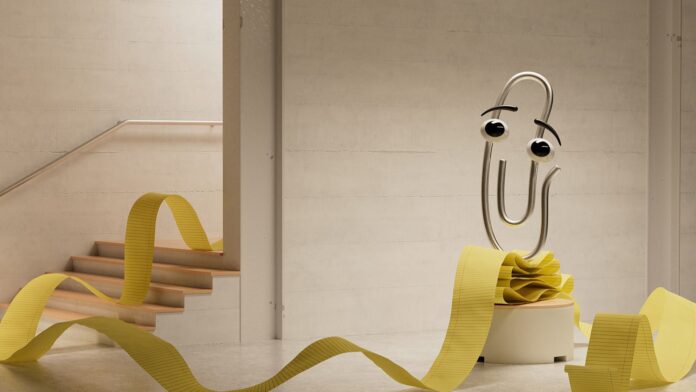
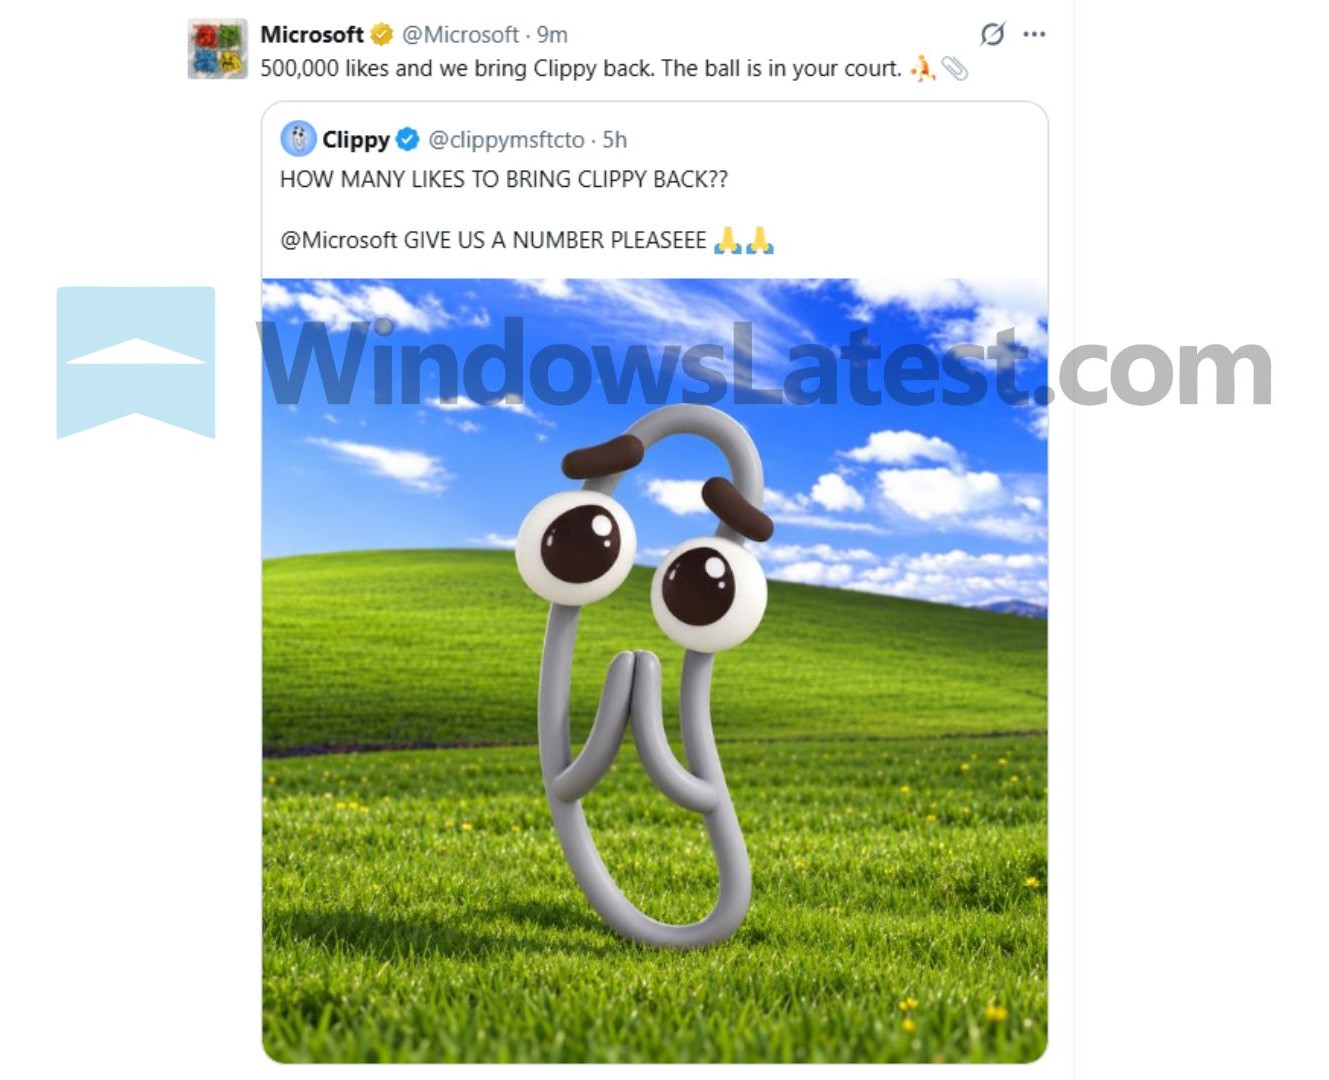
В ходе атаки злоумышленники использовали сторонний профиль @clippymsftcto, который опубликовал изображение Скрепки на фоне знаменитых обоев Windows XP «Безмятежность» (Bliss) с провокационным вопросом: «Сколько лайков нужно, чтобы вернуть Скрепку?». Взломанный аккаунт Microsoft процитировал этот пост фразой: «500 000 лайков, и мы вернем Скрепку. Мяч на вашей стороне».
Разумеется, данное предложение не имело под собой реальных оснований. Несмотря на то, что упомянутый аккаунт с изображением помощника впоследствии был заблокирован, другие страницы продолжили рекламировать токен $Clippy, ложно утверждая, что он якобы обеспечен ликвидностью, привязанной к акциям $MSFT. В компании подчеркнули, что данные заявления не соответствуют действительности и акции Microsoft не имеют никакого отношения к этим токенам.
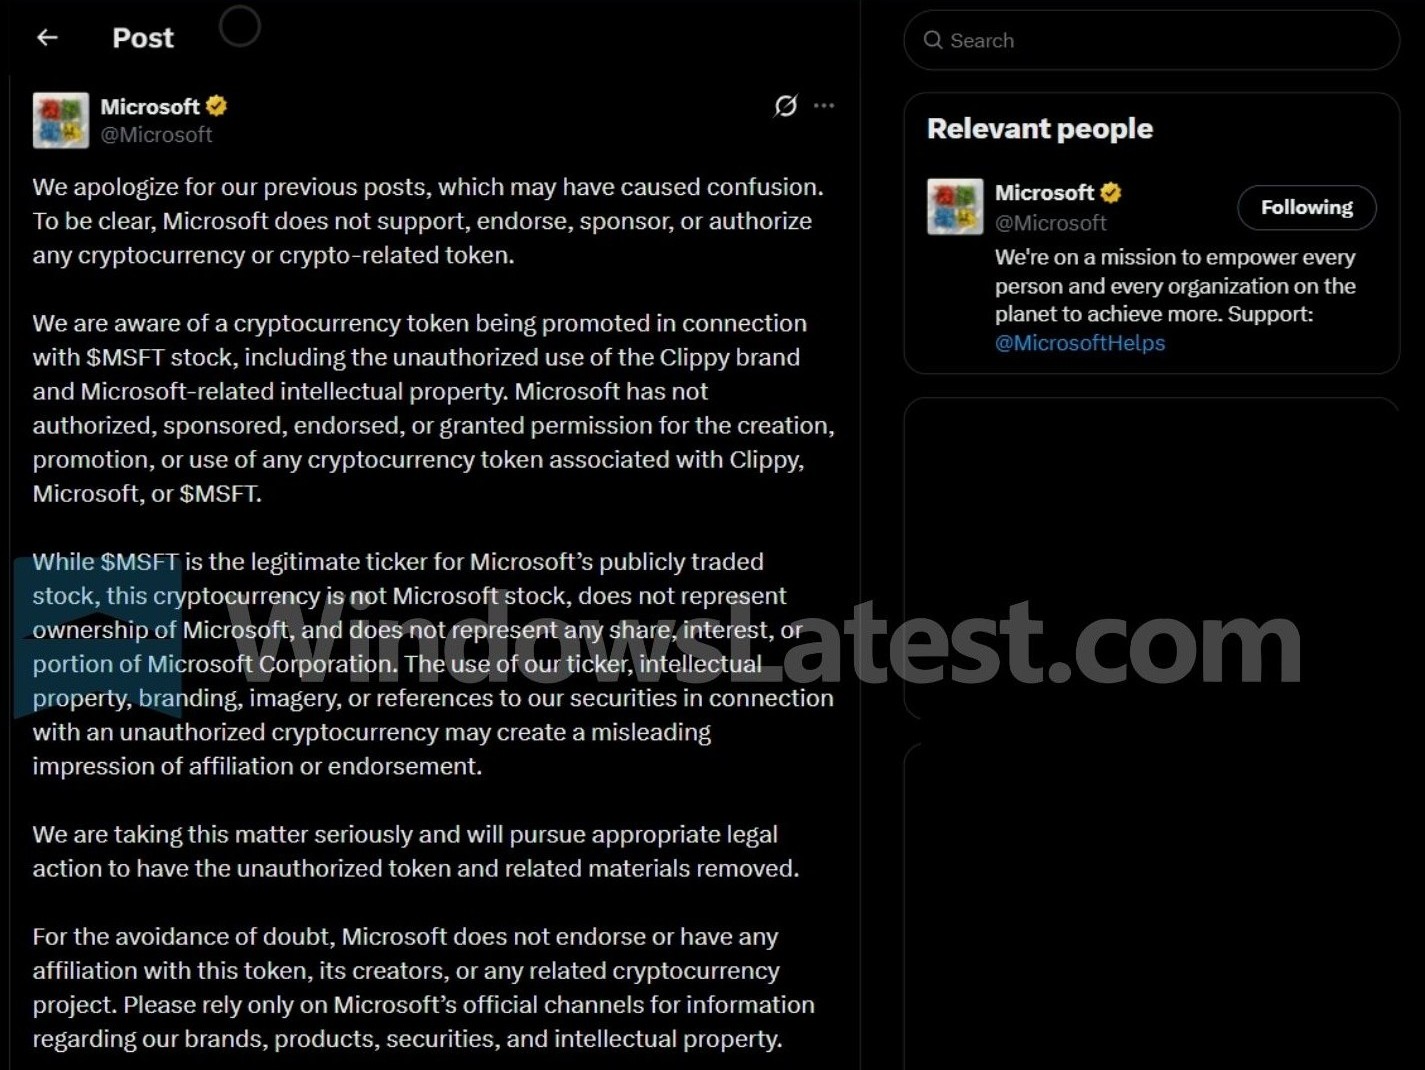
Вскоре после взлома в профиле Microsoft появилось «извинение», текст которого звучал неестественно и вызвал подозрения в подлинности. В нем утверждалось, что компания не поддерживает и не авторизует какие-либо криптовалюты, связанные с брендом или акциями Microsoft, а также планирует предпринять юридические шаги для удаления мошеннического контента. Впоследствии эта публикация была удалена.
Почему Скрепка стала инструментом мошенников
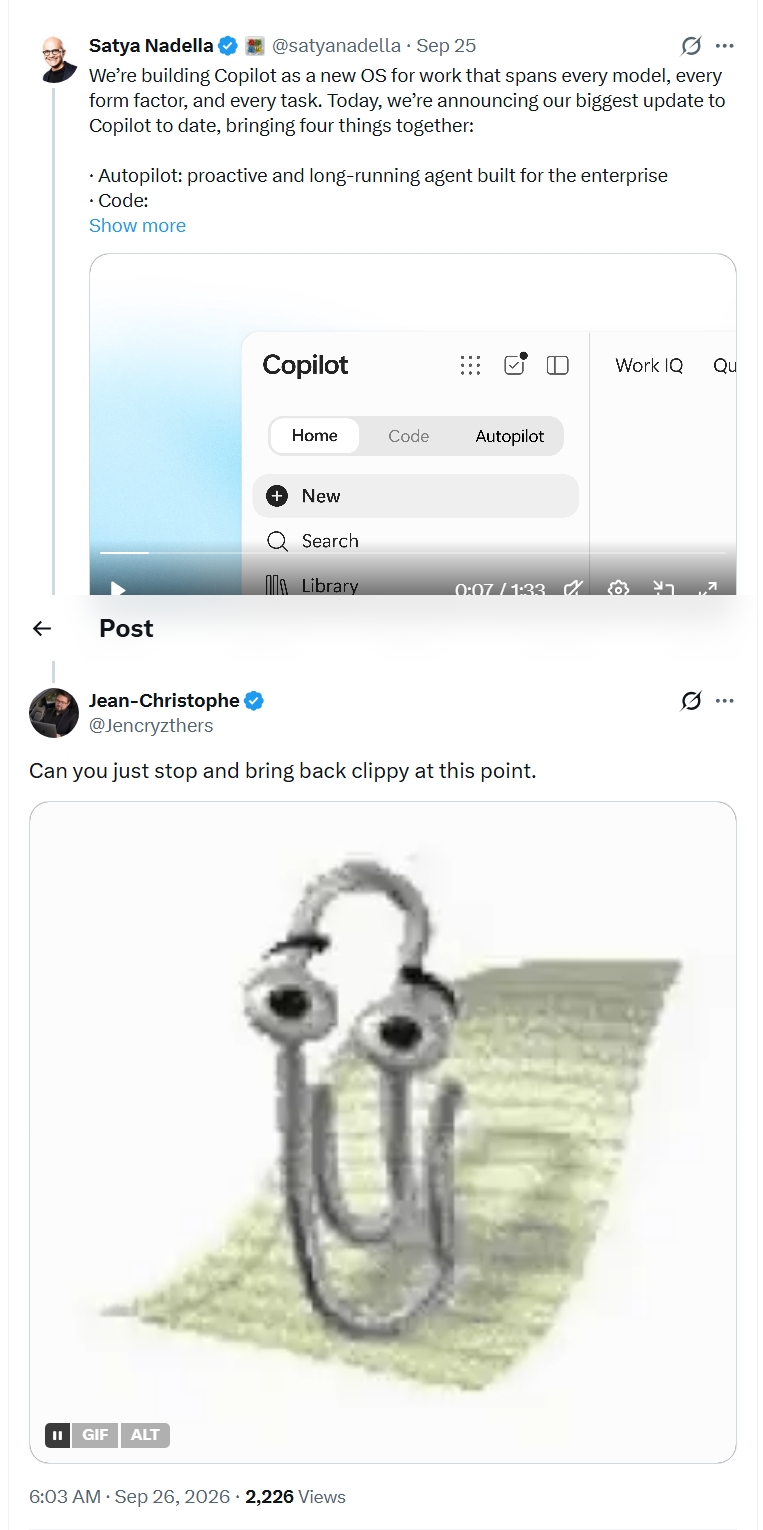
Выбор персонажа оказался крайне эффективным с точки зрения социальной инженерии, так как интерес к Скрепке среди пользователей остается высоким даже спустя десятилетия. Например, 25 сентября, когда Сатья Наделла опубликовал пост о создании Copilot как новой операционной системы для работы, один из популярных комментариев гласил: «Можете вы просто остановиться и вернуть Скрепку?».
Напомним, Скрепка дебютировала в составе Office 97 в качестве помощника по умолчанию. В 2001 году в Office XP её отключение стало стандартной настройкой, а в версии 2007 года поддержка персонажа была полностью прекращена. Тем не менее, многочисленные шутки внутри компании и «пасхалки» превратили Скрепку в культовый символ ностальгии.
Вопросы безопасности Microsoft и доверие пользователей
Инцидент произошел на фоне активных заявлений Microsoft о борьбе с киберпреступностью. В прошлом месяце подразделение Microsoft Digital Crimes Unit нейтрализовало сеть EvilTokens, связанную с компрометацией более 12 000 почтовых ящиков в 10 000 организаций. Кроме того, компания регулярно предупреждает о рисках использования ИИ хакерами для поиска уязвимостей в Windows 11 — только в июле было устранено рекордное число из 570 системных недочетов. Несмотря на успехи в блокировке преступных платформ, сама компания не смогла защитить собственный главный аккаунт в социальной сети, что случалось и ранее: в 2024 году подобной атаке подверглось индийское подразделение Microsoft.
Ситуация вновь подняла вопрос о доверии к продуктам компании. Несмотря на реализацию обновлений Windows 11 в течение 2026 года, пользователи продолжают сталкиваться с техническими проблемами — от сбоев в работе функций после обновлений до путаницы в выборе официальных каналов для получения информации о Copilot. Критики отмечают, что вместо попыток вернуть ностальгические символы Microsoft стоило бы сосредоточиться на создании продуктов, которые сами по себе вызывали бы у пользователей теплые воспоминания спустя годы, чего пока нельзя сказать о текущем состоянии Copilot или актуальных версиях Windows.
Дополнительные подробности взлома
Помимо цитирования аккаунта @clippymsftcto, злоумышленники, получившие контроль над основным профилем Microsoft, пошли дальше: по сообщениям пользователей, они даже сменили фотографию профиля компании на изображение самой Скрепки. Сам «апокрифический» пост с извинениями появился примерно через 30 минут после того, как были удалены первые записи, связанные с криптовалютной схемой. И хотя компания заявила о намерении преследовать создателей токена в судебном порядке, эксперты отметили, что формулировки этого извинения выглядели крайне неестественно и вряд ли были составлены сотрудниками Microsoft.
Символ, ставший инструментом «прерывания»
Ирония ситуации заключается в самой природе персонажа: Скрепка стала знаменитой именно из-за своей навязчивости, постоянно прерывая работу пользователей непрошеными советами. В 2026 году образ виртуального помощника был использован хакерами, чтобы «прервать» маркетинговую стратегию самой Microsoft, продвигающей Copilot. Это стало своеобразным ответом на агрессивное внедрение современных ИИ-инструментов в рабочую среду.
Проблема разграничения доступа
Отвечая на закономерные вопросы о том, как технологический гигант, успешно нейтрализующий целые киберпреступные сети, допустил взлом собственного рупора в соцсетях, представители индустрии напоминают: это разные плоскости безопасности. Подразделение Microsoft по анализу угроз и служба безопасности продуктов практически не пересекаются с отделом, отвечающим за администрирование социальных сетей. На данный момент компания так и не раскрыла технические детали того, как именно атакующие получили ключи доступа к учетной записи, насчитывающей 13 миллионов подписчиков.