Компания Asus выпустила экстренные обновления безопасности, закрывающие критические уязвимости в программном обеспечении ряда сетевых устройств. Проблема затрагивает механизмы обработки конфигурационных файлов VPN и систему отладочного доступа, что создает серьезные риски для пользователей роутеров бренда.
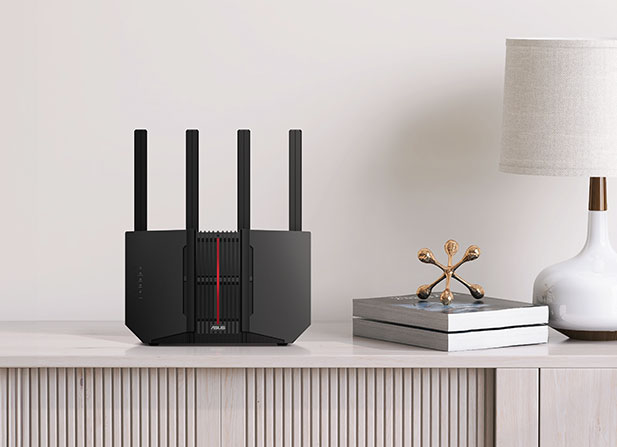
Критические уязвимости в роутерах Asus
Первая критическая уязвимость, получившая идентификатор CVE-2026-14157, связана с некорректной обработкой «созданных особым образом конфигурационных файлов VPN-клиента». Если такой файл загружается пользователем или злоумышленником через веб-интерфейс управления, система может ошибочно интерпретировать текстовое содержимое файла как управляющие инструкции, что позволяет атакующему выполнять произвольные команды. Опасность данного вектора атаки оценивается в 9,4 балла по шкале CVSS 4.0.
Вторая проблема, зарегистрированная под номером CVE-2026-13313, имеет оценку серьезности 8,9 балла. Она эксплуатирует активный отладочный код, который был оставлен в прошивке. Уязвимость позволяет авторизованному злоумышленнику обойти защитные механизмы и активировать сервис Telnet с правами суперпользователя (root). Это создает возможность для выполнения команд, способных повлиять на все устройства, подключенные к скомпрометированной сети.
Asus указывает, что проблема с конфигурационными файлами касается серии прошивок 3.0.0.6_102. В случае с уязвимостью Telnet перечень затрагиваемых версий шире: серии 3.0.0.6_102, 3.0.0.4_386 и 3.0.0.4_388.
Рекомендации по защите устройств
Компания подчеркивает, что риск актуален для владельцев, импортирующих настройки VPN непосредственно в роутер, а не для пользователей VPN-приложений на смартфонах или ноутбуках. В качестве превентивных мер до установки обновления производитель дает следующие рекомендации:
- Импортировать конфигурационные файлы VPN только из доверенных источников.
- Использовать сложные и уникальные пароли администратора (минимум 10 символов, включая заглавные буквы, цифры и спецсимволы).
- Воздержаться от запуска скриптов, команд или стороннего ПО из непроверенных источников на устройствах внутри локальной сети.
Asus напоминает, что злоумышленники могут применять методы социальной инженерии, чтобы ввести администраторов в заблуждение. Примечательно, что уязвимость импорта конфигурации использует ту же точку входа, что и ранее обнаруженная брешь CVE-2024-0401, связанная с профилями OVPN. Пользователям роутеров, срок поддержки которых официально истек, производитель настоятельно советует использовать максимально надежные пароли для Wi-Fi и доступа к панели управления.
Обновление BIOS для материнских плат
Помимо сетевого оборудования, исправления потребовались для 13 моделей материнских плат. В них была обнаружена уязвимость с оценкой 7,0 баллов, позволяющая «физически близкому злоумышленнику» считывать или записывать данные в системную память через специально подготовленное устройство. Для устранения проблемы пользователям необходимо обновить BIOS до версии 1502 для платы WS Z390 Pro и до версии 2203 для остальных 12 затронутых моделей плат серий Z390 и C246.
Дополнительные подробности о безопасности
Важно отметить, что уязвимость, связанная с обработкой конфигурационных файлов VPN, является рецидивирующей проблемой для функции импорта через веб-интерфейс администратора. Эксперты подчеркивают, что злоумышленники часто прибегают к методам социальной инженерии, чтобы убедить администраторов загрузить скомпрометированный файл, что делает эту точку входа критически важным слабым звеном в архитектуре безопасности устройств Asus.
Исторический контекст угроз для бренда также указывает на высокую вероятность атак. В частности, ранее была зафиксирована масштабная кампания AyySSHush, в ходе которой злоумышленники использовали комбинацию методов обхода аутентификации, перебор паролей (брутфорс) и уязвимость внедрения команд CVE-2023-39780. В результате той атаки было скомпрометировано более 9 000 роутеров, причем установленные злоумышленниками бэкдоры сохраняли свою работоспособность даже после выполнения штатных обновлений прошивки.
Технические нюансы эксплуатации
- Механизм VPN-уязвимости: Суть проблемы заключается в том, что роутер, настроенный как VPN-клиент, при чтении загруженного файла ошибочно интерпретирует встроенные текстовые строки как форматирующие инструкции, а не как обычные данные. Это позволяет внедрять произвольный программный код.
- Специфика Telnet-бреши: Вторая уязвимость (CVE-2026-13313) требует от атакующего предварительной активации службы Telnet, после чего становится возможным выполнение команд, затрагивающих не только сам роутер, но и всю локальную сеть пользователя.
- Материнские платы: Обнаруженная уязвимость в 13 моделях плат на чипсетах Z390 и C246 имеет высокий уровень опасности (7,0 баллов), но требует физического доступа к устройству. Атака осуществляется путем подключения специального оборудования, которое дает злоумышленнику возможность чтения или записи произвольных областей системной памяти.
Пользователям настоятельно рекомендуется посетить официальную страницу поддержки Asus или раздел конкретного продукта для поиска актуальных версий прошивок и BIOS. Стоит учитывать, что для роутеров, жизненный цикл которых официально завершен (end of life), новые обновления выпускаться не будут.