Проект Lightwell, представленный компаниями Red Hat и IBM, направлен на решение критической проблемы безопасности в корпоративном сегменте. Согласно данным Red Hat, свыше 90% кода корпоративных приложений базируется на библиотеках с открытым исходным кодом или сторонних компонентах. В типичной кодовой базе предприятия постоянно фиксируется более 500 известных уязвимостей, при этом атаки на них зачастую начинаются спустя неделю после обнаружения, еще до выхода официальных исправлений от мейнтейнеров.
Методология работы с уязвимостями в Lightwell
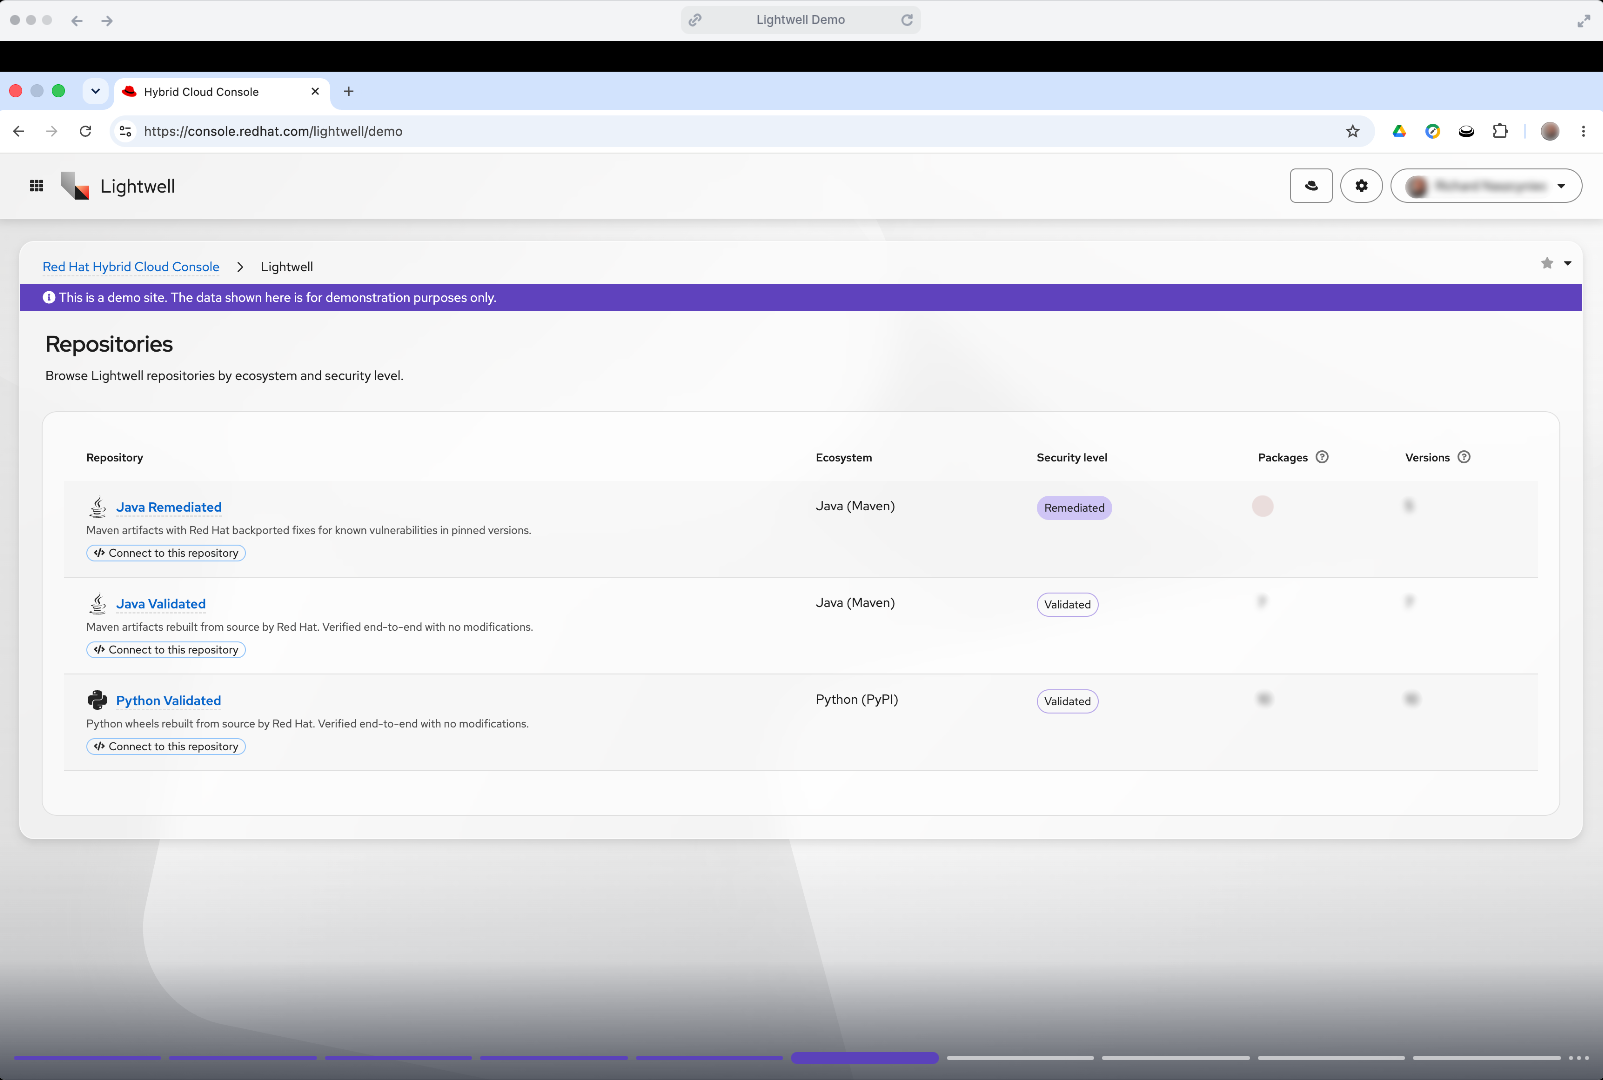
Основная концепция Lightwell заключается в том, чтобы не дожидаться выпуска исправлений авторами upstream-проектов. Вместо этого Red Hat выполняет бэкпортирование необходимых исправлений и доставляет их через защищенные пакетные репозитории. Это позволяет компаниям обновлять критические компоненты, даже если они используют жестко зафиксированные версии зависимостей, которые невозможно обновить стандартными средствами.
На данный момент специалисты проекта успешно устранили 400 ранее неизвестных уязвимостей в фундаментальных Java-библиотеках. Эта работа выходит за рамки стандартных CVE, а подготовленные исправления передаются обратно в upstream в соответствии с протоколами ответственного раскрытия информации. В ближайших планах разработчиков стоит расширение поддержки за пределы экосистемы Java — в дорожную карту включены языки Python и JavaScript, а также платформа .NET.
Доступность сервиса Clearinghouse Premier
Важным обновлением стало снятие ограничений с сервиса Clearinghouse Premier. Ранее доступ к нему имели только избранные организации, работающие в сфере критической инфраструктуры. Теперь сервис перешел в стадию общей доступности, и любое предприятие может зарегистрироваться в нем без дополнительных условий.
Lightwell функционирует в рамках двух уровней доступа:
- Lightwell Network: доступен с июля в формате самообслуживаемой подписки. Предоставляет пользователям доступ к бэкпортированным патчам и сопутствующей документации по соответствию требованиям безопасности.
- Clearinghouse Premier: предлагает более глубокий уровень взаимодействия. Организации могут самостоятельно определять наиболее приоритетные для их среды уязвимости, получать заблаговременные уведомления до публичного раскрытия информации о дырах в безопасности и следить за графиком выхода исправлений.
Данная инициатива является частью долгосрочных инвестиций IBM и Red Hat в размере 5 миллиардов долларов, направленных на повышение безопасности открытого ПО. Гуннар Хеллексон, вице-президент и генеральный менеджер Lightwell в Red Hat, отмечает, что развитие ИИ-агентов радикально изменило ландшафт угроз. По его словам, современные автоматизированные средства способны эксплуатировать старые зависимости на высокой скорости, используя даже незначительные уязвимости в коде, который долгое время считался стабильным. Для тех, кто хочет ознакомиться с процессом исправления уязвимостей, Red Hat предлагает техническую демонстрацию рабочего процесса Lightwell.
Дополнительные аспекты безопасности и возможности взаимодействия
Важно подчеркнуть, что проект Lightwell был запущен в ответ на специфическую проблему: наличие уязвимостей в производственных версиях библиотек, которые мейнтейнеры upstream-проектов либо не успевают исправить, либо принципиально отказываются патчить. Подход Lightwell позволяет организациям фактически «обойти» этот временной лаг, исправляя программный код непосредственно в тех версиях библиотек, которые уже развернуты в продакшене. При этом структура «закрепленных» (pinned) зависимостей остается нетронутой, что критически важно для сохранения стабильности корпоративных сред.
Масштабируемость и защита от ИИ-угроз
Расширение охвата Lightwell на Python, JavaScript и .NET будет следовать той же проверенной модели: бэкпортирование исправлений для используемых версий ПО с последующей передачей патчей в исходные проекты. Особое внимание к этой инициативе продиктовано изменением ландшафта угроз под влиянием ИИ. Гуннар Хеллексон, вице-президент и генеральный менеджер Lightwell в Red Hat, отмечает: «ИИ-агенты изменили ландшафт угроз в одночасье, эксплуатируя старые зависимости на машинной скорости. Им не важно, является ли кодовая база десятилетней давности или считается стабильной, так как одна небольшая брешь — это все, что нужно для создания цепной атаки».
Для компаний, заинтересованных в интеграции данных инструментов, Red Hat предоставляет возможность детально изучить рабочий процесс патчинга через специальную техническую демонстрацию, которая наглядно показывает, как именно происходит доставка исправлений в защищенные репозитории.