Эксперты по кибербезопасности из компании Socket Inc. раскрыли масштабную вредоносную кампанию, которая оставалась активной на протяжении нескольких лет. Злоумышленники использовали систему расширений для браузеров Google Chrome и Microsoft Edge, чтобы скомпрометировать десятки тысяч компьютеров. Аналитики полагают, что за этой серией атак стоит одна группа лиц, которая продолжает свою деятельность даже после того, как расширения были удалены из официальных магазинов приложений.
Механика скрытой атаки и масштаб ущерба
Согласно отчету Socket, в список вредоносного ПО вошли 19 расширений. Стратегия злоумышленников заключалась в двух сценариях: в 14 случаях дополнения были созданы ими самостоятельно, а в пяти остальных — выкуплены у легальных разработчиков. Первоначально программы выполняли свои заявленные функции, но в течение последних шести месяцев авторы внедрили в них вредоносный код, предназначенный для кражи пользовательских данных.
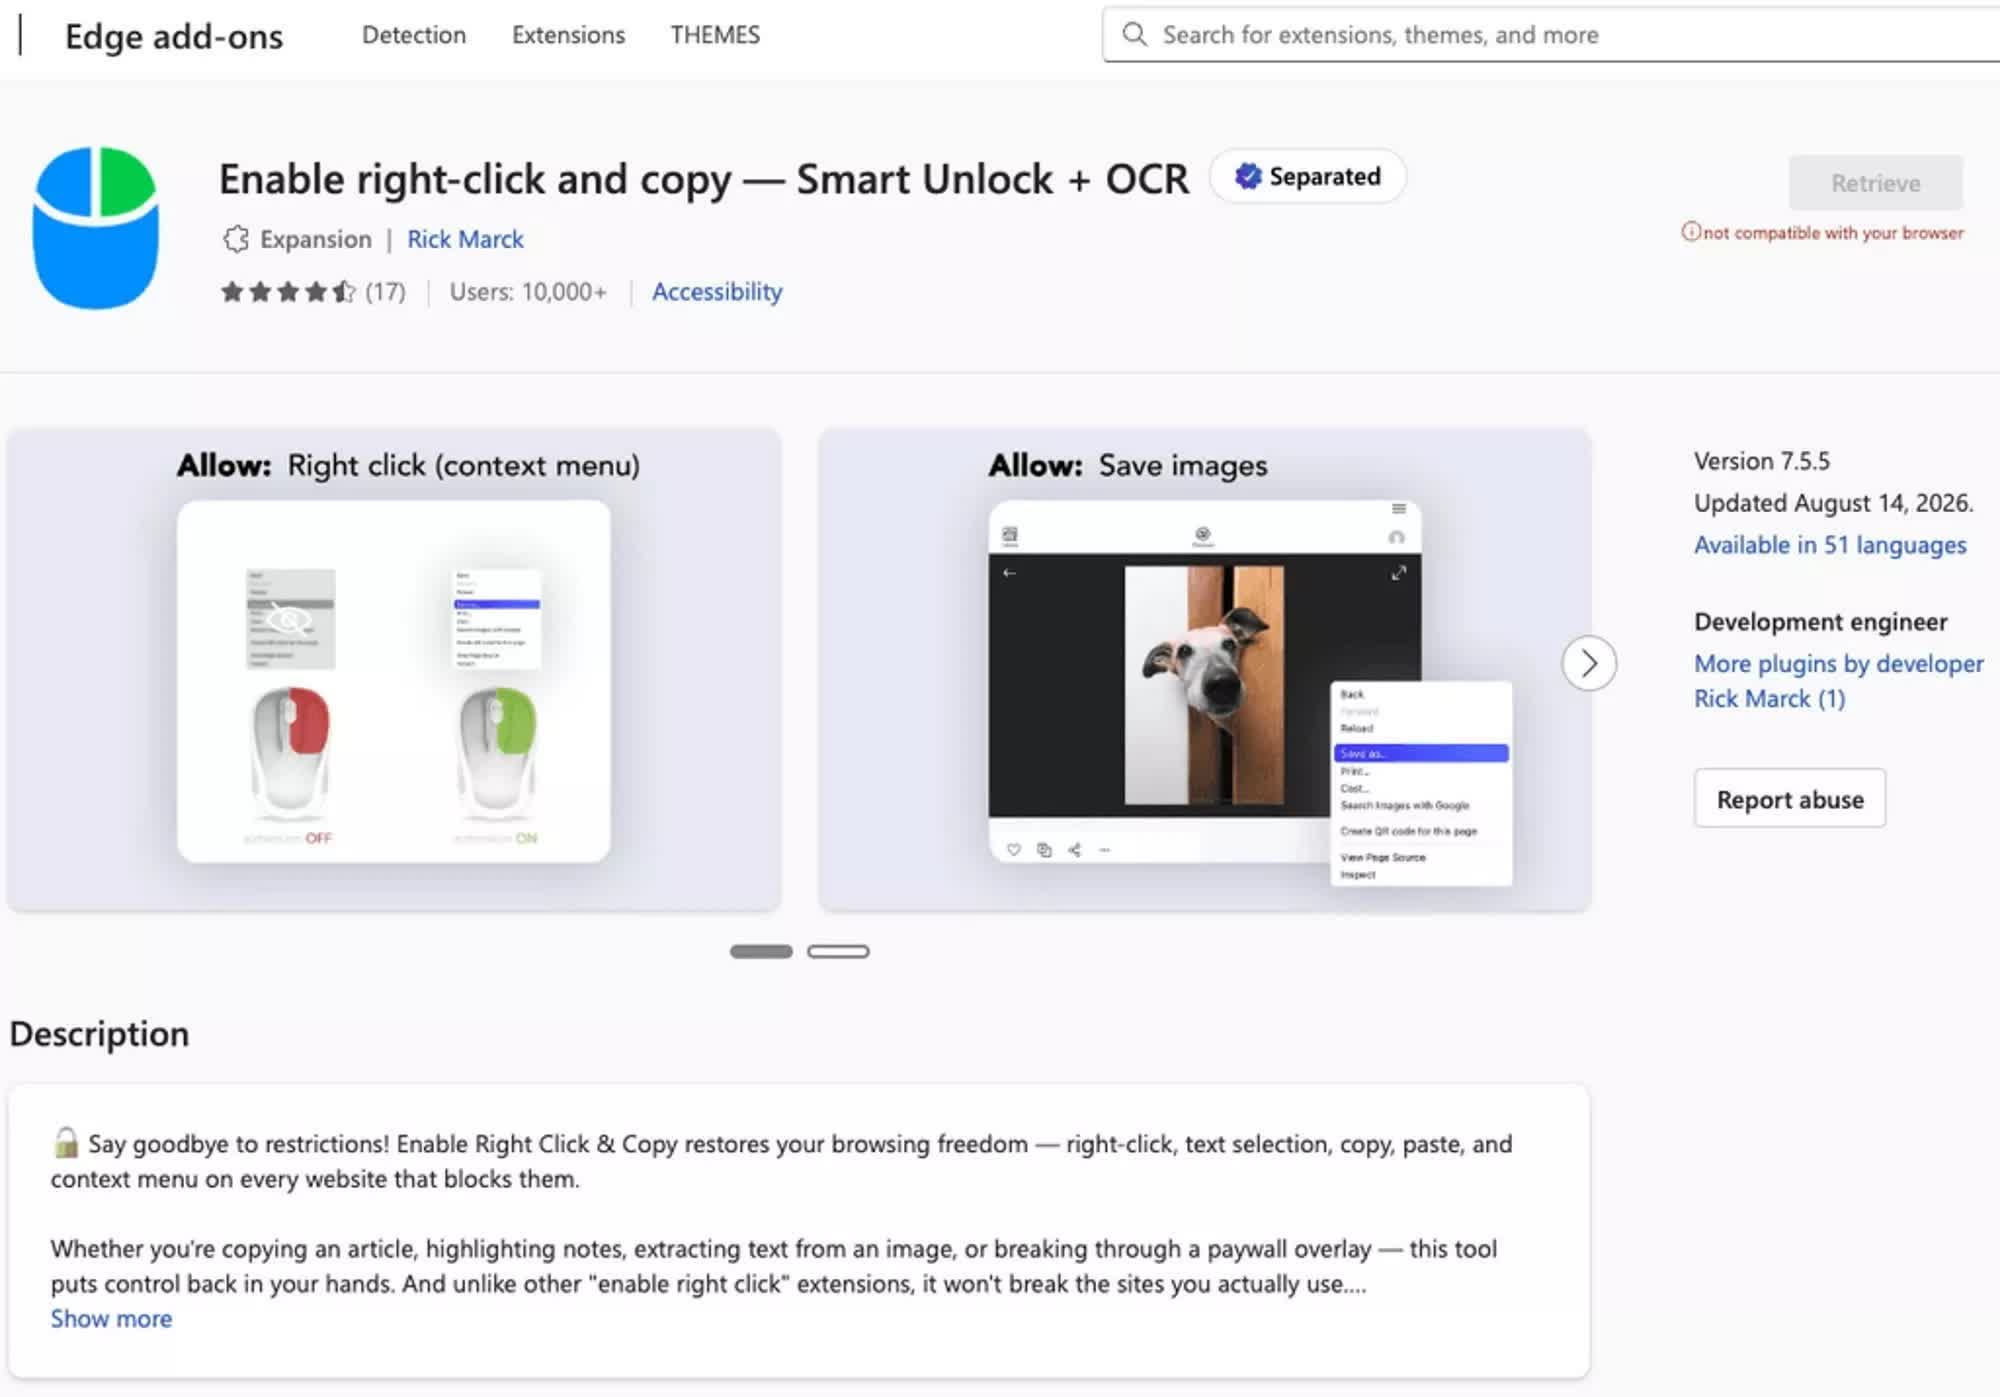
Наиболее опасным оказалось расширение «Enable Right Click & Copy — Smart Unlock + OCR». Только на платформе Chrome его установили около 70 000 пользователей, еще 10 000 человек загрузили его версию для Edge. Таким образом, общее число пострадавших достигло 80 000 пользователей. Основной целью атакующих были криптовалютные кошельки и связанные с ними конфиденциальные сведения.
Особенности инфраструктуры и угрозы после удаления
Специалисты Socket отметили, что злоумышленники использовали шаблоны атак, впервые замеченные в феврале 2024 года. Вредоносная нагрузка активировалась лишь после накопления значительной базы пользователей, а управление процессом кражи криптовалюты осуществлялось удаленно через гибкую инфраструктуру командных серверов (C2).
Хотя вредоносные дополнения были удалены из магазинов Google и Microsoft, пользователи все еще могут находиться под угрозой. Эксперты предупреждают: если пострадавшие не удалили расширения из своих браузеров вручную, их устройства по-прежнему могут оставаться частью вредоносной инфраструктуры C2.
Эффективность защиты в архитектуре Chromium
Ситуация с 19 вредоносными расширениями ставит под сомнение эффективность мер безопасности, предпринимаемых Google. Еще в 2018 году компания анонсировала внедрение API Manifest V3, целью которого было усиление защиты дополнений в браузерах на базе Chromium, включая Edge. Однако недавние события показывают, что попытка укрепить безопасность браузерной среды может оказаться недостаточной. Аналитики прогнозируют, что киберпреступники продолжат использовать популярные расширения в качестве вектора атак даже после окончательного отказа от устаревшего стандарта Manifest V2.