

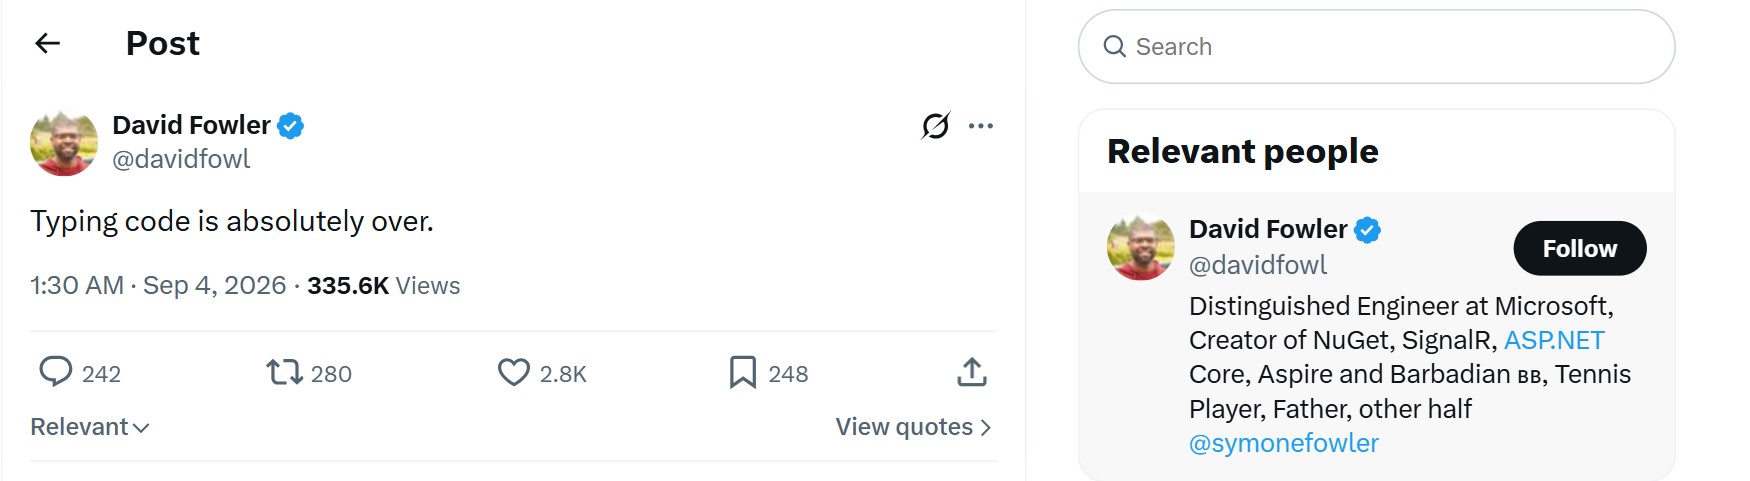
Дэвид Фаулер, выдающийся инженер Microsoft с 18-летним стажем, работавший над SignalR, NuGet, Kudu и ASP.NET Core, заявил, что эра традиционной разработки программного обеспечения осталась в прошлом. В своем сообщении в социальной сети X он прямо отметил: «Написание кода вручную абсолютно закончилось». Фаулер, в настоящее время руководящий развитием инструментария Aspire для создания распределенных приложений, подчеркивает, что ручной ввод команд становится наименее важной частью работы инженера.
Переход от автодополнения к автономным агентам
Microsoft активно внедряет искусственный интеллект в процесс написания ПО. Ранее генеральный директор компании Сатья Наделла сообщал, что от 20 до 30% кода внутри Microsoft уже создается с помощью ИИ. Технология эволюционировала от простых подсказок автодополнения до полноценных агентов.
В мае 2023 года исследование Microsoft Research, проведенное с участием 61 программиста, показало, что разработчики часто игнорировали подсказки IntelliCode из-за особенностей интерфейса. Однако GitHub Copilot продвинулся гораздо дальше. Современный агент способен брать на себя задачу, самостоятельно настраивать среду, вносить правки в репозиторий и создавать запрос на слияние (pull request) для последующей проверки человеком.
С февраля 2026 года GitHub Copilot получил инструменты для Windows-разработки, включая поддержку выполнения сборок, проверки линтерами и работу внутри WSL для упрощения Linux-разработки в среде Windows. Линус Торвальдс также подтвердил значимость таких инструментов, отметив, что ИИ является полезным ресурсом в современной разработке.
Интеграция ИИ в инструментарий Aspire
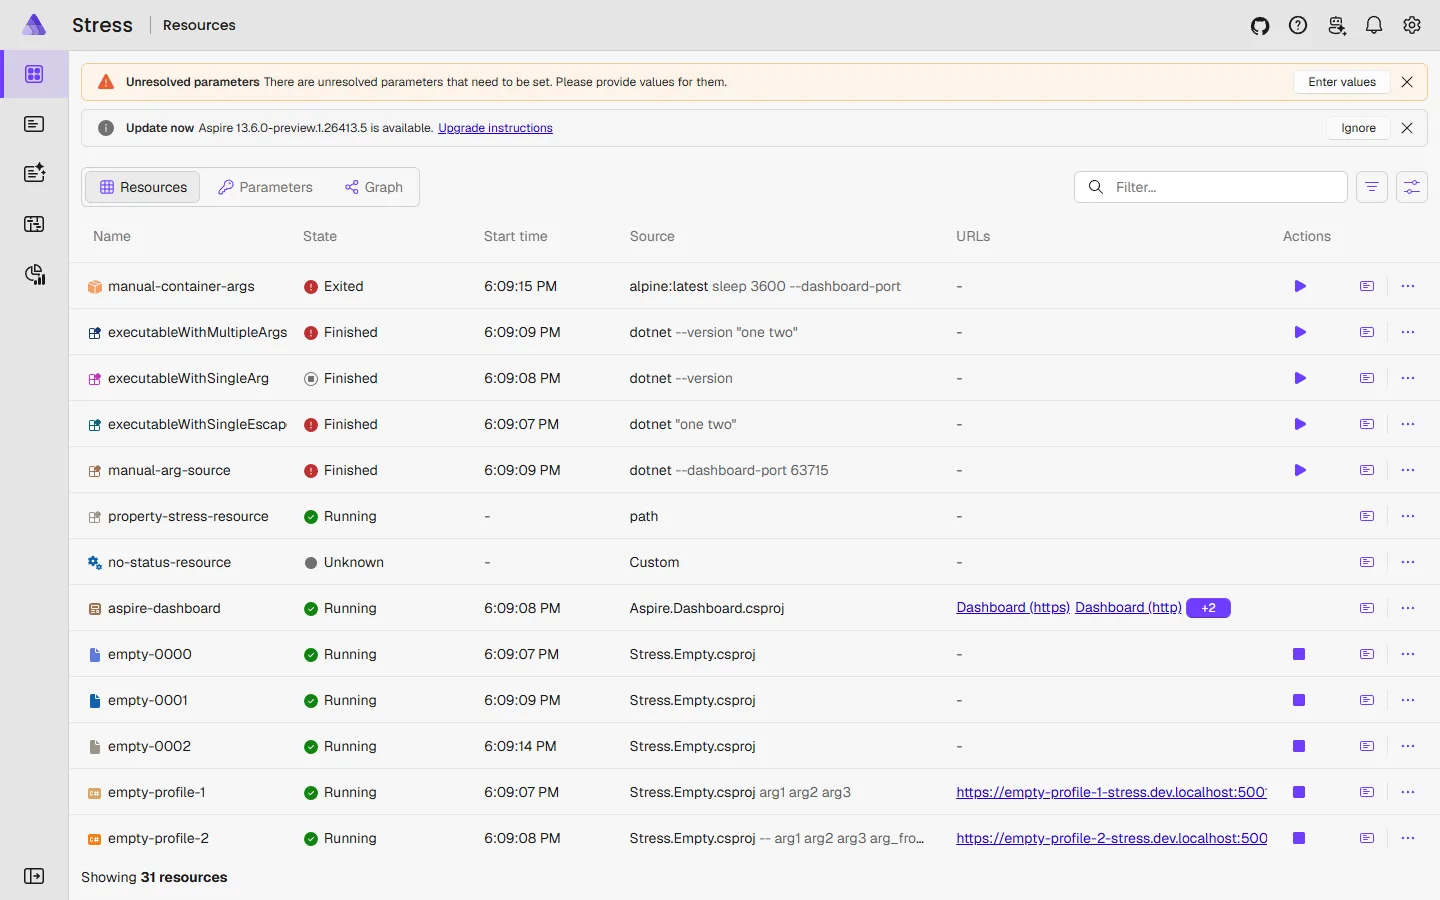
Развитие проекта Aspire демонстрирует стремление Microsoft сделать ИИ-помощников полноправными участниками процесса разработки. Версия Aspire 13.1 интегрировала ИИ-ассистентов в рабочий процесс, а в версии 13.2 появились интерфейс командной строки (CLI) с поддержкой агентов и протокол MCP. Команда Фаулера отмечает, что генерация кода — это лишь малая часть пути; гораздо сложнее довести приложение до полноценного рабочего состояния. Новый подход позволяет агентам самостоятельно запускать сервисы, анализировать логи, проверять телеметрию и перезапускать поврежденные компоненты без участия человека.
Безопасность и архитектура в эпоху доступного кода
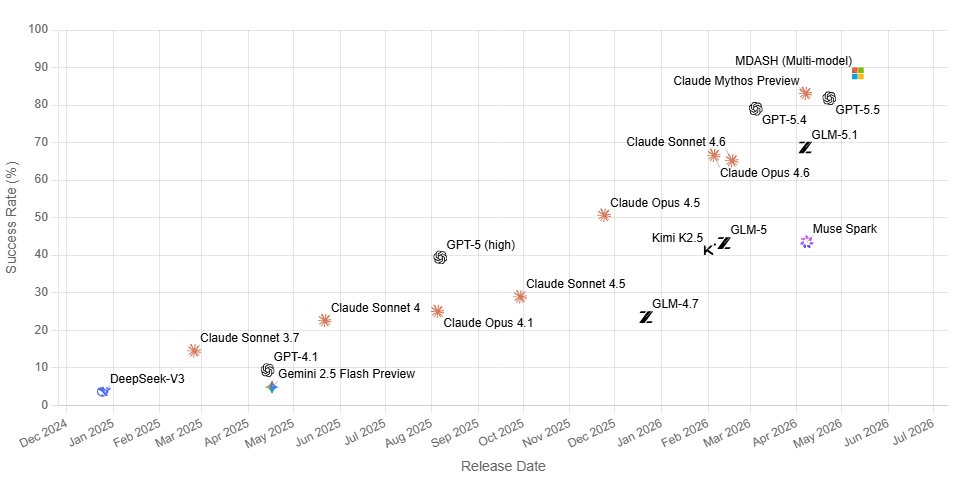
По мере того как генерация кода становится практически бесплатной, фокус разработчиков смещается на архитектуру, производительность, тестирование и управление зависимостями. Согласно отчету Veracode 2026 GenAI Code Security Report, около 44% задач, выполненных ИИ, содержали известные уязвимости. В ответ на это Microsoft внедрила систему MDASH — агентский сканер уязвимостей, который уже используется командами Windows, Azure и систем идентификации.
По словам представителей службы безопасности Windows, MDASH позволила проводить поиск уязвимостей в масштабах всей ОС, включая ядро Windows, Hyper-V и сетевой стек, с недоступной ранее глубиной анализа. Это доказывает, что, хотя программисты пишут меньше кода вручную, ИИ-инструменты стали глубже проникать в критически важные компоненты систем.
Будущее Windows 11 и локальная разработка с ИИ
Изменения в методологии Microsoft тесно связаны с развитием экосистемы Windows. Ранее Дэвид Фаулер прогнозировал возвращение нативных приложений, и сегодня Microsoft делает ставку на открытый фреймворк WinUI 3. Его открытость и качественная документация позволяют ИИ-агентам эффективнее работать с кодом, аналогично тому, как это реализовано в Aspire.
Для начинающих разработчиков компания подготовила руководство по использованию Copilot для создания приложений на WinUI. Параллельно с этим Microsoft развивает инициативу Project Zenith, представленную 4 сентября. Этот проект предлагает адаптированную среду Windows 11 для разработки, ориентированную на мощное оборудование: стандарт требует минимум 64 ГБ объединенной оперативной памяти и пропускную способность памяти 250 ГБ/с. В качестве аппаратной базы рассматриваются процессоры AMD Ryzen AI Halo. Это позволит запускать ИИ-модели с более чем 30 миллиардами параметров локально, исключая необходимость оплаты за каждый токен в облачных сервисах.
Заявления Фаулера не означают исчезновение профессии программиста. Напротив, акцент смещается на принятие архитектурных решений, проверку работы ИИ-агентов и обеспечение безопасности итогового продукта. Эпоха, когда клавиатура была центром процесса кодинга, постепенно уходит в прошлое.
Расширение возможностей агентов: глубина взаимодействия
Важно понимать, что подход Microsoft выходит далеко за рамки простого «написания» строк. Команда Дэвида Фаулера в апреле 2026 года прямо указала на фундаментальное различие: генерация кода и поставка полноценного, работающего приложения — это принципиально разные этапы. Инструментарий Aspire был переработан именно с этой целью. Агенты теперь получают возможность не просто создавать файлы, но и полноценно управлять жизненным циклом продукта: запускать микросервисы, детально изучать телеметрические данные и логи, самостоятельно выявлять сбои и проводить «самолечение» (перезапуск упавших компонентов), а затем выполнять повторное тестирование. Это исключает необходимость для человека вручную копировать сообщения об ошибках в чат с ИИ, замыкая цикл разработки непосредственно внутри инфраструктуры.
Переосмысление инструментов разработки необходимо, так как проверка кода «строка за строкой» становится практически невозможной задачей для человека, когда объем генерируемого кода растет экспоненциально. В этой новой реальности основная нагрузка переносится на архитектурное проектирование, работу с нативными API и управление зависимостями.
Роль «агентного» интеллекта в обеспечении безопасности
Несмотря на то что отчет Veracode за 2026 год указывает на серьезный риск — 44% задач по генерации кода могут содержать известные уязвимости, — Microsoft рассматривает ИИ не только как источник проблем, но и как главное средство борьбы с ними. Система MDASH, использующая агентный подход для сканирования уязвимостей, демонстрирует эффективность, недоступную для классических статических анализаторов. Инженерные подразделения, отвечающие за критические узлы — ядро Windows, гипервизор Hyper-V и сложный сетевой стек системы, — уже используют этот инструмент для глубокого поиска брешей в защите. Это превращает ИИ в «цифрового охранника», который анализирует самые сложные участки кода в Windows, справляясь с задачами, которые ранее требовали месяцев ручного аудита.
Windows 11 как база для ИИ-разработки
Особое внимание стоит уделить недавним успехам в оптимизации самой ОС. Июльское обновление Windows 11, в котором было исправлено около 570 багов, стало ярким примером того, как современные методы разработки (вероятно, с широким применением ИИ) позволяют значительно повысить стабильность платформы. Microsoft не просто предлагает инструменты для написания кода, но и перестраивает аппаратные требования под нужды разработчиков будущего. Проект Zenith — это стратегический шаг в сторону локализации вычислений. Выбор в пользу «железа» с 64 ГБ оперативной памяти и огромной пропускной способностью (250 ГБ/с на чипах AMD Ryzen AI Halo) обусловлен стремлением дать инженерам возможность запускать LLM-модели объемом 30B+ параметров прямо на своих рабочих станциях. Это радикально меняет экономику разработки: вместо того чтобы платить за каждый токен в облаке, разработчик получает автономную «ИИ-лабораторию» у себя на столе.
«ИИ — это инструмент, такой же, как и другие инструменты, которые мы используем. И он явно полезен. Возможно, это не было так очевидно еще год назад, но сегодня это больше не вызывает вопросов», — прокомментировал ранее ситуацию Линус Торвальдс, что подтверждает глобальный консенсус в индустрии относительно неизбежности «агентной» трансформации.








