Многие пользователи имеют лишь приблизительное представление о том, какие данные и куда отправляет их компьютер в фоновом режиме. Использование специализированного инструмента для мониторинга сети позволяет визуализировать процессы и адреса, к которым обращается система. В ходе эксперимента с установкой брандмауэра Portmaster на ноутбук HP-15 под управлением Windows 11 удалось выявить множество активных соединений, которые ранее оставались скрытыми.
Анализ фоновой активности приложений
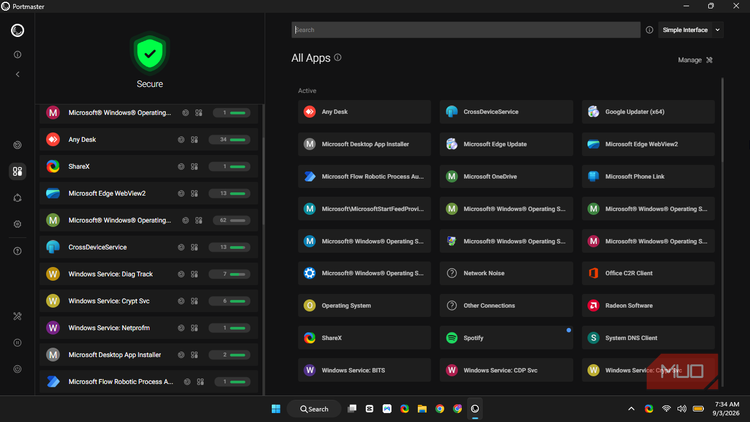
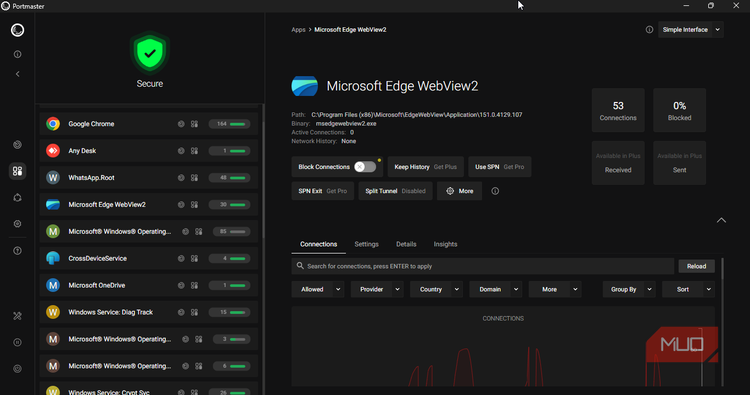
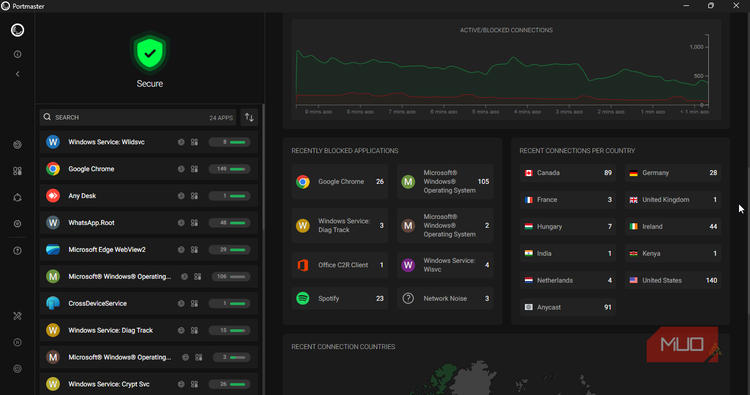
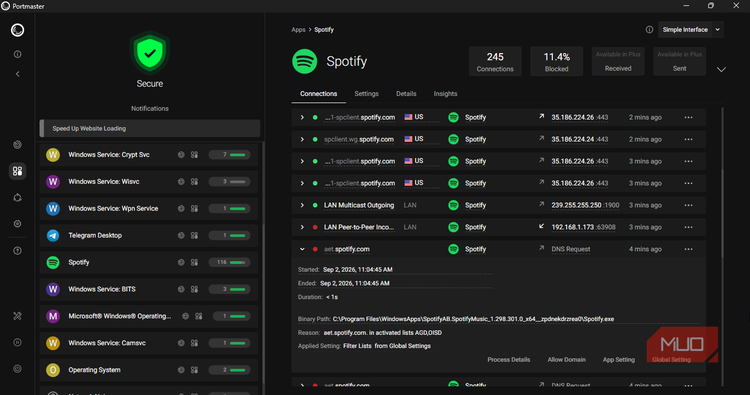
После установки Portmaster с настройками по умолчанию, даже без выполнения входа в аккаунт, в списке активных соединений сразу появились Spotify, AnyDesk и WhatsApp, несмотря на то что ни одно из этих приложений не запускалось после перезагрузки системы. Это подтвердило, что современные программы часто выполняют фоновые задачи без прямого взаимодействия с пользователем.
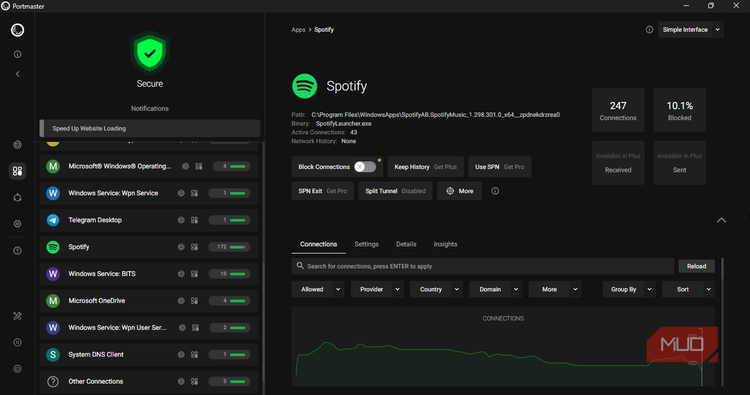
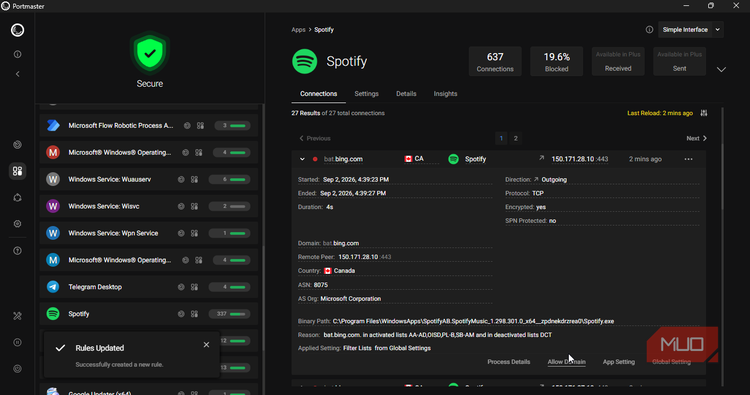
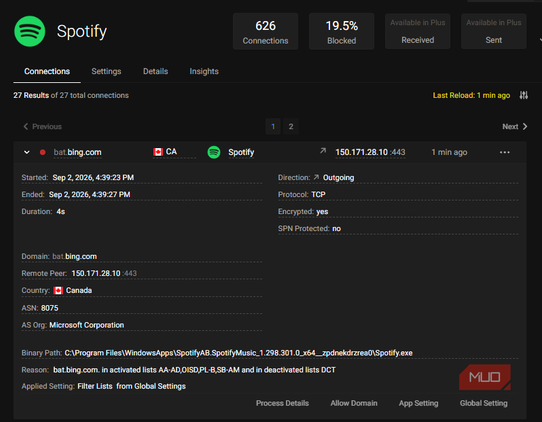
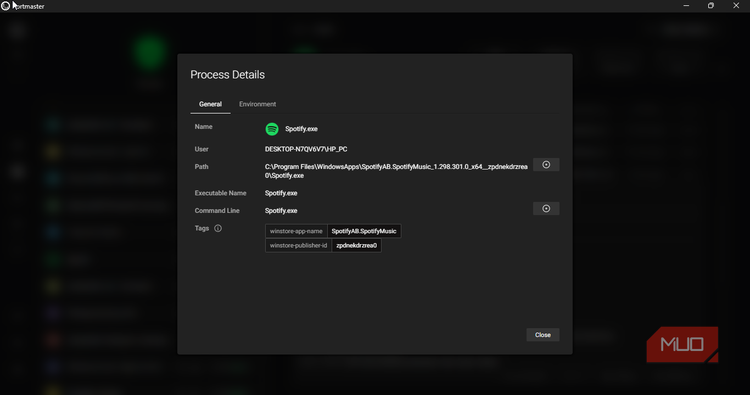
Интересную статистику показал сервис Spotify. В пиковые моменты количество соединений превышало 600, причем около 20 процентов из них были заблокированы брандмауэром. Помимо стандартных серверов и адресов CDN, внимание привлек домен bat.bing.com. Исследование показало, что это конечная точка Microsoft для отслеживания конверсии рекламы. После ручного разрешения доступа к этому домену в настройках Portmaster количество блокировок в логах Spotify исчезло.
Роль системных процессов Windows
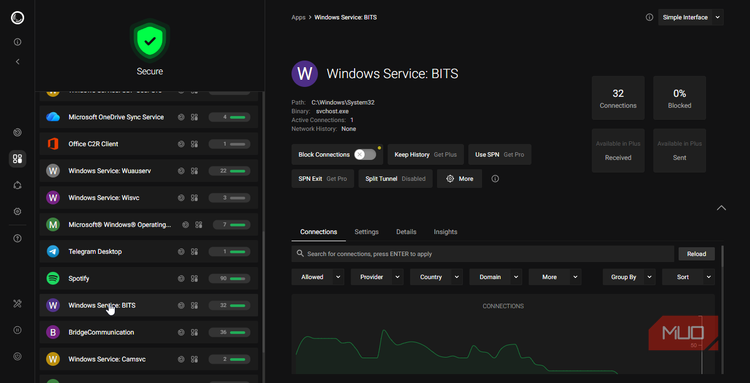
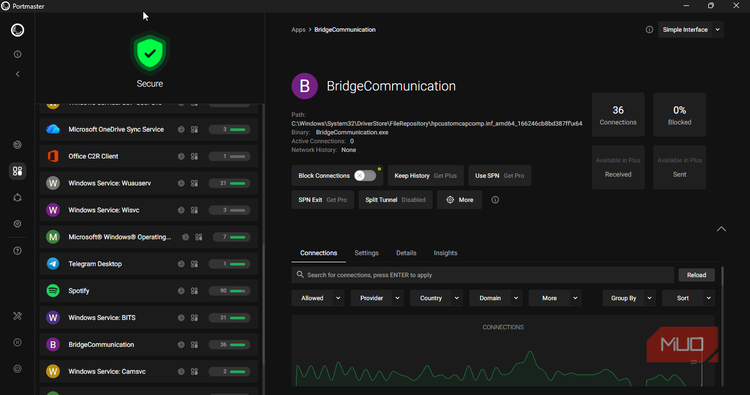
Системные компоненты, такие как BITS (Background Intelligent Transfer Service), также демонстрируют высокую сетевую активность. Этот сервис управляет фоновой передачей файлов для самой Windows и установленного стороннего ПО. Поскольку BITS является общим инструментом, он не всегда дает понимание того, какое именно приложение инициировало конкретный запрос, что требует дополнительного анализа.
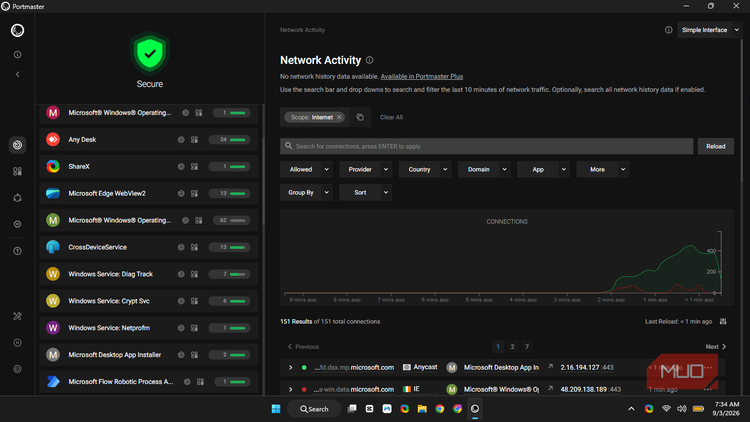
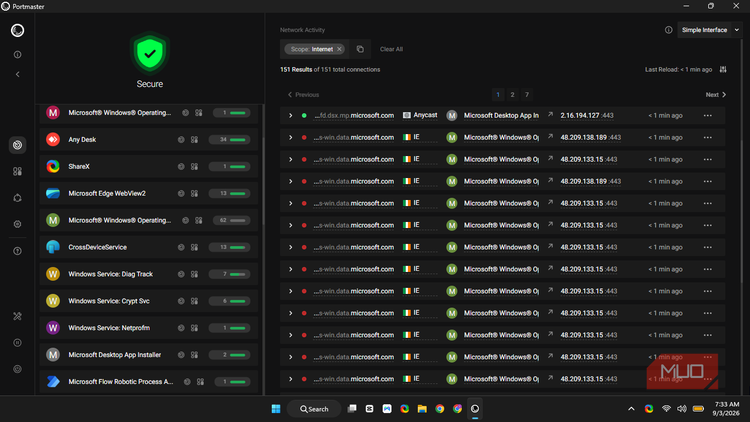
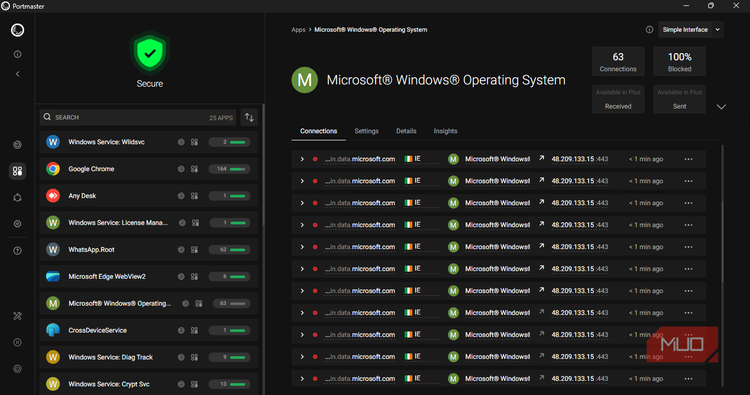
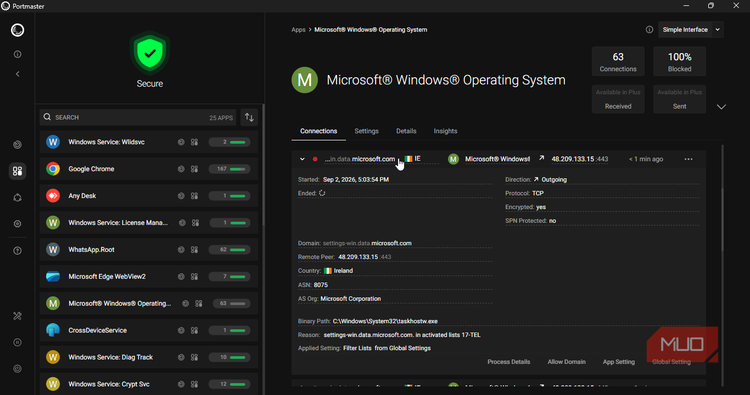
Другой выявленный процесс, taskhostw.exe, регулярно пытался соединиться с доменом settings-win.data.microsoft.com. Согласно официальной документации Microsoft, данный эндпоинт используется для удаленной настройки параметров диагностики и сбора данных, а не для прямой отправки самих диагностических отчетов. Это наглядный пример того, что блокировка домена, выглядящего подозрительно, требует проверки, чтобы избежать неверных выводов.
Chrome и аналитические системы
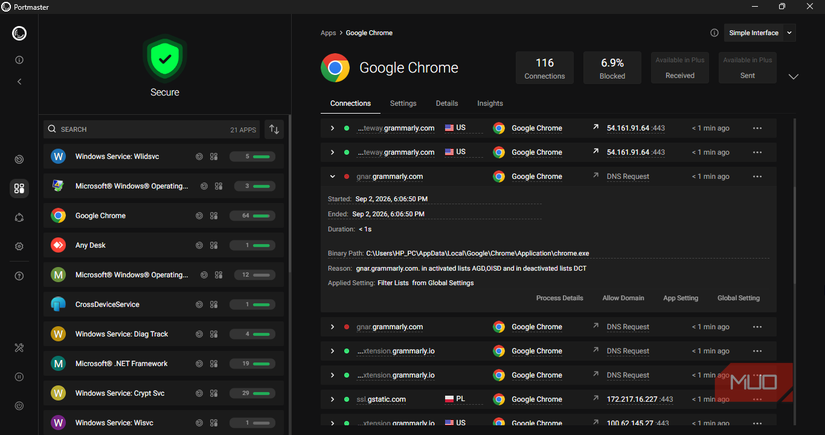
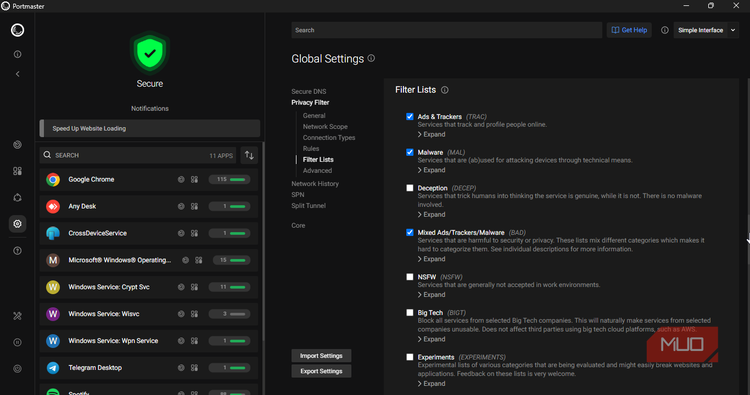
Помимо системных служб, сетевой мониторинг выявил активность браузера Chrome. В частности, был зафиксирован и заблокирован запрос к gnar.grammarly.com. Согласно сведениям Grammarly, это домен системы аналитики Gnar, связанный с основными функциями учетной записи, такими как вход в систему и управление сессиями. Это подтверждает важность проверки каждого заблокированного события, прежде чем делать вывод о вредоносном характере трафика.
Правильный подход к управлению соединениями
Основной вывод заключается в том, что использование инструментов уровня Portmaster полезно не для автоматической блокировки всего подряд, а для осознанного управления сетевой активностью. Не все блокируемые соединения являются признаком проблемы или слежки. Инструмент предоставляет данные, но понимание их природы остается за пользователем.
Вместо того чтобы слепо доверять фильтрам, рекомендуется следующий алгоритм действий:
- Идентифицировать процесс, который инициировал сетевой запрос.
- Изучить целевой домен и его назначение в документации.
- Принять решение о необходимости блокировки или разрешения соединения.
Такой подход помогает не только лучше контролировать безопасность данных, но и понимать, как именно приложения взаимодействуют с сетью в фоновом режиме, даже если это не дает моментального ответа на вопрос о высоком потреблении трафика.
Эксперимент по использованию Portmaster наглядно показал, что даже «чистая» система с минимумом установленного софта — в данном случае это был бюджетный HP-15 с Windows, браузером Chrome и мессенджером Slack — генерирует поток данных, который сложно осознать без стороннего мониторинга. Первоначальное допущение о том, что пользователь «контролирует» онлайн-активность своего ПК, оказалось ошибочным.
Особенности работы системных служб
Особое внимание стоит уделить службе BITS (Background Intelligent Transfer Service). В процессе наблюдения количество соединений, инициированных этим компонентом, динамически росло: сначала с 7 до 9, а затем до 15. Сам по себе факт обращения к BITS лишь констатирует, что некая системная задача или установленное приложение задействовало этот механизм для передачи файлов. Для пользователя это сигнал к тому, что мониторинг сети — это только первый шаг, а для полноценной диагностики необходимо сопоставлять сетевые записи с конкретными функциями системы.
Поиск ответов: почему важен контекст
Опыт с блокировками показал, что автоматические фильтры могут давать ложное ощущение безопасности или, наоборот, вызывать необоснованную тревогу. Например, когда Portmaster заблокировал связь Spotify с bat.bing.com, у пользователя возник логичный вопрос: зачем музыкальному приложению взаимодействовать с рекламной платформой Microsoft? Самостоятельное исследование позволило выяснить, что это стандартный эндпоинт для отслеживания конверсии рекламы. Важно отметить, что разблокировка этого домена не оказала видимого влияния на качество проигрывания музыки, но зато очистила логи монитора от постоянных предупреждений.
Развенчание мифов о «телеметрии»
Ситуация с процессом taskhostw.exe и доменом settings-win.data.microsoft.com — показательный пример того, как «подозрительная» активность при детальном изучении документации Microsoft оказывается вполне рутинной. Оказалось, что этот адрес не занимается прямой отправкой диагностических отчетов, а служит для удаленной конфигурации параметров диагностики и настроек системы. Понимание этой разницы позволяет пользователю принимать более взвешенные решения о том, стоит ли ограничивать подобные соединения, исходя из личных предпочтений, а не из страха перед неизвестными процессами.
Аналитика в расширениях браузера
Браузерная активность также полна неожиданностей. Домен gnar.grammarly.com, заблокированный фильтрами Portmaster, изначально воспринимался как нечто нежелательное. Однако изучение страницы конфиденциальности Grammarly прояснило: «Gnar» — это внутренняя система аналитики, которая обеспечивает корректную работу авторизации и сессий. Тот факт, что название системы совпадает с именем домена, часто становится причиной срабатывания блокировщиков. Это еще раз подтверждает главную мысль: блокировка домена — это лишь «линия в списке», которая не несет смысла без глубокого анализа того, зачем программа обращается по конкретному адресу.
Итоговый подход к сетевой гигиене
Главный результат использования таких инструментов — переход от пассивного потребления цифровых услуг к активному контролю. Автор эксперимента подчеркивает:
- Необязательно блокировать всё, что попало в «черный список» монитора.
- Если приложение пытается соединиться с неизвестным узлом, стоит потратить время на поиск информации о назначении этого домена.
- Разрешение или запрет соединения должны основываться на знании, а не на догадках.
Хотя этот метод не дал однозначного ответа на вопрос, почему конкретный ноутбук так быстро расходует лимитированный трафик, он дал четкий алгоритм действий для будущих расследований: идентификация процесса, изучение документации и принятие обоснованного решения по управлению сетевыми правилами.