

Тег: безопасность
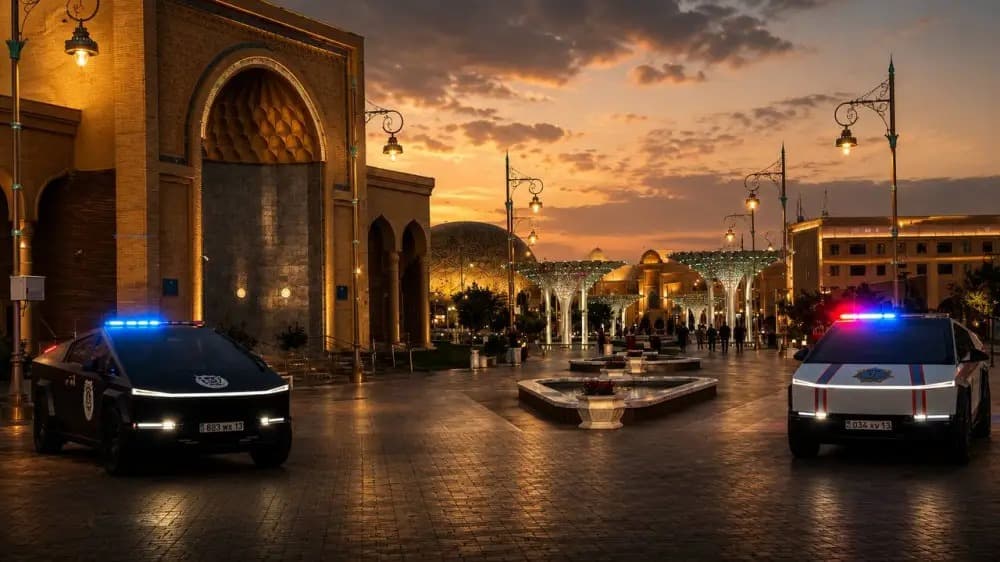
Tesla Cybertruck впервые задействовали в охране саммита в Казахстане
Казахстанские спецслужбы использовали электрические пикапы Tesla Cybertruck в качестве мобильных командно-штабных машин на саммите в Туркестане.
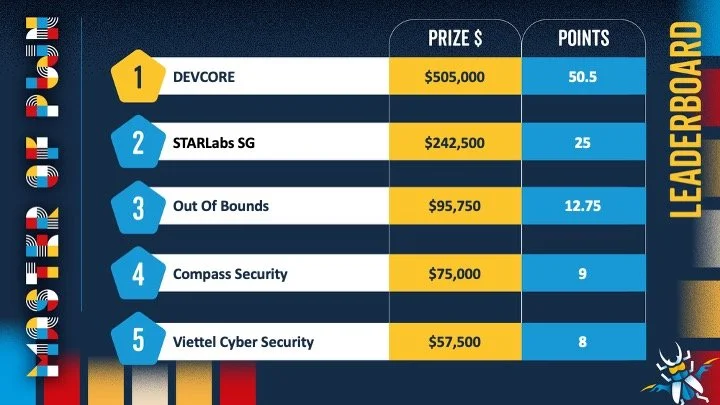
На Pwn2Own 2026 продемонстрированы взломы Windows 11, RHEL и AI-агентов
На хакерском турнире Pwn2Own в Берлине эксперты успешно взломали Windows 11, RHEL, VMware и множество ИИ-инструментов, получив более 1,2 млн долларов.

Модель угроз и особенности оценки уязвимостей в ядре Linux
Линус Торвальдс утвердил новый регламент обработки уязвимостей в ядре Linux, определяющий порядок работы с отчетами от нейросетей и модель угроз безопасности.
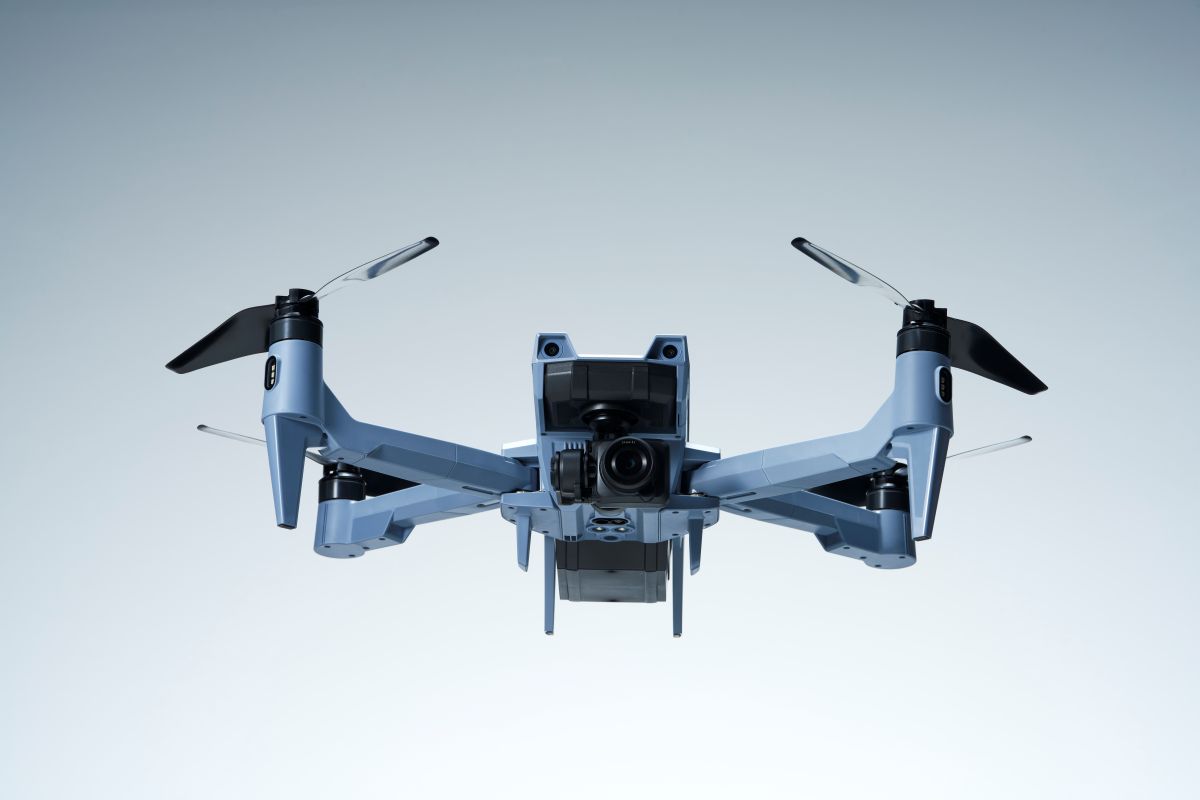
Дрон ACSL SOTEN появится в Канаде в июне благодаря Draganfly
Канадская Draganfly и японская ACSL объединяют усилия для поставок безопасных дронов SOTEN, соответствующих требованиям NDAA, на канадский рынок.
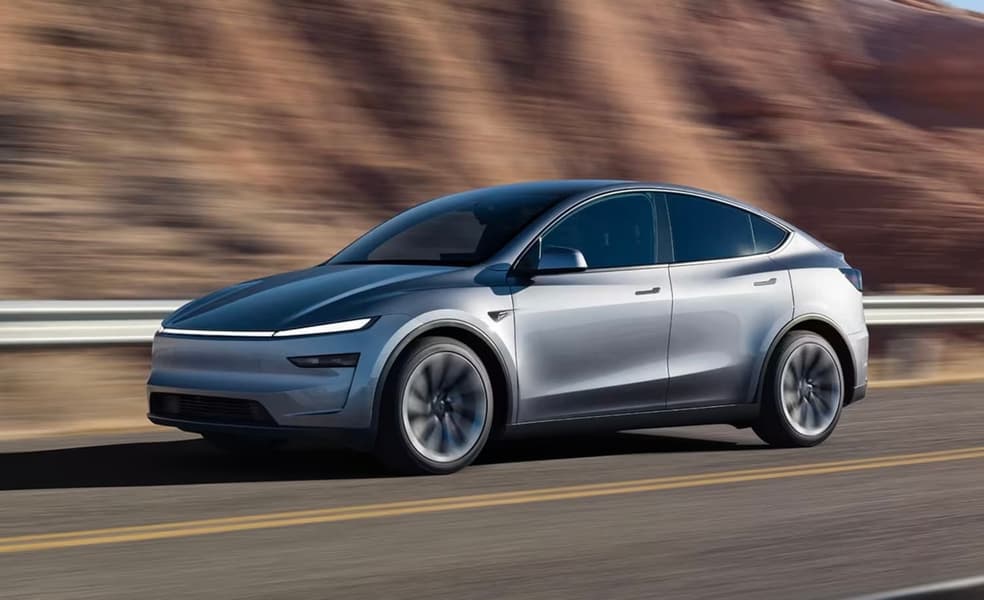
Tesla Robotaxi попали в аварии при удалённом управлении операторами
Tesla подтвердила случаи ДТП с участием своих Robotaxi, произошедшие в режиме удаленного управления операторами в Остине.
Rocky Linux ввёл в строй репозиторий для оперативного устранения уязвимостей
Разработчики Rocky Linux создали отдельный репозиторий для экстренной публикации обновлений безопасности, не дожидаясь патчей от RHEL.
Samsung Galaxy A55 и Galaxy A54 получили важное обновление безопасности
Samsung выпустила майский патч безопасности для смартфонов Galaxy A55 и Galaxy A54. Обновление устраняет 36 уязвимостей в системе.
Нейросеть помогла взломать «неприступную» MacOS — на это ушло всего 5...
Компания Calif нашла способ обхода защиты macOS с помощью нейросети Claude Mythos. На создание эксплойта для «неприступной» системы ушло всего пять дней.
Ad Nihilum 0.4.3: обновление сервиса для шифрованного обмена сообщениями
Минималистичный сервис для обмена зашифрованными данными Ad Nihilum обновился до версии 0.4.3. Что нового в инструменте для self-hosting?
В Linux закрыта критическая уязвимость ssh-keysign-pwn, позволяющая читать root-файлы
В ядре Linux исправлена уязвимость, позволяющая локальным пользователям получать доступ к защищенным root-файлам, включая ключи SSH и /etc/shadow.
