

Тег: уязвимость
Новая уязвимость в rewrite-модуле nginx
В rewrite-модуле веб-сервера nginx обнаружили уязвимость CVE-2026-9256, которая оставалась незамеченной на протяжении 21 года с момента релиза в 2005 году.
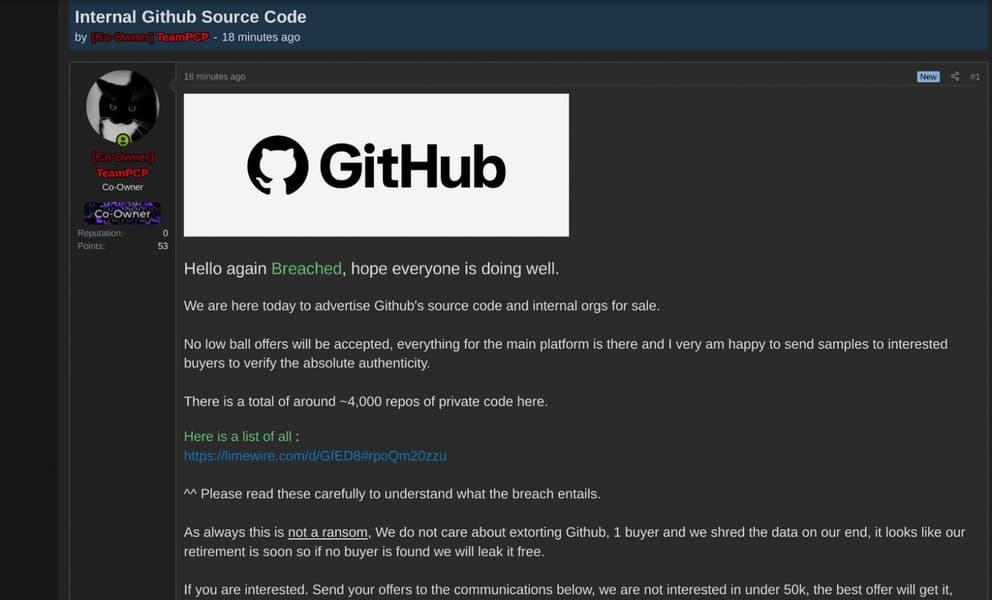
GitHub взломали через расширение VS Code: хакеры заявили о краже 3800...
Компания GitHub подтвердила утечку данных после того, как сотрудник установил вредоносное расширение для VS Code. Ответственность взяла на себя группировка TeamPCP.
18-летнее RCE в nginx (CVE-2026-42945)
В популярном веб-сервере nginx устранили опасную уязвимость CVE-2026-42945, которая существовала в коде целых 18 лет и могла привести к удаленному выполнению кода.
В Linux закрыта критическая уязвимость ssh-keysign-pwn, позволяющая читать root-файлы
В ядре Linux исправлена уязвимость, позволяющая локальным пользователям получать доступ к защищенным root-файлам, включая ключи SSH и /etc/shadow.
В Exim 4.99.3 устранена уязвимость удаленного выполнения кода
Разработчики Exim устранили критическую уязвимость Use-After-Free, возникающую при использовании GnuTLS. Обновитесь до версии 4.99.3, если используете связку STARTTLS и CHUNKING.
Уязвимость в CPU AMD Zen 2: риск обхода изоляции ВМ
AMD раскрыла сведения об уязвимости CVE-2025–54518 в процессорах Zen 2, которая позволяет повышать привилегии и обходить изоляцию виртуальных машин.
Обновление GNOME Yelp 49.1 устраняет опасную уязвимость в «песочнице»
Разработчики GNOME выпустили патч для приложения Yelp 49.1, закрывающий уязвимость обхода изоляции Flatpak при обработке внешних URI.
Уязвимость в системном вызове execve, предоставляющая root-доступ во FreeBSD
Во FreeBSD выявлена опасная уязвимость CVE-2026-7270 в системном вызове execve, позволяющая получить root-доступ. Опубликованы детали эксплоита и список других устраненных проблем безопасности.
В Apache httpd 2.4.67 исправлена уязвимость в HTTP/2 с возможностью RCE
Разработчики Apache HTTP Server выпустили обновление 2.4.67, устраняющее критическую уязвимость CVE-2026–23918 в протоколе HTTP/2, которая позволяет выполнить RCE.
В Apache httpd 2.4.67 исправлена уязвимость в HTTP/2 с возможностью RCE
В Apache HTTP Server 2.4.67 устранена критическая уязвимость CVE-2026–23918 в реализации HTTP/2, способная привести к удалённому выполнению кода.
