

Тег: вредоносное ПО
Специалисты по кибербезопасности выявили поддельную рекламу ChatGPT для распространения вредоносного ПО
Злоумышленники используют спонсорские ссылки в Google Search, имитирующие ChatGPT, чтобы заставить пользователей Windows устанавливать вредоносные программы через ClickFix.
Хакеры распространяют вредоносное ПО под видом десктопных версий HR-сервисов
Злоумышленники создают фишинговые страницы для распространения ПО, маскирующегося под десктопные клиенты популярных американских HR-платформ, чтобы получить скрытый удаленный доступ.
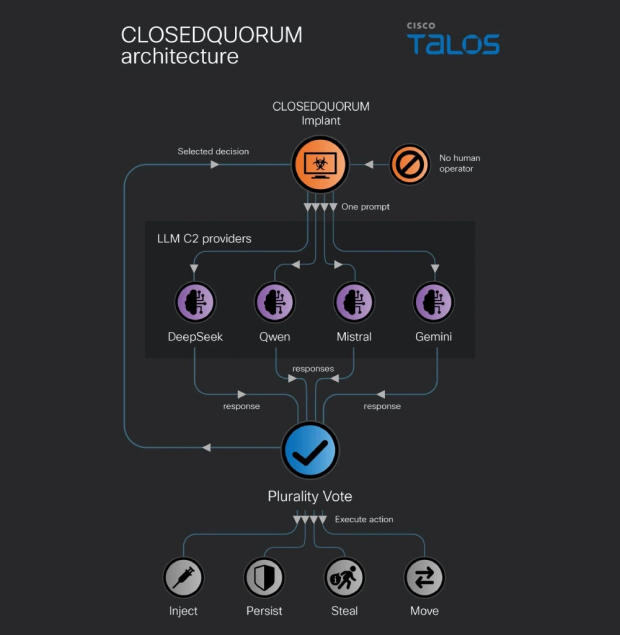
Новое вредоносное ПО CLOSEDQUORUM использует ИИ для принятия решений об атаке
Исследователи Cisco Talos выявили вредоносную программу для Windows под названием CLOSEDQUORUM, которая делегирует выбор тактики атаки группе коммерческих нейросетей.
Новый вид вредоносного ПО CLOSEDQUORUM использует ИИ для автономной работы
Специалисты Cisco Talos обнаружили вредоносную программу CLOSEDQUORUM, которая для принятия решений на зараженном устройстве обращается к четырем различным языковым моделям.

Кражи паролей подвергают опасности системы водоснабжения США
Новое исследование показало, что более тысячи американских предприятий водоснабжения уязвимы для хакеров из-за заражения вредоносным ПО, ворующим учетные данные.

Cisco Talos представила инструмент CAIRN для поиска вредоносного ПО с ИИ
Исследователи Cisco Talos разработали фреймворк CAIRN для выявления вредоносных программ, которые используют агентов с ИИ для автономного управления.

Вредоносное приложение под видом PDF-ридера смогло обойти защиту Google Play
Пользователи Google Play не застрахованы от вредоносного ПО. Вредоносное приложение, замаскированное под PDF-ридер, успешно прошло проверку Google Play Protect.
Как эффективно проверить компьютер на наличие вредоносного ПО
Если компьютер начал работать медленно или возникли подозрения в заражении вирусами, стоит провести тщательную проверку системы с помощью встроенных и сторонних инструментов.

Атаки ClickFix используют фальшивые объявления для заражения ПК
Киберпреступники начали массово использовать метод ClickFix для заражения компьютеров пользователей Mac и Windows через поддельные рекламные объявления.
Специалисты Huntress предупреждают о распространении вредоносного ПО под видом GTA 6
В преддверии официального релиза Grand Theft Auto 6 19 ноября 2026 года эксперты Huntress фиксируют массовое распространение вредоносных ISO-образов, маскирующихся под игру.
