Вопрос о выборе между переадресацией портов (port forwarding) и триггерингом портов (port triggering) часто сводится к поиску более безопасного решения. Традиционно считается, что триггеринг надежнее, так как порты не остаются открытыми постоянно. Однако практическое тестирование с использованием FileZilla в режиме активной передачи данных демонстрирует, что каждый из этих методов имеет свои особенности в работе и уровне безопасности.
Особенности работы переадресации портов
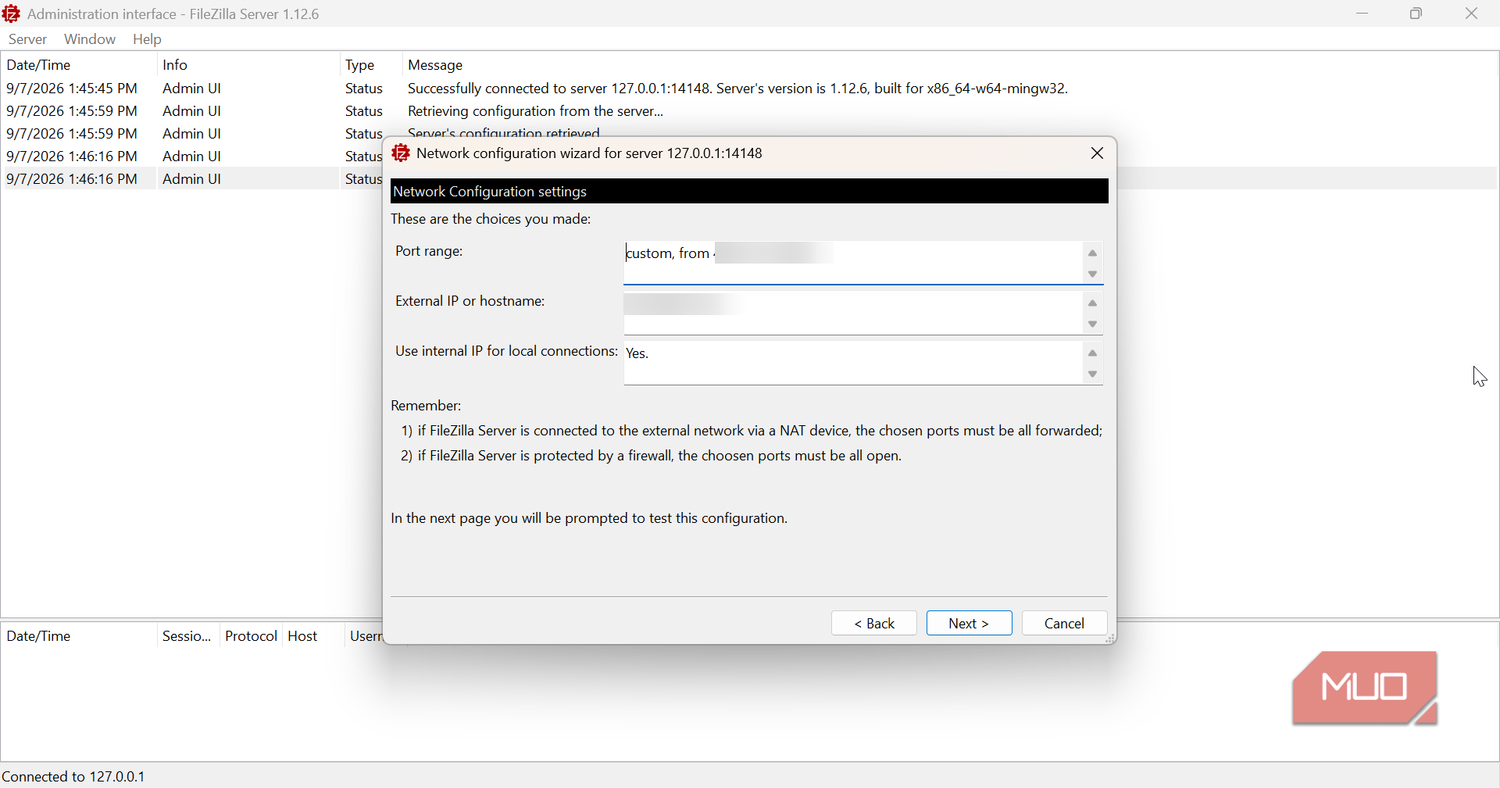
При использовании переадресации портов маршрутизатор заранее «знает», куда направлять входящий трафик. В рамках эксперимента правило было настроено до запуска приложения. Важно отметить разницу между сконфигурированным правилом и физически открытым портом: состояние порта зависит от работы межсетевого экрана хоста и того, прослушивает ли какой-либо процесс сетевой сокет. В данном случае NAT-отображение было фиксированным и ожидало входящее соединение еще до начала передачи данных. Основное преимущество этого метода заключается в предсказуемости: конкретный сервис или хост доступен извне в любой момент без необходимости предварительного исходящего запроса.
Механизм триггеринга портов
Триггеринг портов работает по иному принципу: маршрутизатор открывает входящий путь только после того, как приложение инициирует исходящий трафик, соответствующий заданному триггеру. В ходе теста, пока FileZilla не инициировала соединение, внешние сканеры не могли обнаружить активные порты. Однако после активации правила возникли нюансы. В отличие от переадресации, где путь жестко закреплен за устройством, при триггеринге правило ассоциируется с тем устройством, которое отправило исходящий запрос в момент срабатывания триггера.
Безопасность и закрытие соединений
Распространенным заблуждением является мнение, что закрытие приложения мгновенно деактивирует путь в триггеринге. На практике маршрутизатор часто ожидает завершения таймера бездействия, так как не всегда может определить точный момент выхода из программы. В ходе эксперимента входящее отображение оставалось активным в течение нескольких минут после завершения работы FileZilla.
Более того, возник вопрос, разрешает ли такой «открытый путь» доступ для любого внешнего хоста. Проверка показала, что используемый маршрутизатор после активации триггера позволял подключиться к внутреннему хосту с другого, постороннего внешнего устройства. Это свидетельствует о том, что открытие порта и контроль доступа — это разные задачи. По умолчанию маршрутизатор не ограничивал доступ только для исходного внешнего сервера.
Итоги сравнения методов
Выбор между двумя подходами зависит от сценария использования:
- Переадресация портов подходит для сервисов, которые должны быть доступны извне в любое время без предварительных условий.
- Триггеринг портов полезен для приложений, которым требуется входящее соединение после совершения исходящего запроса.
Важно помнить, что ни один из этих методов не обеспечивает аутентификацию удаленной стороны и не шифрует передаваемый трафик. Постоянно открытый порт не обязательно является признаком небезопасной системы, равно как и временный характер триггеринга не гарантирует автоматическую защиту.
Нюансы тестирования и природа «предсказуемости»
В ходе эксперимента было важно убедиться, что условия для обоих методов были максимально идентичными. При настройке переадресации (port forwarding) я установил диапазон портов, который в точности соответствовал значениям, используемым клиентским приложением. Удивительным открытием стало то, что маршрутизатор не требовал никакой «активации» — еще до запуска FileZilla, в состоянии ожидания, фиксированное NAT-отображение уже указывало на целевую машину. Фактически, трафик попадал на нужный адрес без какой-либо предварительной «переговорной» фазы или периода ожидания. Основной компромисс здесь заключается в предсказуемости: вы получаете стабильность доступа к конкретной машине, но расплачиваетесь тем, что назначенный порт постоянно «ждет» входящего сигнала, даже если он совершенно не используется.
Особенности работы механизма триггеринга
Когда я переключился на триггеринг, полностью удалив статическое правило, картина изменилась. Путь к данным открылся только в тот момент, когда клиент «достучался» через канал управления. Маршрутизатор перестал держать дверь открытой «на всякий случай». Однако здесь проявилась особенность динамической привязки: маршрутизатор связывал путь с конкретным устройством, инициировавшим активность. В момент эксперимента это казалось незначительной деталью, но в долгосрочной перспективе, когда сетевое окружение меняется, это может привести к непредсказуемому поведению системы.
Слепая зона безопасности и таймеры бездействия
Особого внимания заслуживает процесс закрытия соединений при использовании триггеринга. Обнаружение того, что путь остается открытым еще несколько минут после выхода из FileZilla, показало наличие своеобразной «слепой зоны». Маршрутизатор, не имея возможности достоверно определить момент завершения работы приложения, полагается исключительно на таймеры бездействия. Это не является дефектом в классическом понимании, но создает временное окно уязвимости.
Самым показательным стал тест на доступность портов в этот «период ожидания». Я предпринял попытку просканировать те же порты с помощью второго внешнего соединения, которое никак не было связано с исходной сессией FileZilla. И результат оказался неутешительным: маршрутизатор не проявил избирательности и позволил стороннему соединению достичь внутреннего хоста. Это подтвердило теорию о том, что открытие порта и управление тем, кто именно через него проходит, — это две принципиально разные задачи безопасности. Хотя некоторые продвинутые модели роутеров позволяют ограничить доступ конкретным внешним адресом, протестированное мной устройство по умолчанию этого не делало.
Почему постановка вопроса «что безопаснее» была ошибочной
Проведенное исследование позволило сделать вывод, что оба метода просто решают разные задачи. Переадресация — это практический инструмент для процессов, требующих доступности «здесь и сейчас», без ожидания предварительных исходящих запросов. При этом, даже если другой компьютер в той же сети начинает передачу данных, правила переадресации остаются незыблемыми. Триггеринг же эффективен для сценариев, где входящее соединение вторично и является ответом на исходящее действие.
В конечном итоге, я пришел к выводу, что ошибался в исходных предпосылках:
- Постоянное не означает автоматически безответственное.
- Временное не означает автоматически заслуживающее доверия.
Ни триггеринг, ни переадресация не решают критически важных задач аутентификации удаленной стороны и шифрования трафика. Тест не выявил явного «победителя», но дал четкое понимание: вместо поиска более безопасного метода, стоит сфокусироваться на том, насколько каждый из них соответствует требованиям конкретного сетевого сценария.