Электронная почта часто становится каналом для распространения мошеннических сообщений. Несмотря на работу спам-фильтров, многие письма обходят защиту и попадают в «Входящие». Понимание механики таких атак помогает обезопасить личные данные и финансы.
Бизнес-предложения для установления контакта
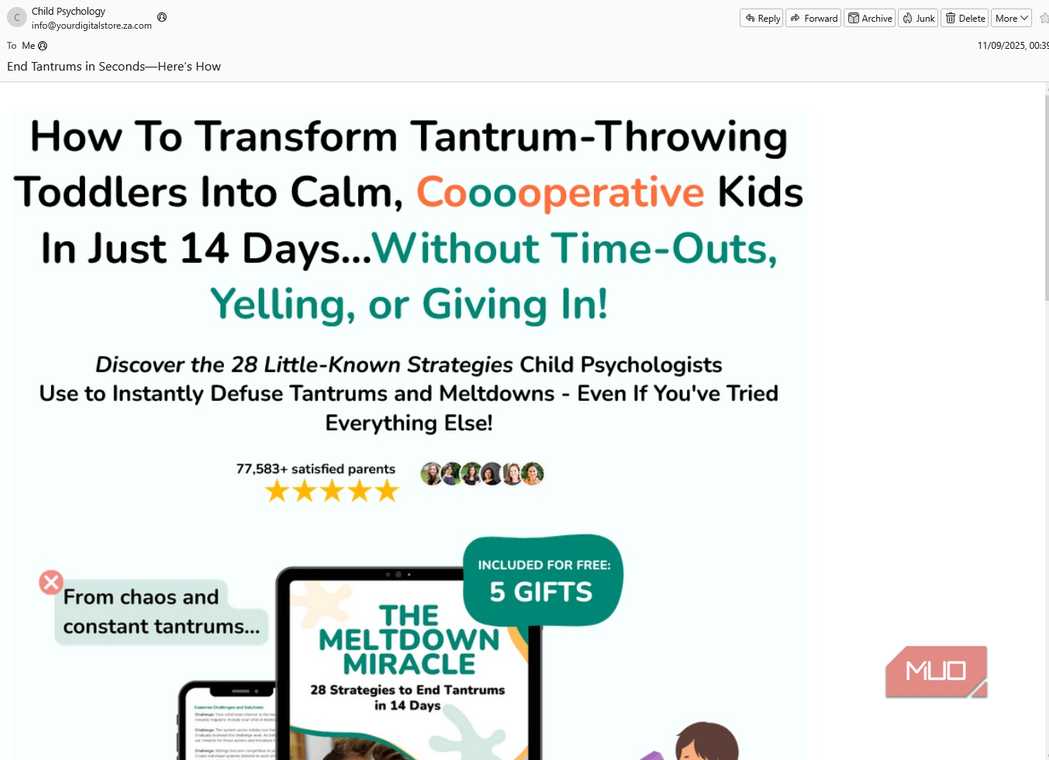
Одной из наиболее хитрых разновидностей спама являются фальшивые деловые предложения. В отличие от агрессивного фишинга, такие письма часто не содержат вредоносных ссылок или вложений, которые могли бы сработать как «красный флаг» для систем защиты. Напротив, они написаны в спокойном, нейтральном тоне и приходят с адресов, выглядящих легитимно.
Цель таких рассылок — не моментальная кража данных, а выстраивание доверительных отношений с получателем. Мошенники пытаются вступить в диалог, чтобы проверить активность адреса или подготовить почву для последующих махинаций, связанных с требованием предоплаты или переходом по вредоносным ссылкам в будущем. Отсутствие ссылок и использование простого языка позволяют этим письмам легко проходить через автоматические фильтры.
Фальшивые медицинские исследования и чудодейственные средства
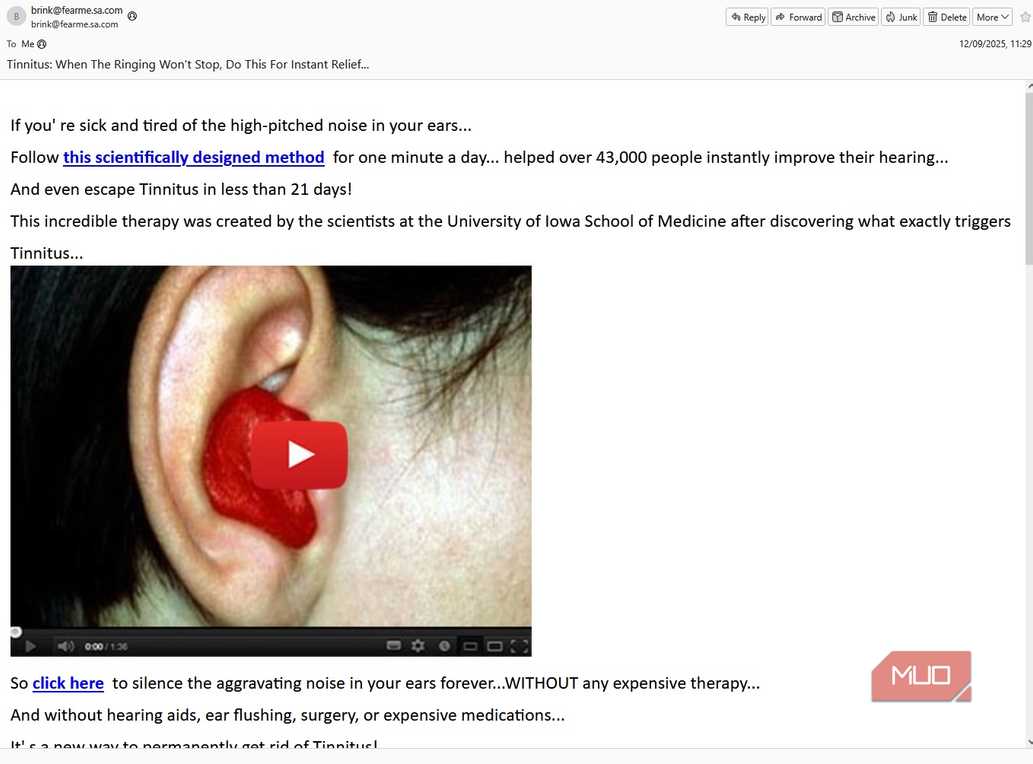
Другой распространенной категорией являются сообщения, предлагающие «революционные» методы лечения или чудодейственные тоники. Чаще всего они эксплуатируют темы серьезных и пугающих заболеваний, таких как тиннитус или болезнь Альцгеймера. Использование подобных острых тем направлено на то, чтобы эмоционально затронуть получателя, так как многие люди лично сталкивались с этими недугами или знают тех, кто страдает от них.
Несмотря на то что подобные предложения выглядят откровенно неправдоподобно, они остаются популярным инструментом кражи личных данных и финансовых средств. Даже если мошенники используют методы подмены адресов (спуфинг), чтобы казаться надежными источниками, такие письма следует безоговорочно помечать как мусор.
Ключевые признаки подозрительных писем
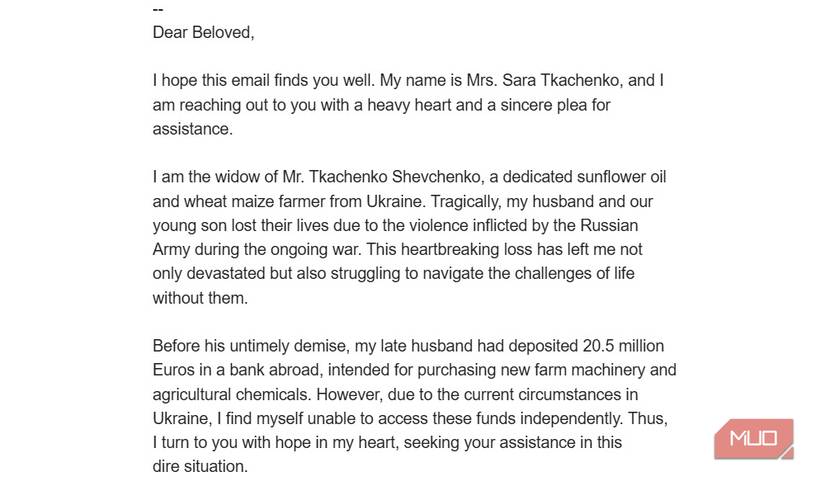
Помимо узкоспециализированных схем, существуют классические приемы, используемые злоумышленниками. Например, получение сообщений от лиц, представляющихся «перемещенными лицами» (например, из Украины), которые якобы имеют доступ к замороженным крупным суммам денег и нуждаются в помощи для их получения, остается стандартной мошеннической практикой.
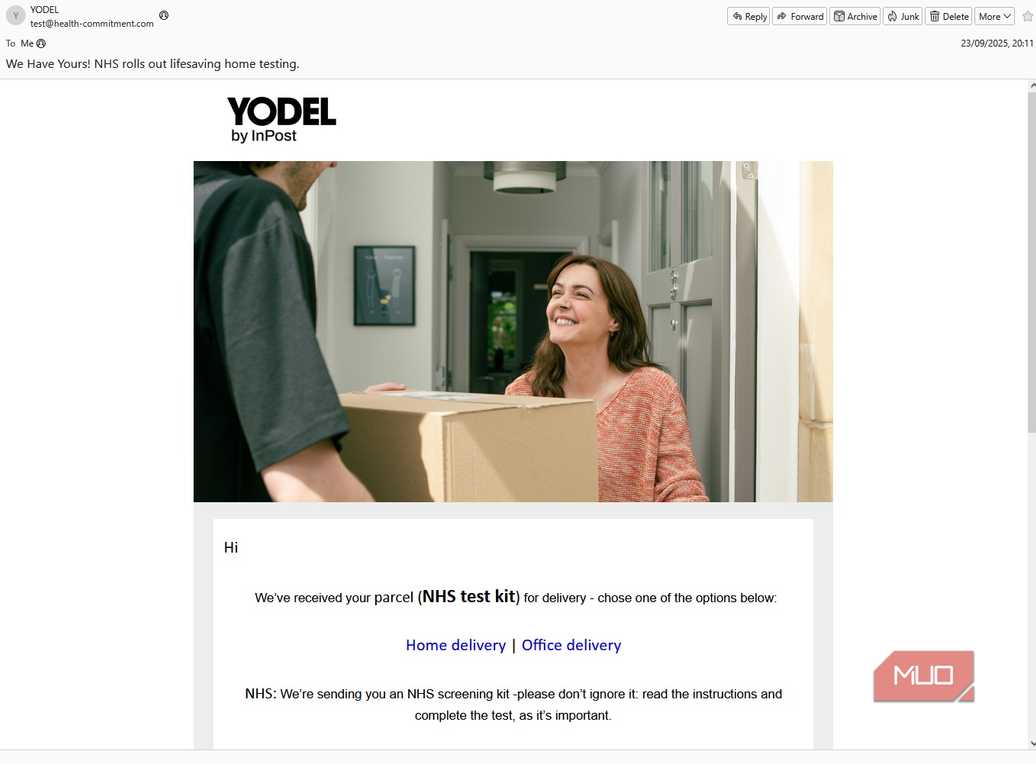
Эксперты выделяют несколько тревожных сигналов, которые нельзя игнорировать:
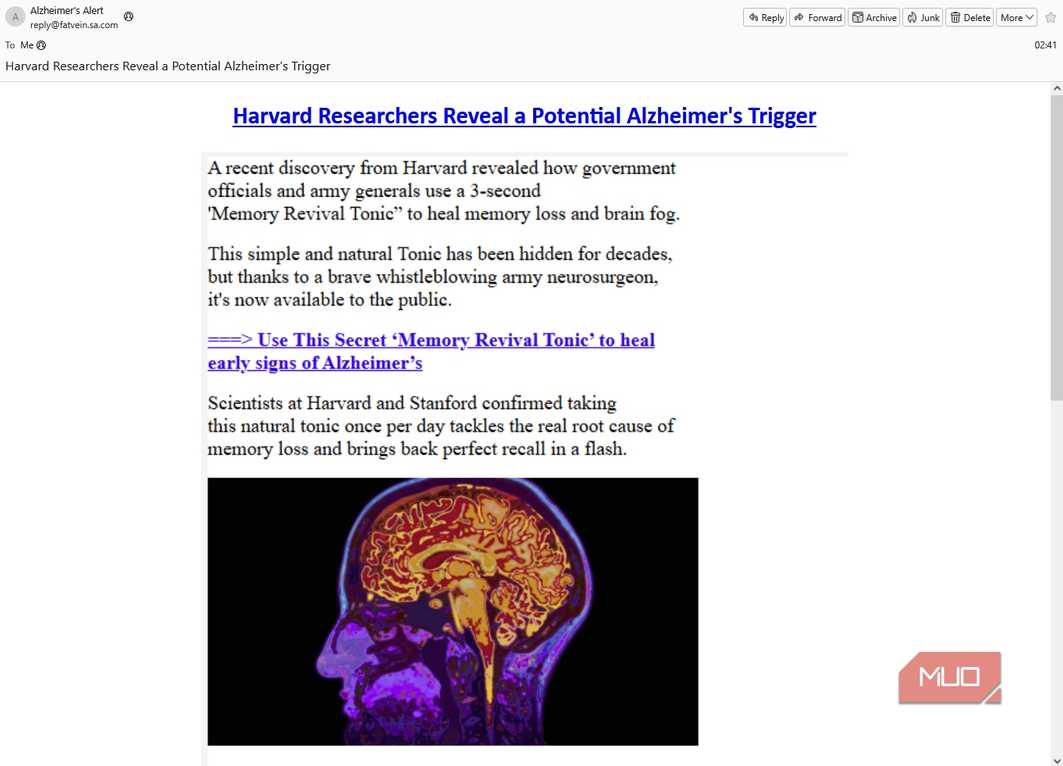
- Невероятные предложения: Обещания гарантированных результатов, таких как мгновенное попадание в топ поисковой выдачи Google, пятизвездочные отзывы или исцеление от неизлечимых болезней.
- Отсутствие конкретики в адресе отправителя: Использование бесплатных доменов вроде Gmail или Yahoo компаниями, выдающими себя за профессиональные агентства.
- Безличное обращение: Массовые рассылки часто используют общие приветствия («Hello» или «Hi There»), в то время как легитимная деловая переписка почти всегда персонализирована.
- Эмоциональное давление: Призывы к немедленным действиям, использование страха или создание атмосферы срочности («Act now!», «Reply today»).
- Запросы данных: Любая попытка выманить логины, пароли, предоплату или настоятельный призыв кликнуть по сомнительной ссылке должны вызывать подозрение.
Даже опытные пользователи могут стать жертвами хорошо спланированного фишинга. Крайне важно проявлять бдительность при каждом прочтении входящей корреспонденции, перепроверять информацию перед выполнением каких-либо действий и, при необходимости, проходить образовательные онлайн-тесты на распознавание фишинговых угроз.
Почему некоторые письма обходят спам-фильтры
Важно понимать, почему описанные выше «деловые» письма успешно проникают в почтовые ящики, минуя встроенные системы защиты. Во-первых, отсутствие гиперссылок играет решающую роль: большинство спам-фильтров настроены на поиск вредоносных URL-адресов как на первичный признак угрозы. Нет ссылки — нет конкретной технической угрозы, которую система может заблокировать. Во-вторых, злоумышленники используют спокойный, ничем не примечательный разговорный стиль. Подобный текст лишен «агрессивных» слов-триггеров, поэтому алгоритмы классифицируют его как обычное, возможно, даже дружелюбное сообщение.
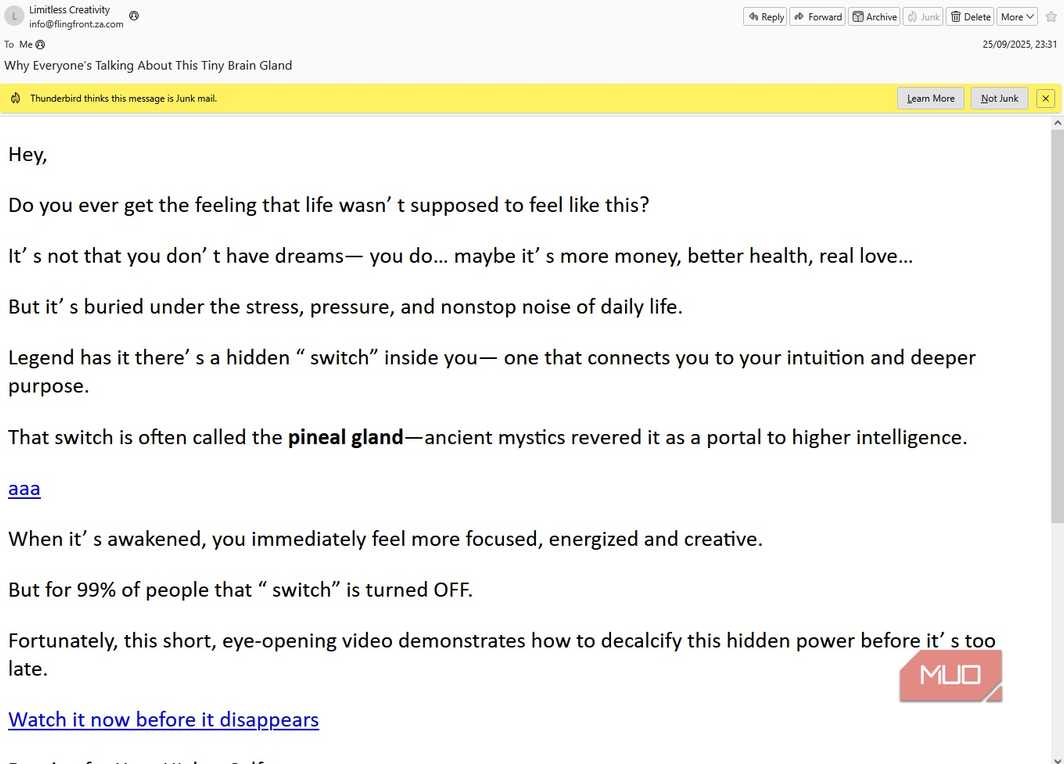
Что касается медицинского спама, ситуация несколько иная. Несмотря на очевидный мошеннический характер таких писем, они всё же иногда преодолевают защитные барьеры. Хотя в этих случаях чаще применяется техника спуфинга (подмены заголовка отправителя), чтобы письмо выглядело как исходящее от легитимного источника, сам контент по идее должен распознаваться фильтрами. Тем не менее, это происходит регулярно, что вынуждает пользователя полагаться исключительно на собственную бдительность, самостоятельно помечая такие сообщения как «спам» в своем почтовом клиенте.
Дополнительные маркеры опасности
В дополнение к перечисленным признакам, следует обращать внимание на следующие детали, которые часто выдают мошенников:
- Специфические формы обращения: Если вместо имени или названия компании вы видите обращения типа «Hello dear», это практически гарантированный признак того, что письмо было разослано массово, а не адресовано лично вам. Легитимная переписка всегда содержит хотя бы минимальные персональные данные.
- Давление и спешка: Мошенники стремятся заставить вас действовать импульсивно. Если в тексте присутствуют фразы, требующие немедленного ответа или действия («Reply today», «Act now!»), это верный знак того, что отправитель хочет лишить вас времени на критическое осмысление ситуации.
- Манипуляция эмоциями: Будьте предельно осторожны, если письмо играет на чувстве страха (угроза потери аккаунта) или жадности (обещание «доминирования» в бизнесе или получения огромных сумм). Любое давление — это попытка заставить вас совершить ошибку.
Даже обладая знаниями о методах злоумышленников, важно помнить: фишинговые кампании становятся всё более изощренными и «вовремя» подготовленными. Существуют случаи, когда даже опытные пользователи едва не попадались на хорошо спланированные уловки. Именно поэтому в вопросах кибербезопасности излишняя осторожность — это не признак паранойи, а необходимая мера защиты, которая помогает сберечь ваши данные, доступ к учетным записям и финансы.