

Тег: фишинг
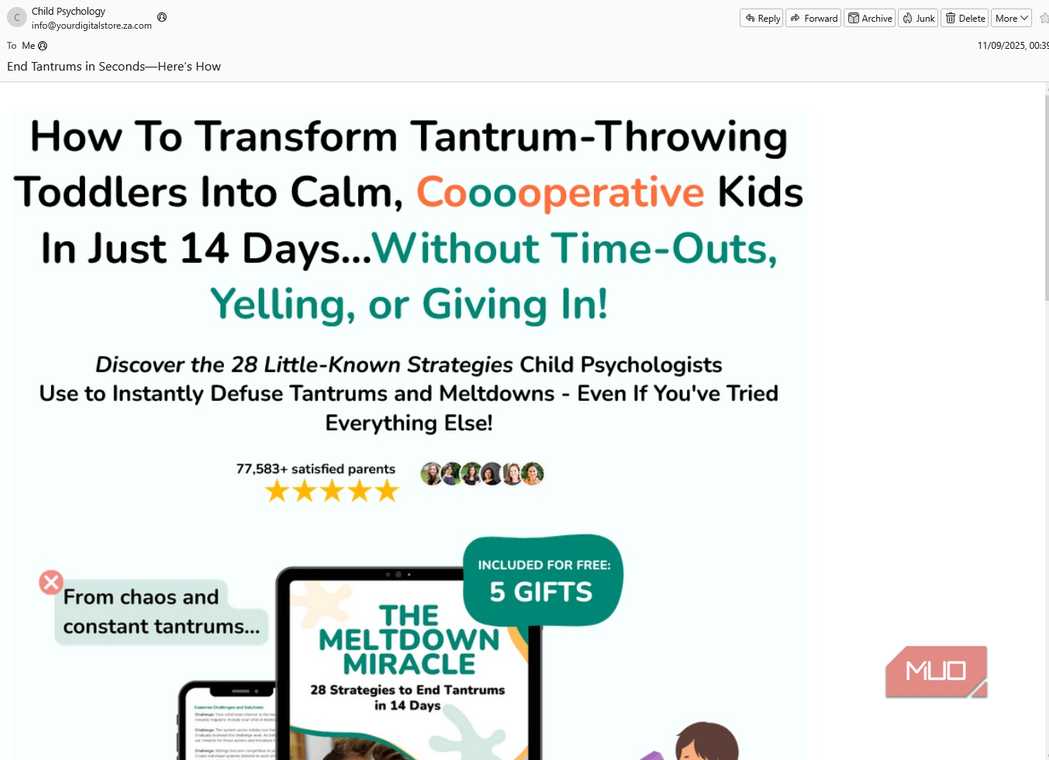
Как распознать типичные почтовые мошеннические схемы
Регулярное получение подозрительных писем требует бдительности. Разбираемся, как работают распространенные схемы мошенников и на какие признаки стоит обращать внимание.

Утечка данных в Brevo привела к фишинговой атаке на 347 000...
Злоумышленники получили доступ к аккаунту Trezor на платформе Brevo, что позволило им отправить фишинговые письма 347 000 подписчикам новостной рассылки компании.
Новая фишинговая кампания использует поддельные страницы Adobe Reader для установки вредоносного...
Исследователи Huntress выявили фишинговую кампанию, которая имитирует сайт Adobe для распространения вредоносного клиента ScreenConnect с целью получения удаленного доступа к ПК.
Как искусственный интеллект меняет правила социальной инженерии в преддверии сезона 2026...
Эксперты по кибербезопасности из команд НФЛ рассказали, как генеративный ИИ упрощает социальную инженерию, удешевляет атаки и делает дипфейки опасными для бизнеса.
Масштабная утечка данных в аэропортах Великобритании: подробности и советы экспертов
Manchester Airports Group сообщила об утечке данных 8,7 миллиона клиентов. Узнайте, какая информация попала к хакерам и как защитить себя от мошенничества.

Microsoft связала атаки на Wi-Fi в отелях с группировкой Midnight Blizzard
Хакеры из Midnight Blizzard атакуют пользователей отельных Wi-Fi, перехватывая трафик и крадя учетные данные Microsoft 365 через поддельные DNS.

Microsoft предупредила об атаках хакеров через Wi-Fi в отелях
Microsoft обнаружила кампанию CaptiveCrunch: хакеры взламывают Wi-Fi в отелях для кражи данных и доступа к учетным записям Microsoft 365.

Спамеры сменили тактику: в Яндексе сообщили о всплеске адресных почтовых атак
Злоумышленники переходят от массового спама к точечным атакам. В «Яндекс 360» рассказали о росте фишинга на 45% и новых методах защиты почты.

В разгар отпусков: мошенники подделывают сайты зарубежных операторов
Специалисты «Лаборатории Касперского» предупреждают о новой волне фишинга, нацеленной на туристов: злоумышленники создают поддельные сайты мобильных операторов.
LLM начали порождать «фантомные домены», которые уже используют хакеры для перехвата...
Исследователи Unit 42 описали угрозу призрачного киберсквоттинга: хакеры регистрируют домены, которые «галлюцинируют» нейросети, для кражи трафика и данных.
