После того как инструмент Portmaster раскрыл масштаб фоновых подключений на ПК, возник вопрос: чем занимаются приложения на смартфоне и планшете? Желание увидеть реальную сетевую активность привело к установке PCAPdroid — open-source приложения для Android, которое позволяет отслеживать интернет-трафик без необходимости получения root-прав.
Принцип работы PCAPdroid и особенности мониторинга
Инструмент создает локальное VPN-соединение, через которое проходит весь трафик устройства. Это дает возможность видеть, какое приложение инициировало подключение, куда именно ушли данные и каков объем передачи. В бесплатной версии программы автор смог просматривать список подключений во вкладке Connections, а также экспортировать логи для дальнейшего анализа доменов. Приложение предоставляет «сырые» данные, оставляя интерпретацию результатов пользователю.
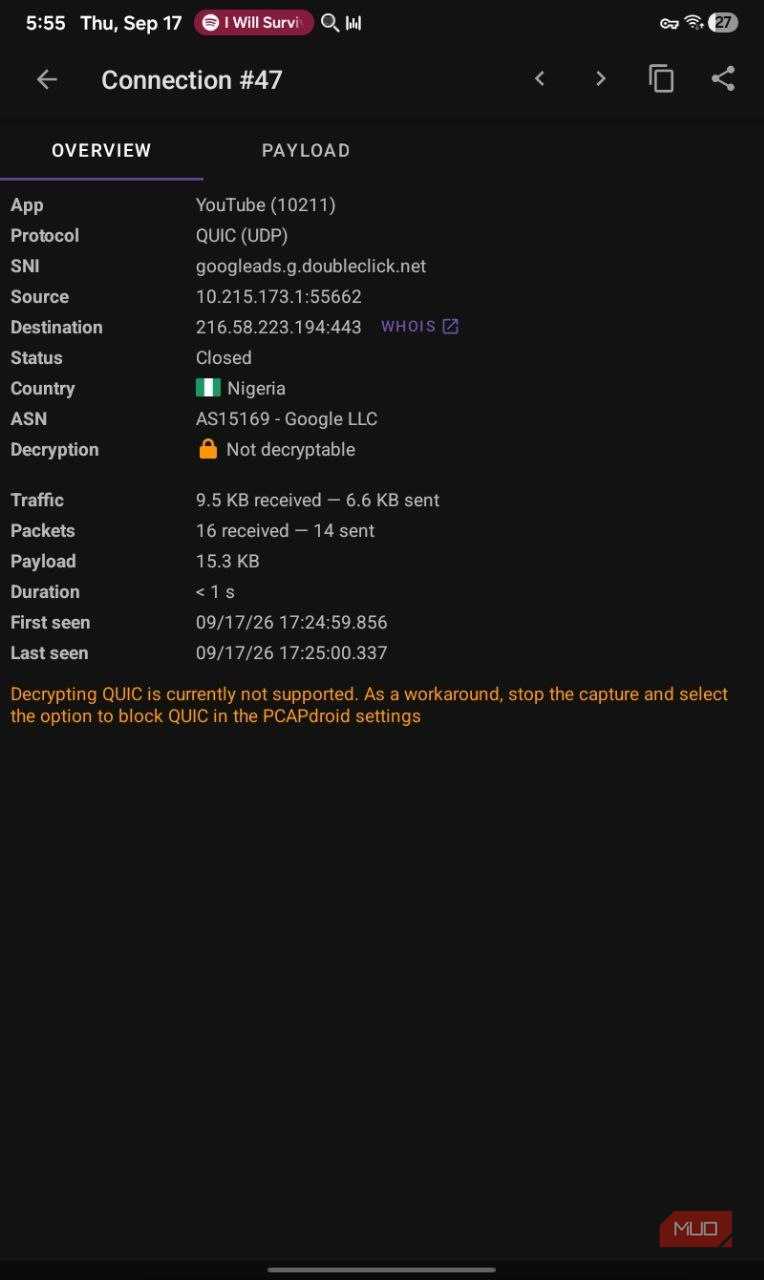
Попытки расшифровать HTTPS-трафик с помощью модуля Mitm и специального сертификата дали ограниченные результаты. Некоторые соединения помечались как расшифрованные, но многие выдавали ошибки сертификата или оставались недоступными. PCAPdroid открыто предупреждает, что не поддерживает расшифровку трафика QUIC, который активно используется сервисами Google. В конечном итоге автор решил отказаться от попыток глубокой расшифровки, сосредоточившись на анализе доменов, к которым обращаются приложения.
Анализ сетевой активности банковского приложения OPay
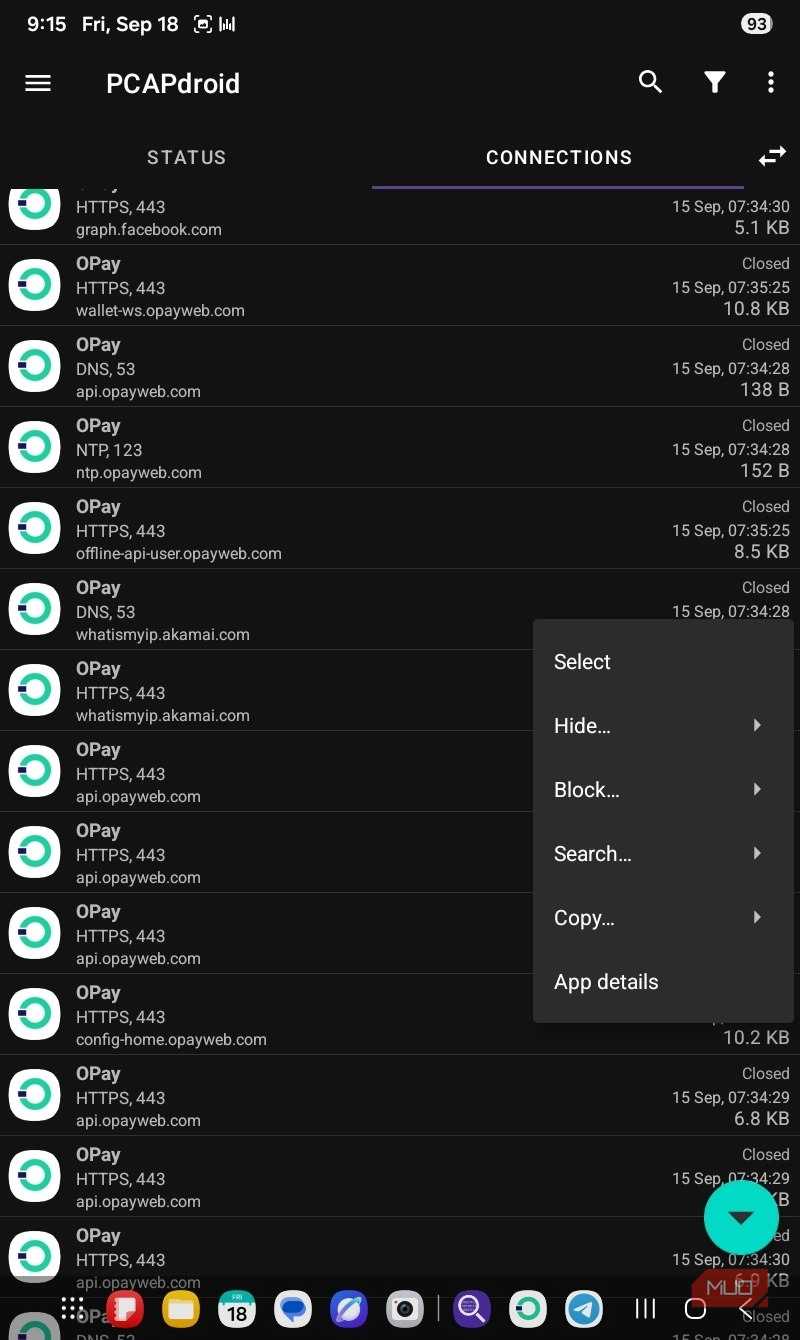
Особое внимание было уделено банковскому приложению OPay. Результаты мониторинга зафиксировали 61 соединение с 20 различными доменами. Большая часть запросов была направлена к собственным серверам компании opayweb.com. Однако были обнаружены обращения и к сторонним сервисам: AppsFlyer (атрибуция и аналитика), datadoghq.com (мониторинг производительности), app-measurement.com (аналитика Google), а также к graph.facebook.com и whatismyip.akamai.com. Несмотря на наличие множества сторонних адресов, типичных для маркетинговых инструментов финтех-сервисов, признаков подозрительной активности выявлено не было.
Детские игры и агрессивный сбор данных
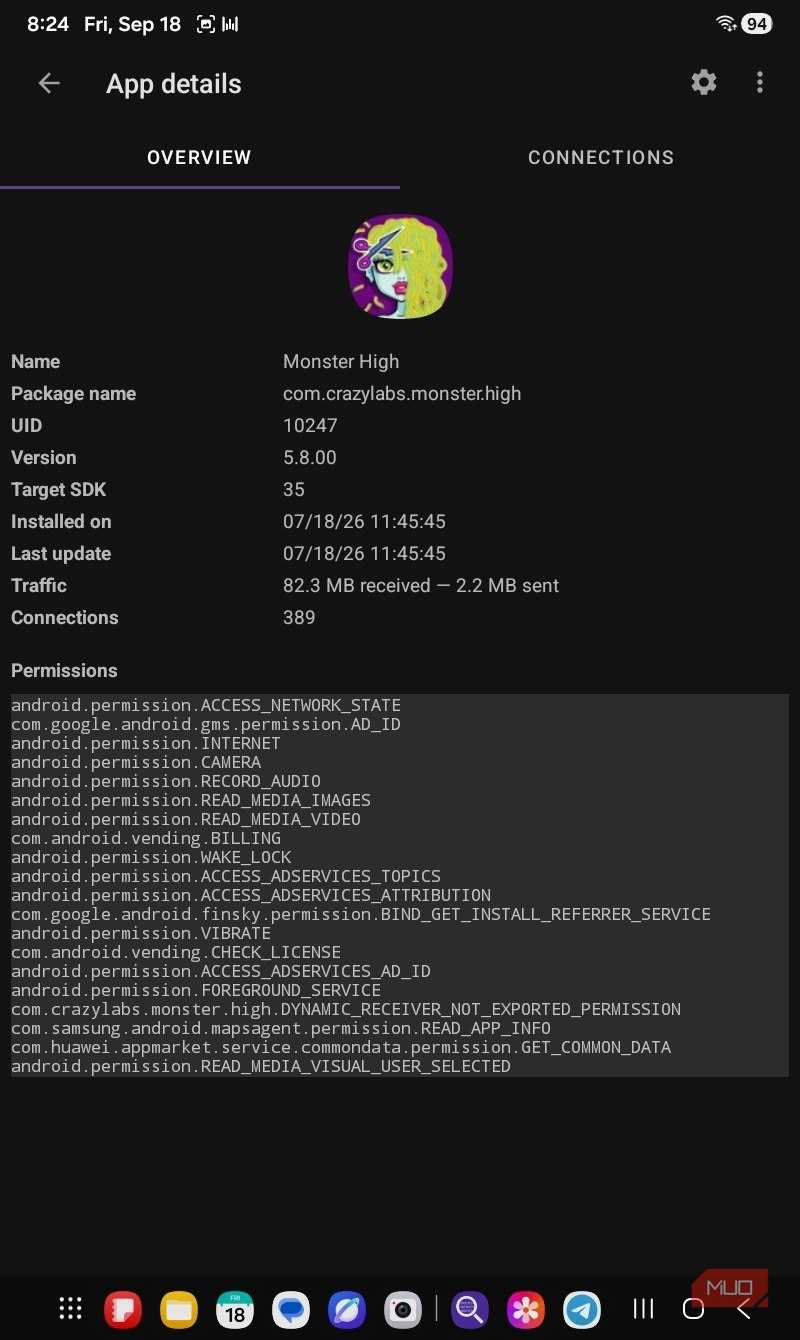
Неожиданно агрессивную активность показала игра Monster High, установленная на планшете. За короткий промежуток времени PCAPdroid зафиксировал 375 соединений. В логах обнаружились домены сервисов Pangle, AppLovin, DoubleClick, Moloco, Firebase Crashlytics, Chartboost, InMobi, а также рекламные домены TikTok и инфраструктура Alibaba Cloud. Столь мощный стек рекламных и отслеживающих технологий в детской игре контрастирует с другими приложениями: например, WhatsApp Business за два часа работы совершил лишь 121 соединение, преимущественно с инфраструктурой Meta.
Масштабные запросы Chrome и стабильность системы
Анализ работы браузера Chrome показал аномально высокое количество обращений — 4930 подключений к 543 доменам. Однако детальный разбор продемонстрировал, что это связано с загрузкой стороннего контента, рекламы и аналитических модулей посещаемых веб-сайтов. В аналогичном ключе, но в меньших масштабах, работает YouTube, чьи запросы в основном направляются к инфраструктуре загрузки Google.
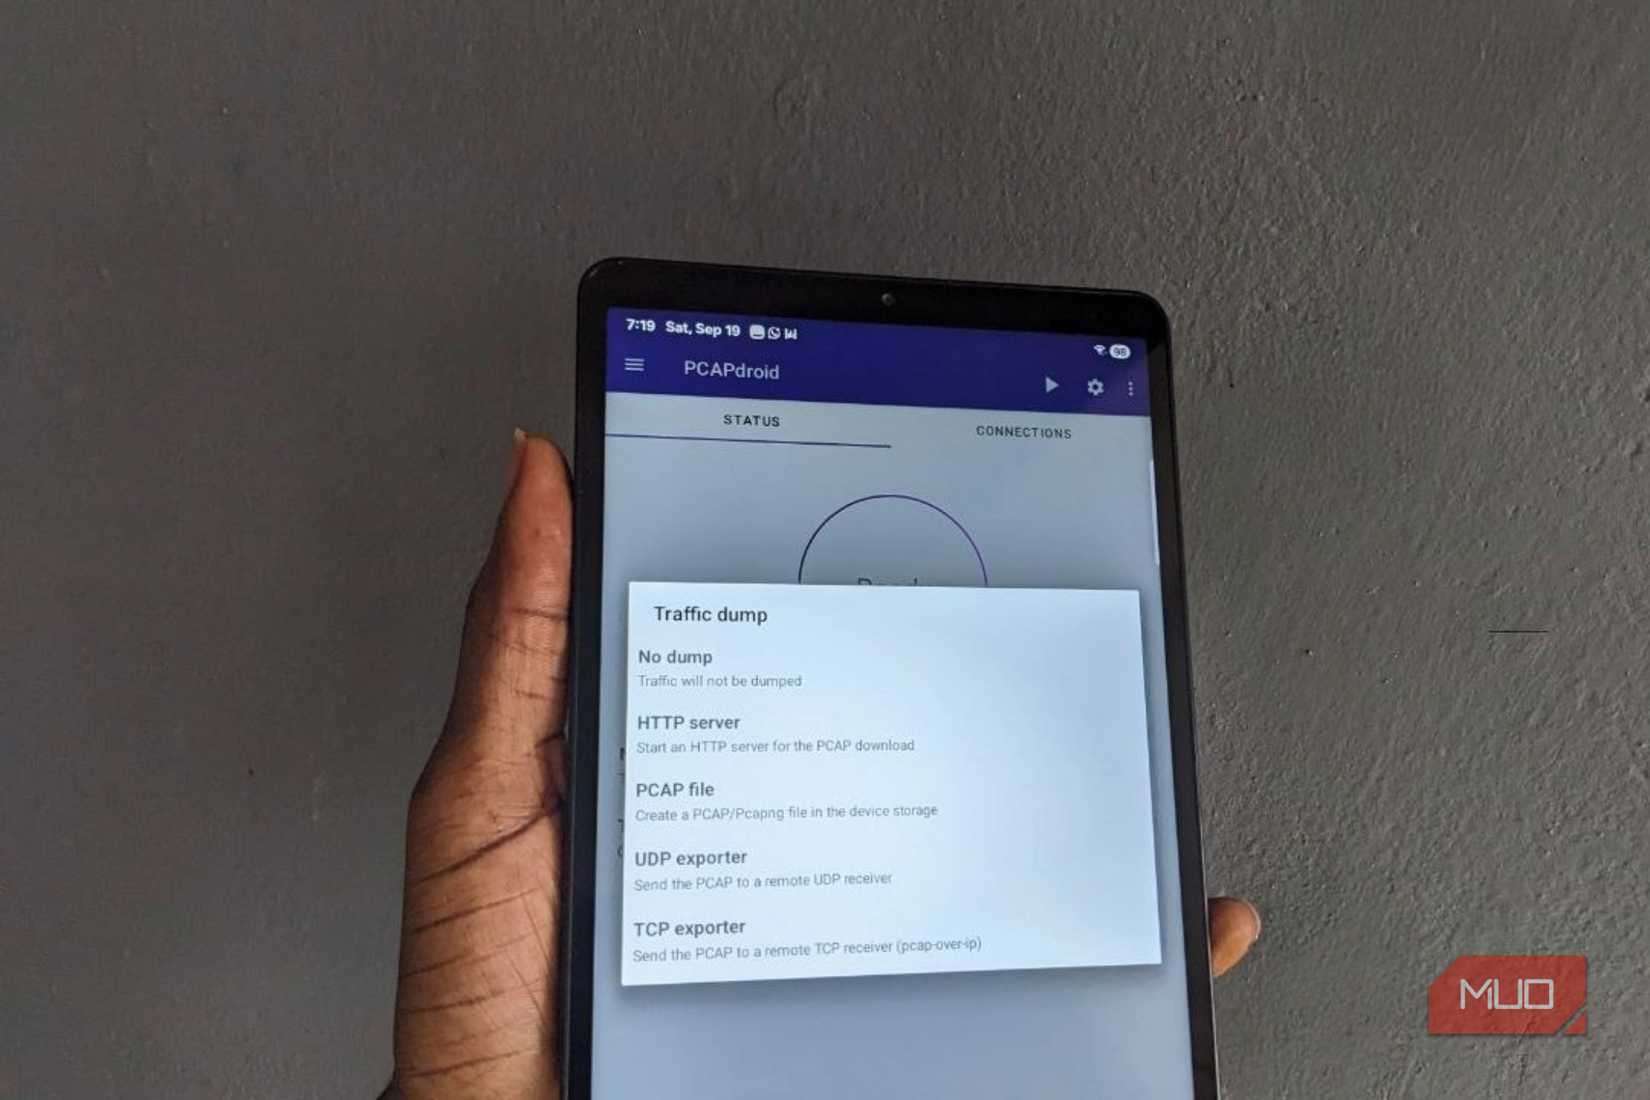
Использование PCAPdroid выявило и некоторые технические ограничения. При длительной работе в фоновом режиме иногда возникали сбои в интернет-соединении: переставали загружаться сайты, Spotify и YouTube, хотя Wi-Fi на других устройствах оставался доступным. Также важным уроком стала необходимость смены режима записи: использование опции «No dump» приводило к потере данных, если система выгружала приложение из памяти. Переключение в режим «PCAP file» позволило сохранять логи корректно.
Теперь проверка сетевой активности стала для автора постоянной привычкой при установке нового ПО. Выявление скрытых трекеров в детских играх послужило поводом для удаления некоторых приложений с планшетов, доказав, что понимание того, что происходит «под капотом», является важным инструментом для обеспечения приватности.
Особенности работы с PCAPdroid: HTTPS, Mitm и анализ нагрузки
Хотя функционал Mitm-модуля и установка сертификата позволили пометить некоторые соединения как «Decrypted», на практике это оказалось малоэффективным. Даже в тех редких случаях, когда расшифровка проходила успешно, в полезной нагрузке (payload) наблюдался лишь нечитаемый «шум». Кроме того, PCAPdroid прямо указывает на невозможность работы с протоколом QUIC, который лежит в основе большинства современных сервисов Google, что делает попытки полной инспекции трафика практически бессмысленными для рядового пользователя. Тем не менее, простого списка доменов оказалось более чем достаточно для формирования объективной картины.
Важно отметить, что методология анализа банковского приложения OPay включала в себя глубокую проверку каждого адреса. Автор пришел к выводу, что AppsFlyer используется для отслеживания установки приложения и измерения эффективности маркетинговых кампаний, а Datadog — для мониторинга производительности и сбора данных об ошибках. Присутствие Facebook и инструментов для определения IP-адресов (Akamai) — стандартная практика для финтех-отрасли, призванная обеспечить безопасность и таргетинг, поэтому в данном конкретном случае угрозы для приватности обнаружено не было.
Сравнение поведенческих паттернов приложений
Особый интерес вызывает сравнение «тяжелых» приложений с утилитами. В то время как многие программы, такие как Telegram, SuperfreezZ, xnotes, Wispr Flow, Samsung Notes, Asana, Claude, Pluckeye и Slack, демонстрируют минимальный сетевой след без каких-либо аномалий, детские игры показывают избыточную активность. Сравнение с WhatsApp Business, который за два часа работы совершил 121 соединение исключительно с серверами Meta, лишь подчеркивает неадекватность рекламных «аппетитов» некоторых казуальных игр, которые способны совершать сотни запросов всего за несколько минут геймплея.
При изучении логов Chrome стало понятно, что количество подключений прямо пропорционально количеству посещаемых веб-ресурсов. Огромная цифра в 4930 соединений объясняется тем, что браузер выступает «посредником» для всей рекламной экосистемы интернета. Аналогичная ситуация наблюдается с YouTube: значительный объем данных, проходящий через десятки доменов, в конечном счете упирается в инфраструктуру доставки контента Google. Это упражнение научило автора не пугаться больших чисел, а искать первоисточник каждого сетевого вызова.
Технические нюансы и «подводные камни» мониторинга
Длительная работа PCAPdroid сопряжена с рядом проблем стабильности, о которых также сообщают другие пользователи в отзывах в Play Store. Среди них:
- Сетевые сбои: При многочасовых сессиях мониторинга происходило «отмирание» интернет-соединения в сторонних приложениях, таких как Spotify и YouTube, при этом системный Wi-Fi оставался работоспособным.
- Проблемы с уведомлениями: Push-уведомления переставали поступать на устройство, пока активна сессия захвата, и «сыпались» разом только после принудительной остановки PCAPdroid.
- Потеря данных: Использование режима «No dump» крайне ненадежно, так как Android-система может в любой момент выгрузить фоновое приложение из оперативной памяти для оптимизации ресурсов, из-за чего вся накопленная статистика сессии безвозвратно удаляется. Переход на запись в «PCAP file» является обязательным условием для тех, кто планирует серьезный аудит сетевой активности.
Итогом эксперимента стало изменение пользовательской стратегии: теперь проверка сетевых запросов через PCAPdroid является обязательным этапом перед тем, как предоставить приложению запрашиваемые им разрешения. Обнаружение агрессивных рекламных трекеров в детских играх привело к пересмотру содержимого планшетов и удалению всех программ, чья «сетевая гигиена» не выдержала проверки, подтверждая, что инструменты мониторинга — это не просто способ утолить любопытство, а реальный метод защиты данных в эпоху повсеместной слежки.