До сентября 2026 года создание ключа доступа (passkey) в Google Password Manager означало привязку к сервису без возможности простого экспорта. Ситуация изменилась с выходом Credential Transfer API, который открыл нативный способ перемещения учетных данных между различными поставщиками услуг. На текущий момент этот функционал уже поддерживают такие известные решения, как 1Password, Bitwarden и Dashlane.
Как работает безопасный перенос учетных данных
Ранее перенос паролей часто требовал создания CSV-файлов, что создавало риски безопасности: данные оказывались в облачном хранилище или локальной папке загрузок в незашифрованном виде. Ключи доступа, основанные на криптографии, исключают такой подход, так как они состоят из двух частей: публичной на стороне сайта и приватной, надежно зашифрованной в менеджере паролей. Передачу ключей между приложениями теперь обеспечивает стандарт FIDO Alliance под названием Credential Exchange Format.
Процесс переноса инициируется в целевом приложении, куда пользователь хочет импортировать данные. В ходе операции Android выступает посредником: система отображает доступные для передачи менеджеры, после чего пользователь выбирает Google Password Manager в качестве источника. Для подтверждения личности требуется ввод кода блокировки экрана или PIN-кода менеджера паролей. Google заявляет, что сырые учетные данные не передаются в операционную систему и не доступны сторонним приложениям без предварительной верификации.
Технические требования и возможности формата
Используемый API позволяет переносить не только стандартные пароли и ключи доступа. Стандарт также поддерживает передачу SSH-ключей, API-ключей и паролей от сетей Wi-Fi, если выбранное приложение-получатель способно работать с данными типами данных. Весь процесс передачи данных между хранилищами занимает менее одной минуты.
Google реализовала поддержку Credential Transfer API для устройств под управлением Android 8 и выше, что охватывает почти все актуальные смартфоны. Тем не менее, разработчики самих менеджеров паролей могут устанавливать более жесткие требования. Например, для импорта данных в 1Password или Bitwarden на текущий момент необходима ОС Android 14, а для корректной работы системного взаимодействия требуется наличие Google Play Services версии 26.21 или новее.
Аналогичные возможности по переносу данных на основе формата FIDO были внедрены Apple в iOS 26 в сентябре прошлого года. Наличие такой функции устраняет главный барьер, удерживавший многих пользователей от перехода на использование ключей доступа — страх оказаться заблокированным внутри одной экосистемы. Теперь пользователи могут свободно менять менеджер паролей без необходимости вручную перенастраивать каждый сайт или сервис, что делает переход на passkeys более практичным решением для обеспечения цифровой безопасности.
Почему это важно: отказ от небезопасного экспорта
Ранее передача данных от одного менеджера к другому была сопряжена с серьезными рисками. Весь «цифровой облик» пользователя превращался в один CSV-файл, который часто оставался лежать в папке «Загрузки» или облачном хранилище. Если злоумышленник получал доступ к смартфону или ноутбуку, он мог украсть все пароли целиком. Ключи доступа (passkeys) полностью меняют этот подход: поскольку ключ нельзя экспортировать в виде читаемого текста, его невозможно скомпрометировать так же просто, как старый текстовый файл. Кроме того, passkey привязан исключительно к тому сайту, для которого был создан, поэтому даже если пользователь случайно перейдет на фишинговую страницу, злоумышленники не получат ничего, что можно было бы использовать для кражи доступа.
Безопасность процесса передачи
Индустрия нуждалась в стандартизированном способе перемещения криптографических ключей, который не подвергал бы их риску в процессе передачи. FIDO Alliance представил решение в виде Credential Exchange Format — стандартизированной структуры JSON для всех типов учетных данных. Когда вы запускаете процесс переноса, Android выступает посредником («брокером») между двумя приложениями на одном устройстве. Google особо подчеркивает, что «сырые» учетные данные при этом никогда не раскрываются самой операционной системе или любому приложению, которое не прошло процедуру верификации.
Подробная инструкция по переносу
Процесс перемещения данных запускается непосредственно внутри того приложения, которое вы выбрали в качестве нового хранилища. Весь сценарий занимает всего четыре этапа:
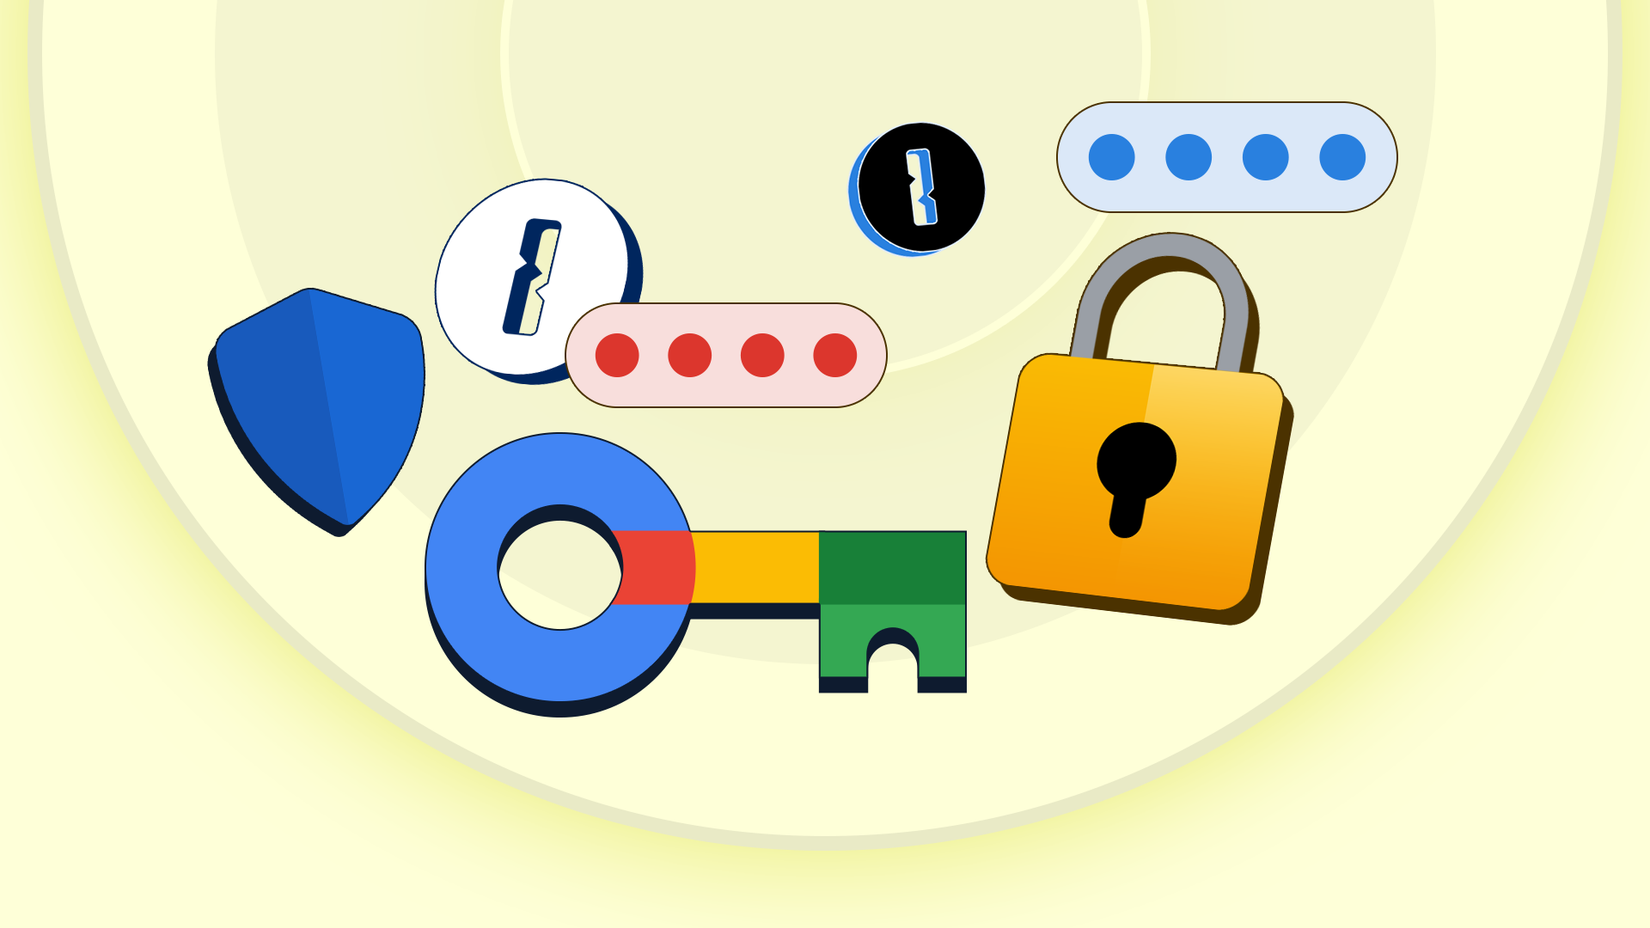
- Установите целевое приложение и выберите в его настройках опцию импорта учетных данных из другого источника.
- Android автоматически определит совместимые менеджеры паролей на вашем устройстве; выберите Google Password Manager в качестве источника.
- Выберите нужный Google-аккаунт и подтвердите свою личность с помощью блокировки экрана. При использовании нового устройства Google может дополнительно запросить код разблокировки старого смартфона или PIN-код от самого менеджера паролей.
- Просмотрите сводку передаваемых данных и подтвердите отправку зашифрованного пакета.
Весь процесс, по отзывам тестировщиков, занимающий менее минуты, позволяет переместить даже крупные библиотеки — например, порядка 280 паролей и 20 ключей доступа, накопленных за годы использования сервиса.
Гибкость и свобода выбора
Главным препятствием для массового внедрения passkeys долгое время был страх «блокировки» внутри одной экосистемы. Раньше, если ключ нельзя было легко переместить, смена менеджера паролей означала необходимость перенастраивать каждый сайт вручную. Теперь же пользователи могут свободно выбирать сервис, который лучше всего соответствует их потребностям — будь то переход на Bitwarden из-за политики цен или выбор 1Password из-за функциональных особенностей. Это позволяет использовать различные стратегии защиты: например, можно сделать сторонний менеджер основным, а копии данных в Google Password Manager оставить в качестве временного резервного хранилища.