Как OmnySSH заменяет PuTTY и WinSCP в управлении серверами
Утилита с открытым исходным кодом OmnySSH позволяет объединить терминал, работу с файлами и мониторинг серверов в одном интерфейсе, заменяя связку из PuTTY и WinSCP.
Долгое время основным инструментом для работы с SSH на Windows оставался PuTTY. Несмотря на надежность самого приложения, рабочий процесс часто требовал использования дополнительных программ: WinSCP для передачи файлов, отдельных окон для мониторинга ресурсов и внешних инструментов для управления повторяющимися командами. OmnySSH предлагает иной подход, объединяя эти задачи в рамках единой среды.
Визуализация серверов через дашборд
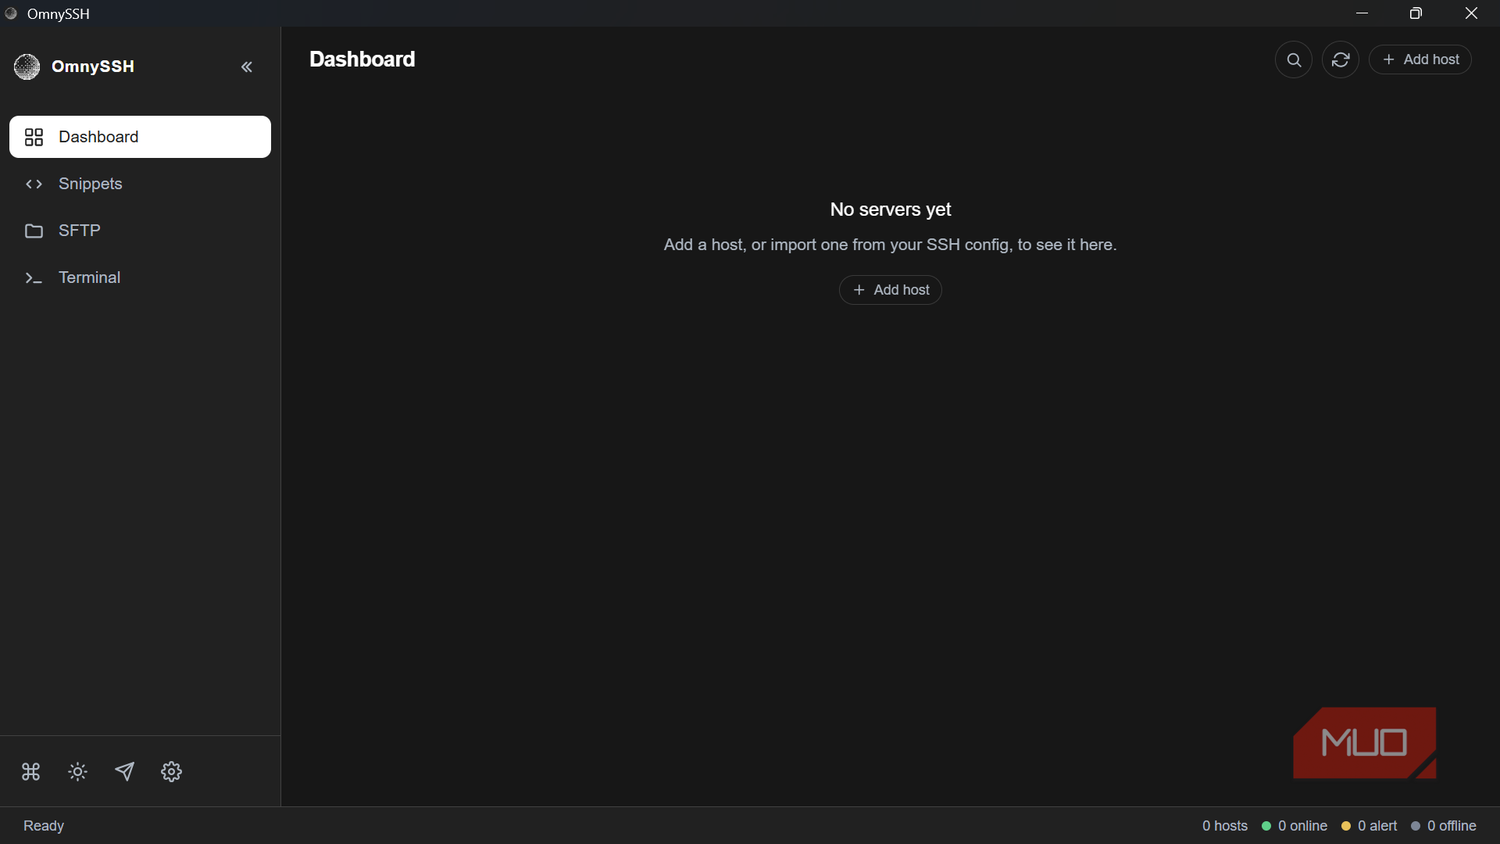
В отличие от PuTTY, где сохраненный хост — это просто точка назначения, OmnySSH представляет каждый сервер в виде карточки на дашборде. После добавления устройства пользователь получает доступ к оперативным данным: загрузке CPU и оперативной памяти, состоянию дискового пространства, времени непрерывной работы, списку активных процессов и статусу контейнеров Docker, если они обнаружены. Такой предварительный осмотр полезен при управлении парком VPS, домашними серверами или Raspberry Pi: можно оценить состояние системы еще до открытия терминала.
Функция поиска по именам и тегам позволяет быстро отфильтровать нужные серверы, например, отобрав только те, что помечены как «Docker-хосты». При тестировании программы на одной из машин с намеренно высокой нагрузкой дашборд оперативно перешел в режим оповещения, наглядно демонстрируя процесс, потребляющий 100% мощности процессора.
Интеграция терминала и файлового менеджера
Частая проблема при администрировании — необходимость переключаться между окном терминала и WinSCP для редактирования конфигурационных файлов, загрузки скриптов или выгрузки логов. OmnySSH решает эту задачу, предоставляя для каждого хоста встроенный двухпанельный SFTP-браузер. Это позволяет выполнять передачу файлов без разрыва SSH-сессии и открытия стороннего приложения. В ходе испытаний удавалось создавать файлы через терминал, затем переходить в SFTP для их скачивания на локальную машину и обратно, сохраняя при этом историю команд и открытую сессию.
Хотя OmnySSH уступает WinSCP в глубине настроек — например, здесь отсутствует встроенный текстовый редактор или графический менеджер разрешений, — базовые функции (переименование файлов, создание папок, управление правами через chmod) доступны без выхода из программы. Это делает инструмент удобным для большинства повседневных административных задач.
Автоматизация повторяющихся операций
Управление группой серверов усложняется, когда одну и ту же команду нужно применить к нескольким машинам. OmnySSH позволяет создавать «фрагменты» (snippets) — сохраняемые команды, которые можно запускать на нескольких хостах одновременно. Результаты выполнения выводятся отдельно для каждого сервера, что исключает необходимость открывать множество вкладок.
Система поддерживает использование параметров. Например, можно создать команду с переменной {{path}}, чтобы запустить проверку определенного пути на разных узлах. Также упрощена настройка SSH-ключей: инструмент берет на себя генерацию ключа стандарта Ed25519, его установку на удаленный сервер и проверку аутентификации. Если для выполнения последующих конфигурационных изменений требуются права суперпользователя (sudo), OmnySSH корректно приостанавливает процесс, не пытаясь совершить небезопасные действия без необходимых полномочий.
Для простых задач, где требуется только быстрая оболочка, PuTTY остается функциональным решением. Однако для тех, кто администрирует хоумлабы или несколько VPS, переход на OmnySSH позволяет сократить количество разрозненных рабочих процессов, удерживая все инструменты в одном рабочем пространстве.
Контекст использования и масштабируемость
Важно понимать, кому именно стоит рассматривать переход на OmnySSH. Если ваша работа ограничивается подключением к одному Raspberry Pi раз в несколько недель, функционал приложения может показаться избыточным. Однако ценность инструмента начинает проявляться по мере роста вашей инфраструктуры: будь то расширение коллекции VPS, добавление новых домашних серверов, сетевых хранилищ (NAS) или лабораторных машин. OmnySSH превращает рутинный процесс восстановления контекста после каждого подключения в единую систему управления, где вы принимаете решение о том, с каким именно устройством нужно работать, основываясь на данных, а не на интуиции.
Глубина возможностей и ограничения
Несмотря на высокую степень интеграции, OmnySSH не является полной заменой WinSCP в узкоспециализированных задачах. Пользователям, которые привыкли к глубокой настройке файловых операций, возможно, придется оставить WinSCP как дополнительный инструмент. Например, в текущей версии OmnySSH отсутствует графический редактор прав доступа (permissions editor), а кнопка «карандаш» в интерфейсе SFTP выполняет только функцию переименования файла, не открывая его для редактирования. Тем не менее, для стандартной последовательности «загрузка, скачивание, переименование и правка через консоль» функционала программы более чем достаточно.
Параметризация команд и гибкость администрирования
Функция фрагментов (snippets) в OmnySSH заметно упрощает работу с парком серверов. Возможность использования параметров — это не просто способ запустить одну команду везде, а гибкий инструмент для масштабирования административных действий. Вы можете создавать шаблоны для проверки свободного места на дисках, инспекции конкретных Docker-контейнеров, чтения логов по заданным путям или выполнения проверок обновлений на всех Linux-машинах сразу. Передача аргументов (таких как имена сервисов, названия контейнеров, пути к каталогам или имена пользователей) через переменные типа {{path}} позволяет автоматизировать даже те задачи, где пути или параметры отличаются от хоста к хосту.
Безопасность и автоматизация SSH-ключей
Процесс генерации и распространения ключей в OmnySSH реализован с упором на безопасность и прозрачность. При автоматической установке ключа Ed25519 на сервер, программа не просто выполняет скрипт, но и верифицирует, что аутентификация по ключу успешно заработала, прежде чем предлагать завершить настройку. Примечательно поведение системы в сценариях с привилегиями: если для выполнения команды требуется пароль sudo, а программа не может получить его автоматически, она корректно прерывает выполнение, вместо того чтобы пытаться принудительно изменить настройки SSH в обход системных ограничений. Этот «защитный барьер» дает пользователю понимание того, где заканчивается автоматика и где требуется прямое вмешательство администратора.
«Мои серверы превратились в дашборд еще до того, как они стали терминалами. Раньше я открывал соединение, чтобы узнать, что происходит, а теперь я могу решить, куда подключаться, еще до совершения самого подключения», — отмечает автор тестирования. Такой подход меняет логику работы: вы не заходите на каждый сервер по очереди, чтобы выполнить uptime, free, df или docker ps, так как необходимый контекст уже представлен в визуальном виде.
Особое внимание в работе с файлами стоит уделить тому, как OmnySSH обрабатывает специфические действия. Например, при тестировании в демо-директории на веб-сервере, после создания файла через терминал и последующего переключения в SFTP-режим для выгрузки документа с локальной Windows-машины, состояние сессии и вся история команд в терминале оставались полностью сохраненными. Это позволяет комбинировать инструменты: использовать SFTP для простой навигации и передачи данных, оставляя терминал открытым для задач, которые Linux-системы выполняют эффективнее через командную строку — например, изменение прав доступа через chmod 600, редактирование текста или перезапуск сервисов.
Важно отметить, что OmnySSH стремится заменить рутину, а не просто копировать функционал PuTTY. Пользователь перестает тратить время на повторение одних и тех же действий при каждом входе. Вместо того чтобы «жонглировать» окнами PuTTY и WinSCP, вы получаете рабочую область, где терминал и файловый менеджер сосуществуют в одном контексте. Это особенно заметно при выполнении операций, требующих периодического обращения к файловой системе для проверки логов или замены статических ресурсов, когда необходимо быстро перейти от редактирования конфига к его загрузке на удаленный узел.
В вопросах автоматизации через сниппеты (snippets) OmnySSH также демонстрирует гибкость. В ходе экспериментов автор создал Health Check, возвращающий имя хоста, аптайм и использование корневой файловой системы, и успешно применил его одновременно к двум разным серверам: веб-серверу и серверу резервного копирования. Система корректно разделила вывод данных для каждой машины в окне результатов, избавив от необходимости открывать две отдельные вкладки терминала и дважды вставлять одну и ту же команду вручную.
Такой подход применим не только для простых проверок, но и для сложных сценариев: от инспекции Docker-контейнеров до чтения логов по конкретным путям или проведения аудита безопасности на группе Linux-машин. Использование переменных, таких как {{path}}, позволяет при запуске одной и той же команды на разных хостах указывать специфические аргументы — будь то имена пользователей, директории или названия контейнеров, — что делает инструмент полноценным помощником в управлении даже растущей инфраструктурой.