Создание и поддержка домашней IT-инфраструктуры часто сопряжены с необходимостью быстрого реагирования на сбои. Чтобы не узнавать о неработающем сервисе в момент его использования, стоит внедрить систему мониторинга. Ниже представлены пять бесплатных Docker-инструментов, которые помогут следить за состоянием вашего домашнего сервера.
Uptime Kuma: базовый мониторинг доступности
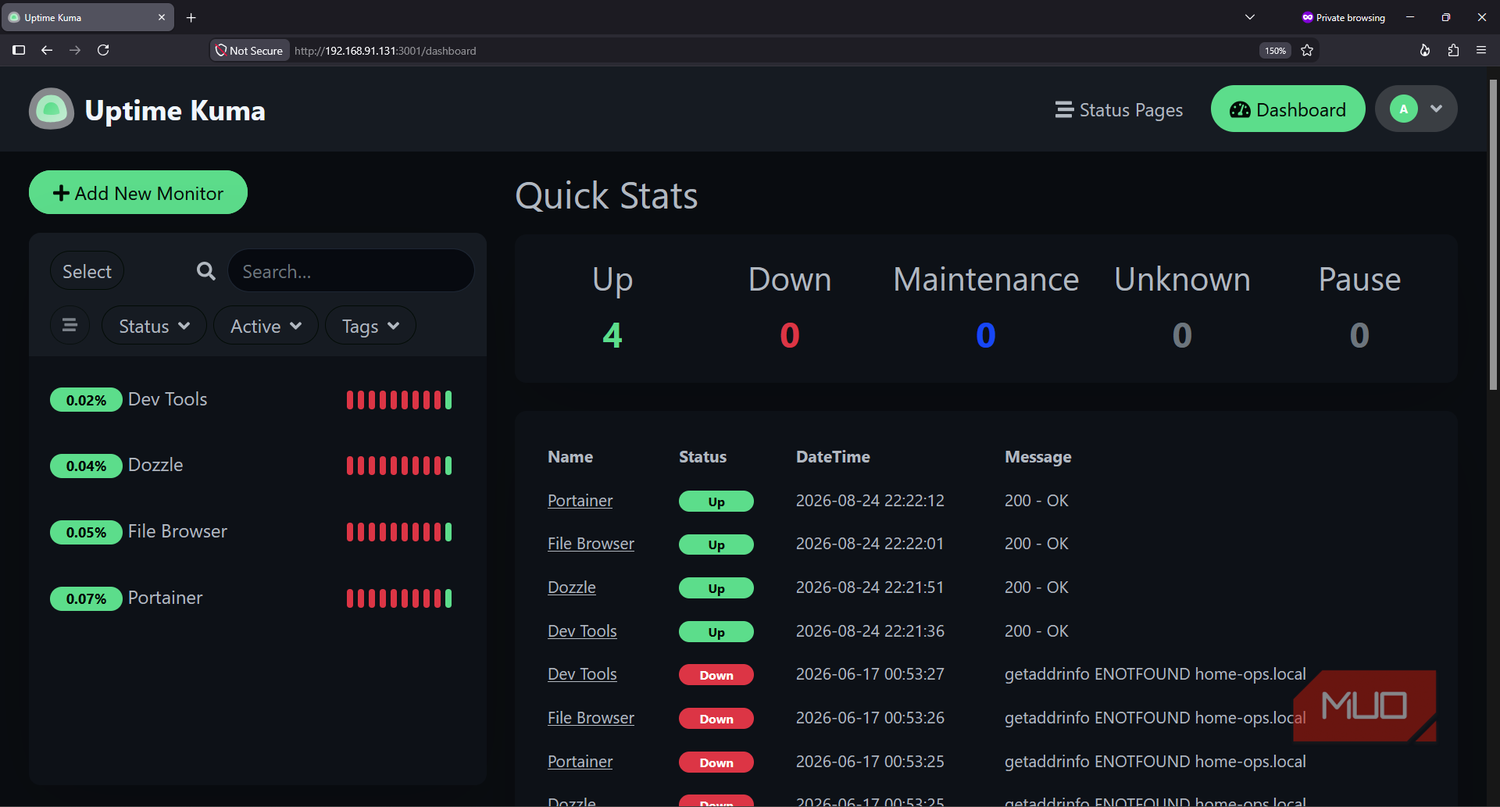
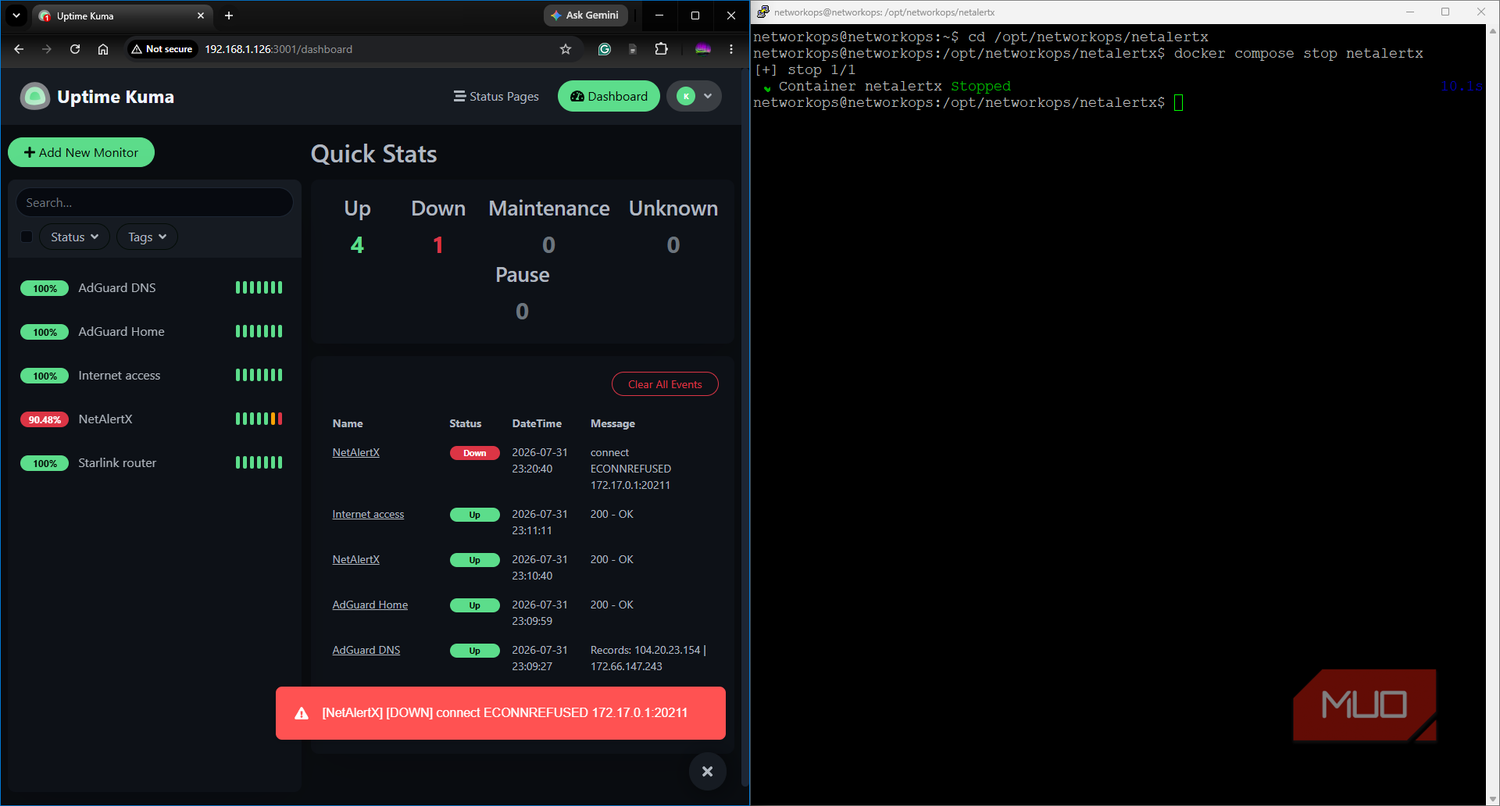
Uptime Kuma — это простое решение для отслеживания того, запущены ли ваши сервисы. Контейнер проверяет целевой ресурс по заданному графику, ориентируясь на URL, TCP-порт, ping-адрес или DNS-запись. В случае сбоя инструмент отправляет уведомления через одну из более чем 90 поддерживаемых служб, включая Discord, Telegram, Slack и электронную почту. Важной функцией является также оповещение о восстановлении работы службы с объяснением причин отказа.
Помимо стандартной проверки состояния, Uptime Kuma поддерживает мониторинг ключевых слов в HTTP-ответах, что позволяет убедиться в корректности содержимого страницы, даже если сервер возвращает статус 200 OK. Также система отслеживает сроки истечения SSL-сертификатов и позволяет создавать публичные страницы статуса для группировки сервисов.
Netdata: детальные показатели системы в реальном времени
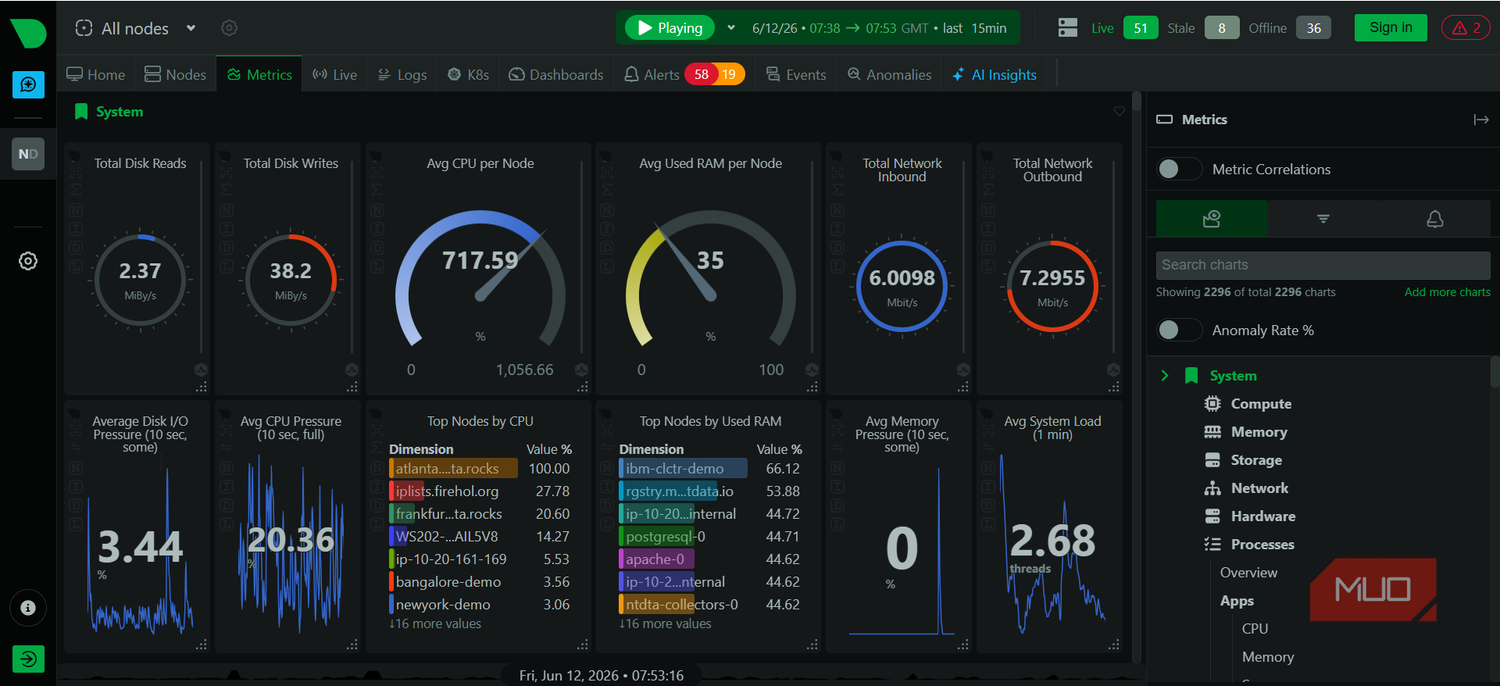
Если Uptime Kuma сообщает, что сервис недоступен, то Netdata помогает понять, почему это произошло. Установка агента на хост-машину обеспечивает доступ к подробным графикам использования CPU, оперативной памяти, операций дискового ввода-вывода, сетевого трафика и статистике по каждому контейнеру с точностью до секунды. Настройка при этом не требуется.
Каждый агент Netdata запускает собственный веб-интерфейс на порту 19999. Для централизованного контроля всех узлов предусмотрена облачная панель Netdata Cloud. Бесплатный тариф поддерживает до 5 узлов, а план Homelab для личного пользования предоставляет поддержку неограниченного числа узлов за 90 долларов в год. Система способна автоматически определять запущенное ПО, например, предоставлять графики для Proxmox без правок конфигурационных файлов.
Dozzle: просмотр логов в браузере
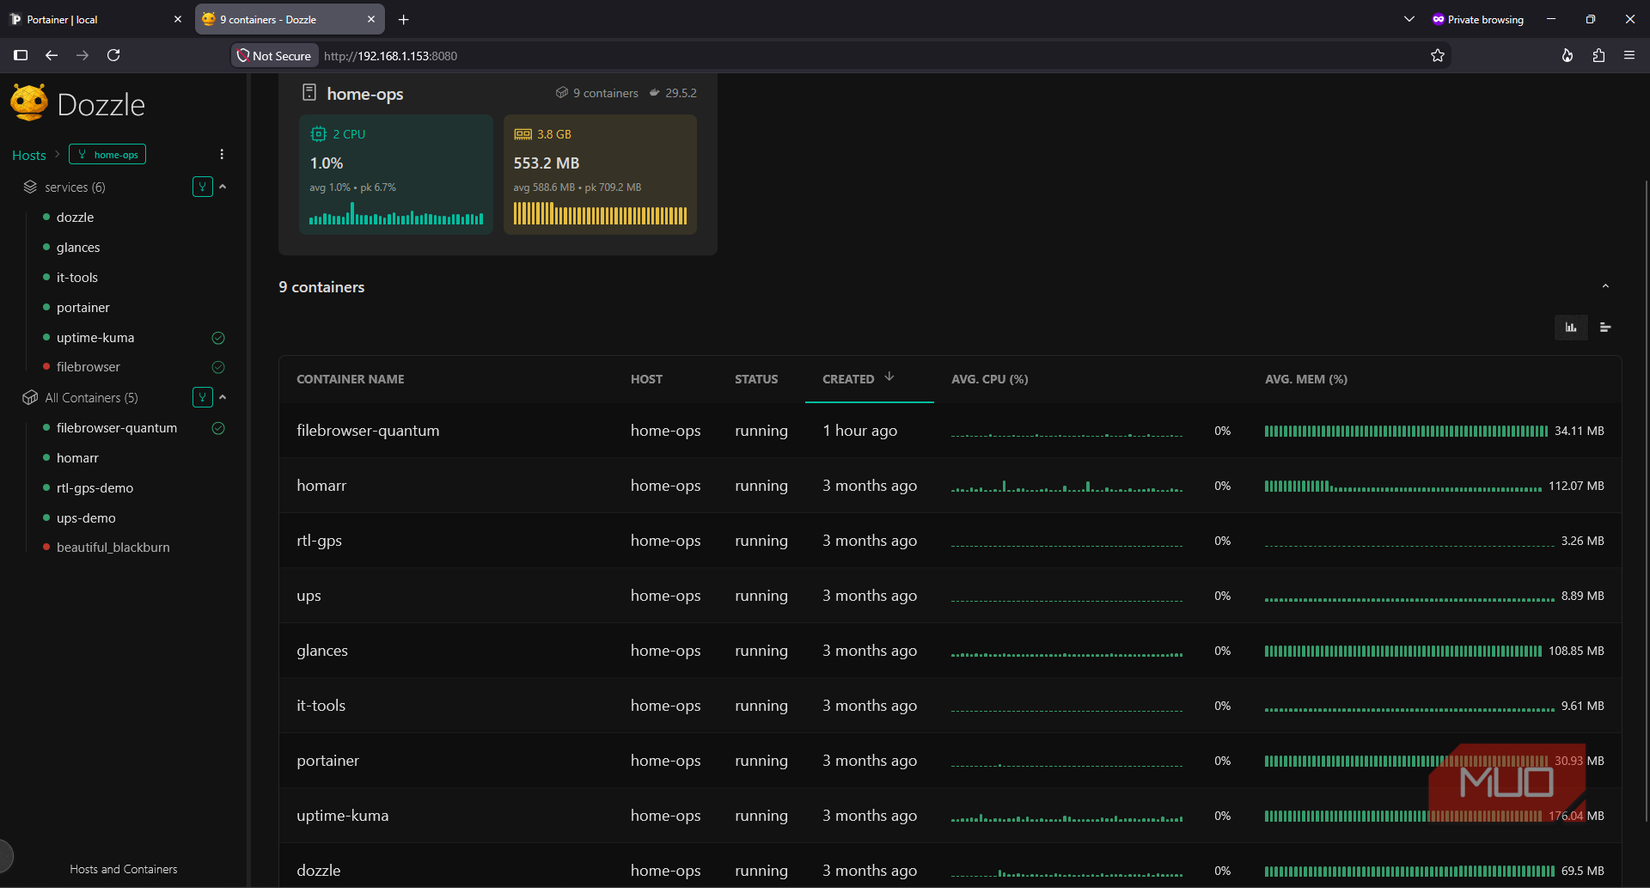
Для отладки приложений часто требуются реальные сообщения об ошибках. Dozzle предоставляет веб-интерфейс для просмотра логов Docker-контейнеров в реальном времени, избавляя от необходимости подключаться через SSH для выполнения команды docker logs -f. Контейнер весит около 7 МБ в сжатом виде и не требует собственной базы данных, так как считывает логи напрямую из Docker.

Пользователи могут искать записи внутри логов, фильтровать их по именам контейнеров и загружать файлы журналов. Особенно полезной является функция разделения экрана, позволяющая одновременно наблюдать за логами двух взаимосвязанных контейнеров, например, прокси-сервера и обслуживаемого им приложения.

Pulse: узкоспециализированный мониторинг для Proxmox
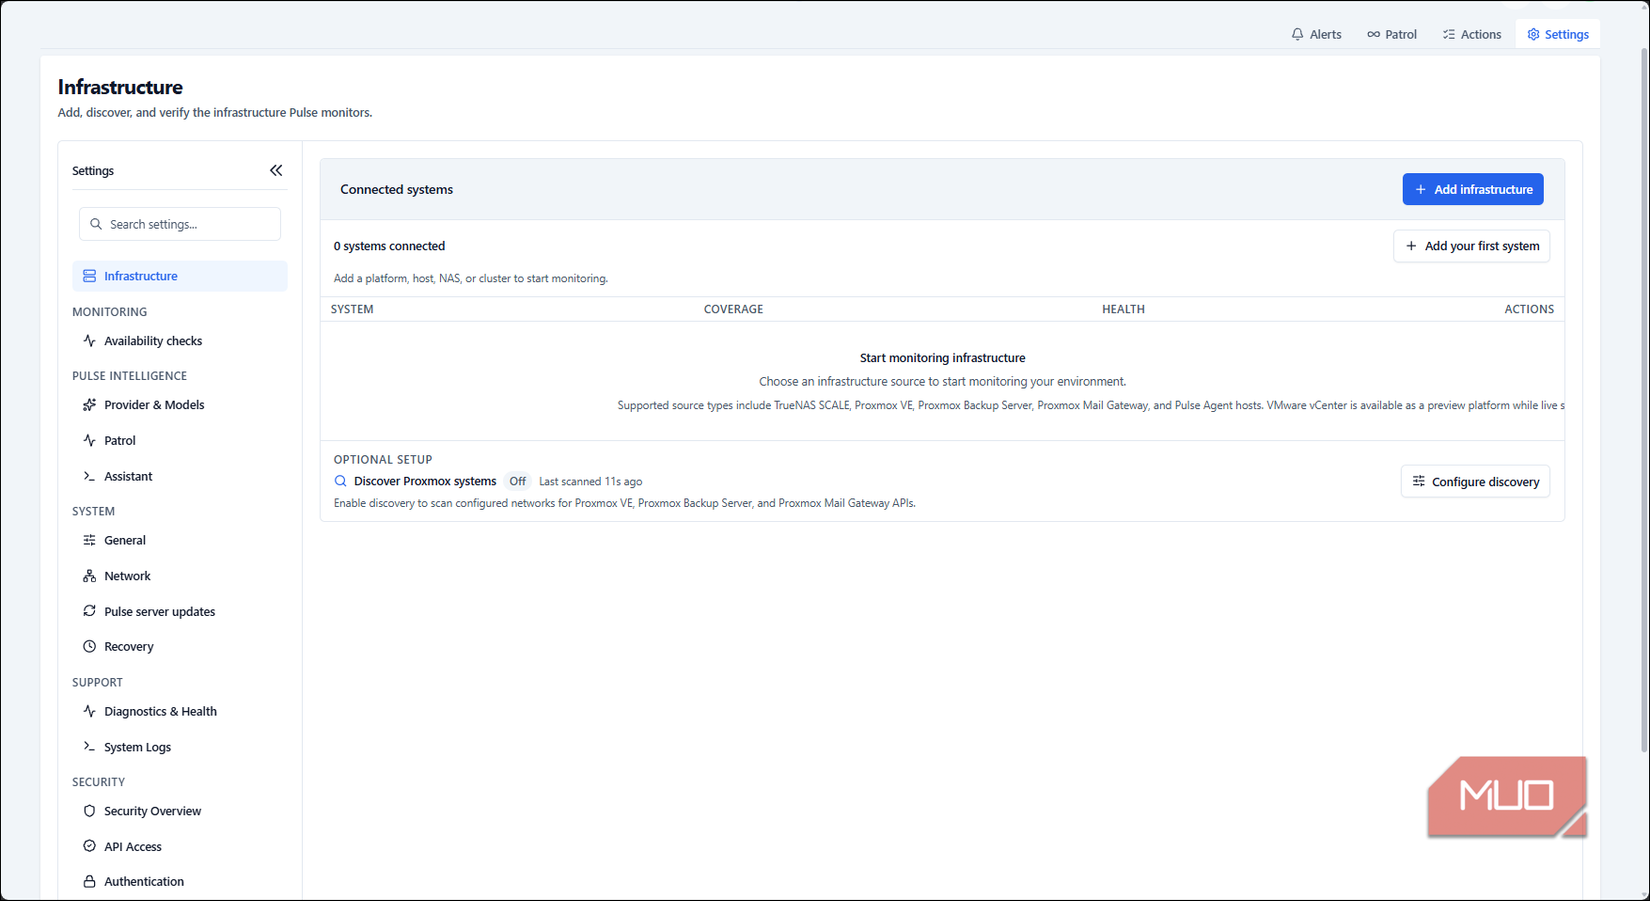
Pulse представляет собой альтернативу Netdata, оптимизированную для экосистемы Proxmox. Этот инструмент отслеживает узлы Proxmox VE, серверы резервного копирования Proxmox Backup Server и Docker-контейнеры через единую панель управления. После установки на порт 7655 и настройки автообнаружения, пользователь получает доступ к данным о процессоре, памяти, дисках, статусу заданий резервного копирования и состоянию физических дисков.

Система алертинга позволяет настраивать пороги для отдельных виртуальных машин, задавать «тихие часы», чтобы избежать оповещений ночью, а также группировать уведомления. Pulse можно запустить как Docker-контейнер на любом Linux-хосте или с помощью официального скрипта в виде LXC-контейнера на узле Proxmox.
Komodo: централизованное управление множеством хостов
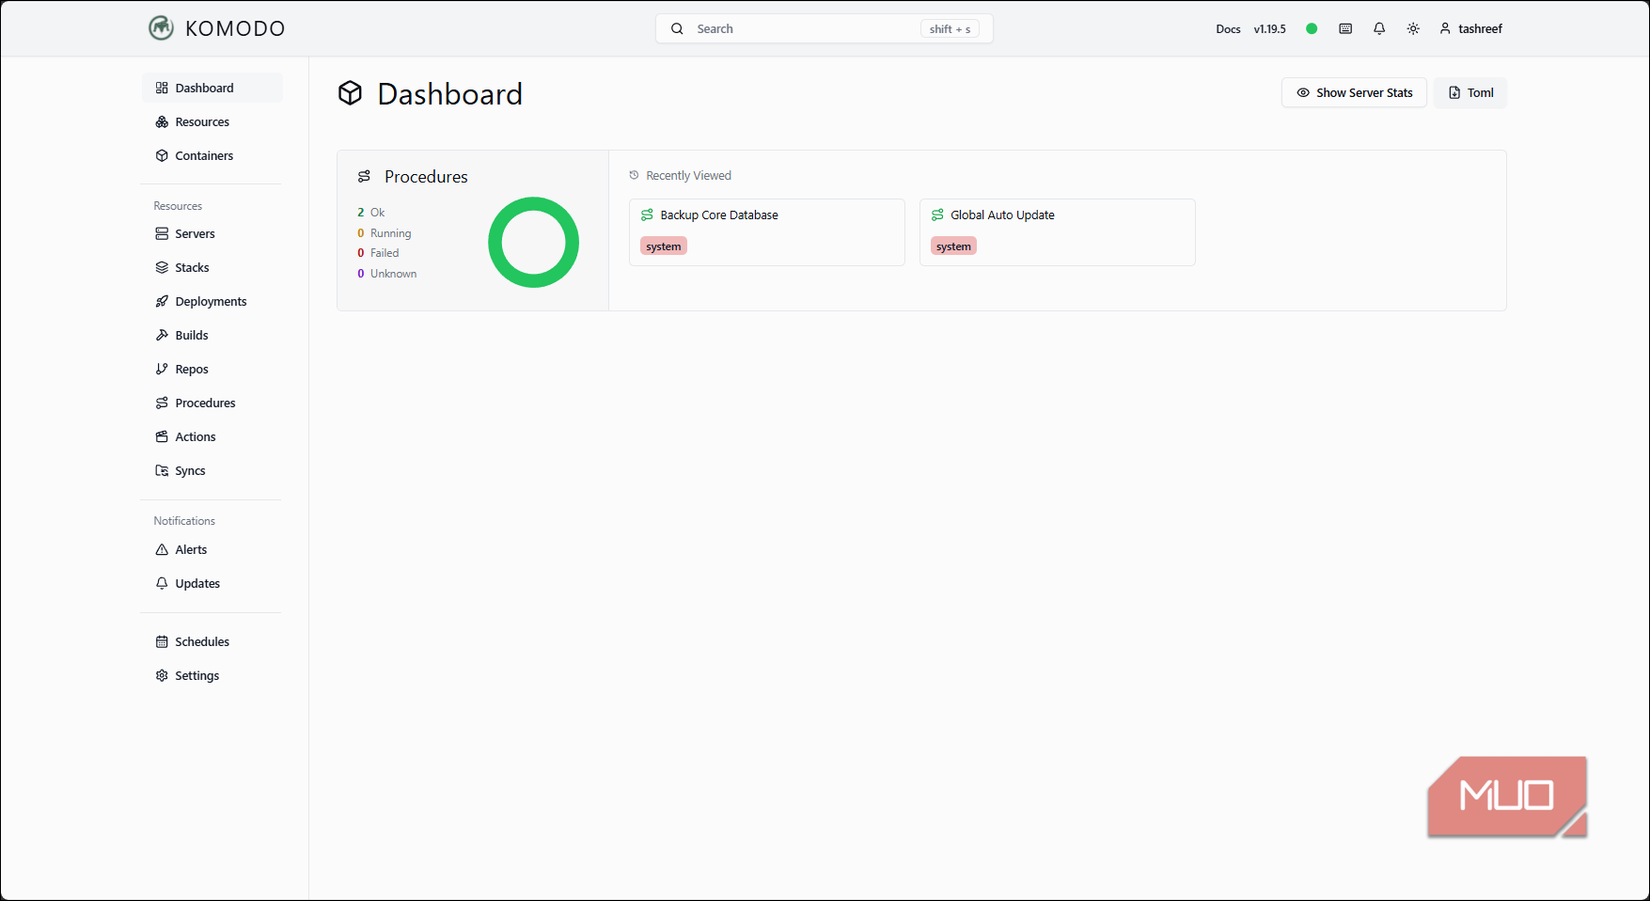
Для пользователей, чья лаборатория вышла за рамки одного устройства, Komodo предлагает возможность управлять Docker-контейнерами, стеками compose и развертываниями на всех серверах из одной вкладки браузера. Система работает по архитектуре «основной сервер — периферийный агент».
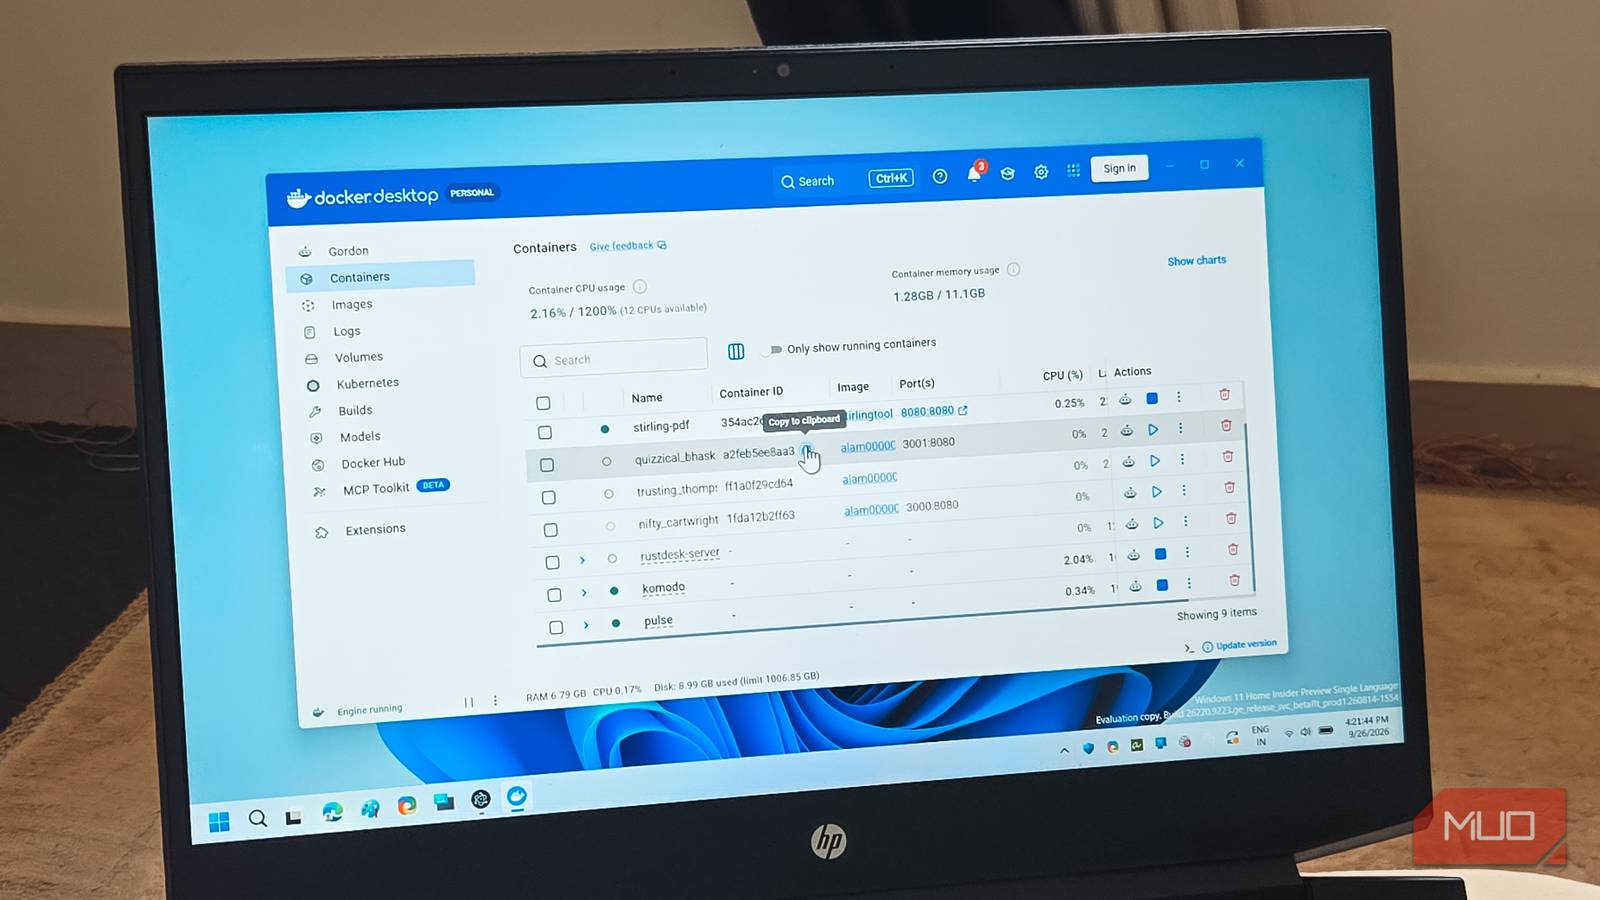
Ключевой особенностью Komodo является интеграция системы контроля версий Git для файлов Docker Compose, что позволяет отслеживать изменения и выполнять развертывание через push-команды. Это делает его своего рода альтернативой Portainer с функциями CI/CD. Инструмент позволяет перезапускать контейнеры, просматривать логи и управлять развертываниями без переключения между сессиями SSH на разных устройствах — будь то сетевое хранилище (NAS) или несколько мини-ПК.

Дополнительные сведения и расширение возможностей мониторинга
Для создания полноценной «лаборатории» важно понимать, как именно работают и взаимодействуют эти инструменты, чтобы выстроить систему, реагирующую на инциденты до того, как они станут критическими.

Uptime Kuma: детализация проверок и инцидентов
Помимо того, что Uptime Kuma уведомляет о восстановлении работы, важным аспектом является функция анализа причин сбоя. Когда сервис перестает отвечать, система не просто констатирует факт «падения», но и объясняет, что именно пошло не так. Функция мониторинга ключевых слов (HTTP keyword monitor) критически важна для сложных приложений: даже если веб-сервер исправен и возвращает код 200 OK, но приложение внутри выдает пустую страницу или ошибку базы данных, Uptime Kuma зафиксирует сбой, основываясь на отсутствии ожидаемого текста. Кроме того, создание страниц статуса (public-style status page) избавляет от необходимости использовать внешние сторонние сервисы, позволяя группировать услуги и добавлять примечания к инцидентам непосредственно в интерфейсе инструмента.

Netdata: проактивный поиск проблем
Возможности Netdata выходят за рамки простого наблюдения за нагрузкой на CPU или RAM. Встроенная система оповещений обладает практической ценностью, выходящей за пределы мониторинга сетевых соединений. Например, агент способен выявить деградацию физического диска еще до того, как пользователь заметит снижение производительности или зависание системы. В такой ситуации Uptime Kuma бессильна, так как сам контейнер с приложением может продолжать корректно отвечать на запросы, в то время как аппаратная часть системы уже сигнализирует о скорой неисправности. Netdata, работая с разрешением в одну секунду, позволяет увидеть эти микро-скачки и предсказать проблему раньше, чем она приведет к полной остановке сервисов.

Dozzle: оптимизация рабочего процесса
Dozzle спроектирован с упором на минимализм и производительность. Установка осуществляется через простой запуск контейнера с монтированием Docker-сокета в режиме только для чтения, что обеспечивает безопасность конфигурации. Главное преимущество Dozzle — работа в режиме реального времени: новые строки логов появляются в браузере сразу по мере их записи в поток, без необходимости перезагрузки страницы. При этом, несмотря на отсутствие базы данных и потребление всего около 7 МБ в сжатом виде, инструмент обеспечивает полноценный поиск по содержимому журналов, что значительно ускоряет отладку в сравнении с ручным чтением логов через терминал.
Pulse: расширенная гибкость оповещений
Система уведомлений Pulse разработана для глубокой настройки процессов администрирования. Помимо базовых уведомлений, администратор может настраивать периоды «кулдауна» (cooldown periods) для предотвращения спама уведомлениями при нестабильной работе службы, а также группировать связанные алерты. Возможность задавать пороги (thresholds) для каждой виртуальной машины индивидуально позволяет тонко настроить систему под специфические нужды — например, игнорировать кратковременные всплески нагрузки на некритичных узлах, сохраняя при этом жесткий контроль над основным сервером баз данных или сетевым шлюзом.
Komodo: автоматизация и управление инфраструктурой
Komodo решает проблему масштабирования управления. В инфраструктуре, состоящей из сетевого хранилища (NAS) и нескольких мини-ПК, переключение между SSH-сессиями становится крайне утомительным. Добавление нового узла в Komodo выполняется максимально просто — через одну команду с использованием onboarding-ключа, который генерируется в веб-интерфейсе. Уникальность подхода заключается в хранении конфигураций Docker Compose в Git-репозиториях. Это превращает процесс управления контейнерами в полноценный CI/CD процесс: любое изменение конфигурации отслеживается, версионируется и применяется простым push-действием. Это избавляет от необходимости вручную править файлы на каждом отдельном сервере, делая управление распределенной инфраструктурой единообразным и предсказуемым.
Стратегия внедрения
Важно помнить, что нет необходимости разворачивать все пять инструментов одновременно в первый же день. Опыт построения домашних лабораторий показывает, что лучшая стратегия — начинать с устранения той проблемы, которая отнимает у вас больше всего времени прямо сейчас. Чаще всего первым шагом становится установка Uptime Kuma для контроля доступности, а по мере усложнения структуры и роста числа хостов, логика мониторинга и управления дополняется остальными решениями, пока система не станет полностью прозрачной для администратора.