Любители экспериментов с домашними серверами часто сталкиваются с ситуацией, когда неудачные проекты приводят к сбоям в работе виртуализации. Поскольку множество задач, связанных с управлением домашней лабораторией, архивированием данных и повседневной продуктивностью, зависят от self-hosted сервисов на базе Docker, их внезапная потеря становится серьезной проблемой. Существует определенный список приложений, которые стоит развертывать в первую очередь при восстановлении системы.
Основы сетевой инфраструктуры: Pi-hole и Nginx Proxy Manager
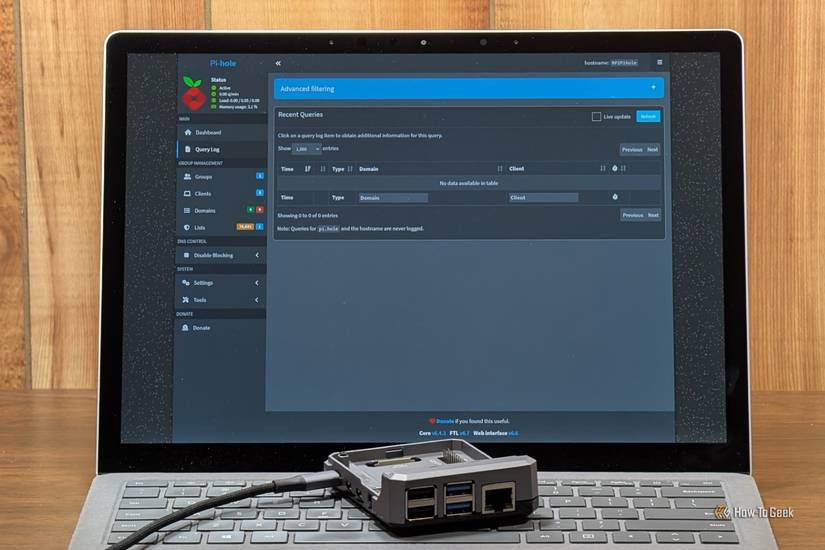
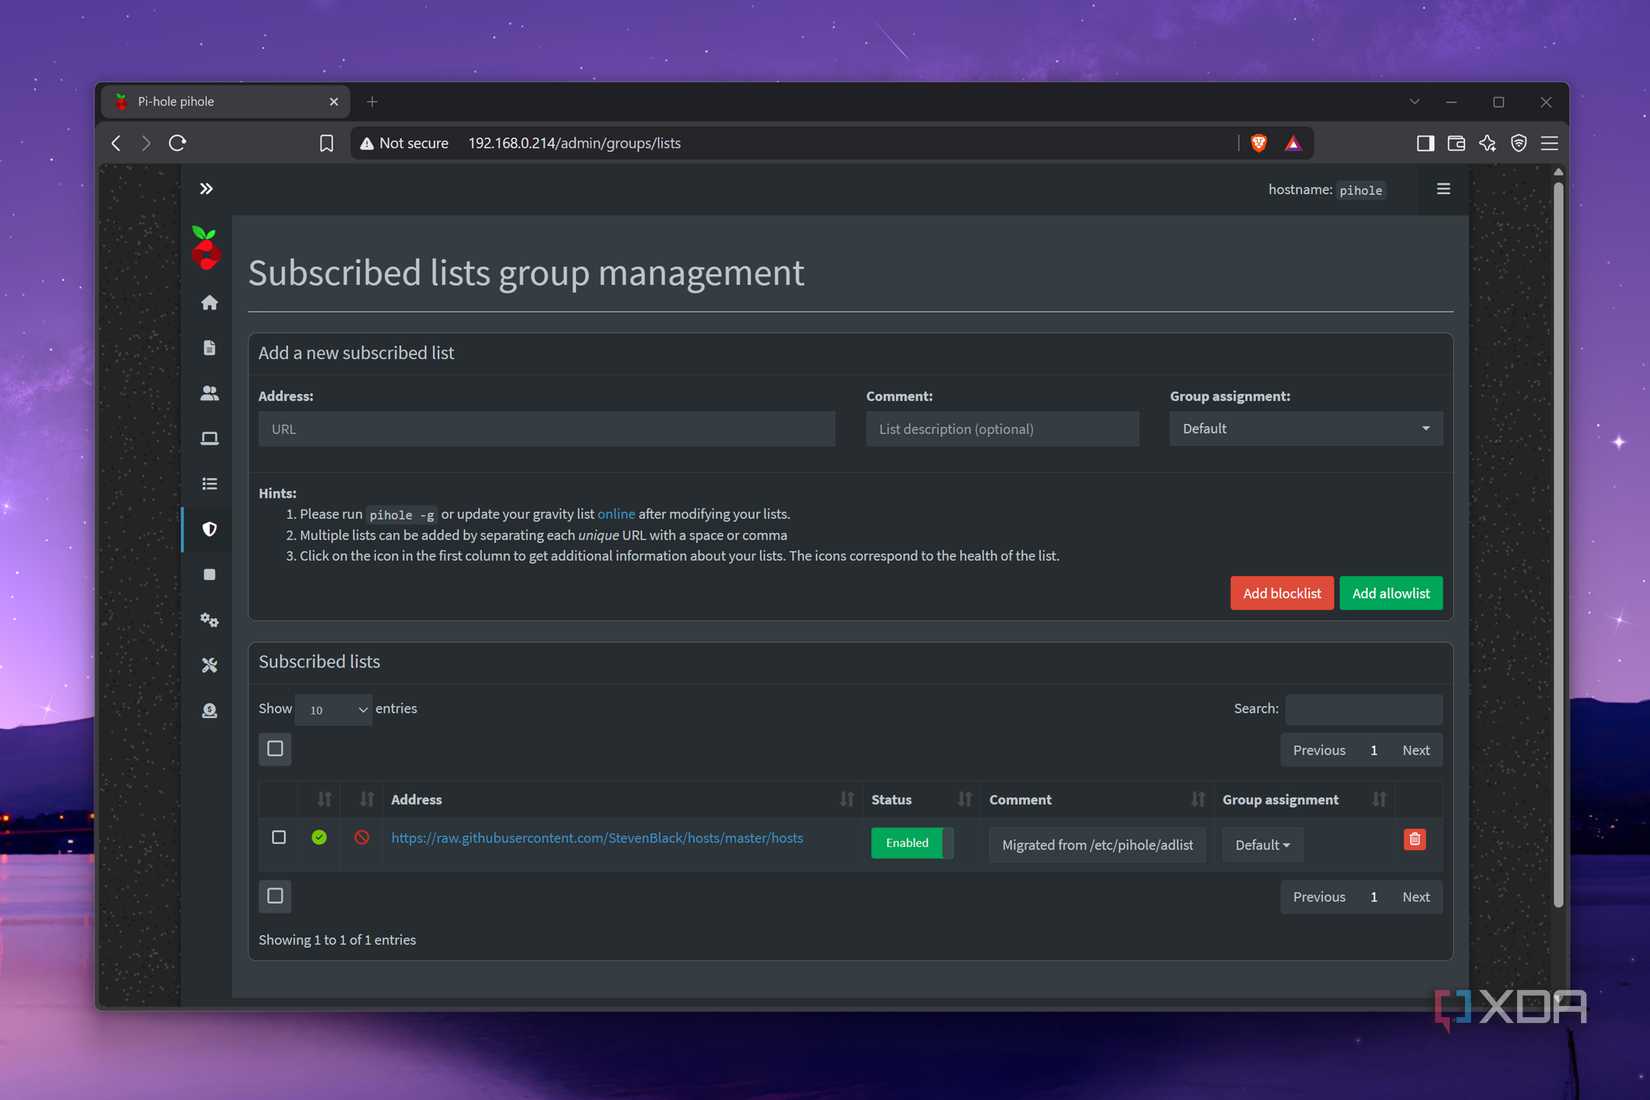
Первоочередное внимание при восстановлении требует сетевой стек. Проект Pi-hole незаменим в качестве DNS-сервера для всех систем. Изначально развернутый для блокировки рекламы, этот сервис доказал свою эффективность в мониторинге запросов от различных устройств, включая «умные» гаджеты, которые могут пытаться связаться с подозрительными узлами. Кроме того, встроенные списки блокировки Pi-hole надежно ограничивают доступ к вредоносным сайтам. Важной функцией является создание локальных DNS-записей, что позволяет назначать пользовательские доменные имена для внутреннего стека приложений. Без работающего контейнера Pi-hole большинство устройств теряют доступ в интернет, поэтому его восстановление является приоритетной задачей.
Вторым критическим элементом выступает Nginx Proxy Manager (NPM). В условиях отсутствия выделенного домена Pi-hole выполняет функции локального преобразователя имен в IP-адрес Nginx Proxy Manager. Прокси-менеджер, в свою очередь, направляет трафик на нужный порт и IP конкретного сервиса. Поскольку запоминание портов для всех запущенных Docker-контейнеров не представляется удобным, NPM необходимо вернуть в строй сразу после обеспечения базовой сетевой связности.


Управление средой и инструментами продуктивности
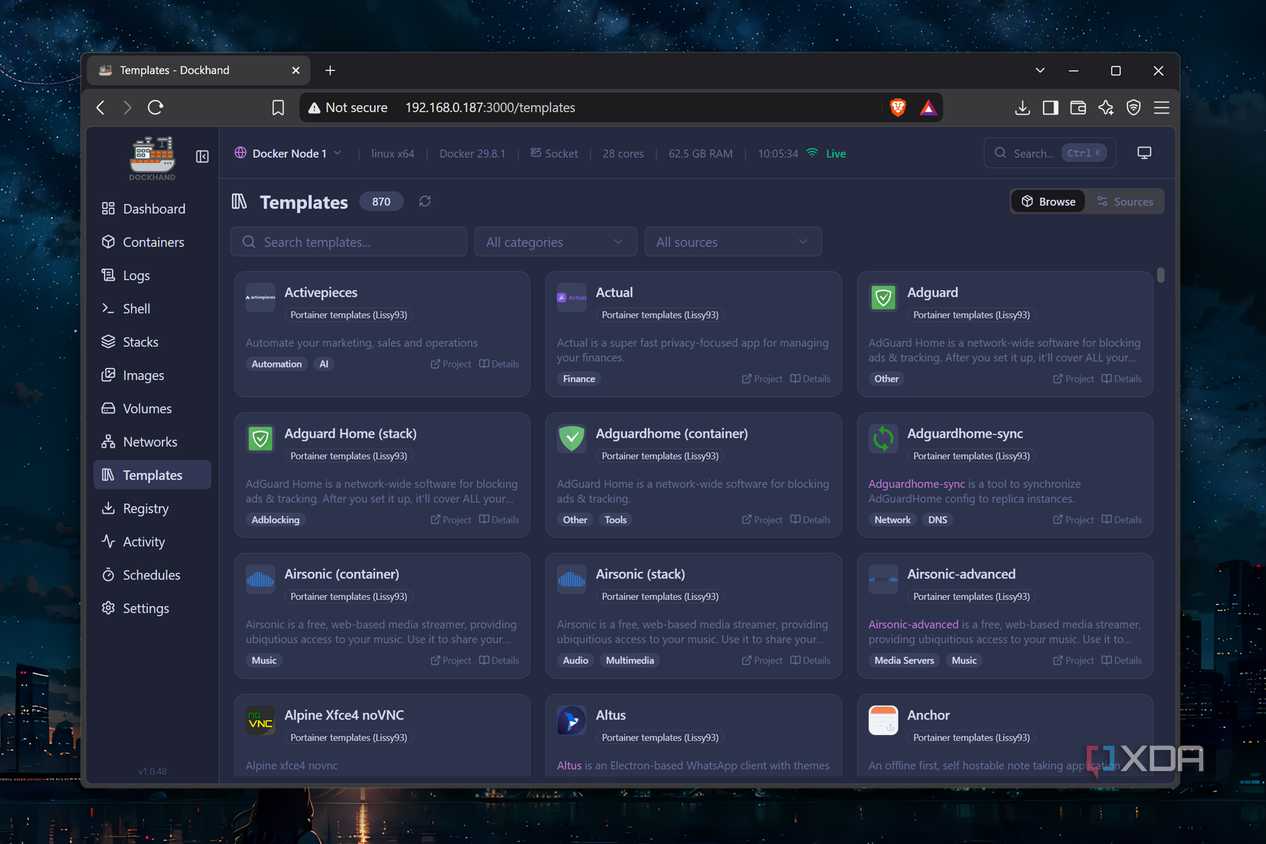
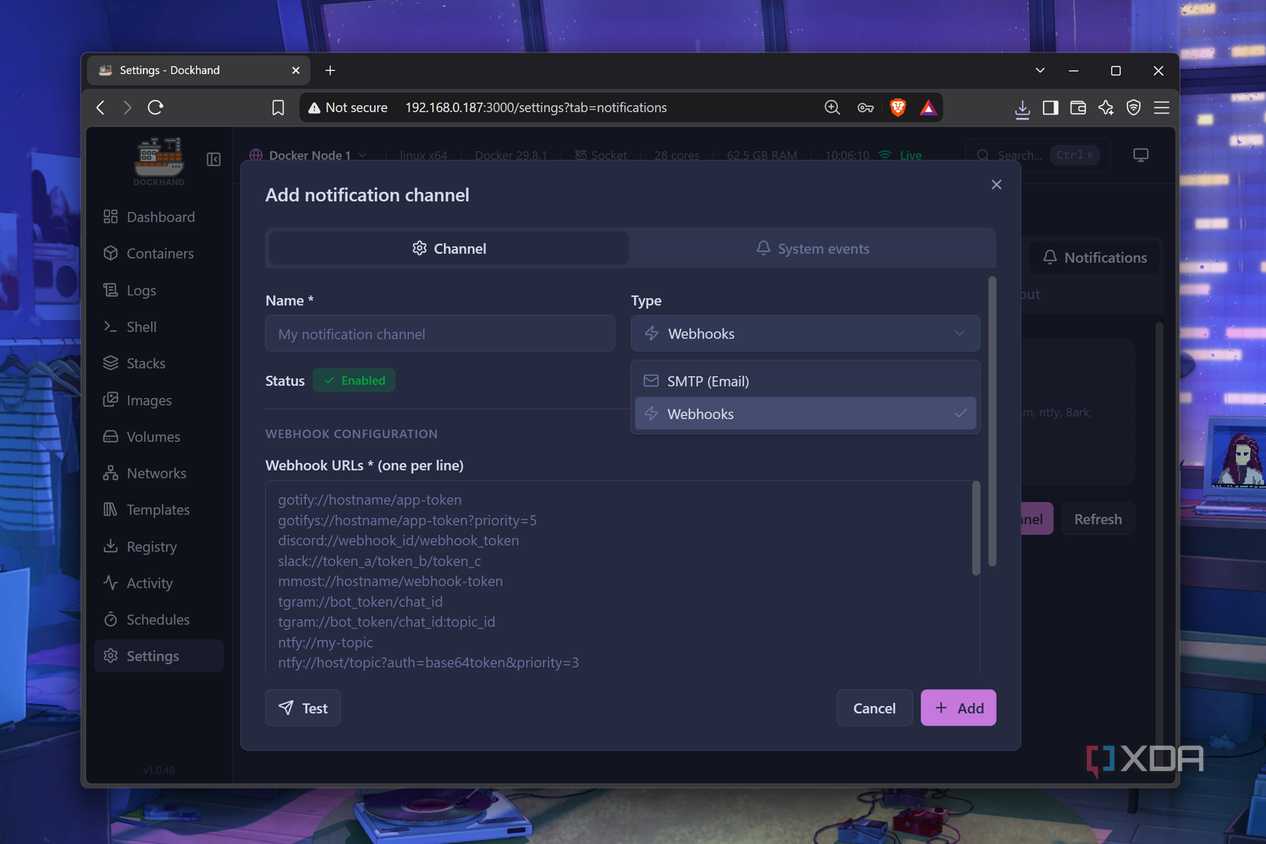
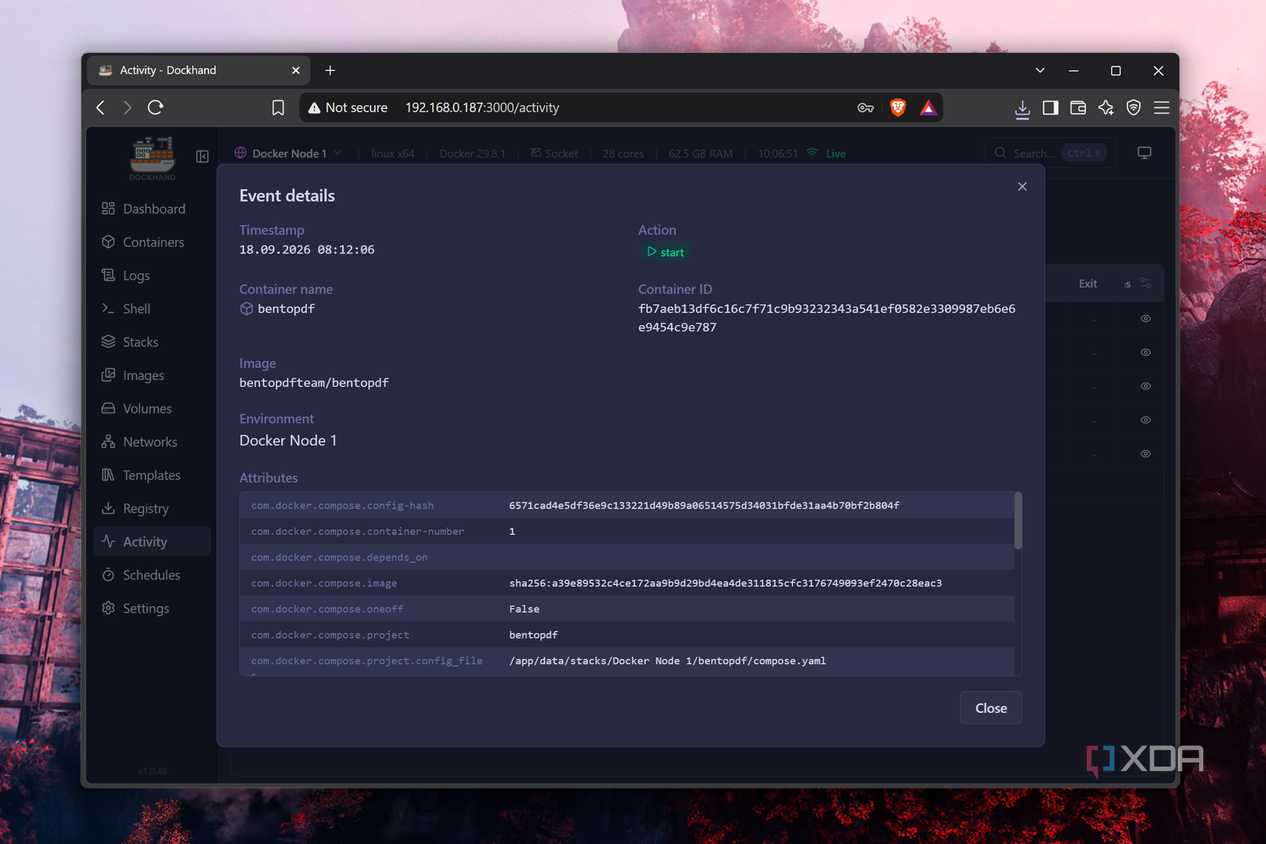
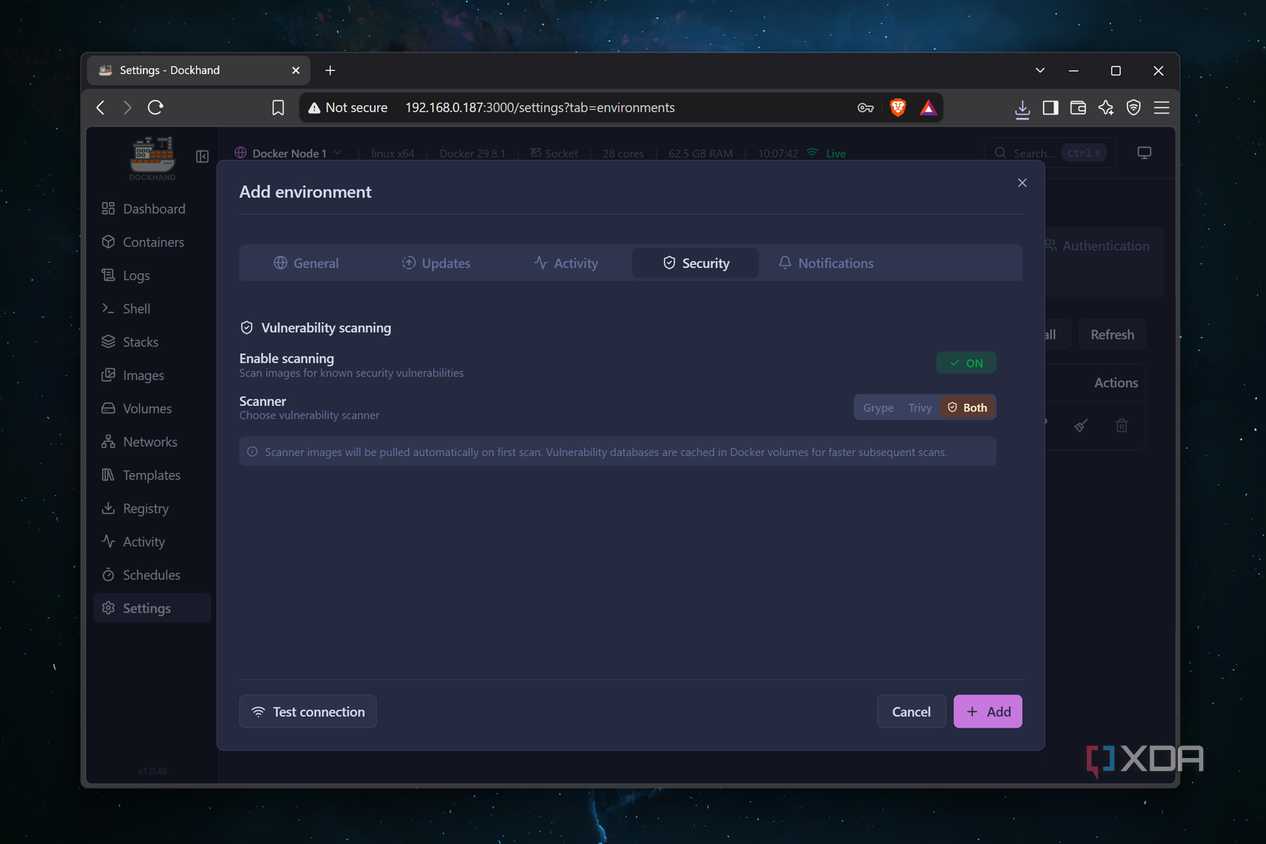
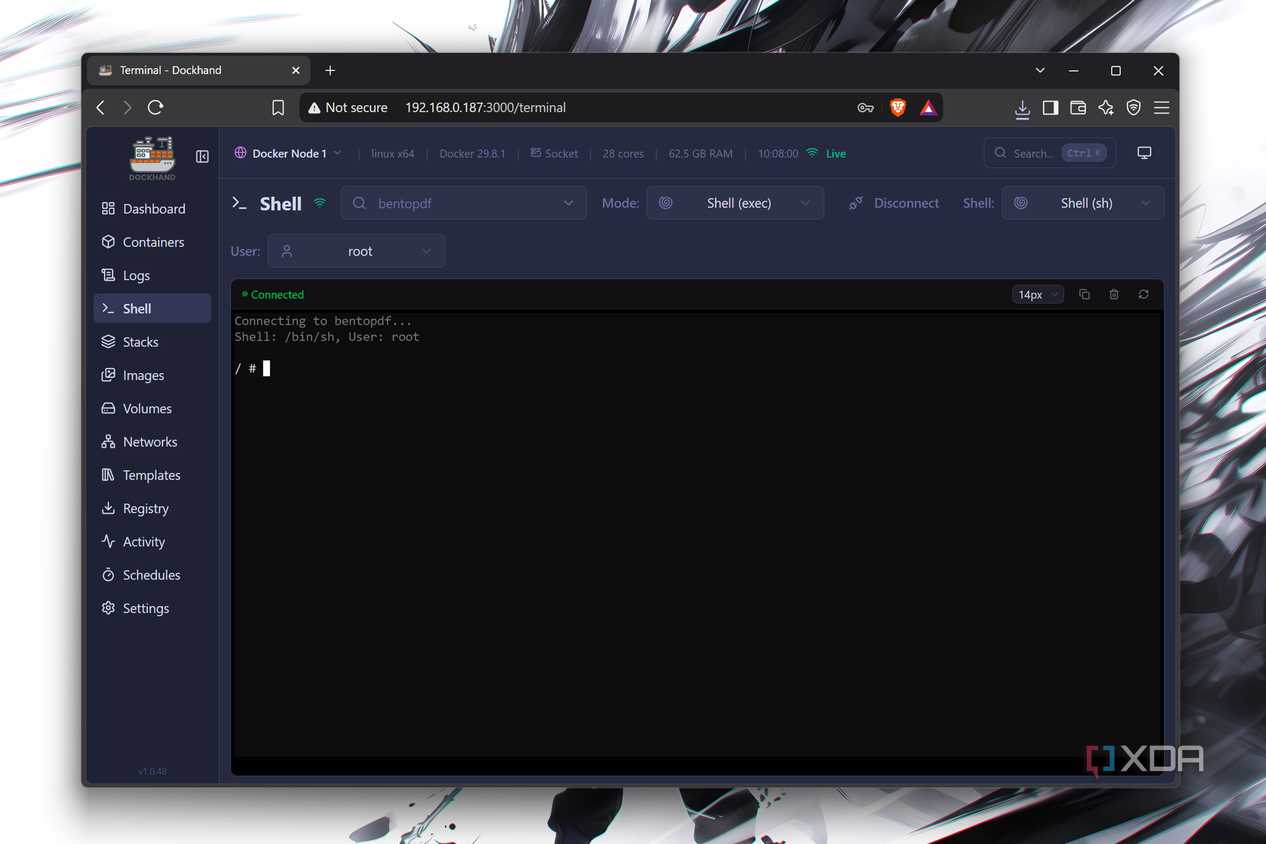
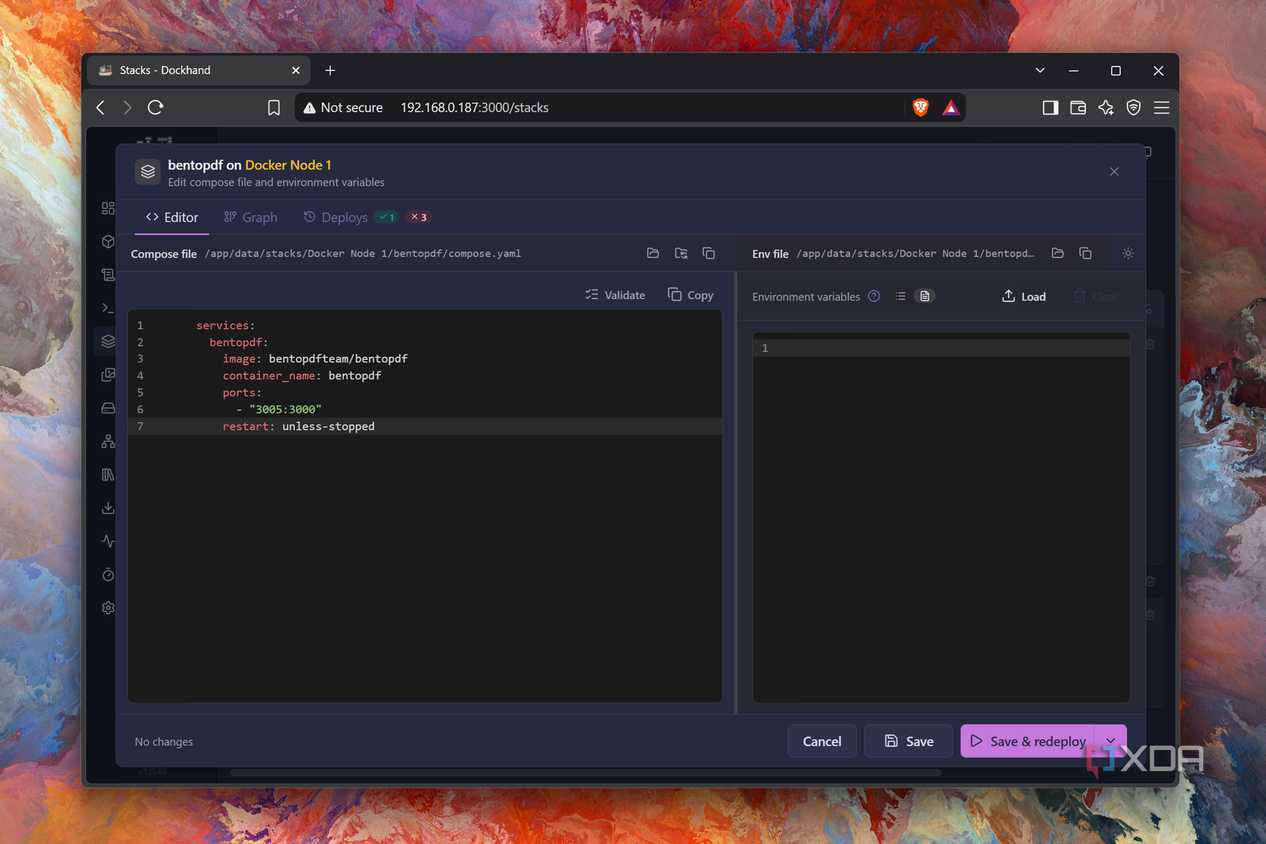
Для управления Docker-средой оптимальным решением является Dockhand. Этот инструмент с удобным веб-интерфейсом пришел на смену Portainer благодаря более лаконичному дизайну и набору уникальных функций. Dockhand поддерживает файлы Compose и переменные окружения, позволяет развертывать сервисы на нескольких узлах, а также обладает встроенной системой уведомлений для оперативного оповещения о сбоях в стеке контейнеров. Возможность автоматизации обновлений делает Dockhand незаменимым хабом, с помощью которого впоследствии происходит восстановление всех остальных FOSS-инструментов.
Еще одним важнейшим сервисом является Nextcloud. Хотя изначально платформа воспринималась лишь как решение для обмена файлами, широкая экосистема приложений и интеграций в собственном магазине App Store значительно расширяет её возможности. На текущий момент связка Nextcloud Office и Collabora Office позволяет полноценно работать с текстовыми документами, презентациями и электронными таблицами. Использование функций «Календарь», «Задачи» и «Deck», а также интеграция CalDAV-событий для управления устройствами в Home Assistant, превращают Nextcloud в платформу, жизненно необходимую для ежедневных задач.
Восстановление второстепенных служб и обеспечение безопасности данных
Помимо перечисленных контейнеров, после аварии требуется восстановление других виртуальных машин и сервисов. В частности, это касается Home Assistant, который, несмотря на работу в виде виртуальной машины, а не Docker-контейнера, остается фундаментальным элементом домашней инфраструктуры. Также внимания требуют архивы данных, представленные сервисами Jellyfin, Immich, Paperless-ngx и RomM, доступ к контенту которых обеспечивается через SMB-шары на NAS.
Чтобы минимизировать риски при сбоях оборудования, реализована стратегия резервного копирования по принципу «3-2-1». Она предполагает хранение копий медиафайлов и снапшотов контейнеров на втором NAS, расположенном удаленно. Такой подход гарантирует возможность восстановления всей self-hosted экосистемы, даже если критические ошибки приведут к полному выходу из строя всех узлов домашней лаборатории.
Дополнительные аспекты управления DNS и прокси
Интерес к Pi-hole выходит далеко за рамки простой блокировки рекламы. Одной из ключевых функций, которую автор ценит при управлении домашней лабораторией, является ведение детальных логов DNS-запросов. Это позволяет эффективно контролировать подозрительную активность «умных» устройств, которые часто пытаются установить соединение с сомнительными серверами без ведома пользователя. Кроме того, использование Pi-hole в связке с Nginx Proxy Manager позволяет создавать локальные доменные имена для всего стека FOSS-приложений, что делает навигацию по внутренним ресурсам интуитивно понятной.
Выбор в пользу Nginx Proxy Manager вместо CLI-решений обусловлен наличием удобного веб-интерфейса. Для автора, не имеющего выделенного домена, критически важно, чтобы Pi-hole выступал в роли локального DNS-резолвера, транслируя запросы к NPM. Учитывая, что автор принципиально не планирует запоминать номера портов для каждого Docker-контейнера, восстановление прокси-менеджера становится обязательным этапом, предшествующим возвращению к работе любых других приложений.
Эволюция управления Docker: от Portainer к Dockhand
Ранее автор активно использовал Portainer в качестве основного инструмента контроля, однако со временем интерфейс программы стал казаться перегруженным, а наличие платных функций подтолкнуло к поиску альтернатив. Dockhand привлек внимание тем, что объединил практически все инструменты Portainer в рамках понятного веб-интерфейса. Помимо базовых операций с сетями, образами и контейнерами, Dockhand выделяется поддержкой Compose-файлов и возможностью управления сервисами на нескольких узлах одновременно. Особо отмечается система оповещений — она позволяет оперативно узнавать о критических ошибках в стеке, а встроенная функция автоматизации обновлений значительно упрощает обслуживание контейнеров.

Nextcloud как центр продуктивности
Первоначальный скептицизм в отношении Nextcloud сменился признанием его незаменимости. Изначально автор полагался на простые решения для передачи файлов — такие как PairDrop для небольших документов или прямые сетевые шары NAS для передачи контента весом более 10 ГБ. Однако именно магазин приложений Nextcloud кардинально изменил ситуацию. Использование связки Nextcloud Office и Collabora Office стало основным инструментом для написания текстов, работы с таблицами и подготовки презентаций. Интеграция Deck, календарей и задач, а также возможность связки CalDAV-событий с автоматизациями в Home Assistant, превратили платформу в полноценный рабочий хаб.

Обеспечение сохранности инфраструктуры
Несмотря на то, что Home Assistant настроен в виде отдельной виртуальной машины, а не Docker-контейнера, он стоит в приоритете восстановления наряду с сетевыми службами. Что касается архивов данных, то для таких систем, как Jellyfin, Immich, Paperless-ngx и RomM, используется NAS с настроенными SMB-шарами для доступа к медиафайлам. Особое внимание уделено защите от катастрофических сбоев оборудования: реализованная стратегия «3-2-1» подразумевает хранение критически важных медиафайлов и снапшотов контейнеров на резервном NAS, физически удаленном на тысячи километров от основной лаборатории. Это обеспечивает возможность полного восстановления работоспособности инфраструктуры даже в случае фатальных ошибок в ходе экспериментов.