Завершились три дня соревнований Pwn2Own Berlin 2026, в ходе которых эксперты по кибербезопасности продемонстрировали успешные атаки на актуальное программное обеспечение. В общей сложности исследователи выявили 47 ранее неизвестных уязвимостей нулевого дня (0-day) в популярных операционных системах, браузерах, AI-платформах и средствах виртуализации. Все взломы проводились на программном обеспечении с последними обновлениями и в стандартных конфигурациях.
Общий призовой фонд турнира превысил 1,2 миллиона долларов (итоговая сумма выплат составила $1 298 250). Лидером соревнований стала команда DEVCORE, заработавшая $505 000. Второе место заняла STARLabs SG с результатом $242 000, а третье — Out Of Bounds с выплатой $95 000.
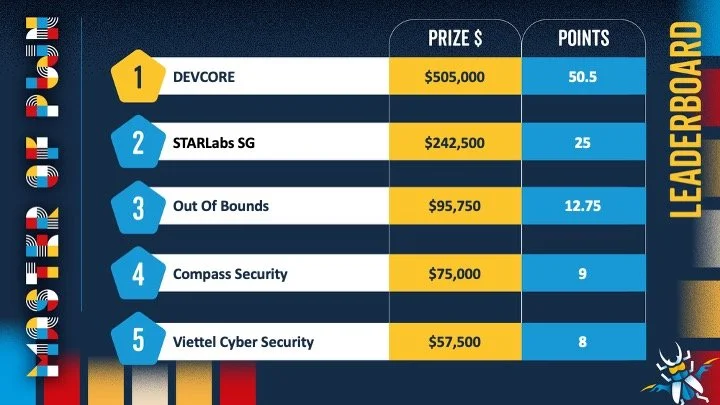
Основные результаты взломов
В рамках мероприятия были зафиксированы следующие успешные атаки:
- Red Hat Enterprise Linux: 4 успешные попытки повышения привилегий до уровня root. Причинами стали ошибки целочисленного переполнения, использование памяти после освобождения (use-after-free), состояние гонки и работа с неинициализированной памятью. Вознаграждения: $20 000, $10 000, $7 000 и $5 000.
- Windows 11: 5 атак, приведших к получению прав администратора. Выявлены переполнения буфера, целочисленные переполнения и ошибки управления доступом. Выплаты: $30 000, две по $15 000 и две по $7 500.
- VMware ESX: выполнение кода на стороне хоста из-за ошибки переполнения буфера. Выплата: $200 000.
- NV Container Toolkit: 2 случая обхода изоляции контейнера из-за ошибок use-after-free. Выплаты: $25 000 и $50 000.
- Microsoft Edge: удаленное выполнение кода с обходом «песочницы» (sandbox). Выплата: $175 000.
- Microsoft SharePoint: успешное удаленное выполнение кода. Выплата: $100 000.
- Microsoft Exchange: удаленное выполнение кода с правами SYSTEM. Выплата: $200 000.
Атаки на ИИ-инструменты и библиотеки
Значительное внимание на Pwn2Own было уделено безопасности искусственного интеллекта:
- OpenAI Codex: 4 успешных взлома ($40 000, два по $20 000 и $10 000).
- NVIDIA Megatron Bridge: 4 успешных взлома ($20 000, два по $10 000 и $2 500).
- Anthropic Claude Code: 3 успешных взлома (три премии по $20 000).
- LM Studio: 2 взлома ($40 000 и $20 000).
- Cursor: 2 взлома ($30 000 и $15 000).
- LiteLLM: 3 взлома ($17 750, $40 000 и $8 000).
- Chroma: один взлом, $20 000.
- Ollama: один взлом, $28 000.
- Anthropic Claude Desktop: один взлом, $10 000.
Дополнительно участники совершили 7 попыток эксплуатации уязвимостей, которые оказались безуспешными из-за нехватки времени. В этот список попали VMware ESXi, Apple Safari, Microsoft SharePoint, Red Hat Enterprise Linux, Firefox, OpenAI Codex, Oracle Autonomous AI Database и NV Container Toolkit.
Согласно регламенту Pwn2Own, подробности обо всех продемонстрированных уязвимостях 0-day будут раскрыты лишь через 90 дней. Этот период дается разработчикам программного обеспечения на подготовку и выпуск соответствующих патчей безопасности.