Федеральное бюро расследований (ФБР) и Агентство по охране окружающей среды (EPA) США выпустили официальное предупреждение после серии кибератак, затронувших критическую инфраструктуру водоснабжения и очистки сточных вод. Начиная с 27 июля, инциденты были зафиксированы в семи штатах, что привело к серьезным нарушениям в работе муниципальных систем.
Детали кибератак на объекты инфраструктуры
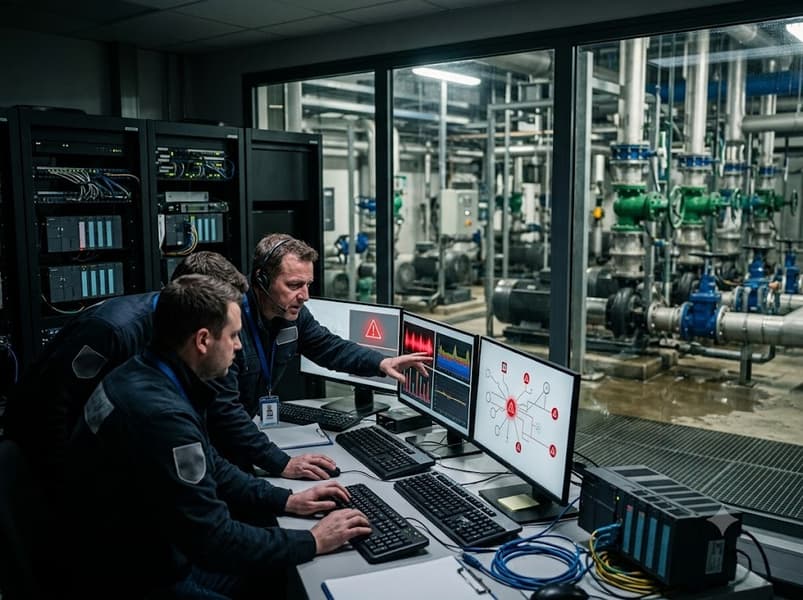
Согласно отчету ведомств, хакеры целенаправленно атакуют программируемые логические контроллеры (ПЛК/PLC). Схема взлома выглядит следующим образом: злоумышленники получают доступ к управлению оборудованием, после чего принудительно меняют настройки IP-адресов и пароли доступа. В результате штатные операторы систем полностью теряют возможность мониторинга и контроля над техническими узлами.
Последствия вмешательства оказались ощутимыми для местных сетей:
- Зафиксировано критическое падение давления в водопроводных сетях.
- В ряде случаев произошли затопления технических помещений.
- Специалисты предупреждают, что перепады давления создают риск попадания неочищенных грунтовых вод в трубопроводы, что ставит под угрозу санитарную безопасность системы.
Меры защиты для операторов
Власти США призывают предприятия отрасли незамедлительно пересмотреть протоколы кибербезопасности. Ключевые рекомендации включают:
- Полное ограничение прямого выхода промышленного оборудования в глобальную сеть.
- Обязательное использование защищенных шлюзов и межсетевых экранов для изоляции сегментов управления.
- Применение надежных методов аутентификации, включая усиление политики паролей.
- Внедрение строгих списков контроля доступа (ACL), которые позволяют обмен данными исключительно между доверенными устройствами.
Стоит отметить, что нынешняя волна атак последовала вслед за аналогичными инцидентами в Миннесоте, где пострадало более 30 объектов муниципального водоснабжения. В данный момент ФБР продолжает расследование, пытаясь установить причастных к серии кибернападений лиц.