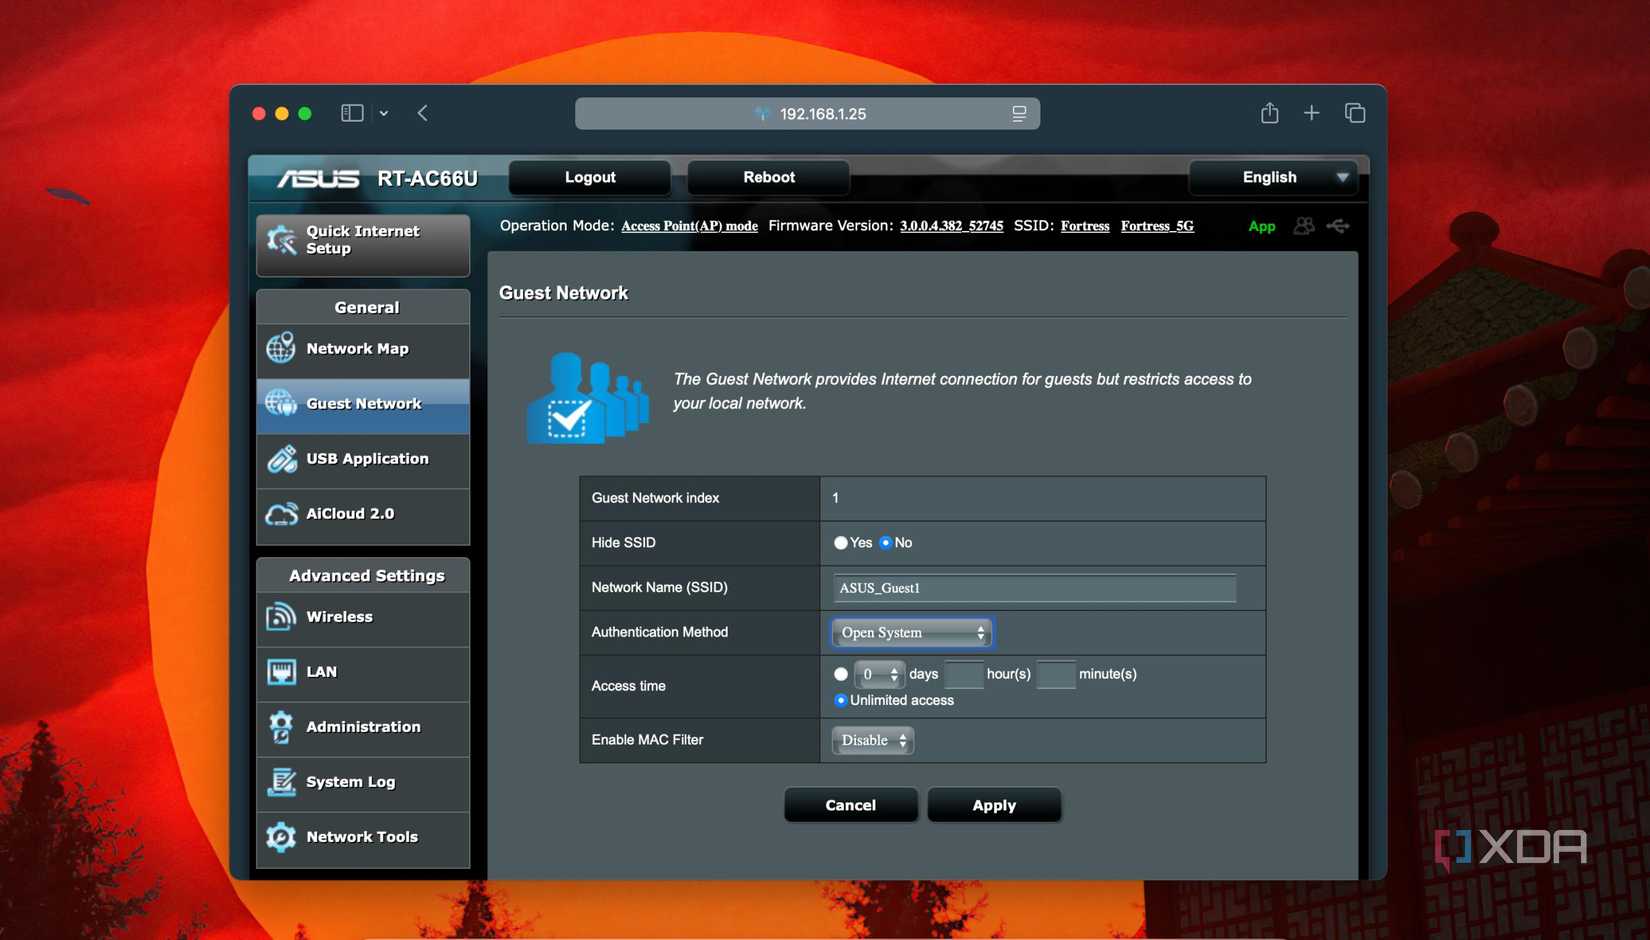
Каждый раз при переезде в новый дом процесс настройки домашнего интернета начинается с одного и того же шага. Как только провайдер устанавливает модем, в панели управления роутером активируется гостевая сеть. Это происходит еще до развертывания VLAN или других сложных конфигураций, поскольку гостевой доступ выступает первым элементом сетевой инфраструктуры, обеспечивая базовую функциональность.

Оперативный доступ к сети без лишних настроек
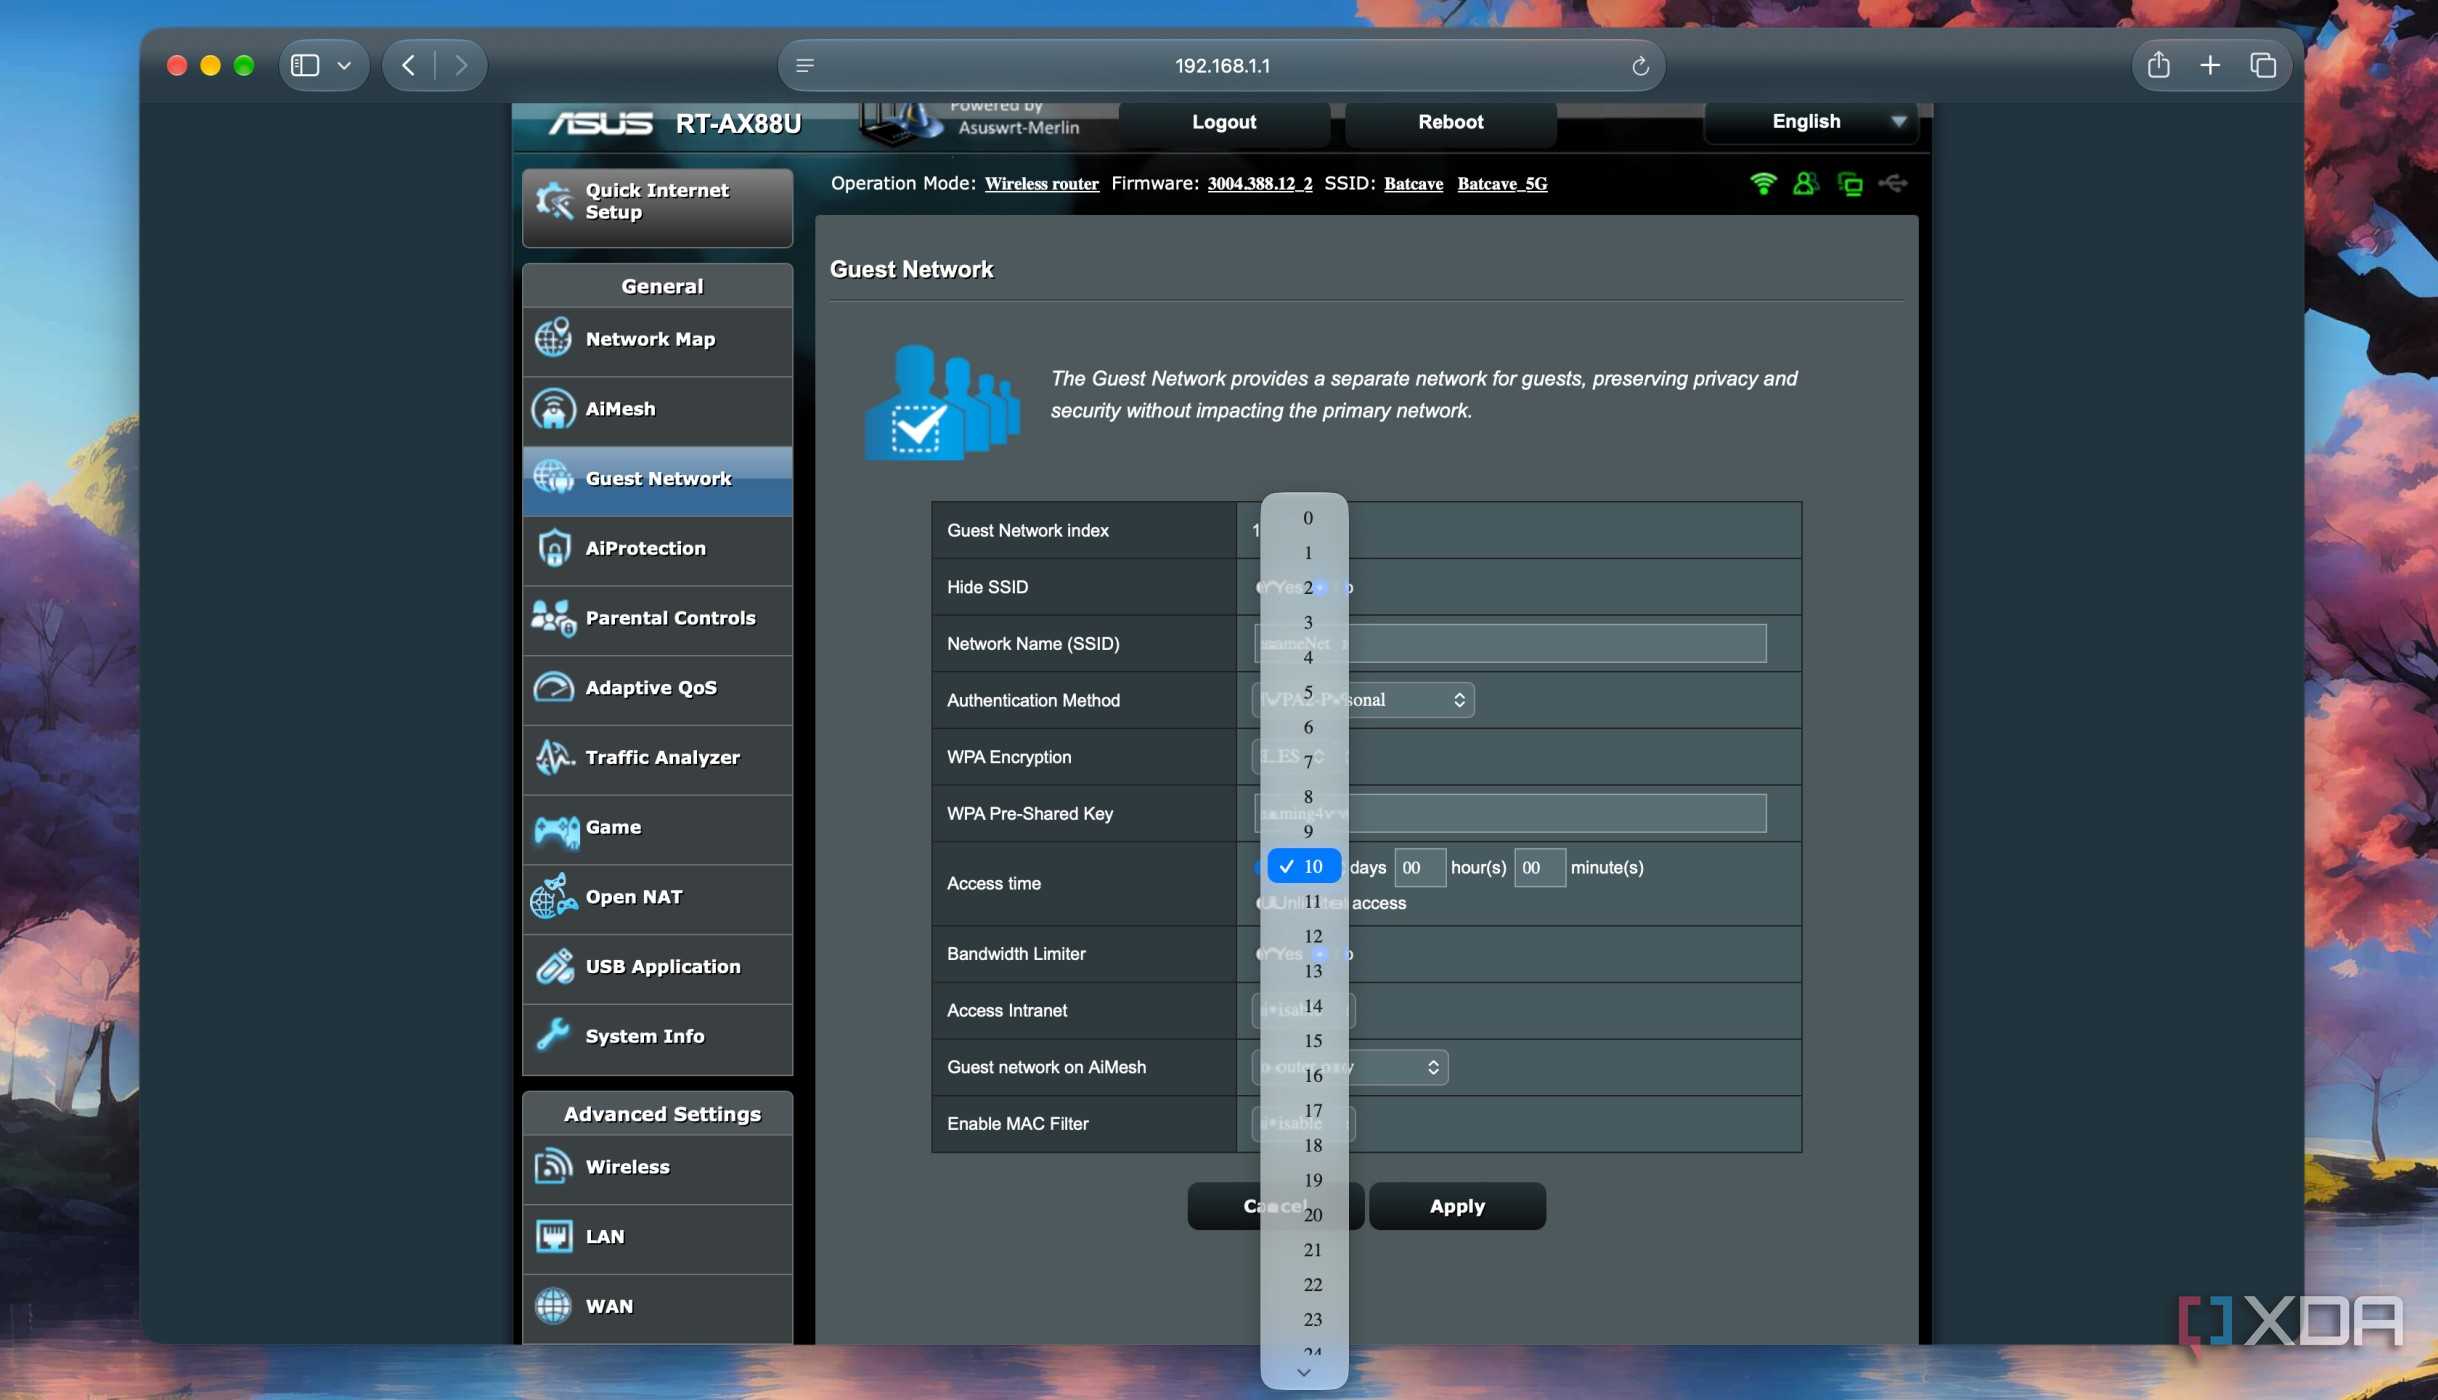
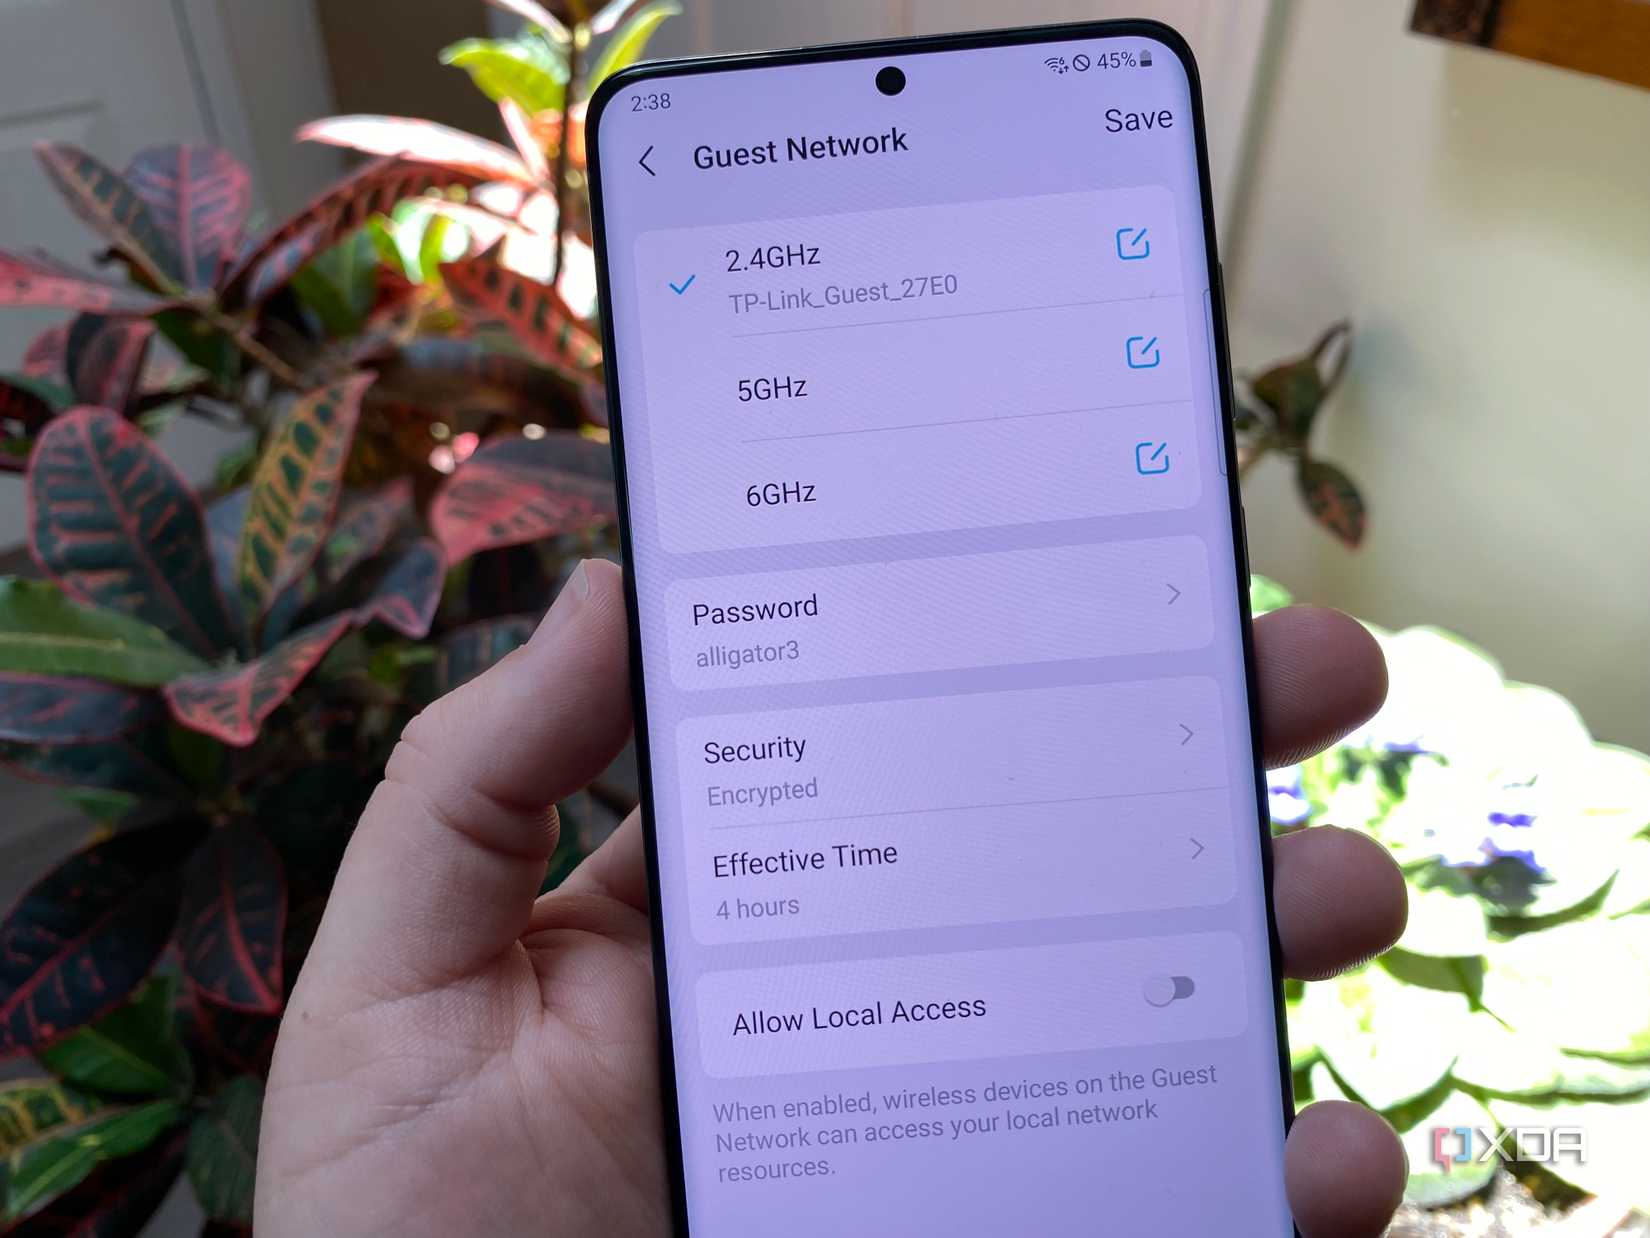
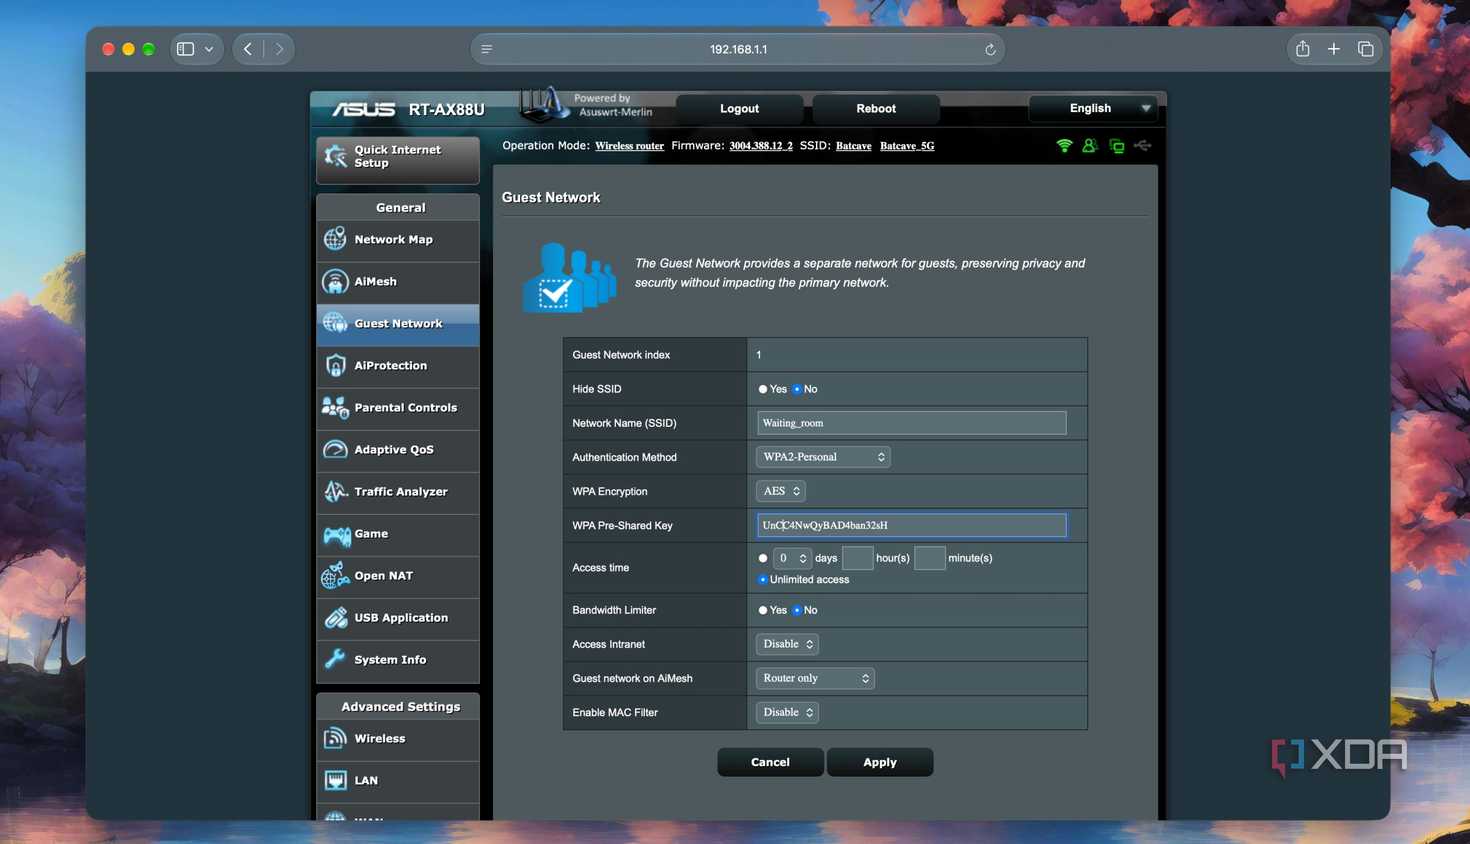
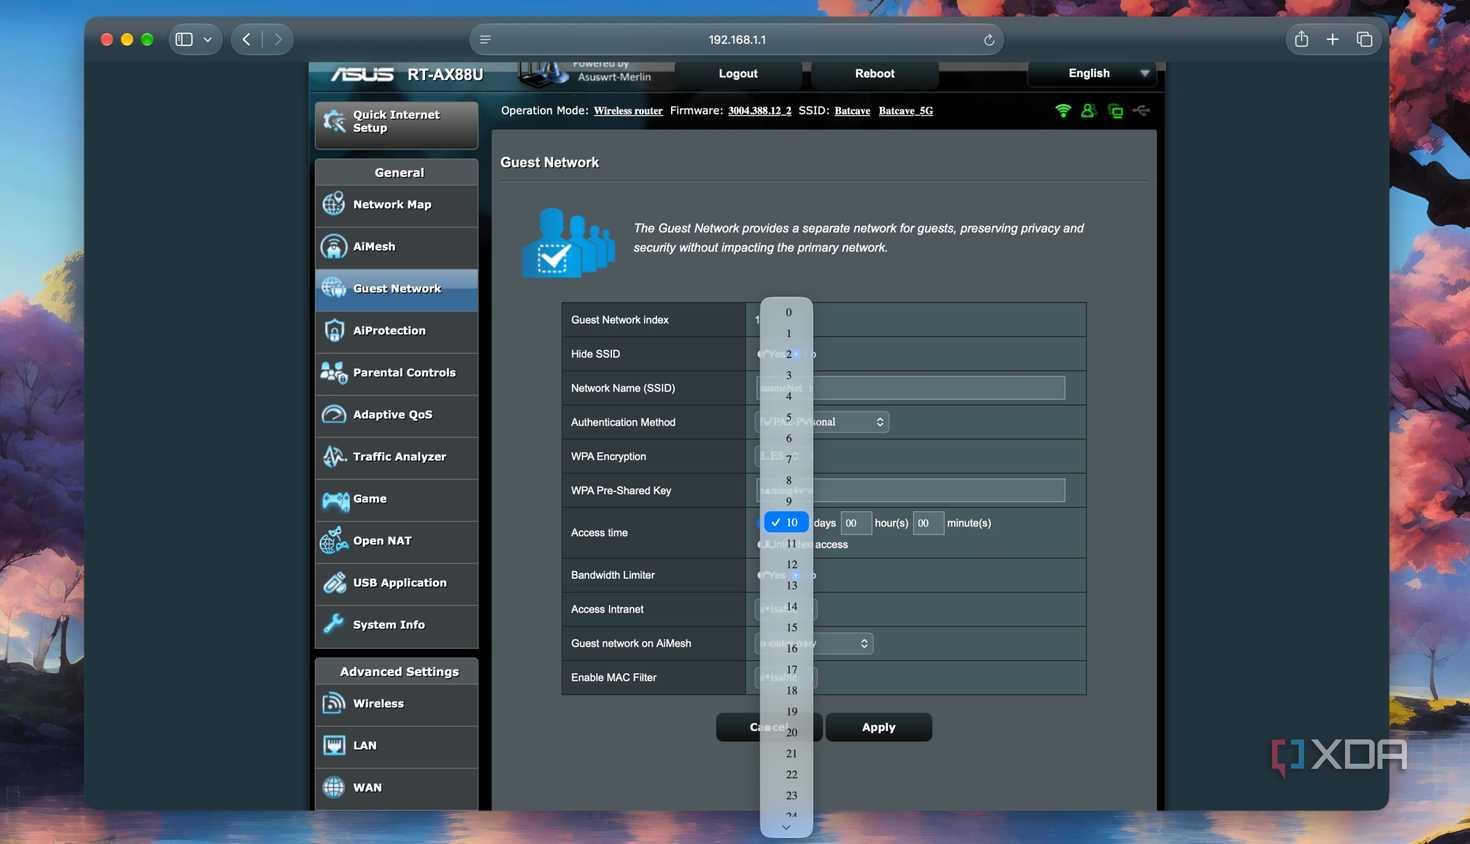
Поскольку условия проживания меняются, нет смысла сразу применять сложные резервные копии настроек роутера. Пока идет процесс тонкой настройки, например, DHCP-резервирования, записей DNS для локальных сервисов или подключения домашнего сервера через 2.5GbE, гостевая сеть позволяет быстро получить доступ к интернету. Использование прошивки AsusWRT-Merlin на роутере ASUS RT-AX88U после сброса к заводским настройкам позволяет активировать изолированную среду за считанные минуты. Это исключает спешку при настройке, позволяя уделить достаточно времени проектированию надежной основной сети, при этом соблюдая базовые меры безопасности, такие как установка пароля и включение изоляции клиентов.
Изоляция новых устройств для проверки безопасности
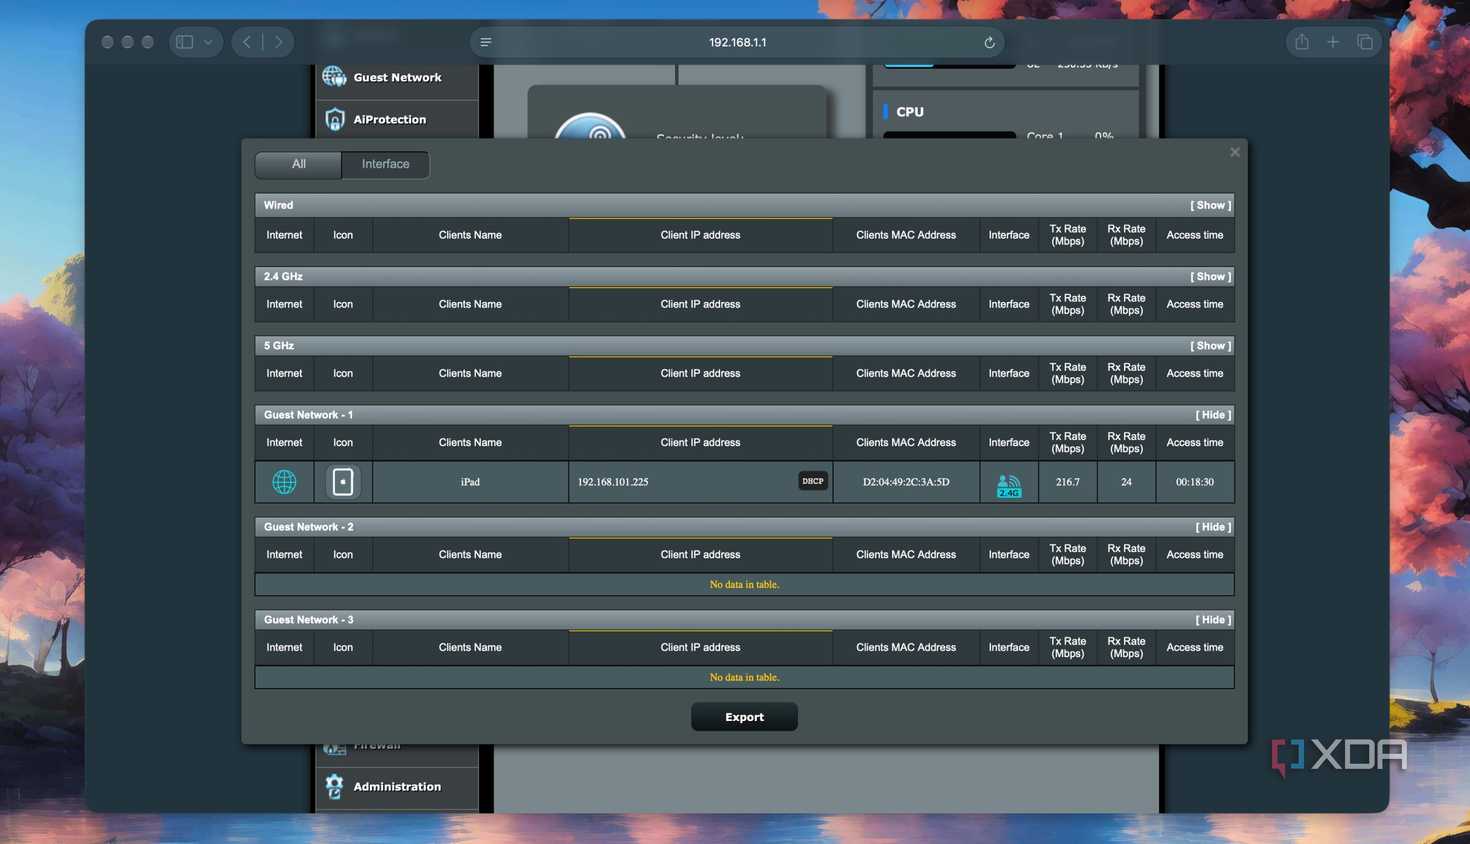
В отличие от постоянного сегментирования IoT-устройств, гостевая сеть выполняет роль своеобразного «зала ожидания» для любого нового оборудования. Смарт-ТВ, тестовые образцы техники и другие устройства, история прошивок которых неизвестна, сначала подключаются именно к этому изолированному сегменту. Подобный подход позволяет:

- Провести аудит поведения устройства в сети.
- Выявить попытки обращения к подозрительным внешним серверам.
- Проверить, не сканирует ли устройство локальную сеть на наличие другого оборудования.
Только после всесторонней проверки гаджет переносится в соответствующий сегмент основной сети.
Диагностика сетевых неполадок
Гостевая сеть является эффективным инструментом для быстрой проверки работоспособности интернет-соединения. Поскольку этот сегмент лишен кастомных настроек DNS, фильтрации рекламы и специфических правил брандмауэра, он помогает локализовать проблему. Если веб-сайт или приложение не работают в основной сети, но корректно функционируют в гостевой, становится очевидно, что причина кроется в настройках основной инфраструктуры. Стоит учитывать, что гостевой режим не заменяет полноценное разделение на VLAN, а лишь служит вспомогательным средством диагностики.
Безопасное предоставление доступа временным пользователям
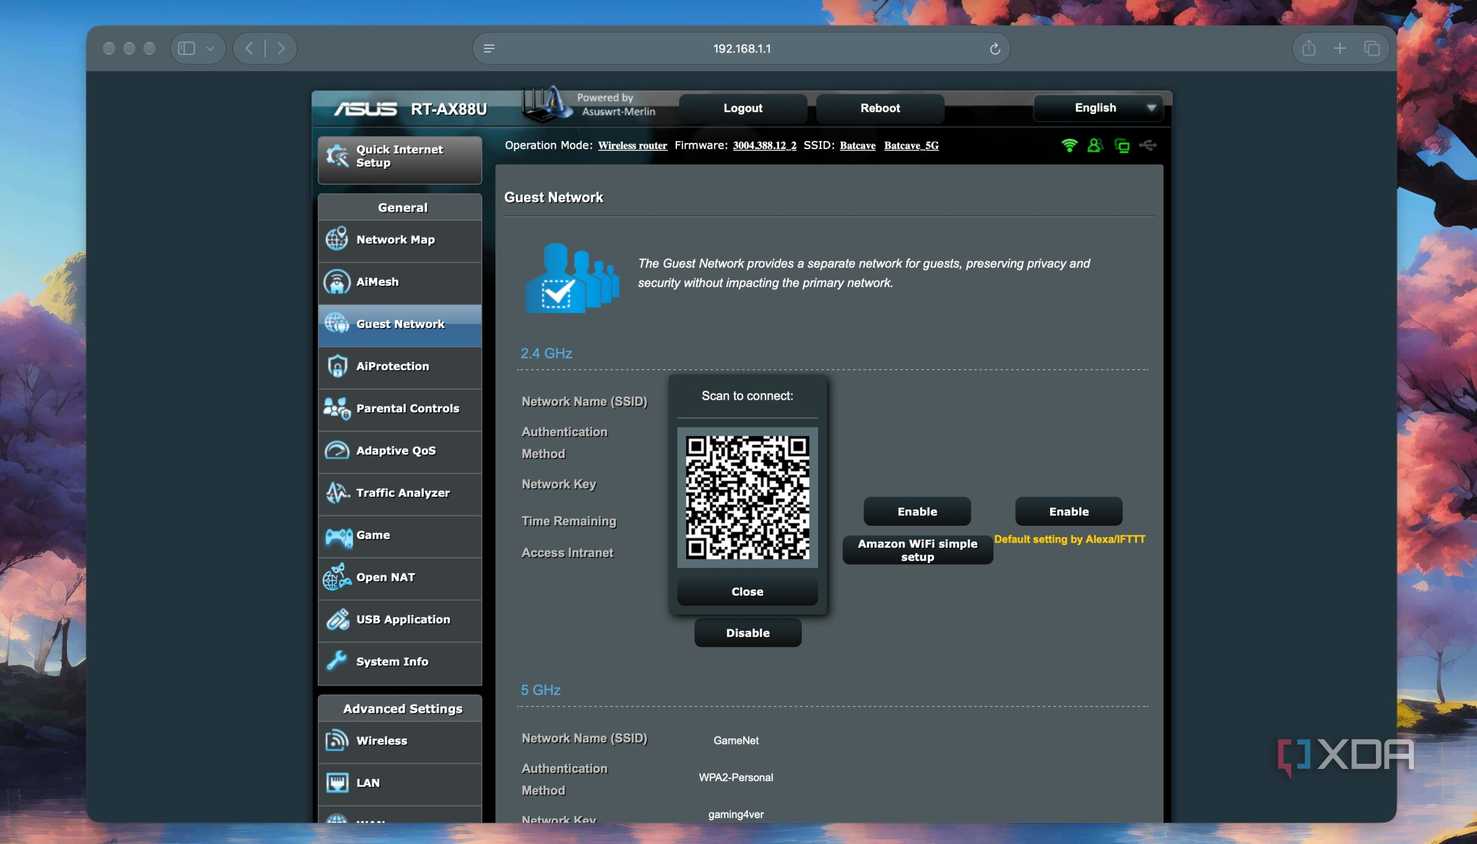
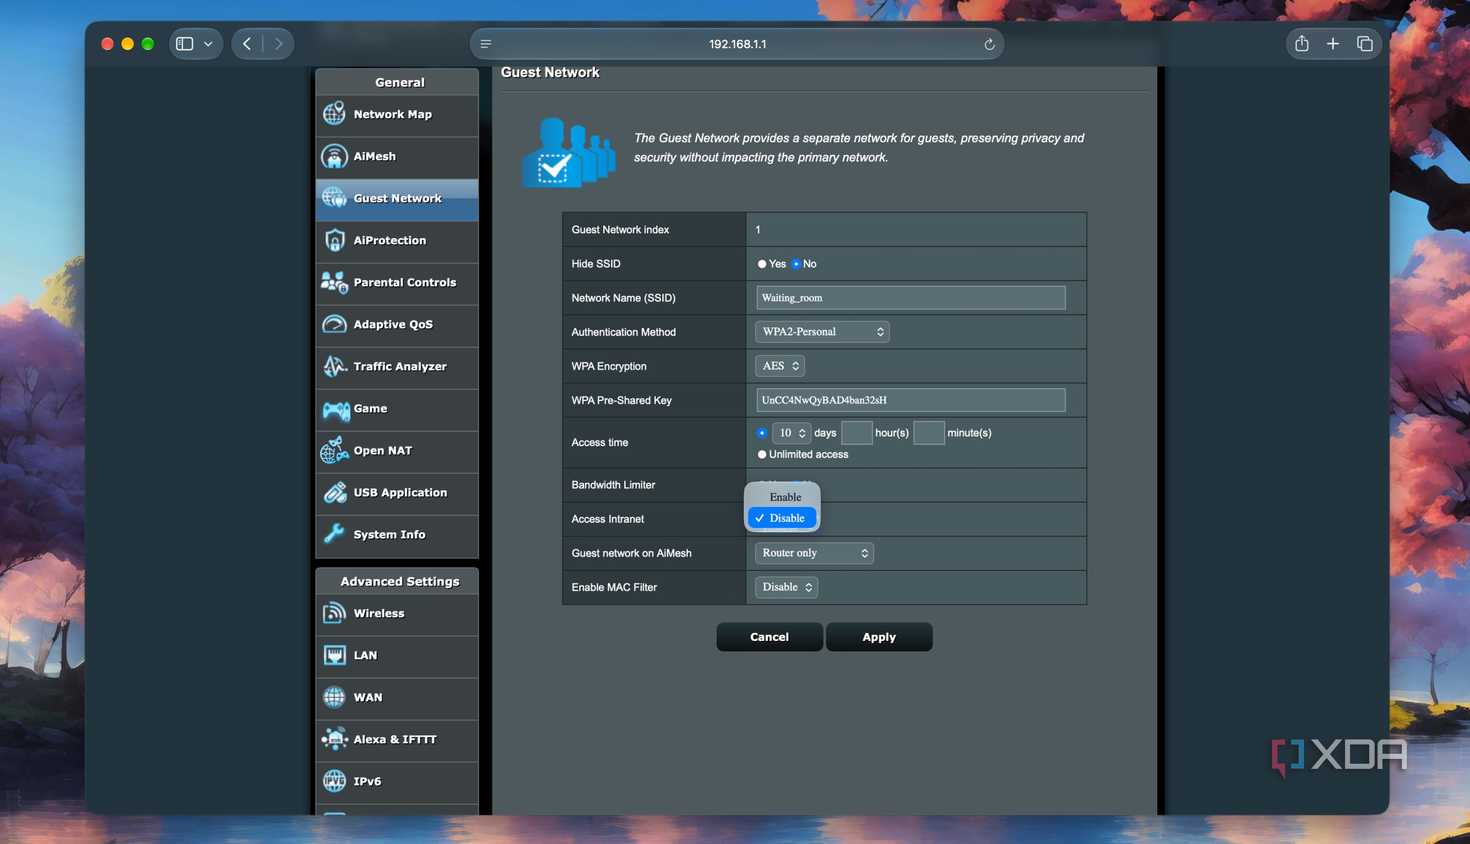
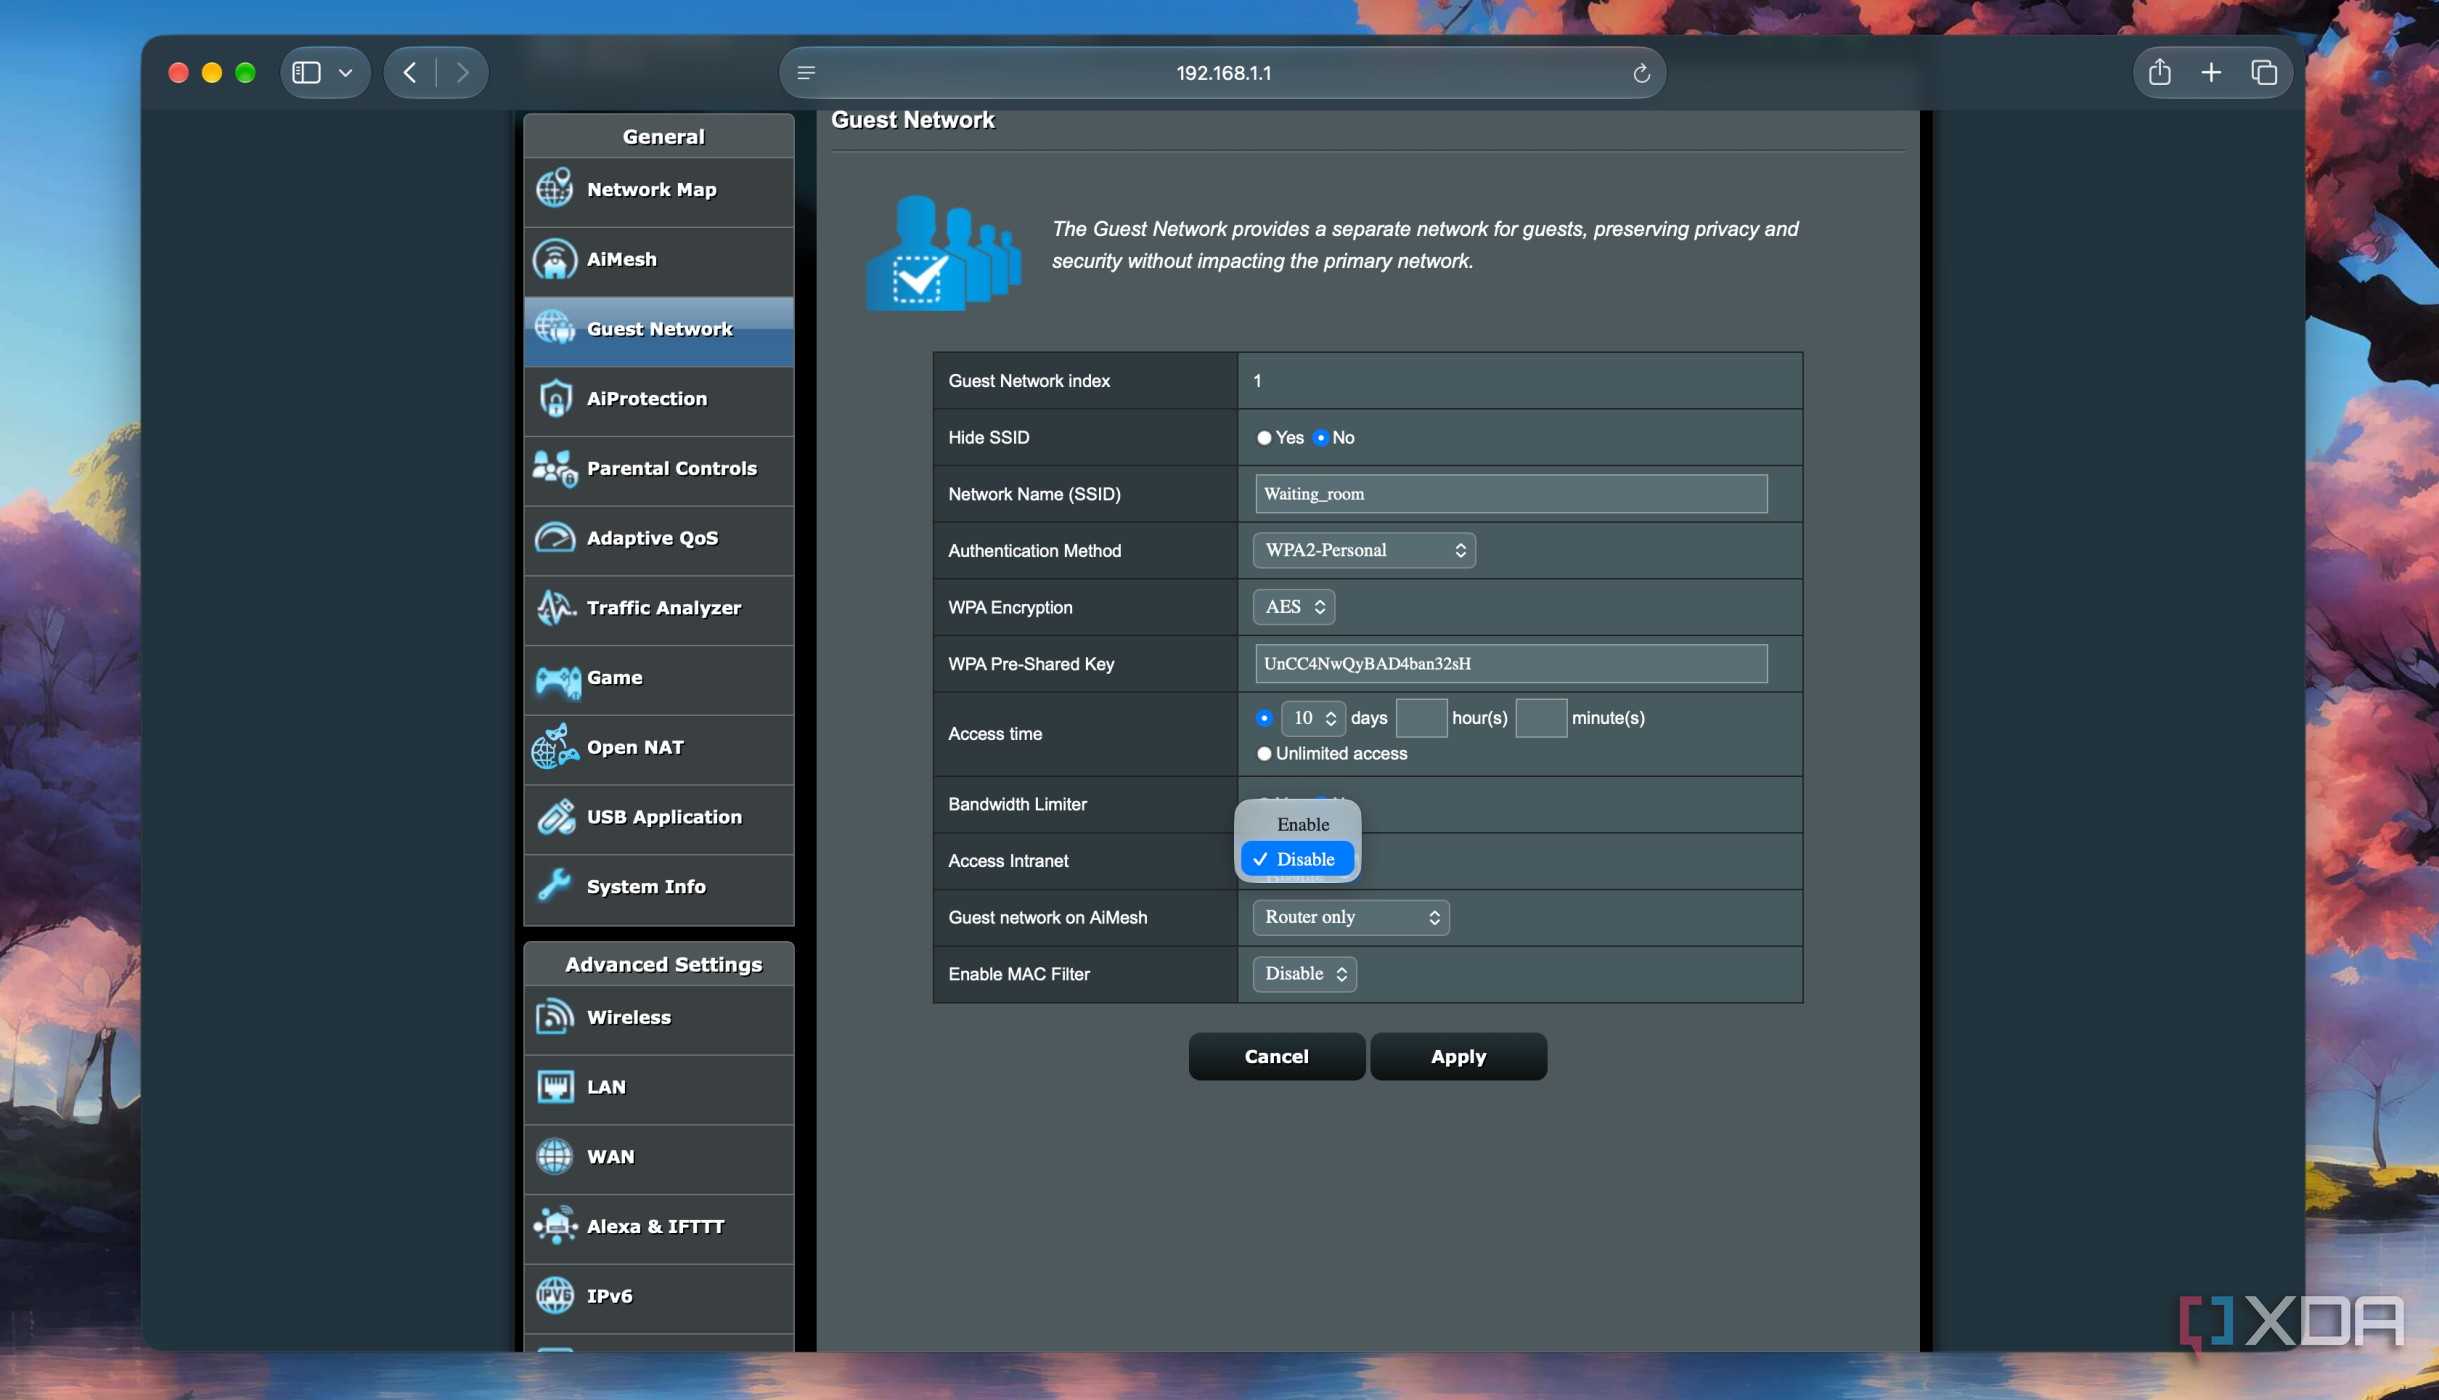
Гостевая сеть оптимальна для временного доступа друзьям, подрядчикам или специалистам, работающим в доме в течение короткого времени. Они не получают доступа к клиентам основной сети, а после завершения их визита достаточно просто сбросить учетные данные. Аналогичный подход применяется и к сетевому оборудованию: прошивки старых роутеров или коммутаторов проверяются отдельно, прежде чем они будут интегрированы в основную сеть. При этом доступ к гостевой сети ограничен пределами дома — удаленное управление через нее невозможно, и она не используется как замена специализированным решениям вроде Tailscale. В конечном счете гостевая сеть остается важной частью инфраструктуры, которая позволяет поддерживать порядок в доме, пока создается полноценная система сегментации для серверов и IoT-устройств.
Почему гостевая сеть — это больше, чем просто «гостевая»
Для большинства пользователей активация гостевого доступа — это ситуативная опция, предназначенная исключительно для удобства визитеров. Однако на практике подход к этой функции стоит пересмотреть: гостевой сегмент должен стать первым кирпичиком в фундаменте вашей сетевой инфраструктуры сразу после переезда. Суть заключается в том, чтобы не зависеть от завершения кропотливого процесса проектирования сети, который может занимать недели.
Безопасность «на скорую руку»
Использование гостевого режима в качестве временного решения сопряжено с определенными рисками, если подходить к вопросу небрежно. Даже при краткосрочном развертывании сети легко совершить типичные ошибки: оставить стандартный пароль без изменений или забыть активировать функцию изоляции клиентов (client isolation). Временный характер соединения не делает его менее уязвимым, поэтому базовые протоколы безопасности должны соблюдаться так же строго, как и при настройке постоянной инфраструктуры.
Гостевая сеть как «зал ожидания» для IoT и тестовых устройств
Важно различать концепцию «песочницы» для новых гаджетов и постоянную сегментацию IoT-устройств. В то время как выделенный VLAN для умных ламп или дешевых камер — это постоянная мера защиты от потенциально небезопасных устройств, гостевая сеть выступает в роли «фильтра» или «зала ожидания».
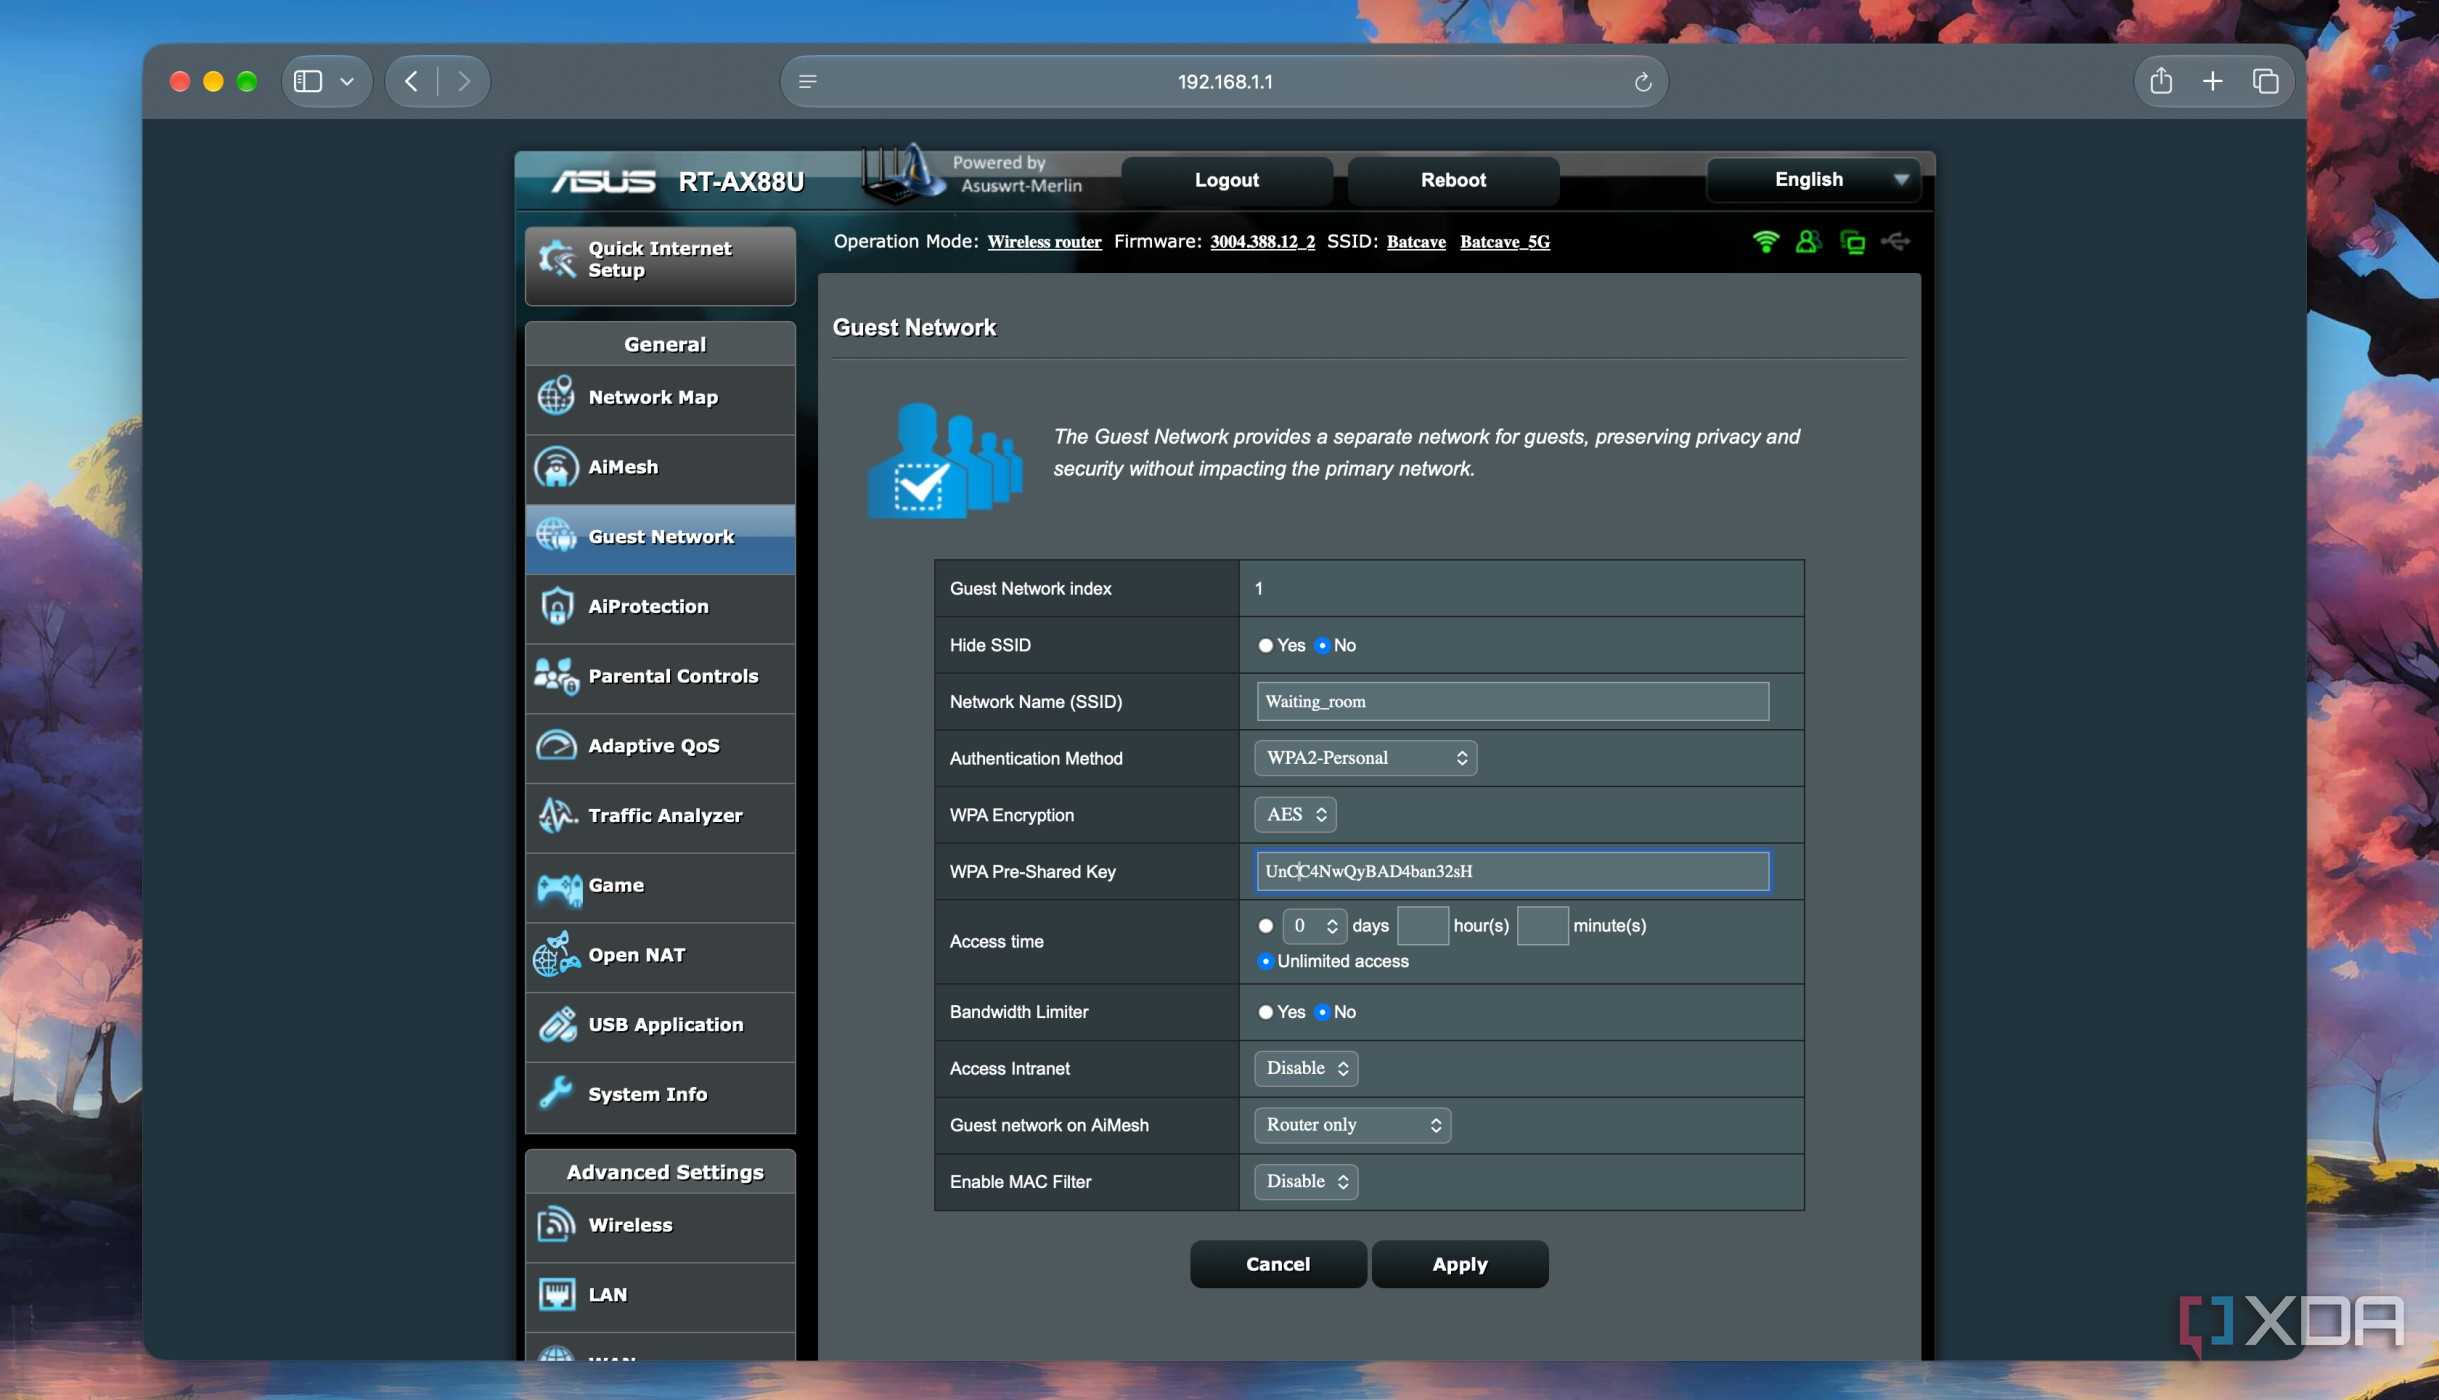
- Аудит «из коробки»: Любое устройство, с которым вы работаете впервые, автоматически попадает в гостевой сегмент. Это дает время на проверку истории прошивок и поведения гаджета в сети.
- Борьба с излишней активностью: Процесс аудита включает наблюдение за тем, какие устройства настойчиво пытаются связаться с «домашними» серверами производителя, а какие — ведут поиск других клиентов внутри локальной сети.
- Решение об интеграции: Только после того, как устройство прошло все этапы проверки и было признано безопасным, оно получает доступ к основной части домашней сети.
Диагностический потенциал
Гостевая сеть — это кратчайший путь для того, чтобы исключить собственные ошибки при поиске неисправностей. Когда интернет-соединение начинает сбоить, диагностика часто упирается в сложность основной конфигурации. Используя гостевой режим, вы фактически «обнуляете» условия проверки:
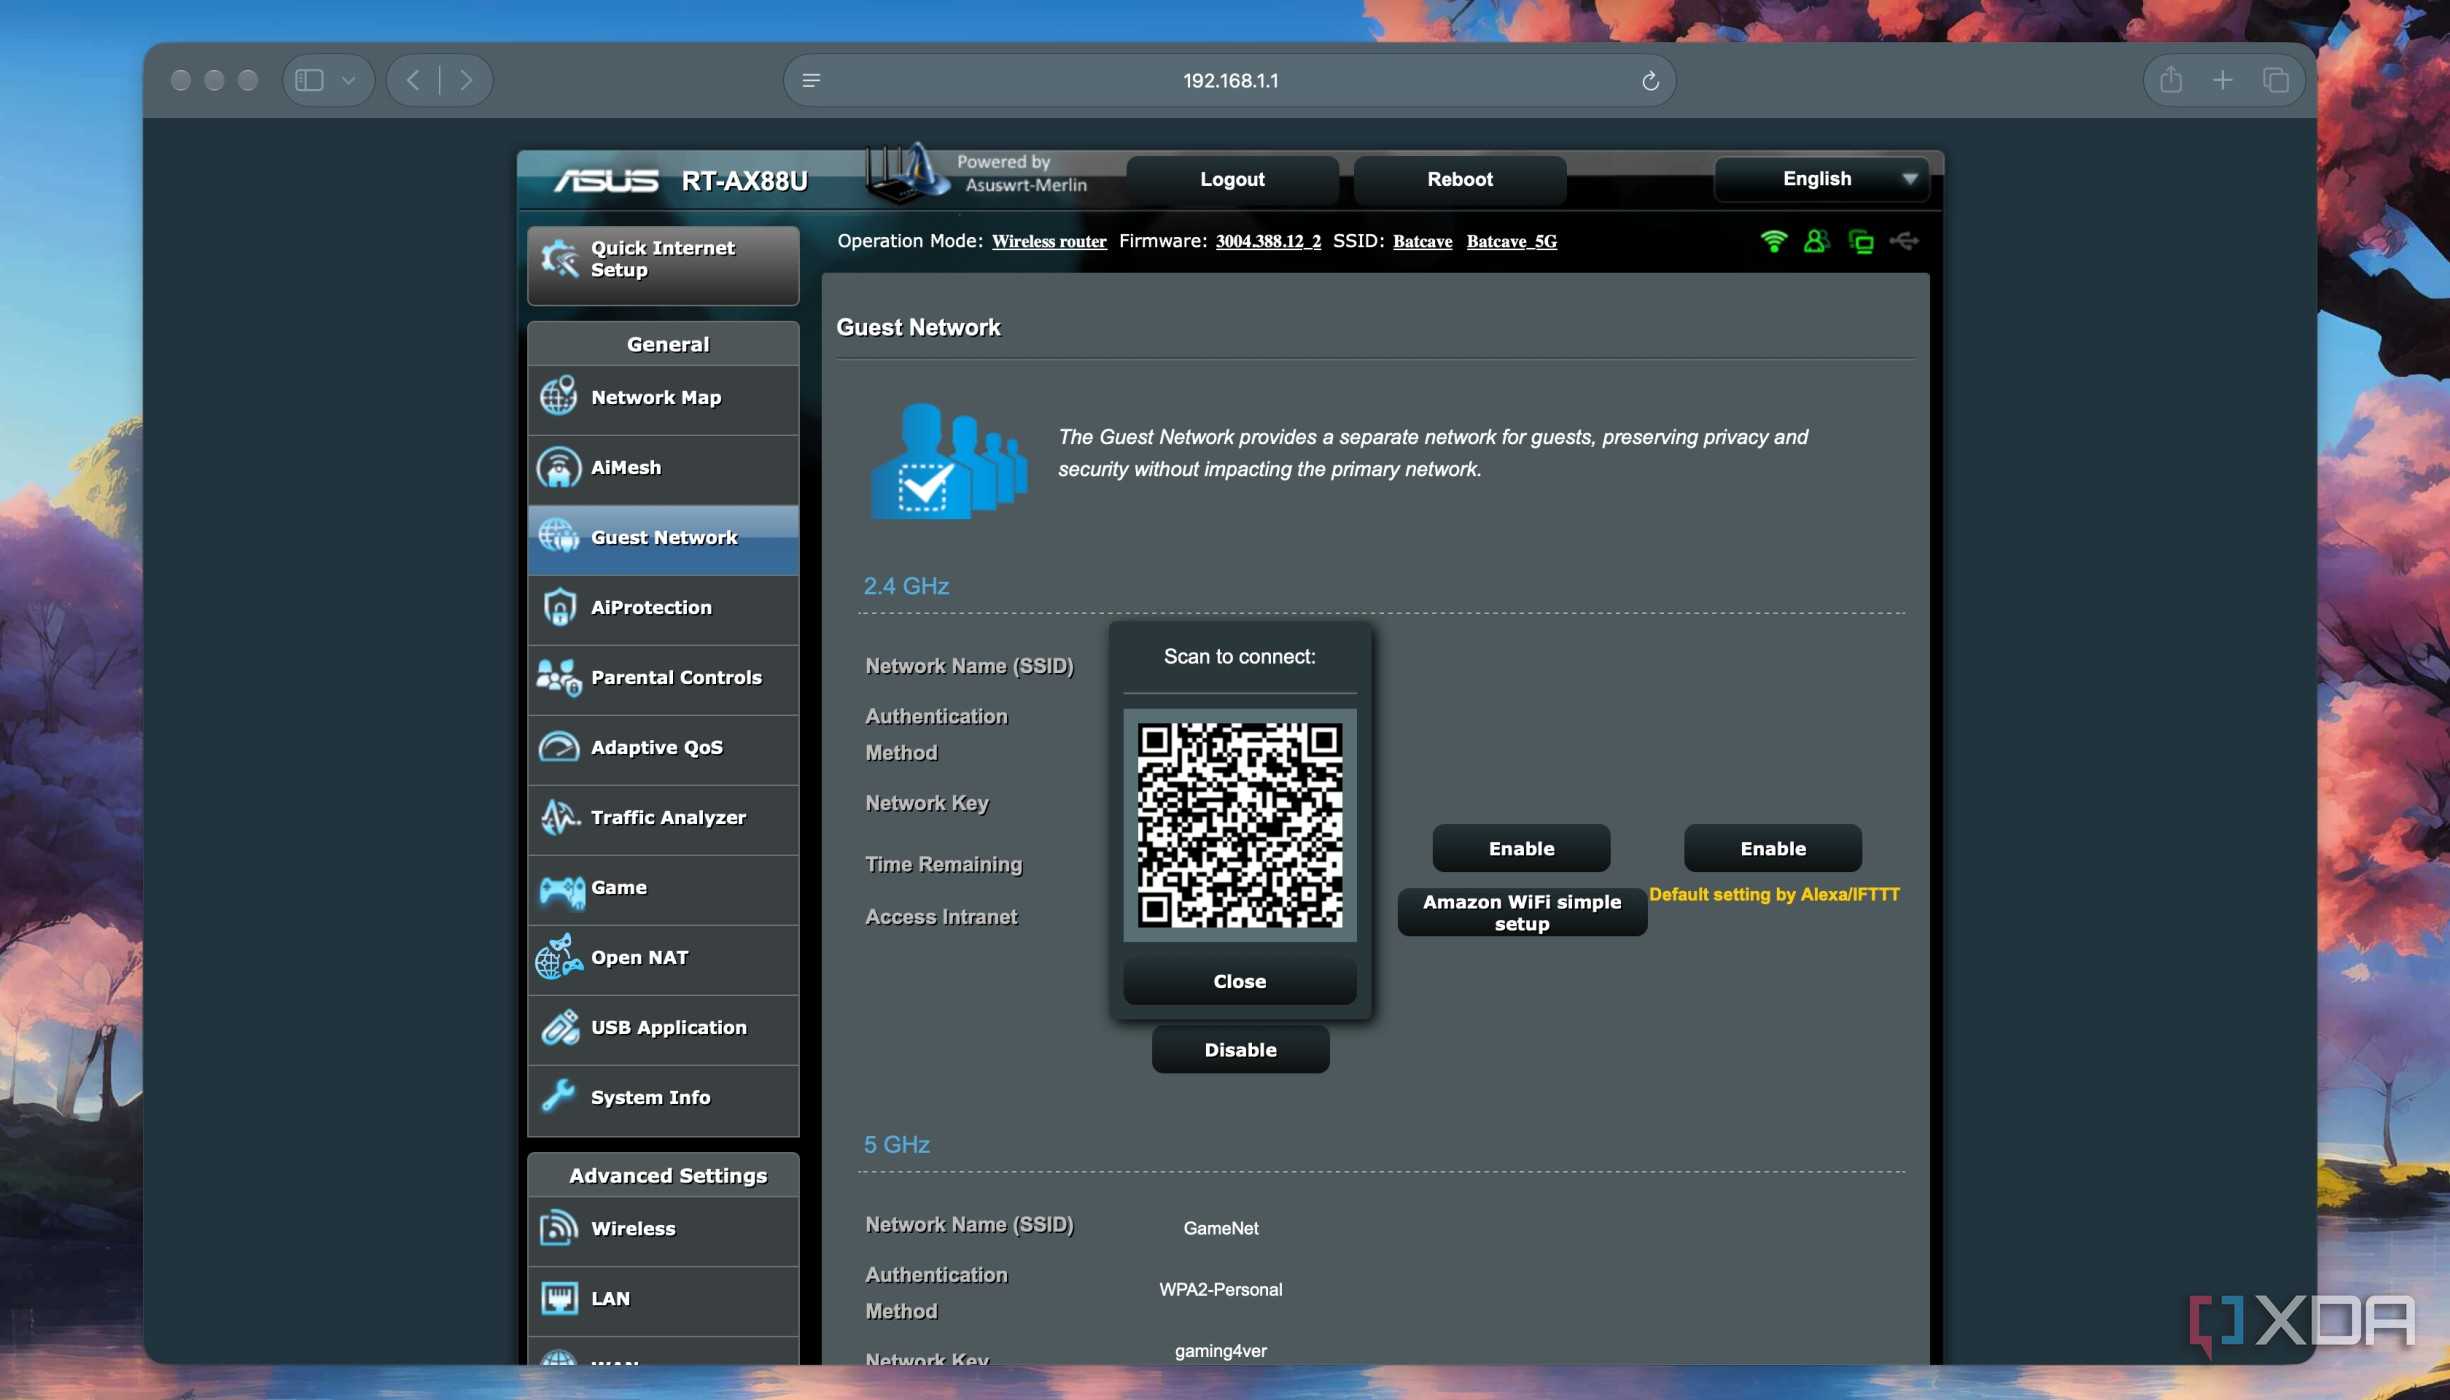
«Когда веб-сайт или приложение перестают работать в основной сети, но функционируют без проблем в гостевой, я сразу понимаю: дело в моей собственной настройке. Этот сегмент полностью лишен моих кастомных правок, что делает его отличным инструментом для проверки работоспособности самого соединения».
Важно помнить, что гостевая сеть не является заменой полноценному сегментированию на основе VLAN. Это лишь эффективный инструмент диагностики и промежуточное звено, подтверждающее, что проблема не на стороне провайдера, а в сложной логике вашего файрвола или DNS-фильтров.
Управление жизненным циклом доступа
Помимо гостей, гостевой доступ незаменим для подрядчиков, электриков или грузчиков, которым нужен интернет на несколько дней или недель. В этом случае действует строгая политика: после ухода человека или завершения работ учетные данные (пароль от сети) подлежат полной смене. Тот же принцип «нулевого доверия» распространяется на старые роутеры или коммутаторы, которые проверяются на чистоту прошивки в изолированной среде, прежде чем им будет позволено приблизиться к основной сети.
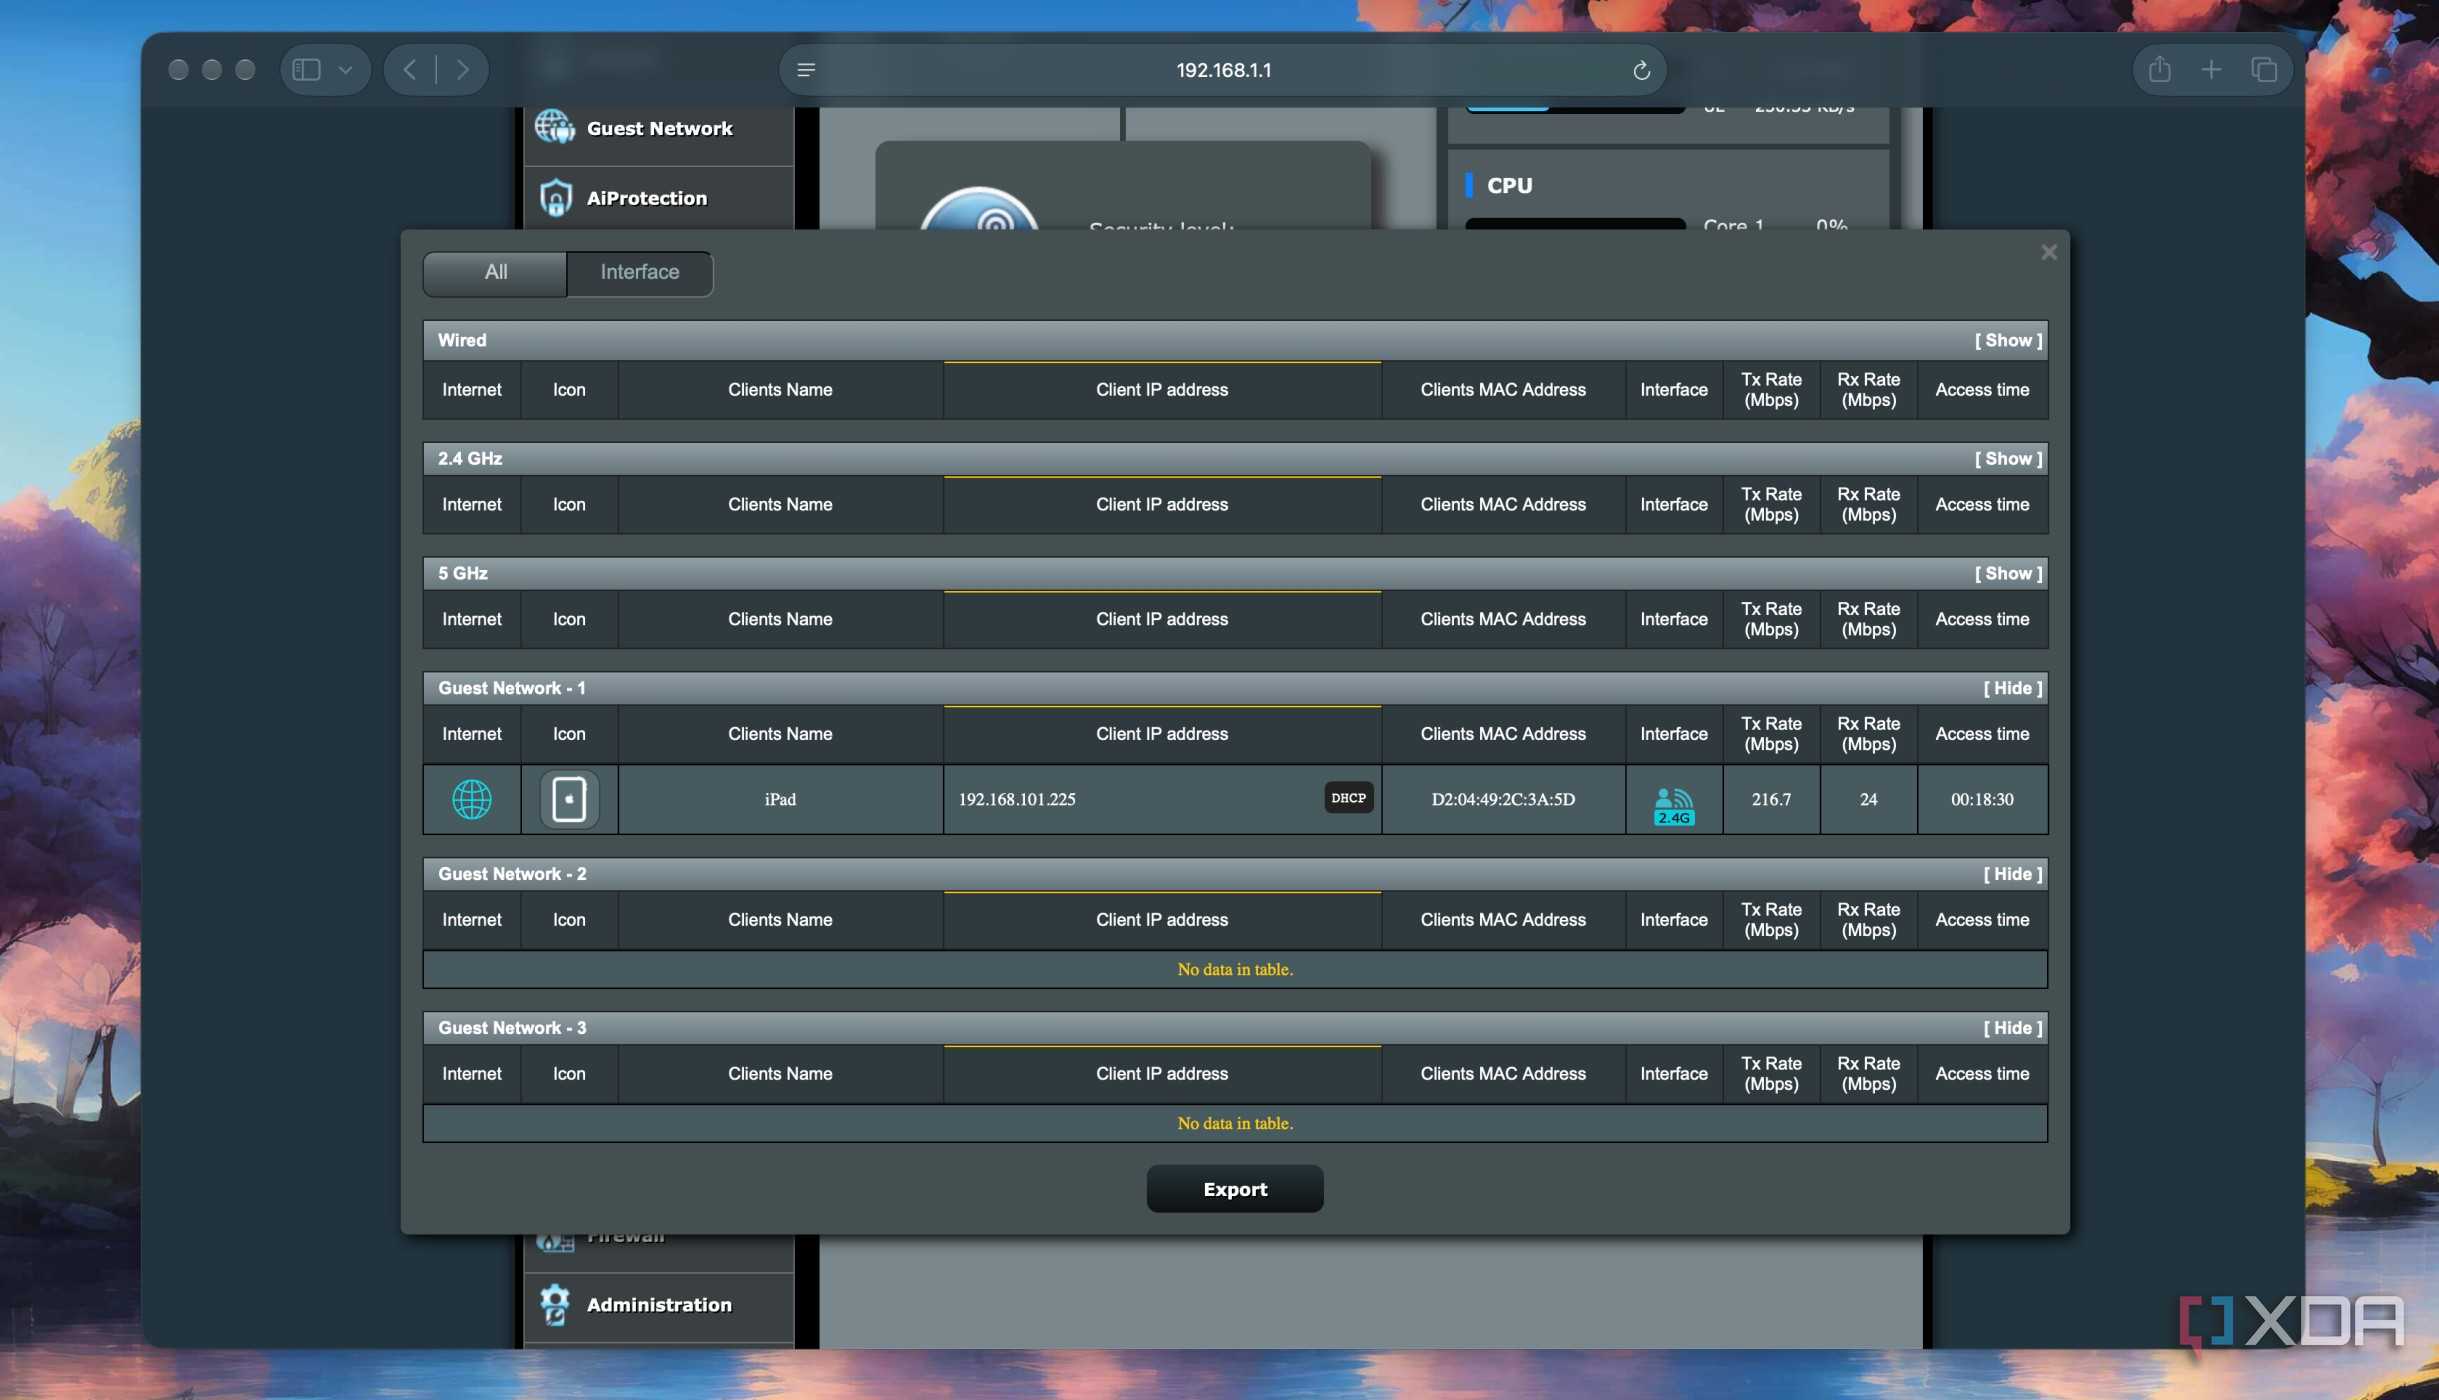
При этом критически важно соблюдать принцип отсутствия удаленного доступа: гостевой сегмент не должен становиться заменой VPN-решениям (таким как Tailscale) или точкой входа в локальные ресурсы извне. Изоляция должна быть полной. Только когда возникает потребность в более тонком управлении трафиком, есть смысл переходить к полноценному разделению на VLAN, например, для отделения телеметрии IoT-устройств от основных рабочих машин и домашних серверов. В конечном счете гостевая сеть — это не просто функция для удобства, а необходимый элемент контроля инфраструктуры, который помогает поддерживать порядок в доме, пока все остальные звенья сети еще не выстроены окончательно.