Специалисты по кибербезопасности из компании VulnCheck обнаружили три различных бэкдор-подобных импланта, скрытых в прошивках сетевых маршрутизаторов, которые производит китайская компания Shenzhen Zhibotong Electronics, более известная как ZBT. Устройства этого бренда реализуются по всему миру под самыми разными торговыми марками, из-за чего пользователи часто даже не подозревают, что эксплуатируют оборудование ZBT. Исследование началось с модели Zbtlink AX3000, в программном обеспечении которой был найден имплант ENDLESSDOORS.
Особенности работы импланта ENDLESSDOORS
Обнаруженный бэкдор ENDLESSDOORS автоматически связывается с сервером управления и контроля, а также способен выполнять произвольные команды с правами суперпользователя root. Фактически это полноценная система удаленного управления, интегрированная прямо в системную прошивку маршрутизатора. Компонент запускается в процессе загрузки устройства и маскируется под стандартный процесс ядра Linux под названием kworker. Маршрутизатор регулярно соединяется с жестко зашифрованным сервером и отправляет уведомления.
При этом в протоколе обмена данными полностью отсутствуют значащая аутентификация или шифрование. Полученные от сервера команды транслируются напрямую в оболочку root, а сам имплант способен организовывать интерактивную корневую оболочку. Эксперты VulnCheck продемонстрировали уязвимость на практике, сымитировав командный сервер и перехватив управление тестовым роутером. Таким образом, речь идет не о теоретической уязвимости, а о реальном риске захвата контроля над устройством при перехвате соединения. Данному багу присвоен идентификатор CVE-2026-66747 с оценкой опасности 9.3 балла по шкале CVSS. В ходе анализа специалисты выявили ENDLESSDOORS в прошивках 20 моделей ZBT, включая Z8102AX, WG3526 и WE826-T3-DSIM.

Импланты DARKLANTERN и SPEAKINGSTONE в других моделях
На следующем этапе исследователи приобрели у американского продавца на Amazon сотовый маршрутизатор Deep Orange за 88 долларов, который оказался ребрендинговым устройством ZBT-WE826-T2. Установленная там версия прошивки 2019 года оказалась слишком старой для ENDLESSDOORS, но содержала два других импланта под названиями DARKLANTERN и SPEAKINGSTONE.
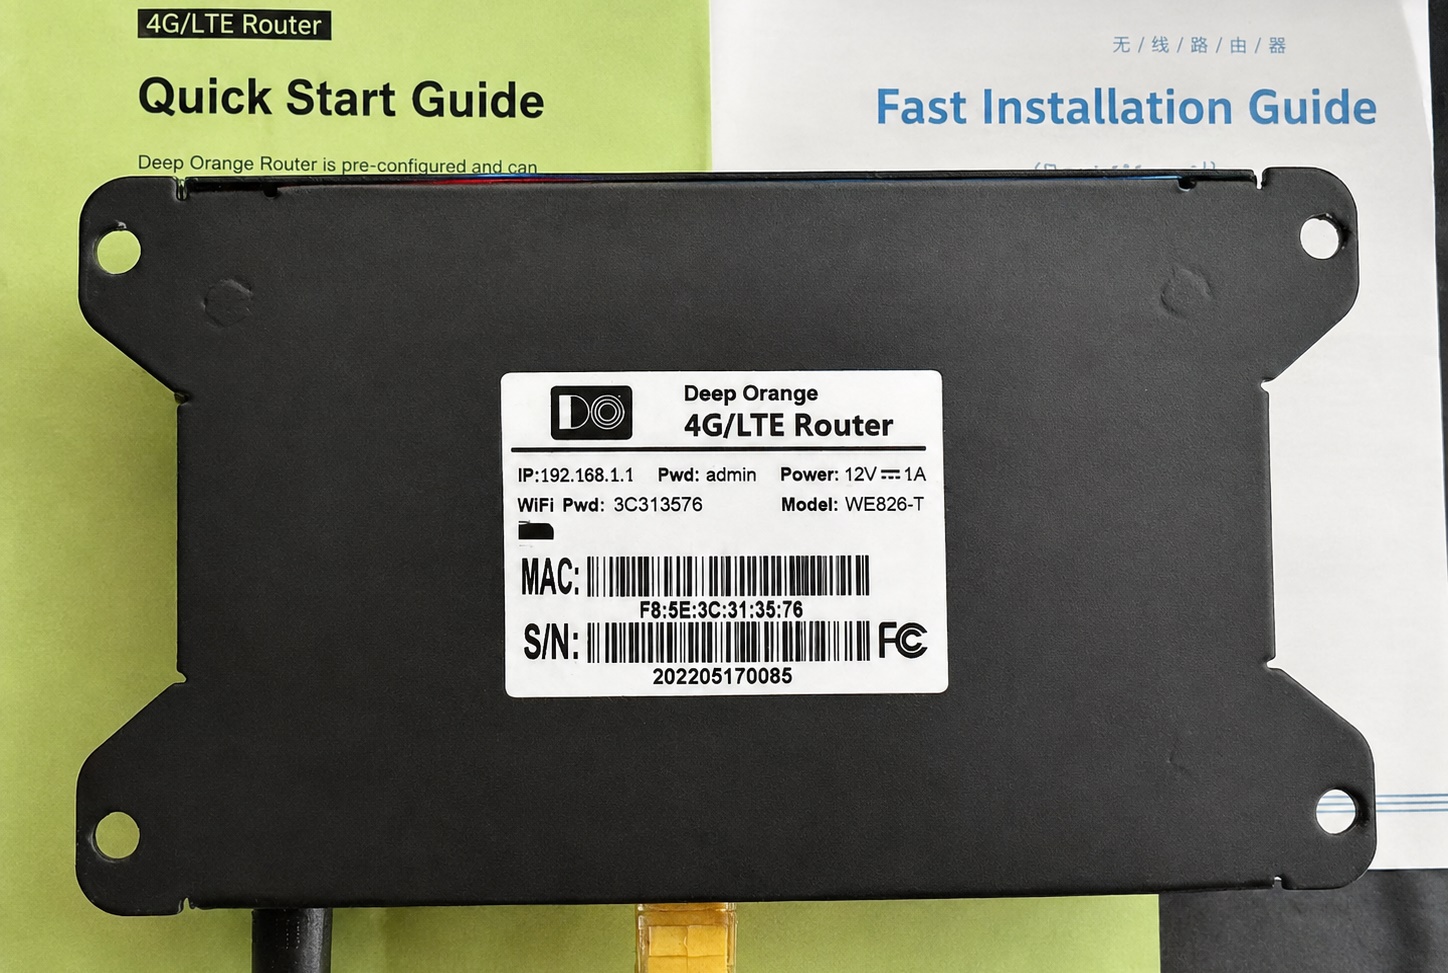
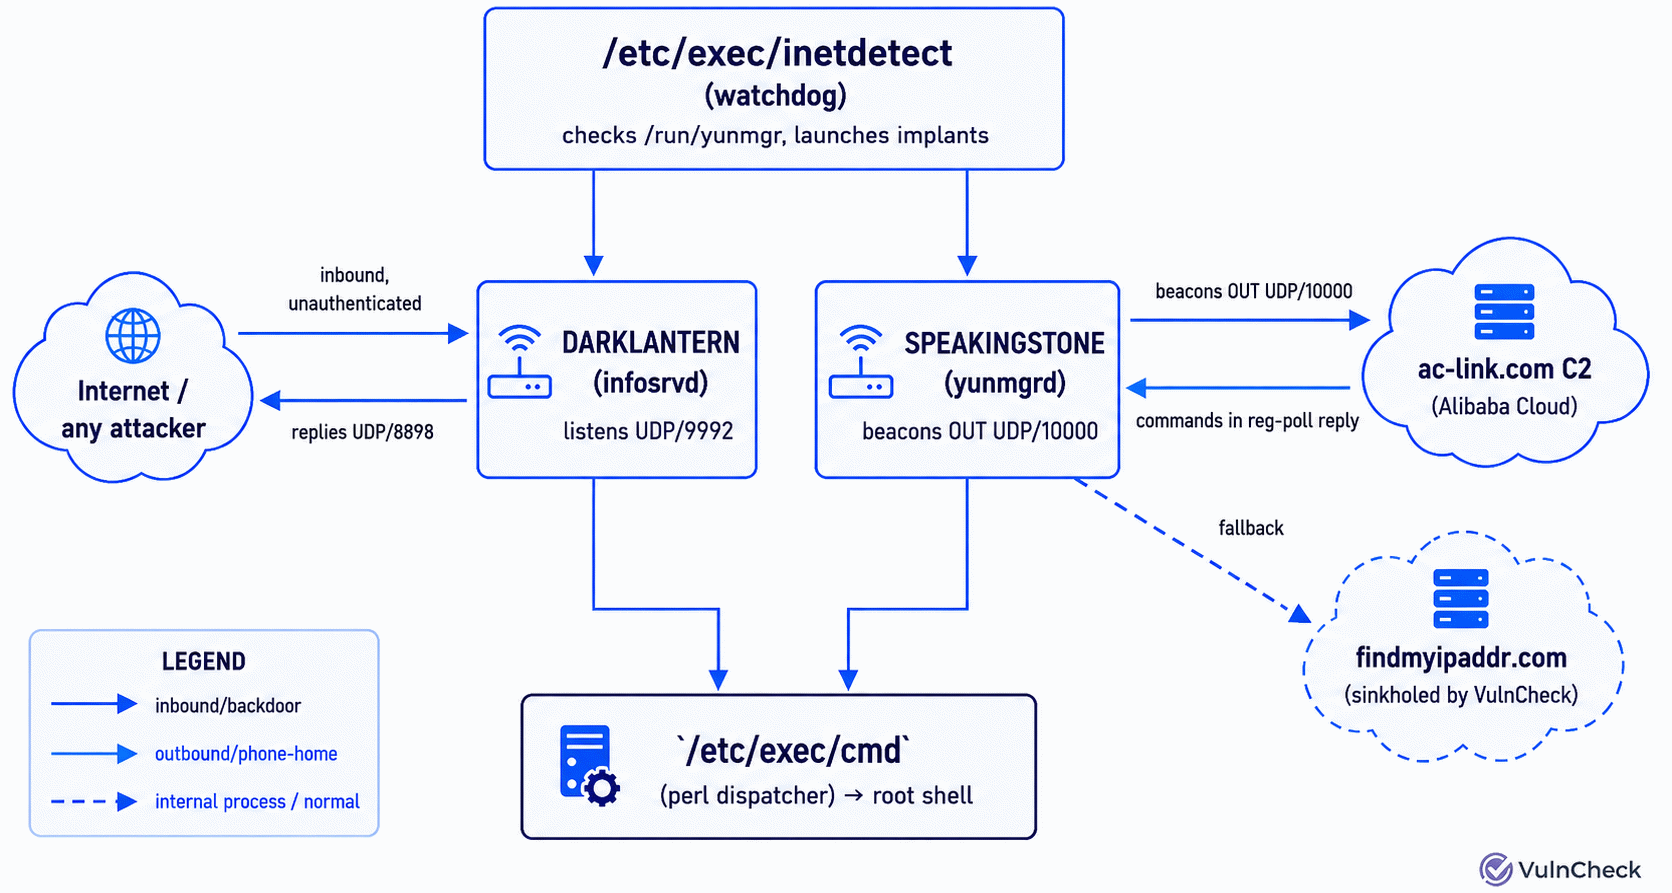
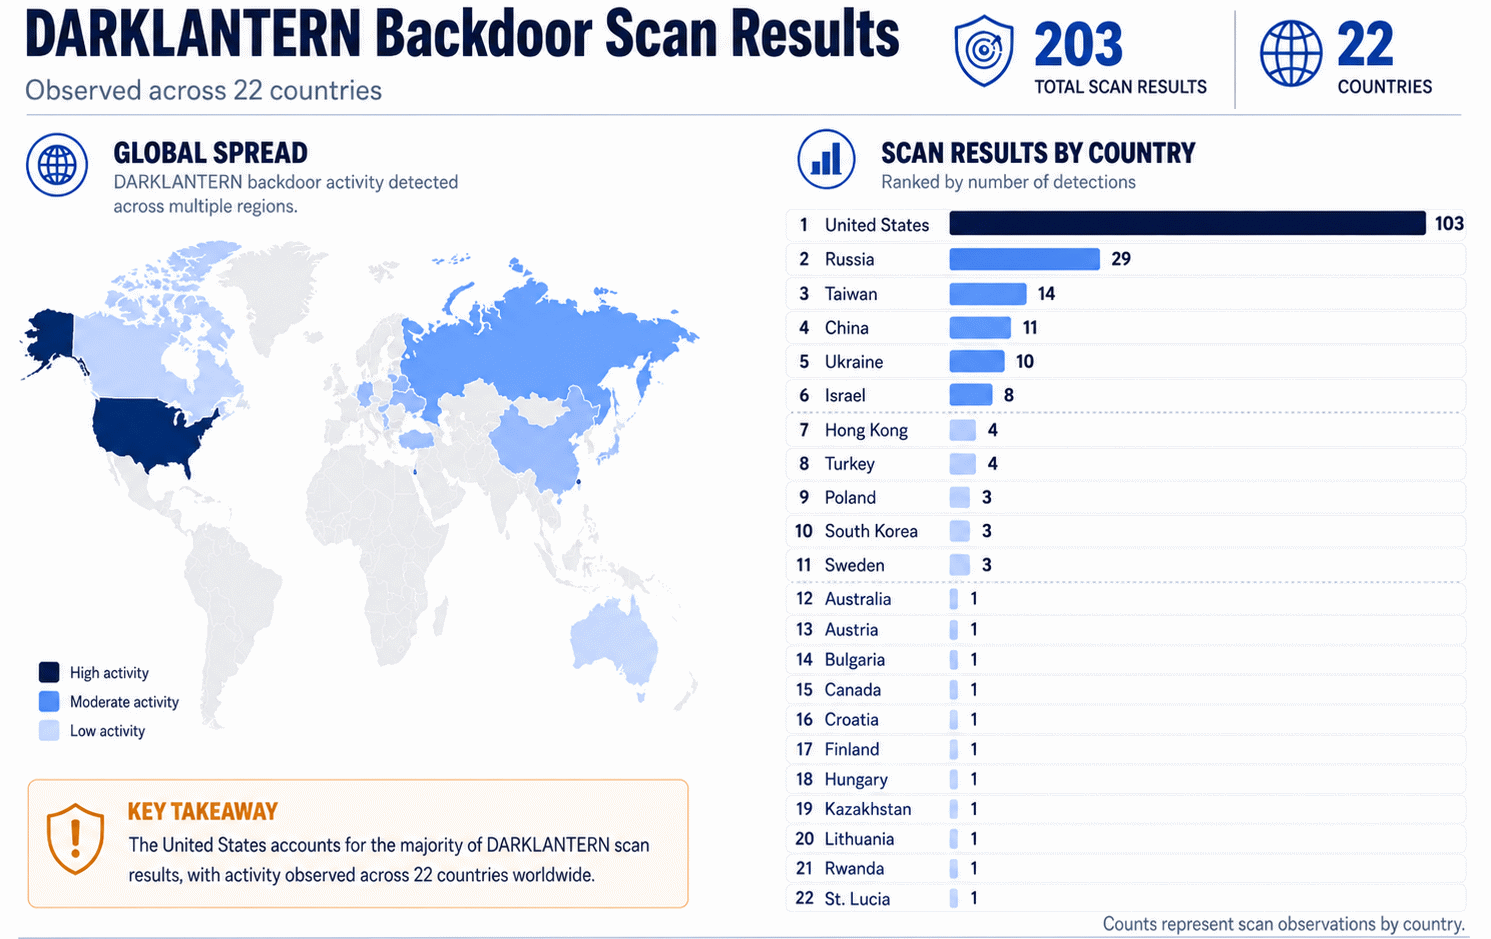
Компонент DARKLANTERN функционирует как служба infosrvd, открывая порт UDP 9992 на WAN-интерфейсе и принимая запросы из сети интернет без какой-либо аутентификации. Для получения данных о модели, версии прошивки, MAC-адресе и времени непрерывной работы злоумышленникам достаточно отправить фиксированный 19-байтниковую информационную пробу. Защитные механизмы бэкдора легко обходятся: контрольная сумма полезной нагрузки завязана на статический жестко закодированный «соль»-параметр mqonu.com, а встроенный фильтр MAC-адресов отключается отправкой нулевого значения. Сканирование сети позволило выявить 203 активных экземпляра DARKLANTERN в 22 странах на 16 различных моделях роутеров.
Второй имплант, SPEAKINGSTONE, функционирует иначе и представляет еще большую угрозу. Он работает под видом службы yunmgrd и периодически передает исходящие сигналы на инфраструктуру ZBT по протоколу UDP 10000. Это позволяет задействовать вредоносный код даже тогда, когда роутер находится за межсетевым экраном или NAT. Протокол zbtProtocol передает полные данные об устройстве на удаленный сервер. Инструмент позволяет операторам выполнять произвольные команды, похищать учетные данные WAN PPPoE, модифицировать списки перенаправления DNS и организовывать обратный SSH-туннель.
Масштабы распространения и реакция экспертов
Исследователи зарегистрировали свободный домен резервного командного сервера www.findmyipaddr.com, упомянутый в коде вредоносного ПО, и развернули собственный сервер для перехвата запросов. К 21 августа к созданному ими sinkhole-серверу подключилось 392 уникальных устройства. Из них 390 аппаратов находились в Китае, причем большинство использовало сеть оператора China Mobile. Такая концентрация однотипных моделей с одинаковой прошивкой указывает на масштабное развертывание оборудования со стороны телекоммуникационных операторов в рамках внутреннего китайского технологического надзора.
Оборудование ZBT под различными именами продается по всему миру независимыми брендами, включая Lippert Components, Wave WiFi, OneX, MoFI Network, Digineo, WiFlyer, Cioswi, CroSkylink и KuWFi. Некоторые проверенные версии прошивок не содержали подобных закладок, однако OEM-бизнес ZBT сильно затрудняет определение реального происхождения конкретного устройства. По словам экспертов, проблема заключается в том, что речь идет не о случайных программных ошибках вроде переполнения буфера, а о намеренно внедренном в заводскую прошивку программном обеспечении. Сама компания ZBT позиционировала ENDLESSDOORS как механизм послепродажной техподдержки. Поскольку уязвимости заложены на аппаратном уровне прямо на заводе, установка сторонней прошивки не гарантирует безопасность, и единственным надежным решением является полная замена скомпрометированного сетевого оборудования.
Дополнительные технические подробности об имплантах ZBT
Исследователи из компании VulnCheck выяснили, что имплант ENDLESSDOORS функционирует автономно: он запускается сразу же в процессе загрузки сетевого устройства и искусно маскируется под легитимный процесс ядра операционной системы Linux с именем kworker. Маршрутизатор через заданные промежутки времени осуществляет подключение к жестко прописанному в коде серверу, отправляя информацию о своем присутствии. Примечательно, что данный процесс происходит полностью без использования какого-либо значимого шифрования или механизмов аутентификации. Полученные внешние команды передаются напрямую в системную оболочку, исполняемую с максимальными привилегиями root, что позволяет злоумышленникам устанавливать полноценную интерактивную корневую сессию.
В ходе практического тестирования специалисты продемонстрировали работоспособность угрозы, успешно сымитировав командный сервер и получив полный контроль над тестовым роутером. Данная проблема безопасности была официально зарегистрирована под идентификатором CVE-2026-66747 и получила крайне высокий балл опасности по системе CVSS — 9.3 из 10 возможных. Временной охват затронутого оборудования оказался весьма широким: специалисты обнаружили зашитый имплант в программном обеспечении не менее чем для 20 различных моделей роутеров производства ZBT, среди которых числятся такие модификации, как Z8102AX, WG3526 и WE826-T3-DSIM, а также целый ряд других специализированных сотовых маршрутизаторов.
Особенности работы DARKLANTERN и SPEAKINGSTONE
Проведенный анализ приобретенного на американской торговой площадке Amazon роутера Deep Orange (который по своей сути является ребрендинговым устройством марки ZBT-WE826-T2 стоимостью 88 долларов) показал наличие двух альтернативных вариантов имплантов из-за использования более старой версии программного обеспечения образца 2019 года:
- DARKLANTERN активируется в качестве системной службы infosrvd. Она открывает специальный порт прослушивания на WAN-интерфейсе (UDP 9992) и принимает входящие запросы прямо из глобальной сети без прохождения процедур аутентификации. Для получения базовых идентификационных сведений (модели, точной версии прошивки, MAC-адреса и времени беспрерывной работы) стороннему наблюдателю достаточно направить фиксированную информационную пробу размером 19 байт.
- Слабые стороны защиты этого бэкдора поражают воображение: проверка контрольной суммы полезной нагрузки завязана на примитивную статическую и жестко зашитую «соль» mqonu.com, а встроенная фильтрация по MAC-адресам обходится элементарной отправкой нулевого значения поля (состоящего исключительно из нулей). Это позволяет любому удаленному злоумышленнику с легкостью подделывать сетевые пакеты и выполнять произвольные системные команды с правами суперпользователя root. Масштабное сканирование глобальной сети выявило 203 активных незащищенных экземпляра DARKLANTERN, распределенных по 22 государствам и охватывающих 16 различных моделей маршрутизаторов.
- SPEAKINGSTONE действует принципиально иным образом, создавая еще большую угрозу для конечных пользователей. Вместо пассивного ожидания входящих подключений на открытом порту, данный имплант работает под видом фоновой службы yunmgrd и периодически отправляет исходящие пакеты («маячки») на управляющую инфраструктуру ZBT по протоколу UDP на порт 10000. Подобный механизм позволяет вредоносному ПО эффективно функционировать даже в тех сценариях, когда сетевой маршрутизатор скрыт за межсетевым экраном (файрволом) или защищен технологией NAT.
- Для связи используется специализированный формат передачи данных, получивший название zbtProtocol, с помощью которого на удаленный сервер передаются детальные цифровые слепки (fingerprints) зараженных устройств. Набор функциональных возможностей SPEAKINGSTONE значительно превосходит простой удаленный доступ к командной оболочке: встроенный протокол позволяет операторам похищать конфиденциальные регистрационные данные WAN PPPoE, производить перезапись списков перенаправления DNS (DNS hijack) и организовывать скрытые обратные SSH-туннели (reverse SSH tunnel).
Масштабы инфраструктуры и география заражений
Обнаружив в коде вредоносного программного обеспечения упоминание не зарегистрированного никем домена резервного командного сервера, эксперты по кибербезопасности оперативно зарегистрировали его самостоятельно под именем www.findmyipaddr.com. Развернув собственный специализированный сервер (sinkhole), способный обрабатывать запросы по протоколу SPEAKINGSTONE, исследователи стали наблюдать за подключением зараженных роутеров.
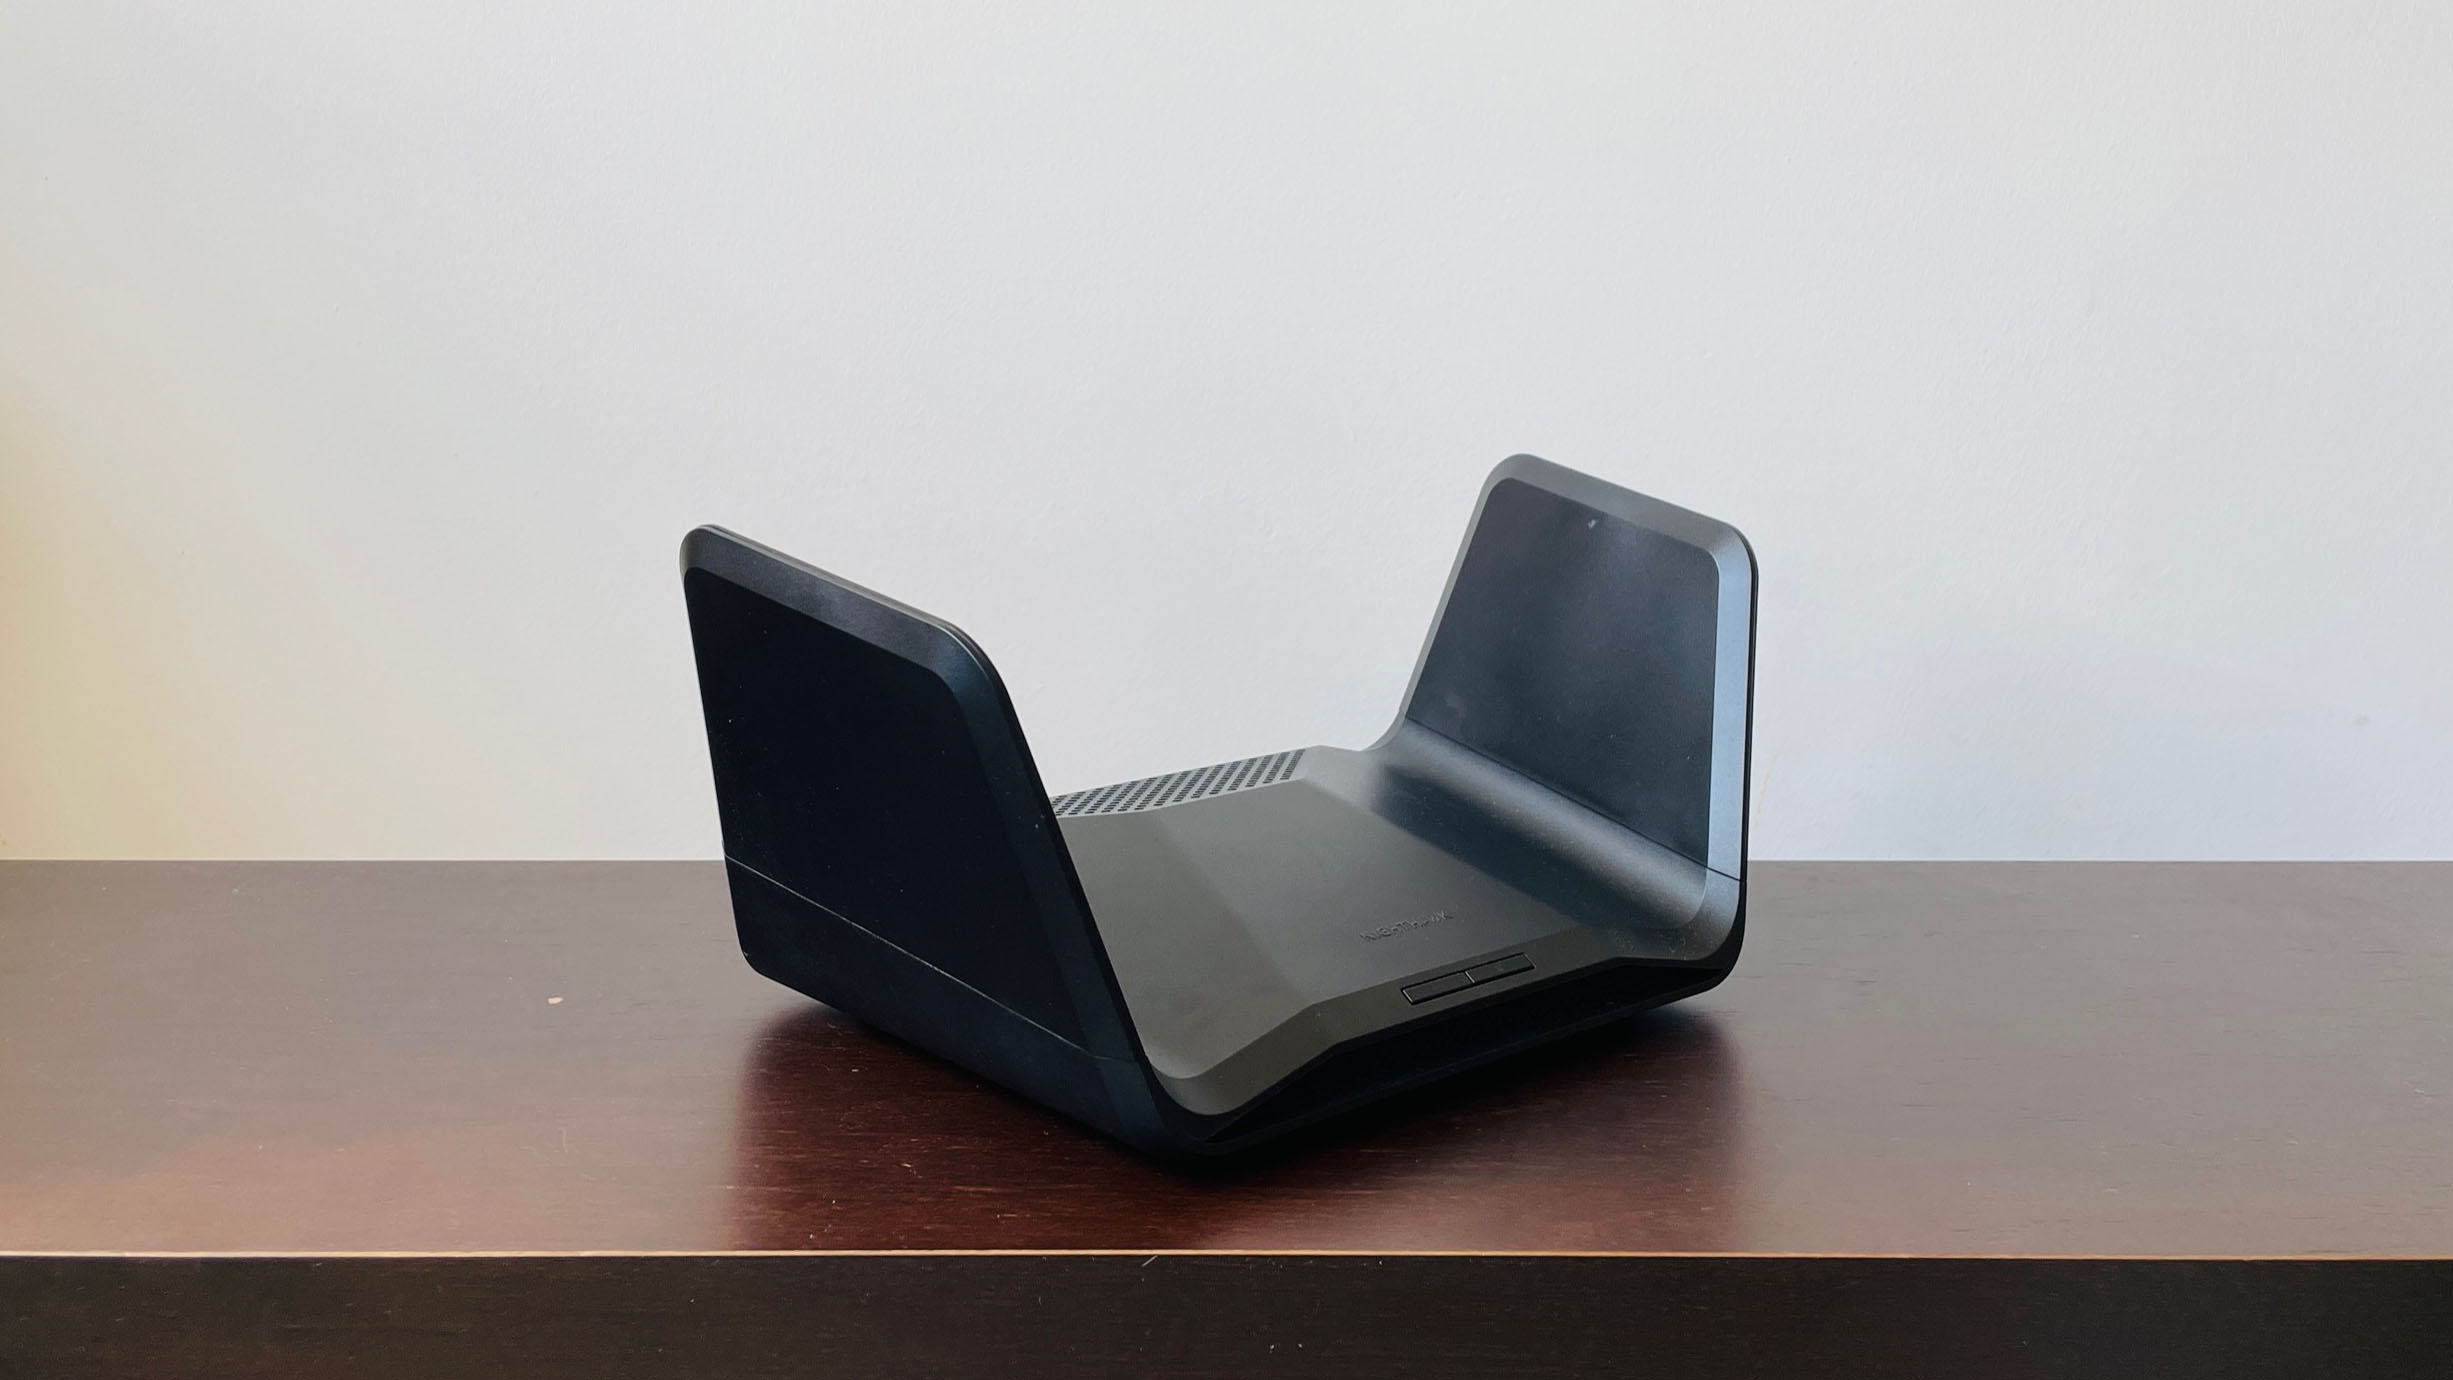
К 21 августа общее число уникальных подключившихся устройств достигло 392 единиц. Примечательно, что географическое распределение оказалось крайне специфическим: 390 из 392 зафиксированных аппаратов физически находились на территории Китая, причем абсолютное большинство из них использовало телекоммуникационную инфраструктуру оператора China Mobile. Поскольку подавляющая часть этих устройств представляла собой одну и ту же модель маршрутизатора с идентичной версией прошивки, специалисты сделали однозначный вывод о проведении крупномасштабного развертывания оборудования в рамках национальной системы технологического надзора и контроля.
Глобальная распространенность аппаратных платформ ZBT
В ходе дальнейшего расследования специалисты компании VulnCheck установили, что оборудование под маркой ZBT активно поставляется на мировой рынок через цепочки OEM/ODM-производства под огромным количеством независимых торговых марок. В этот список вошли такие компании, как Lippert Components, Wave WiFi, австралийский бренд OneX, канадский MoFI Network, немецкий Digineo, а также WiFlyer, Cioswi, CroSkylink и KuWFi.
Исследователи подчеркивают важный нюанс: далеко не каждая прошивка, поставляемая на базе аппаратных платформ ZBT, в обязательном порядке содержала вредоносные импланты. Тем не менее, специфическая бизнес-модель OEM-производства существенно усложняет задачу по определению подлинного происхождения конкретного сетевого устройства. Представители ZBT пытались оправдать наличие компонента ENDLESSDOORS необходимостью организации механизмов послепродажной технической поддержки пользователей.
Однако эксперты по безопасности дают на это жесткий контраргумент: вне зависимости от изначальных благих намерений разработчиков, реализованные в прошивках механизмы не обеспечивают никакой безопасной аутентификации сторон, управляющих устройством. Любой посторонний злоумышленник, способный перехватить или подменить сетевые коммуникации, получает точно такие же привилегии доступа. Поскольку рассматриваемое аппаратное обеспечение повсеместно продается под чужими вывесками, простой отказ от покупки роутеров с надписью «ZBT» на коробке вовсе не гарантирует защиту от приобретения скомпрометированного продукта.