Появление протокола HTTPS радикально изменило интернет. Данные пользователей стали гораздо более приватными, однако для этого потребовалось принудительное внедрение стандартов со стороны основных браузеров и таких компаний, как Google. Тем не менее, под капотом технологии Encrypted Client Hello закрывается пробел, существовавший на протяжении всей эпохи HTTPS: даже при полностью зашифрованном соединении интернет-провайдер всегда мог видеть, какой именно веб-сайт вы посещаете, хотя и не знал, что именно вы там делали. Более того, ECH решает эту задачу без необходимости использования VPN или других переключателей безопасности, поскольку встроена прямо в браузер. Все это связано с тем, как именно ваше устройство общается с сервером.

Как HTTPS пропускает данные через уязвимые щели
Протокол HTTPS часто преподносится как средство, полностью обеспечивающее конфиденциальность просмотра веб-страниц. На практике это оказалось не совсем так. Каждый раз, когда вы подключаетесь к веб-сайту, приложению или онлайн-сервису, за кулисами происходит активный обмен данными с использованием множества стандартов и протоколов. Одним из первых шагов является TLS-рукопожатие, которое устанавливает зашифрованное соединение между вашим устройством и сервером. Первое сообщение в этом процессе, известное как сообщение ClientHello, включает имя хоста сайта в специальной части процесса, называемой полем Server Name Indication или SNI. Это происходит потому, что серверу необходима данная информация, чтобы понять, какой именно сертификат вернуть устройству до того, как начнется шифрование.
Как только рукопожатие завершено, содержимое страницы, файлы cookie и пароли надежно защищаются. Однако поле SNI всегда передавалось в незашифрованном виде. Это означает, что даже в эпоху HTTPS провайдеры интернета могли видеть эти данные. Для сервера веб-сайта эта информация является полезной и необходимой, так как с ее помощью он определяет нужный сертификат. Именно эту проблему призван решить механизм Encrypted Client Hello, стандартизация и публикация которого в качестве спецификации RFC 9849 состоялись в марте 2026 года. При этом, хотя сам стандарт был окончательно утвержден только в текущем году, такие популярные браузеры, как Chrome и Firefox, поддерживают ECH еще с 2023 года, а в августе 2026 года поддержка ECH появилась и в операционной системе Android.
Подобный промежуток между отправкой запроса и началом шифрования несет определенные риски. Существуют реальные свидетельства того, что незашифрованные данные уровня доменов ранее использовались злоумышленниками. Ярким примером служит отчет Федеральной торговой комиссии США за 2021 год. В нем отмечалось, что американские интернет-провайдеры вели мониторинг открытых данных просмотра на уровне доменов и применяли их для формирования рекламных профилей, включающих информацию о местоположении, демографических характеристиках и даже политических предпочтениях пользователей.
Принцип работы технологии Encrypted Client Hello
Технически Encrypted Client Hello устроена весьма интересно, поскольку она не отменяет стандартное TLS-рукопожатие, используемое практически в каждом соединении. Вместо этого ECH формирует вторую версию сообщения рукопожатия, которая фактически используется в качестве приманки. Одно зашифрованное сообщение содержит реальную информацию, включая имя хоста, в то время как второе отправляется в открытом виде и содержит общее имя-заглушку. Сервер расшифровывает подлинную версию после ее получения и продолжает работу в штатном режиме, тогда как интернет-провайдер видит исключительно файл-приманку.
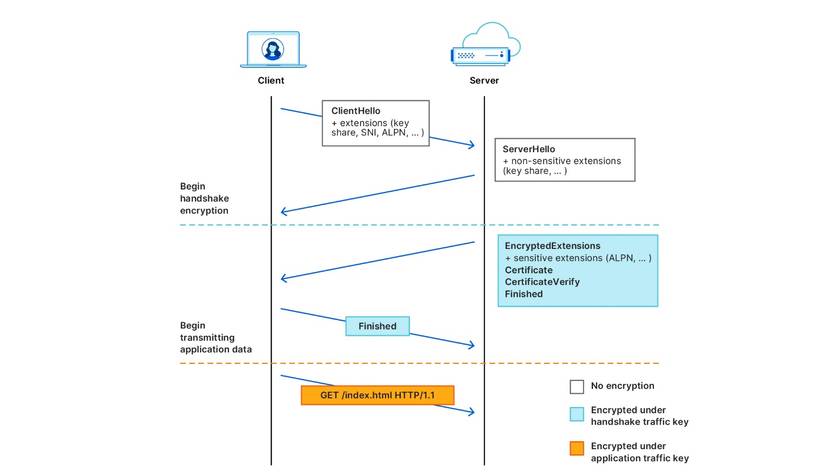
Весь процесс можно разделить на несколько основных этапов:
- Получение публичного ключа сервера: перед установкой соединения клиент выполняет поиск конфигурации ECH через DNS.
- Формирование двух сообщений ClientHello: реальное сообщение ClientHelloInner содержит настоящий адрес назначения, а фальшивка ClientHelloOuter передает общее имя-заглушку, обычно соответствующее собственному домену хостинг-провайдера, а не посещаемого сайта.
- Шифрование подлинного запроса и его сокрытие внутри фиктивного: клиент шифрует ClientHelloInner с помощью публичного ключа и помещает полученный шифротекст в расширение сообщения ClientHelloOuter. В результате наблюдателям виден только внешний запрос, адресованный неверному имени.
- Попытка сервера расшифровать данные: сервер сверяет расширение со своими известными ключами. Если расширение срабатывает успешно, он извлекает настоящее сообщение ClientHelloInner и перенаправляет его на нужный бэкенд — таким образом, ECH принимается.
- Действия при сбое расшифровки: если расшифровка завершается неудачно или сервер не поддерживает ECH, decoy ClientHello обрабатывается как стандартное соединение. Обычно в ответ клиент получает обновленную конфигурацию для повторной попытки.
- Проверка использованного варианта: небольшой подтверждающий сигнал, скрытый в ответе сервера, сообщает клиенту, был ли отправлен настоящий запрос или взаимодействие происходило с заглушкой.
Благодаря этому ECH защищает поле SNI, обеспечивая дополнительный уровень конфиденциальности.
Проверка работы ECH и сопутствующие ограничения
Особенность ECH заключается в том, что технология работает в фоновом режиме, незаметно защищая конфиденциальность пользователя. Из-за этого в настройках браузера отсутствует специальный переключатель, с помощью которого можно было бы вручную активировать или деактивировать ECH. Отсутствие отдельной кнопки объясняется тем, что большинство современных браузеров и операционных систем уже интегрировали поддержку этой технологии. Например, браузер Chrome внедрил ECH еще в версии 117 в сентябре 2023 года, а Firefox добавил ее в версии 118 в том же месяце. Пользователи этих браузеров автоматически получают защиту.
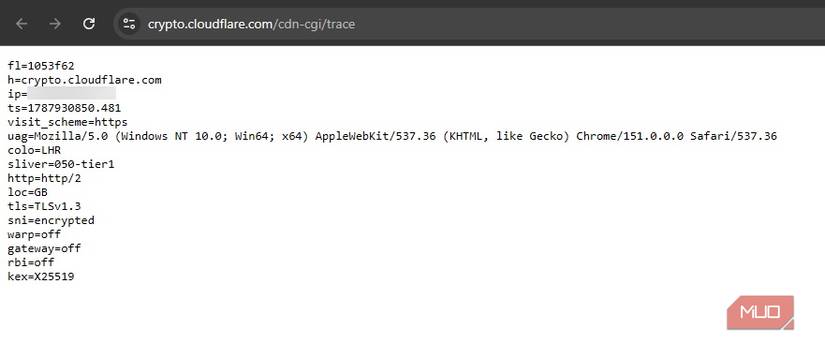
Аналогичным образом компания Google начала развертывание поддержки ECH для Android 17. После обновления мобильного устройства до этой версии пользователи также получат дополнительную защиту данных от интернет-провайдеров. Вместо поиска тумблеров полезнее убедиться, что функция реально выполняет свои задачи. При этом важно проверять ее на сайте, который действительно поддерживает ECH, иначе можно получить ложноотрицательный результат, не имеющий отношения к настройкам пользователя.
Самым простым способом проверки является переход на страницу crypto.cloudflare.com/cdn-cgi/trace. В открывшемся текстовом ответе следует найти строчку sni=. В случае успешного применения ECH для данного соединения там будет указано значение encrypted, причем без какой-либо дополнительной установки программ. Стоит учитывать, что ECH скрывает исключительно имя хоста. DNS-запросы остаются незашифрованными, если пользователь не активирует их шифрование, а браузер все еще может быть подвергнут цифровому отпечатку, если не предпринять дополнительные меры предосторожности. Как и любые аспекты приватности, защита в интернете представляет собой многослойную структуру, где все компоненты должны работать слаженно.