Компания Microsoft объявила о планах по автоматическому включению функции целостности памяти (Memory Integrity) на соответствующих требованиям устройствах под управлением Windows 11. Изменения вступят в силу 13 октября 2026 года в рамках ежемесячного обновления Patch Tuesday. Несмотря на то что технология доступна пользователям уже несколько лет, на многих подходящих ПК она до сих пор не активирована.
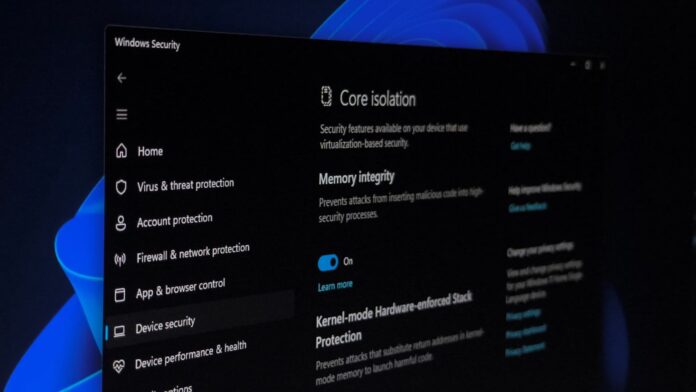
Что такое целостность памяти и зачем она нужна
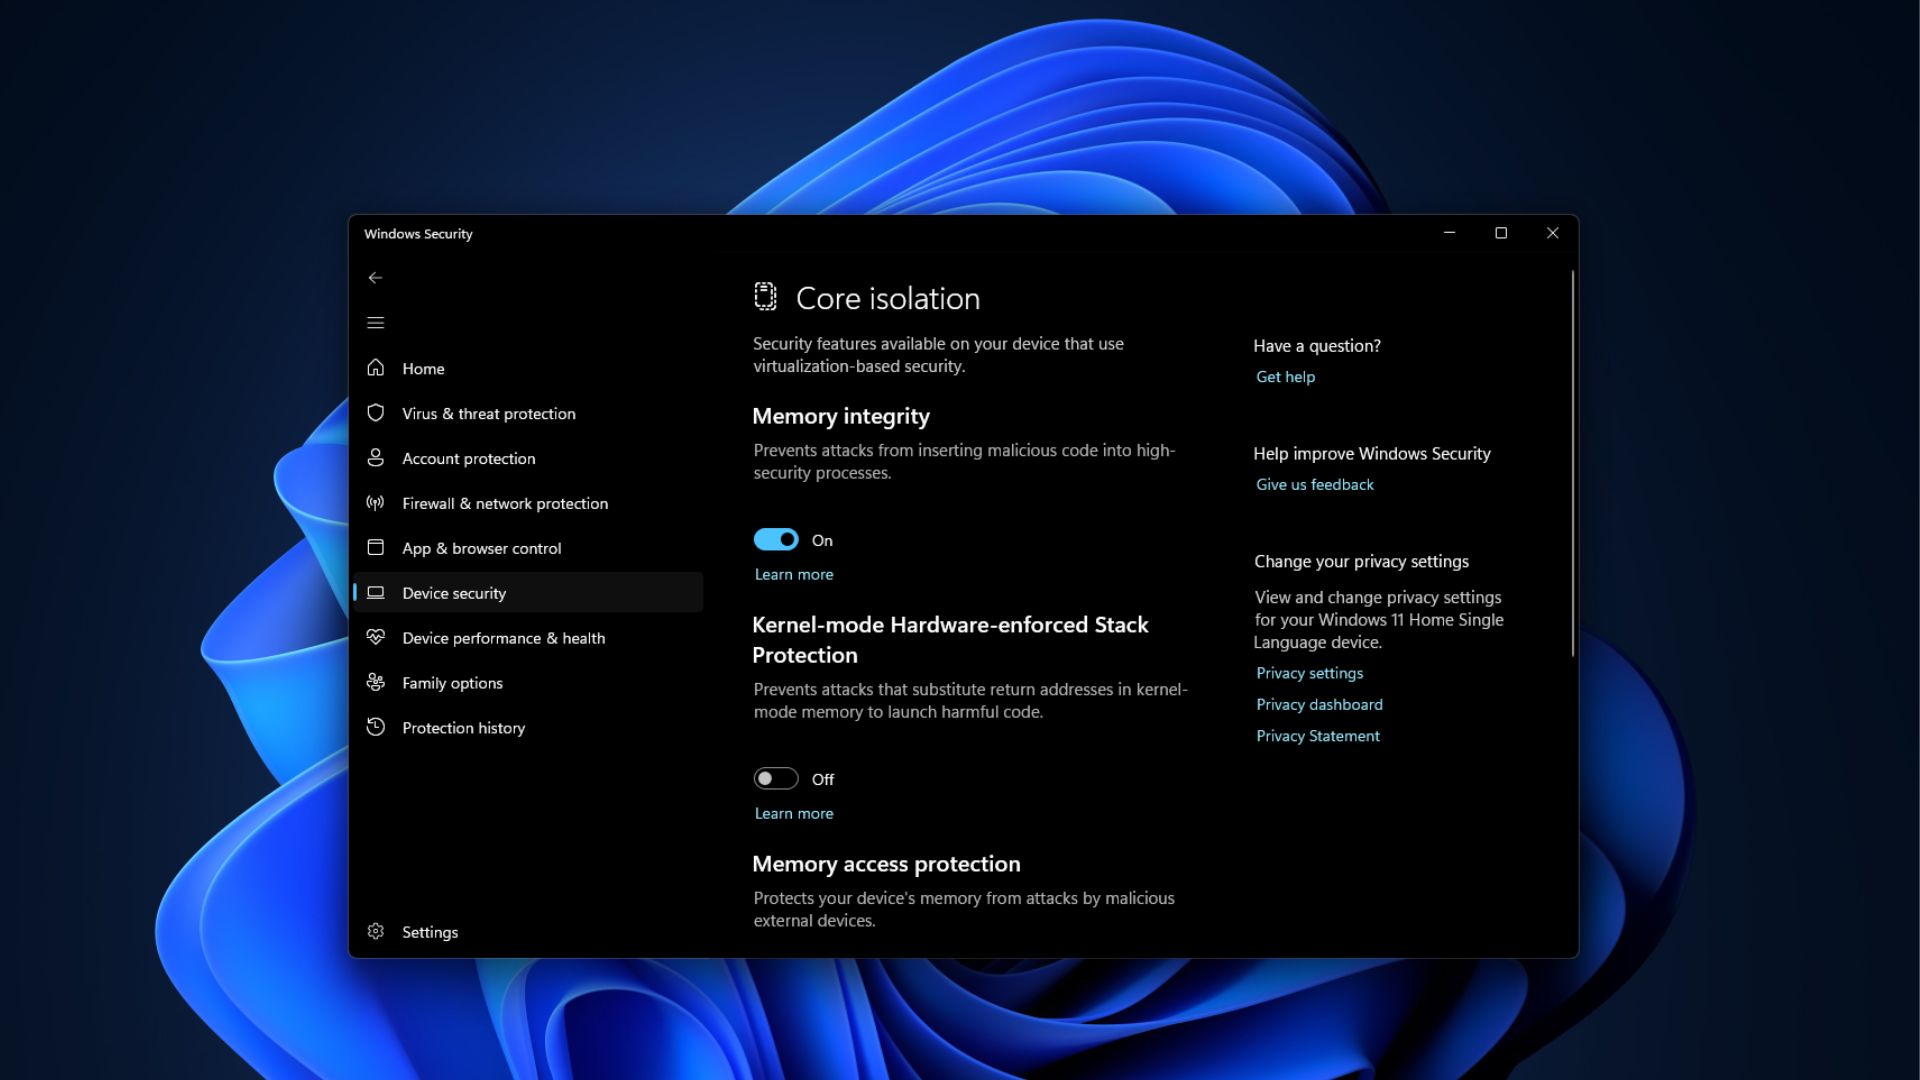
Функция целостности памяти, также известная как HVCI (Hypervisor-protected Code Integrity), работает в связке с виртуализированной безопасностью (VBS). Она использует возможности аппаратной виртуализации процессора для создания изолированной среды, недоступной для основной части ОС Windows. Все драйверы режима ядра перед исполнением проходят через этот защищенный уровень проверки. Если вредоносное ПО пытается проникнуть в систему через уязвимый или неподписанный драйвер, технология блокирует атаку, не позволяя ей достичь ядра.
Какие компьютеры получат обновление
Автоматическая активация затронет не все системы, а только те, что соответствуют установленным аппаратным требованиям. В список входят:
- процессоры Intel 8-го поколения и новее;
- процессоры AMD Zen 2 и новее;
- процессоры Qualcomm Snapdragon 8180 и новее;
- минимум 8 ГБ оперативной памяти для 64-разрядных систем;
- SSD-накопитель емкостью 64 ГБ;
- активированная в прошивке аппаратная виртуализация;
- драйверы, официально подтвержденные как совместимые с целостностью памяти.
Устройства категории Secured-core, ориентированные на бизнес и корпоративный сектор, поставляются с уже включенной защитой. Перед внесением изменений Windows проведет предварительную проверку готовности каждого устройства. Важно отметить, что если функция была отключена намеренно (через групповые политики, Intune или правки реестра), Windows Update не будет принудительно переопределять эти настройки.
Управление параметрами и диагностика проблем
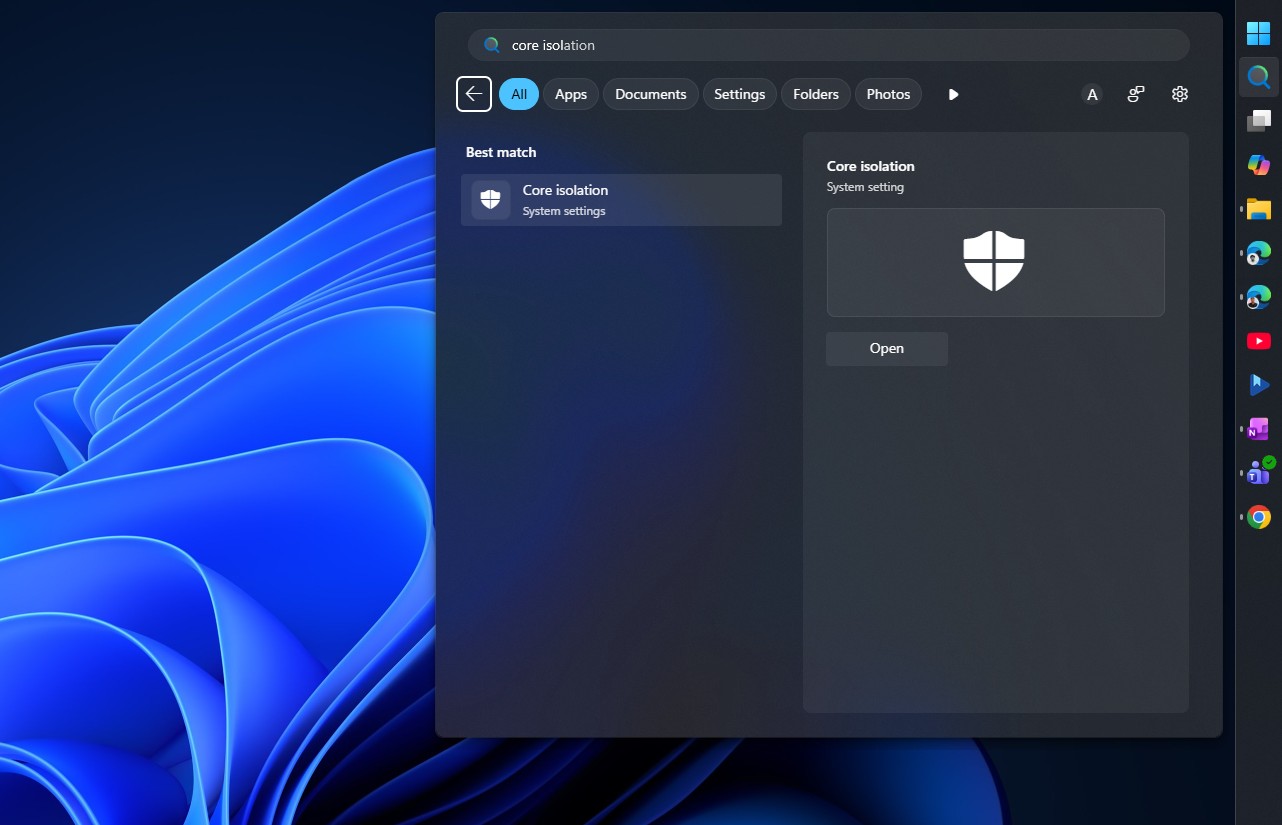
Пользователи могут проверить состояние защиты в разделе Безопасность Windows > Безопасность устройства > Изоляция ядра. Там же расположен переключатель состояния функции. Системные администраторы могут настроить поведение системы через параметры реестра по пути HKLM\System\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity или централизованно через групповые политики.
Основной причиной, по которой функция долгое время оставалась неактивной на многих ПК, является наличие несовместимых драйверов. Старое программное обеспечение, использующее специфические методы работы с памятью, может конфликтовать с HVCI, что в редких случаях приводит к ошибкам при загрузке системы. Информацию о таких конфликтах можно найти в «Просмотре событий» по адресу Журналы приложений и служб > Microsoft > Windows > CodeIntegrity > Operational (событие с кодом 3087).
Почему изменения внедряются сейчас
Microsoft стремится усилить безопасность на фоне роста активности злоумышленников, использующих ИИ для ускоренного поиска уязвимостей в ядре Windows. Автоматическое включение уже существующих инструментов защиты на миллионах устройств — это эффективный способ закрыть целый класс атак без необходимости внесения изменений в архитектуру ОС. Многие компьютеры, обновленные до Windows 11 с предыдущих версий, подходят под требования, но не имели защиты «из коробки», поскольку она стала стандартной только для чистых установок.
Стоит ли отключать функцию при возникновении неполадок
В обычных условиях отключать целостность памяти не рекомендуется. Если после активации функции возникают проблемы с запуском драйверов, система безопасности зафиксирует это в журнале событий, указав конкретный проблемный драйвер. Пользователям предлагается дождаться выхода обновленной версии драйвера от производителя или временно отключить защиту вручную до устранения конфликта.
Дополнительные аспекты защиты и логика внедрения
Важно понимать, что технология Memory Integrity не является уникальным нововведением для Windows 11. Она была реализована как функция виртуализированной безопасности (VBS) еще в Windows 10, где её можно было активировать вручную. Позже она стала стандартом «из коробки» для чистых установок Windows 10 в режиме S, а затем и для систем на базе Windows 11, соответствующих аппаратным требованиям. Текущее обновление от Microsoft нацелено прежде всего на те миллионы компьютеров, которые прошли путь через регулярные обновления ОС, а не через «чистую» установку — именно на таких устройствах аппаратная поддержка защиты имелась с самого начала, но сама функция оставалась деактивированной.
Решение Microsoft перевести функцию в статус «включено по умолчанию» продиктовано изменением ландшафта угроз. В последнее время развитие инструментов на базе искусственного интеллекта значительно ускорило процесс поиска уязвимостей. Исследователи (и, вероятно, злоумышленники) теперь находят бреши в ядре Windows гораздо быстрее, чем раньше. Массовая активация уже существующего, но простаивающего механизма защиты — это оперативный способ нейтрализовать целые классы атак, не дожидаясь внедрения более глубоких архитектурных правок в ядро операционной системы.
В случае возникновения критических проблем с драйверами, когда работа системы нарушается, администраторам и продвинутым пользователям следует в первую очередь обращаться к «Просмотру событий». Идентификация конфликтующего ПО по коду 3087 позволяет быстро определить, какой именно драйвер блокируется механизмом HVCI. Подобный сценарий — когда приходится ждать обновления от производителя оборудования или временно отключать изоляцию ядра для стабильности — является компромиссом, с которым пользователи корпоративных и защищенных (Secured-core) систем сталкиваются уже в течение многих лет.