Компания Cisco представила семейство специализированных языковых моделей Antares, оптимизированных для обнаружения известных уязвимостей в исходном коде. На текущий момент разработчик предоставил открытый доступ к весам двух моделей — Antares-350M и Antares-1B — на популярной платформе Hugging Face.
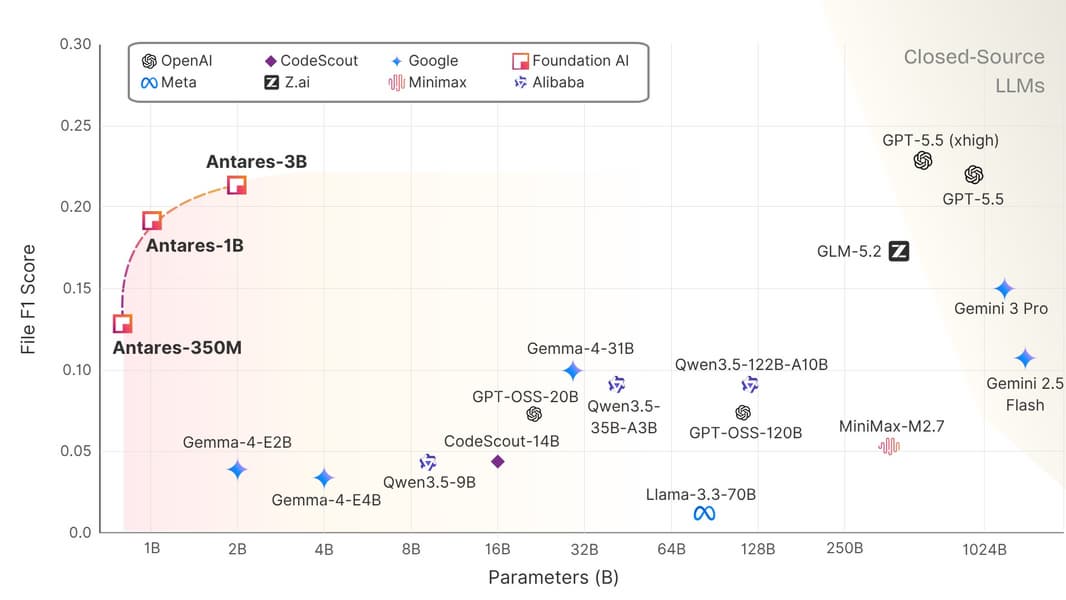
Согласно результатам внутренних тестов Cisco, новинки демонстрируют более высокую эффективность в задачах поиска уязвимостей по сравнению с рядом значительно более крупных открытых и закрытых решений, при этом требуя существенно меньших вычислительных ресурсов.
Принцип работы и назначение Antares
Главная задача Antares заключается в автоматизации одного из самых трудоемких процессов в информационной безопасности: сопоставлении сведений об известных угрозах из публичных баз данных и классификатора CWE (Common Weakness Enumeration) с реальным кодом проекта. ИИ-модель анализирует структуру репозитория, выявляет взаимосвязи между файлами, оценивает потенциально опасные участки и составляет приоритетный список мест, требующих внимания специалистов.
В отличие от классических систем статического анализа (SAST), которые опираются на жесткие правила и часто генерируют огромное количество ложноположительных срабатываний, Antares использует алгоритм последовательного поиска. Модель изучает описание уязвимости, анализирует контекст кодовой базы, корректирует направление поиска в случае неудач и поэтапно отсеивает нерелевантные фрагменты. В результате пользователь получает не просто список подозрений, а детализированный отчет с историей анализа, который позволяет понять логику работы ИИ.
Локальный запуск и безопасность данных
Компактные размеры Antares позволяют развертывать их непосредственно на серверах компании или на рабочих станциях. Это исключает необходимость передачи проприетарного исходного кода во внешние облачные сервисы, что критически важно для защиты коммерческой тайны и конфиденциальной информации. В Cisco подчеркивают, что такой подход делает современные инструменты анализа кода доступными для государственных структур, исследовательских институтов и небольших команд разработчиков, не имеющих возможности использовать «тяжелые» облачные модели.
Тестирование и область применения
Для объективной оценки возможностей своей разработки Cisco представила бенчмарк Vulnerability Localization Benchmark. Он включает 500 сценариев, в рамках которых модели должны ориентироваться в незнакомых проектах и находить файлы, подверженные конкретным видам уязвимостей.
Разработчики отмечают, что Antares не является полноценной заменой комплексных систем безопасности, таких как анализ сторонних зависимостей, динамическое тестирование (DAST) или экспертный аудит. Модель предназначена для ускорения этапа первичного поиска, сортировки проблем и оптимизации рабочего процесса специалистов по кибербезопасности.