Immurok: больше, чем просто сканер отпечатков
Обычно сканер отпечатков пальцев в ноутбуке выполняет одну задачу — разблокировку системы. Проект Immurok ставит перед собой куда более амбициозные цели. Это миниатюрный беспроводной гаджет, который позволяет разблокировать сессию рабочего стола, подтверждать команды sudo, проходить аутентификацию через polkit, подключаться к серверам по SSH, генерировать TOTP-коды для двухфакторной аутентификации и выступать в качестве физического «ключа» для подтверждения действий AI-агентов, пишущих код. Всё это реализуется с помощью одного касания пальца по Bluetooth-соединению.
Базовые функции устройства работают, однако в среде Linux путь к их настройке оказался не таким простым, как ожидалось. В процессе тестирования пришлось столкнуться с ошибками, отсутствием нужных уведомлений, запутанным поведением интерфейса и проблемой синхронизации, которая усложнила первичную настройку. Тем не менее, после завершения процесса отладки устройство работает плавно.
Возможности и безопасность
В основе своей Immurok — беспроводной дактилоскопический сканер для компьютеров, лишенных встроенного датчика. Но функционал охватывает куда больше сценариев:
- Разблокировка активной сессии рабочего стола.
- Интеграция с PAM в Linux для одобрения команд sudo и запросов polkit.
- Генерация и хранение SSH-ключей непосредственно на устройстве.
- Выпуск TOTP-кодов только после верификации отпечатка.
- Подтверждение действий AI-агентов: агент может подготовить привилегированную команду, SSH-операцию или запрос к секрету, но не сможет завершить действие, пока вы физически не коснетесь сенсора.
По заявлениям Immurok, шаблоны отпечатков и закрытые ключи остаются внутри устройства. Облачные аккаунты и телеметрия отсутствуют. Для сопряжения используется протокол P-256 ECDH с HMAC-SHA256, а ответы аутентификации заверяются криптографически. В данном обзоре оценивается опыт эксплуатации устройства, а не аудит криптографической защиты.
Аппаратное исполнение и автономность
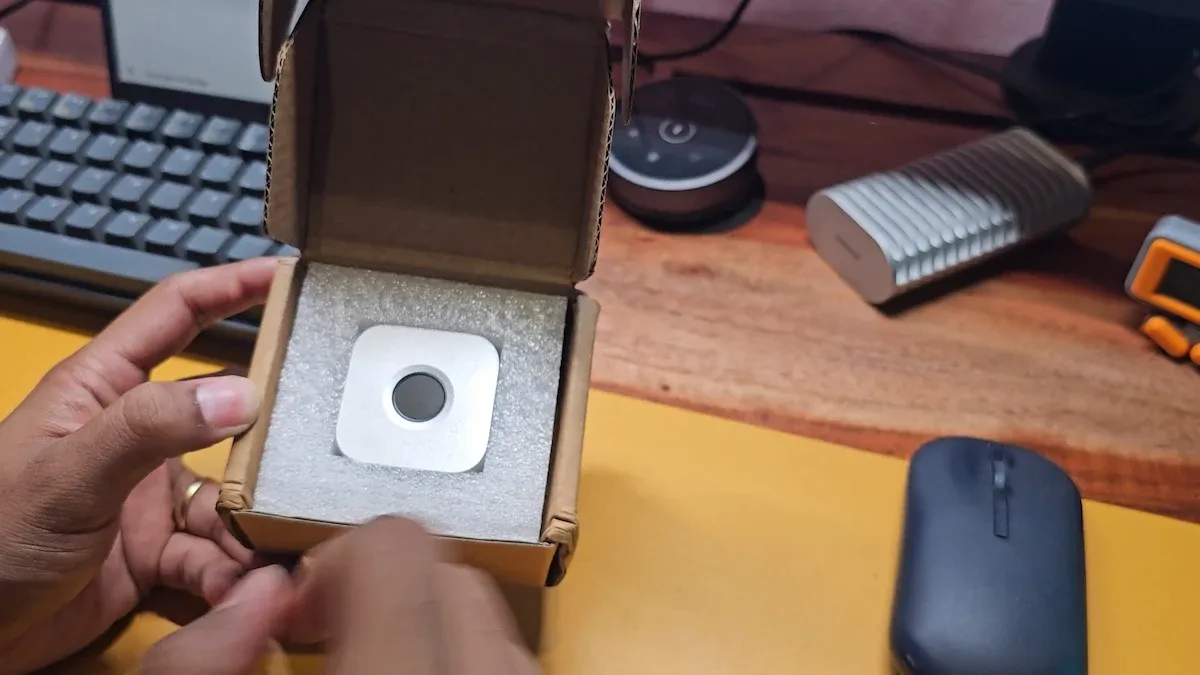
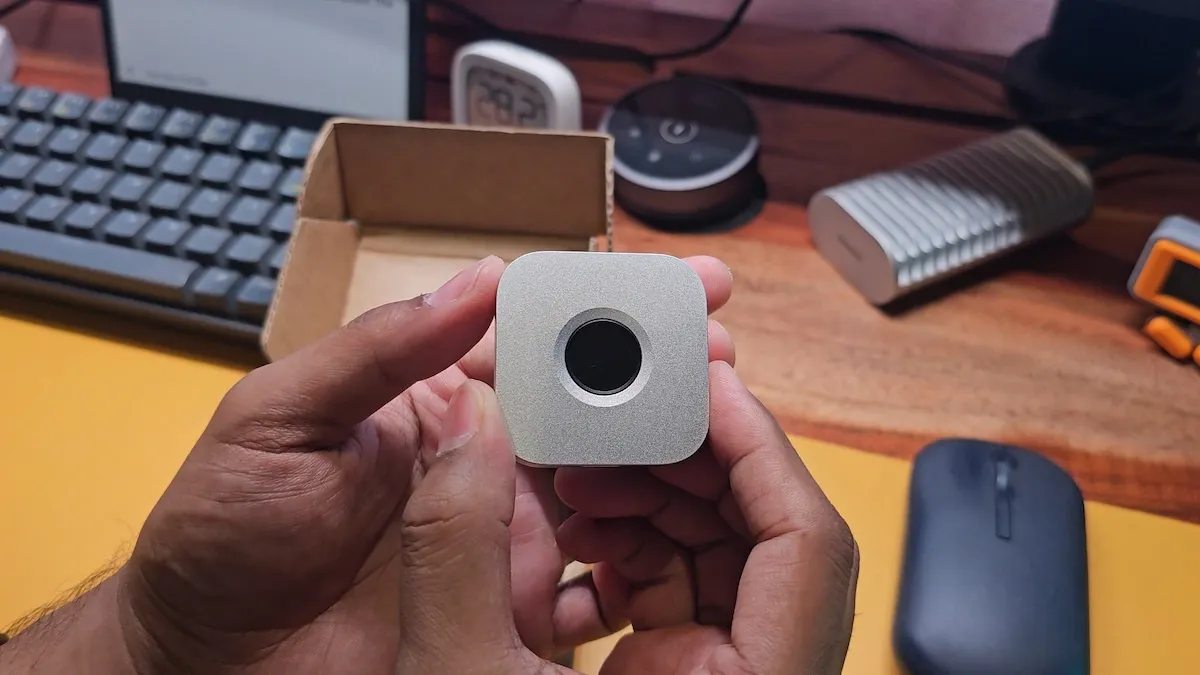
Железо производит приятное впечатление. На задней панели расположены элементы управления питанием, сопряжением и подтверждением действий. Серебристая отделка, скругленные углы и габариты напоминают уменьшенный Mac mini — устройство выглядит достаточно эстетично, чтобы гармонично смотреться на рабочем столе. В комплектацию входит только сам гаджет; кабель USB в коробке отсутствует, что в эпоху повсеместного использования USB-C не является проблемой.
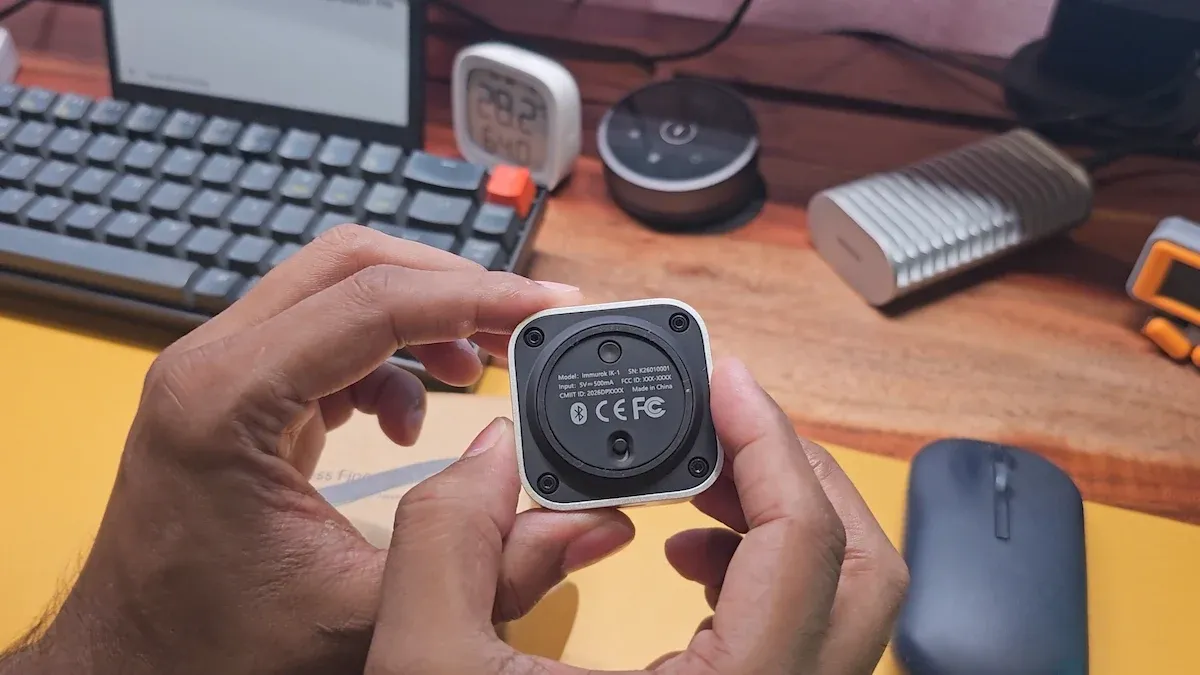
Заявленное время работы — более месяца при обычном использовании. В начале тестирования Linux TUI отображал заряд 84%. Спустя неделю показатель снизился до 78% (потеря 6%). Это дает надежду на выполнение обещаний производителя, хотя неделя — недостаточный срок для подтверждения, учитывая, что показатели заряда не всегда линейны.
Особенности установки в Linux
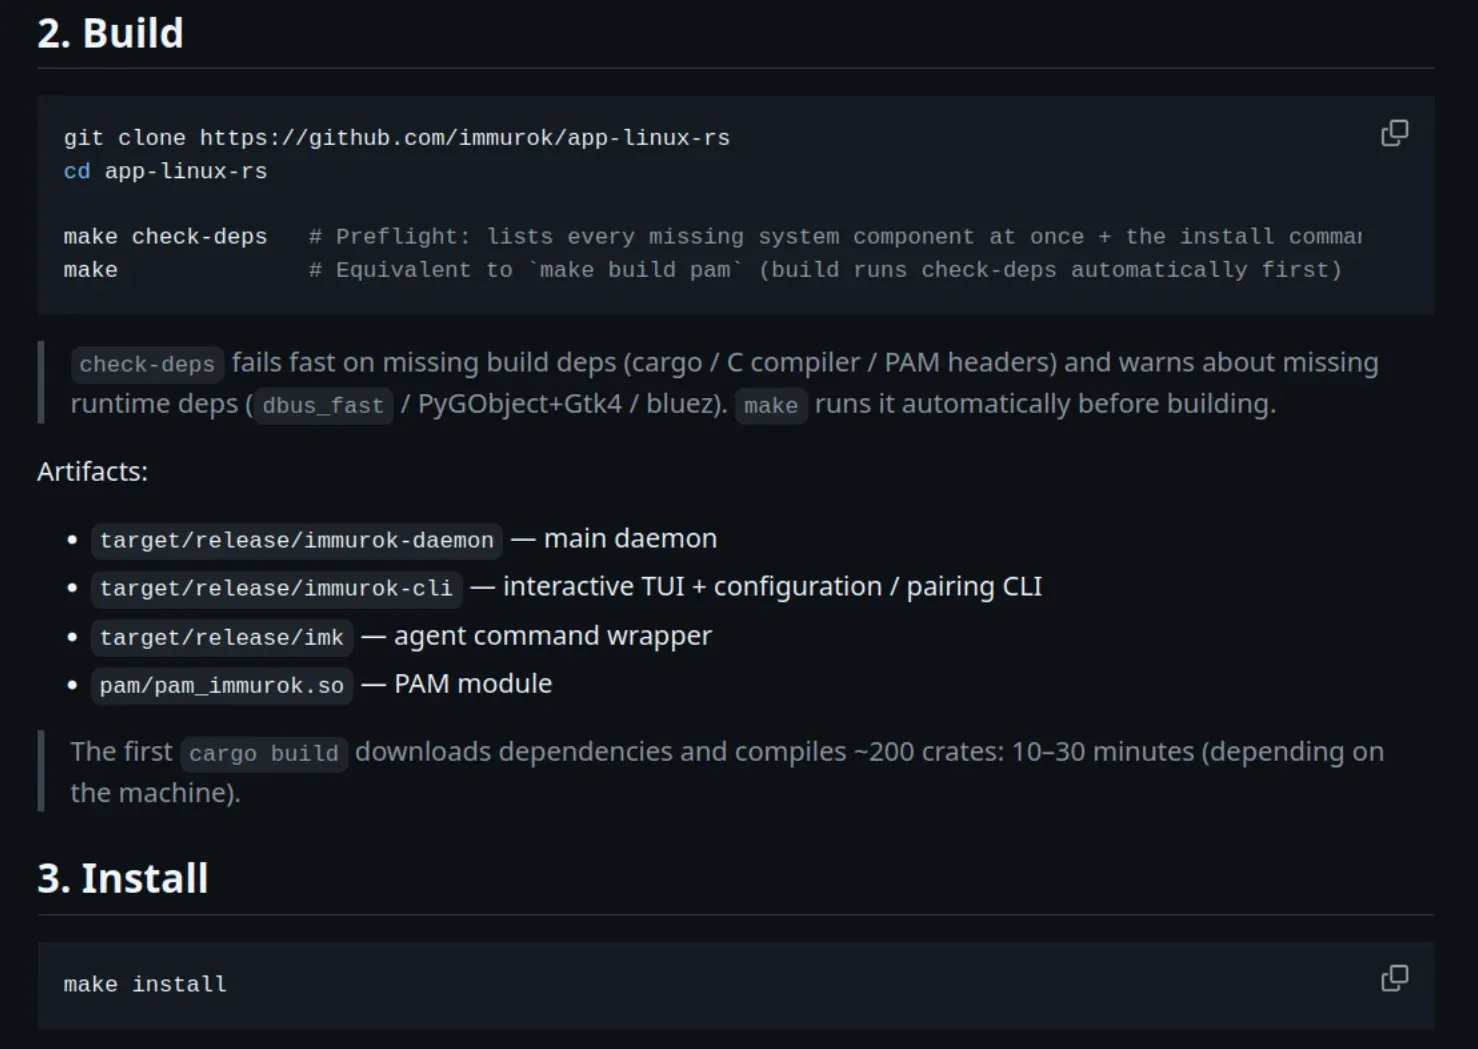
Если для Windows и macOS предусмотрены графические приложения, то для Linux предлагается использование Rust-демона, консольного клиента (CLI) и терминального интерфейса (TUI). Готовых бинарных файлов для простой установки нет.
При тестировании на Ubuntu 26.04 процесс выглядел следующим образом:
- Установка необходимых зависимостей и Rust через Rustup. Команда make check-deps оказалась полезна, так как сразу выявила недостающие компоненты.
- Первая сборка Rust, потребовавшая загрузки и компиляции около 200 крейтов. Процесс сопровождался нагрузкой на процессор и обилием предупреждений, которые, впрочем, не привели к сбоям сборки.
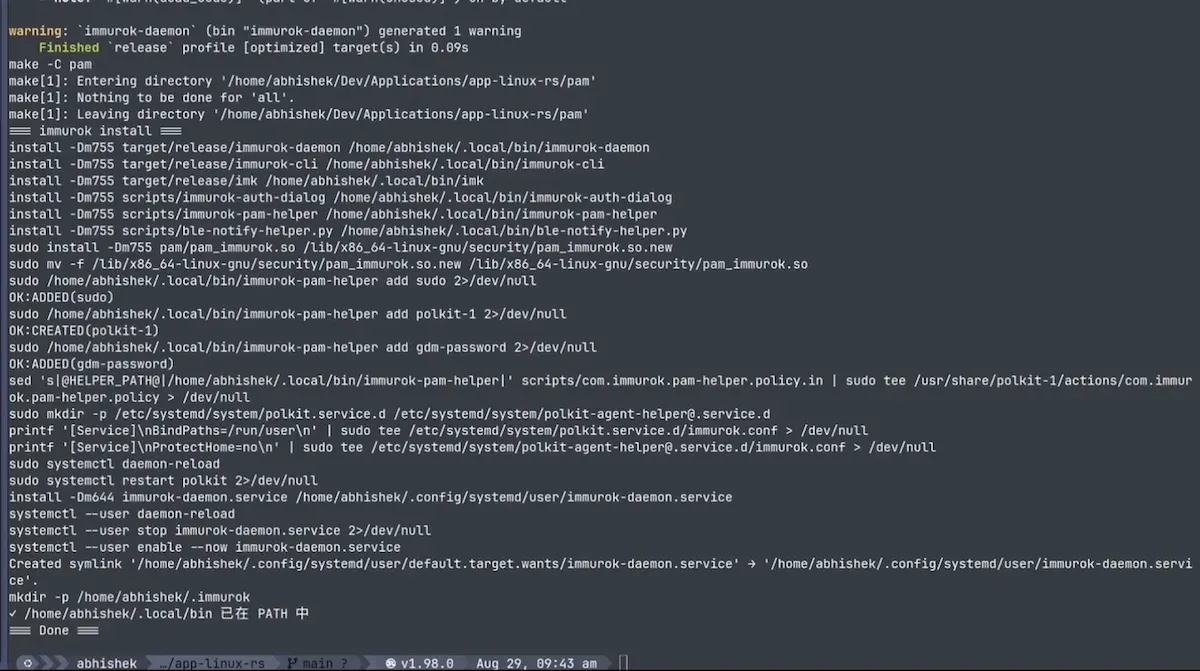
- После выполнения make install установились демон, консольные инструменты, модуль PAM и системная интеграция.
Для опытного пользователя Linux это выполнимая задача, однако для устройства, претендующего на роль простой замены пароля, уровень сложности слишком высок. Для массового пользователя необходимы готовые пакеты под популярные дистрибутивы и более понятный процесс первичной настройки.
Сложности сопряжения
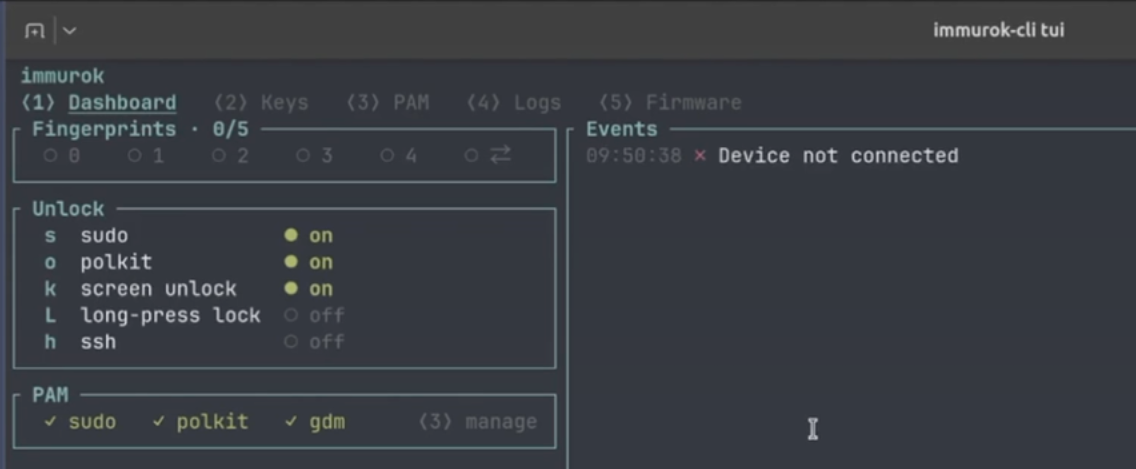
Первая попытка сопряжения продемонстрировала раннюю стадию разработки ПО. При попытке выполнить соединение через TUI возникала ошибка отсутствия подключения. CLI предлагал нажать кнопку на устройстве в течение 30 секунд, но процесс прерывался мгновенно, не дожидаясь истечения этого времени. Единственным рабочим вариантом стало предварительное ручное подключение Immurok через стандартные настройки Bluetooth в Ubuntu.
Процесс сопряжения и регистрация отпечатков
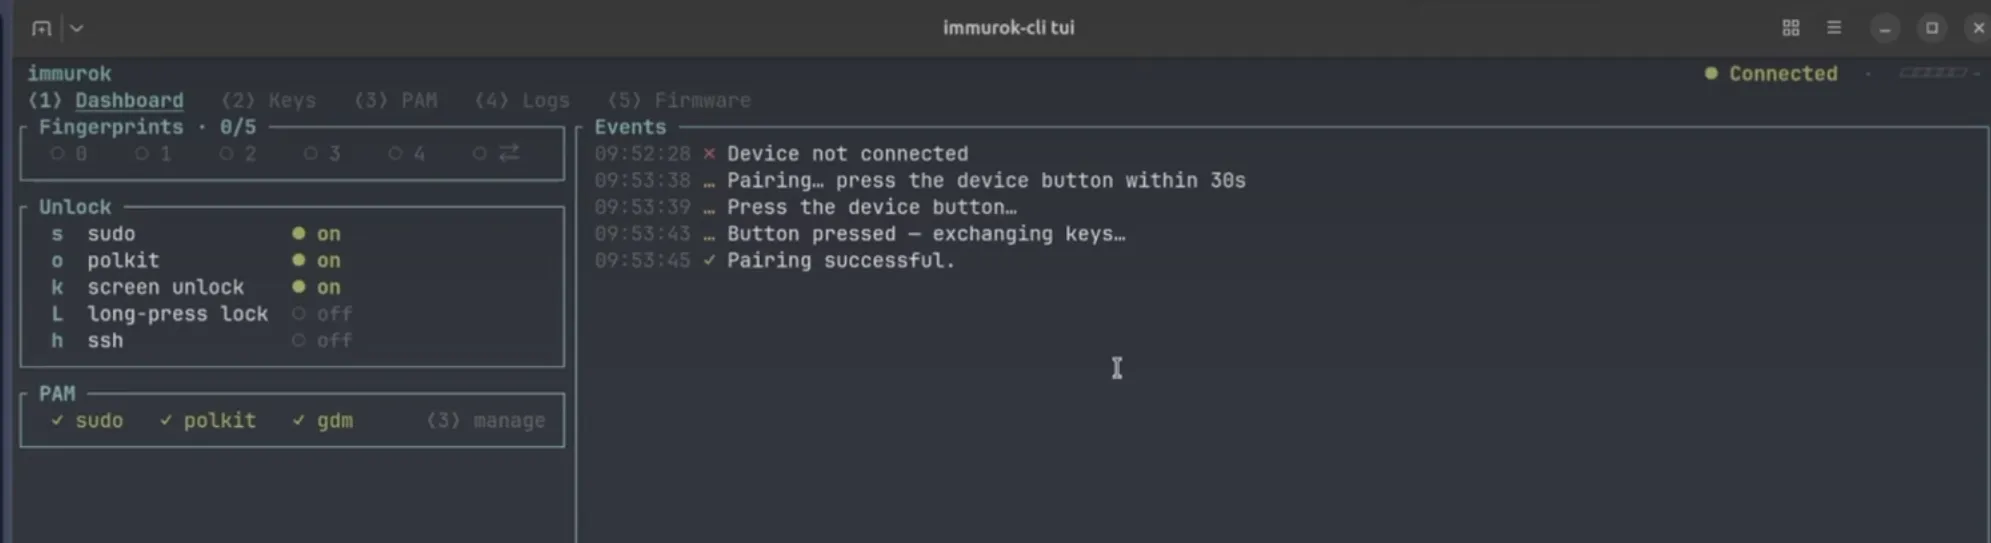
После того как операционная система отобразила статус подключения, мне пришлось вернуться в TUI-интерфейс Immurok, нажать клавишу «p» и затем активировать кнопку на самом устройстве. Произошел обмен ключами, и система сообщила об успешном сопряжении. Таким образом, существует два независимых состояния: подключение по Bluetooth и сопряжение внутри Immurok. Хотя это разграничение может быть оправдано технически, приложение никак не объясняет необходимую последовательность действий. Продукт должен пошагово направлять пользователя, включая информацию о состоянии светодиодов, подключении через ОС, действиях в TUI и нажатии кнопок.
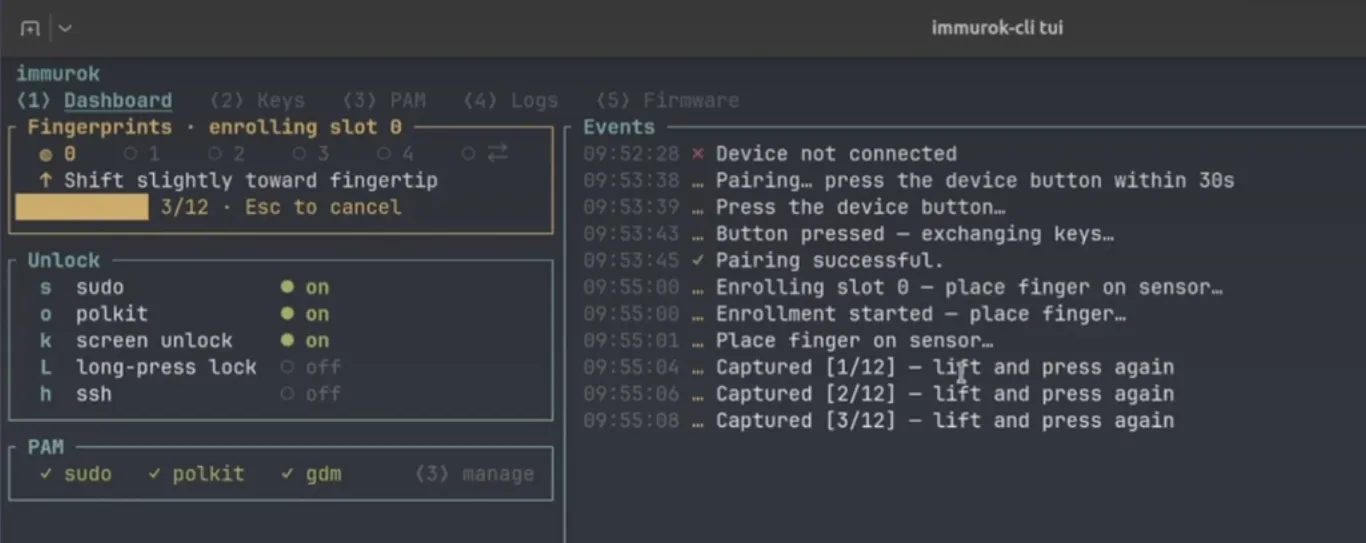
После успешного подключения и сопряжения процесс регистрации первого отпечатка пальца прошел более гладко. В TUI я нажал «e», приложил палец к сенсору, убрал его и повторил процедуру. Моя тестовая прошивка потребовала 12 сканирований перед сохранением отпечатка в нулевой слот. Устройство поддерживает до 5 обычных отпечатков для аутентификации, при этом добавление каждого последующего требует подтверждения уже авторизованным пальцем. Это разумное требование безопасности, но оно также должно быть четко прописано на экране.
Интерфейс командной строки периодически ведет себя капризно. В какой-то момент попытка повторной регистрации не удалась из-за того, что отпечаток уже присутствовал в системе, а попытка удаления просто завершилась неудачей без объяснения причин.
Ошибка, блокирующая работу sudo
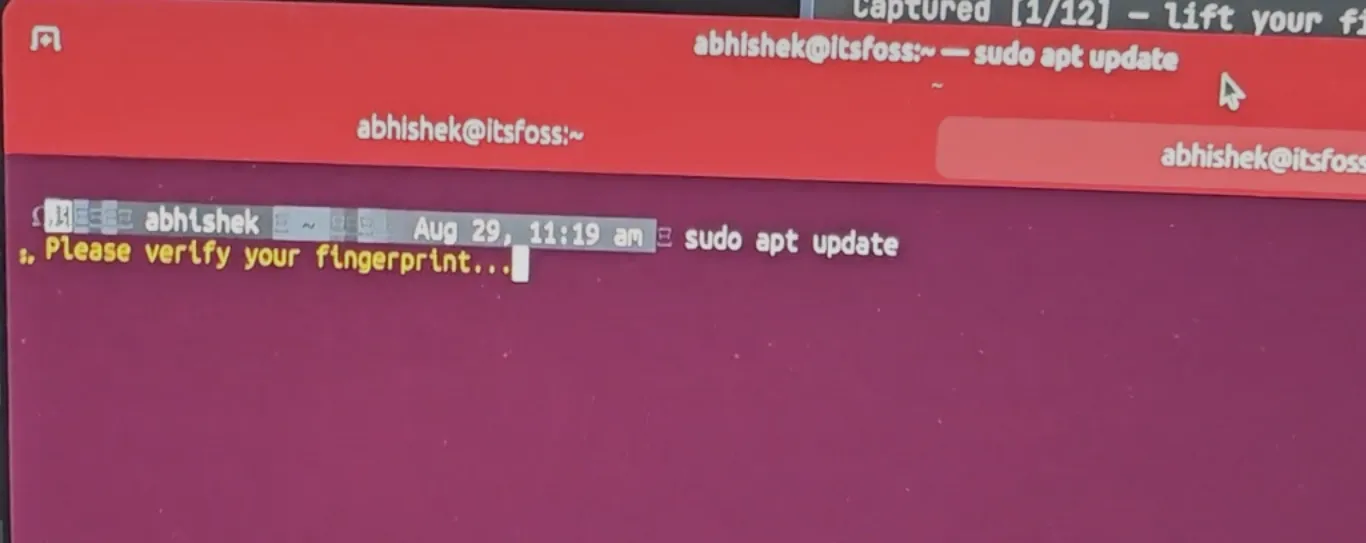
Зарегистрировав отпечаток, я протестировал команду sudo apt update. Ничего не произошло: касание сенсора не привело к аутентификации, хотя отпечаток был успешно записан. Проблема оказалась в «состоянии гонки» (race condition) в демоне Linux. Когда Bluetooth-сессия начиналась, демон немедленно запрашивал статус устройства, однако вспомогательный Python-скрипт уведомлений в этот момент еще устанавливал D-Bus соединение. На моем компьютере этому скрипту требовалось около 5,2 секунды для готовности, в то время как запрос статуса прерывался по тайм-ауту через 5 секунд. Из-за этой небольшой разницы демон оставался без статуса устройства на протяжении всей сессии (ошибка NO_STATUS).
Поскольку я установил Claude для тестирования функций Immurok, я позволил ИИ решить эту проблему — он увеличил лимит ожидания до 15 секунд. После пересборки и установки исправленной версии аутентификация через sudo заработала: я ввел команду, коснулся сенсора, и процесс продолжился без запроса пароля учетной записи. Хорошо, что код достаточно открыт для проверки и исправления, однако такие базовые пути аутентификации не должны отказывать из-за задержки вспомогательного процесса на долю секунды. Подобные недоработки необходимо устранить до массового релиза.
Разблокировка Ubuntu и важность резервных механизмов
С исправленным клиентом Immurok смог разблокировать сессию Ubuntu, которую я предварительно заблокировал. После касания сенсора рабочий стол открылся. Однако это не сработало на самом первом экране входа после включения компьютера, что является намеренным поведением, применимым также к macOS и Windows. Сервис на уровне пользователя доступен для разблокировки существующей сессии, но начальный вход все еще требует обычного пароля. Это различие важно, так как «разблокировка экрана» может быть ошибочно воспринята как «замена пароля при каждом входе», а это не одно и то же.
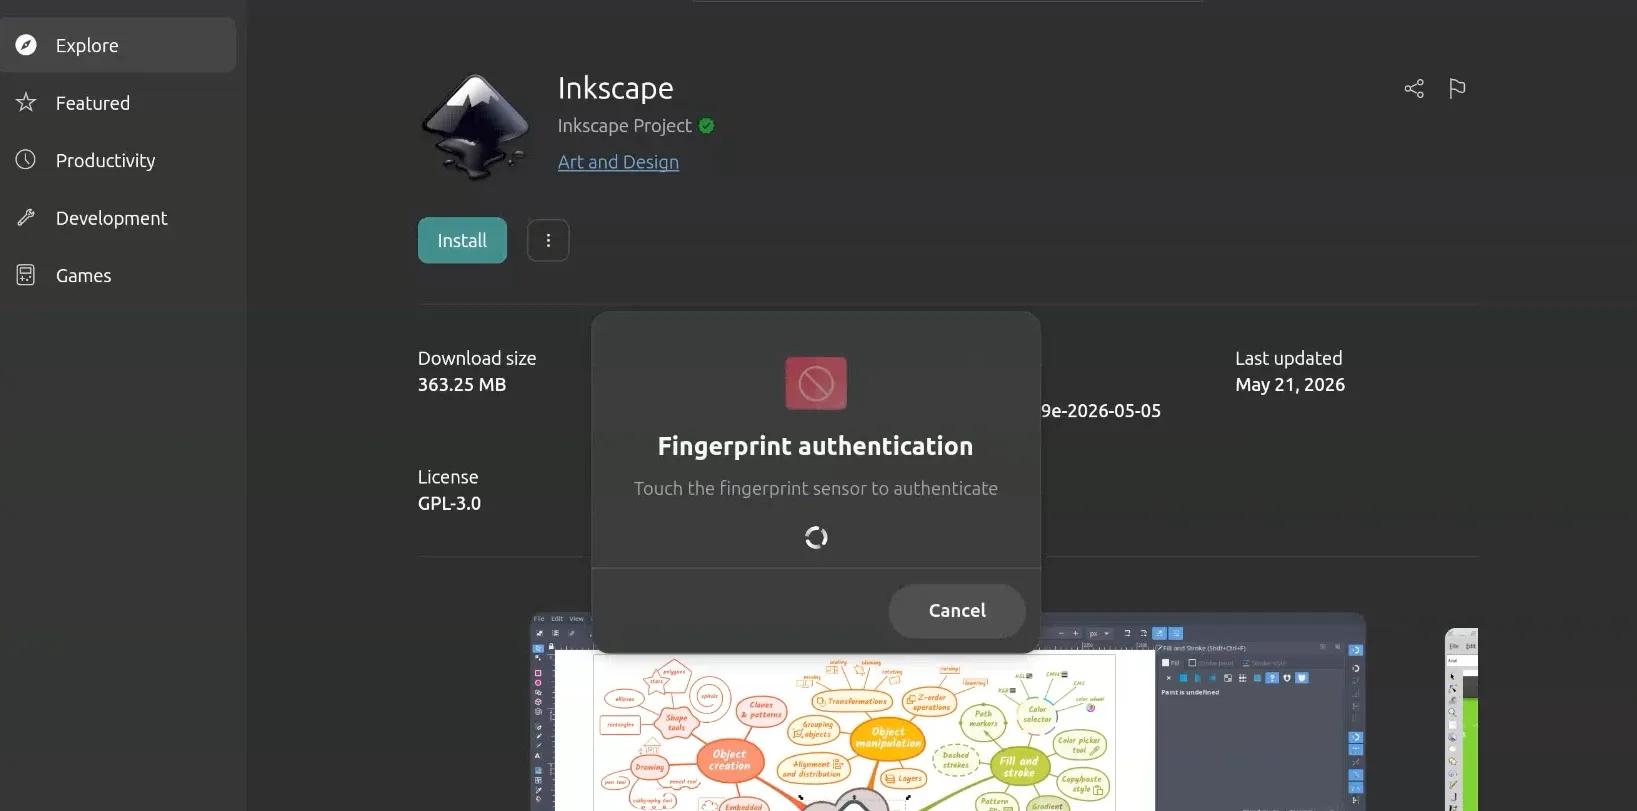
Механизм резервного доступа реализован хорошо. Когда я отключал Bluetooth или Immurok, процессы sudo и входа в систему не зависали в ожидании отсутствующего сканера, а сразу предлагали поле для ввода пароля. Это критически важно: вспомогательное устройство не должно превращать временный сбой Bluetooth или разряженную батарею в блокировку доступа к системе.
SSH-ключи как главная особенность
Именно в работе с SSH Immurok становится интереснее обычного сканера отпечатков. Устройство способно генерировать SSH-ключ ECDSA P-256. Приватный ключ остается внутри, а пользователю нужно экспортировать только публичный ключ для файла authorized_keys на удаленном сервере. Выбор ECDSA практичен, так как он обеспечивает уровень безопасности, сопоставимый с RSA, при гораздо меньшем размере ключей. Это экономит память, сокращает объем передаваемых данных и снижает вычислительную нагрузку, что идеально для компактного устройства с питанием от батареи.
При первой попытке генерации ключа через CLI (не TUI) процесс просто остановился. Пропущенной информацией было то, что Immurok ожидал авторизации по отпечатку пальца. Не было ни подсказки приложить палец, ни обратной связи после этого действия. Я понял, что делать, только потому, что до этого изучал поведение системы. После касания сенсора ключ был успешно создан. Если действие требует физической аутентификации, интерфейс обязан сообщать об этом. TUI справился лучше: при генерации другого ключа он прямо просил коснуться сенсора для подтверждения, после чего ключ появлялся в следующем слоте. Я экспортировал публичный ключ, добавил его на свой Raspberry Pi Pironman Max и активировал функцию SSH-авторизации Immurok.
Интеграция Immurok и работа с SSH
Добавление сокета агента Immurok в качестве SSH IdentityAgent позволяет приоритизировать ключи, защищенные аппаратным устройством. При подключении к Raspberry Pi система Immurok запросила отпечаток пальца, и после касания сканера вход в SSH был успешно выполнен. Важно отметить, что стандартная настройка SSH не была нарушена: существующие ключи на компьютере остались доступны в качестве резервных. Если пользователь подключается к серверу, на котором отсутствует открытый ключ Immurok, SSH продолжает использовать привычный ключ. Это грамотный подход, позволяющий внедрять Immurok постепенно, а не принудительно перенастраивать все серверы одновременно.
Удаление ключей возможно через графический интерфейс (TUI) после подтверждения отпечатком или через CLI, хотя последний в протестированной версии не отобразил необходимые инструкции по верификации при удалении. Также можно импортировать существующий закрытый ключ на устройство, но с двумя ограничениями: импорт был доступен только через CLI и поддерживал исключительно ключи формата ECDSA P-256. Ключи в форматах Ed25519, RSA и других перенести на Immurok нельзя.
Использование TOTP и работа с AI-агентами
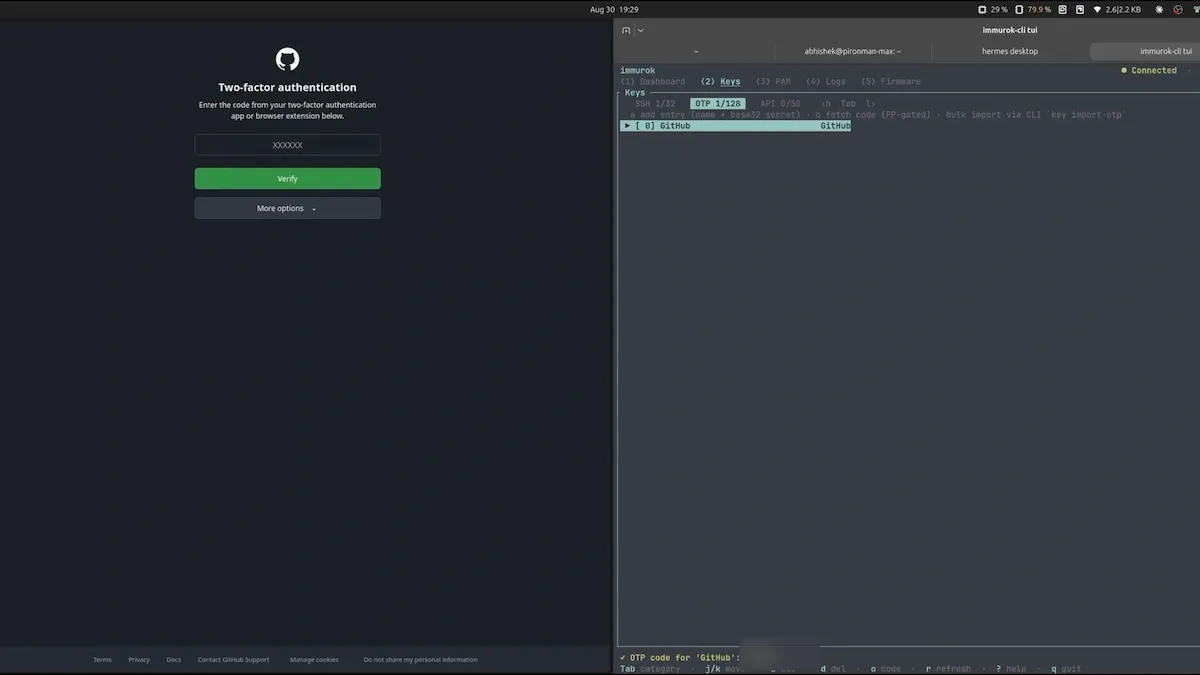
Функция работы с TOTP-токенами реализована достаточно удобно. После добавления записи GitHub TOTP в TUI Immurok для получения кода требовалось повторное подтверждение отпечатком пальца. Это полезная возможность, поскольку секрет TOTP не хранится в обычном настольном аутентификаторе: даже если компьютер разблокирован, посторонний человек не сможет получить код без биометрического подтверждения владельца. При этом важно помнить о резервных кодах восстановления на случай потери, повреждения, разрядки или сброса устройства.
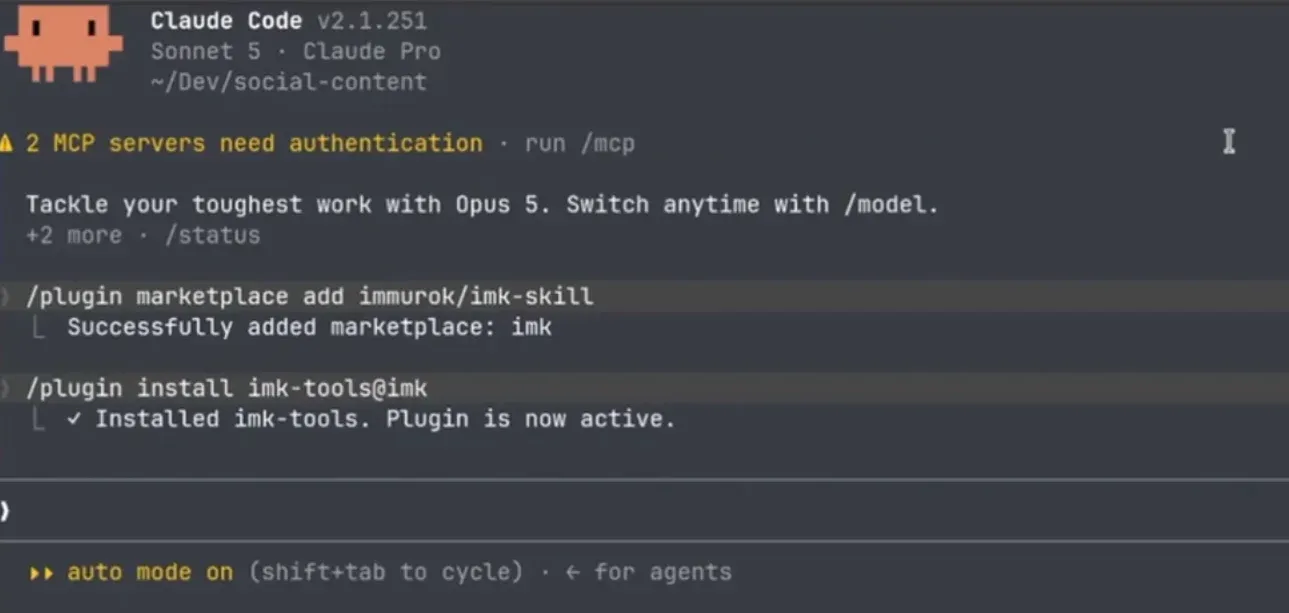
Наиболее примечательной функцией Immurok является использование устройства в качестве контроля с участием человека (human-in-the-loop) для AI-агентов, пишущих код. После установки плагина Immurok для Claude и его активации, а также использования обертки imk для запуска команд в режиме агента, была проведена проверка: при попытке агента подключиться к Raspberry Pi через SSH система затребовала отпечаток пальца. Однако существует важное ограничение: защита работает только тогда, когда действие направлено через этот «шлюз». Если инструкции проекта позволяют агенту использовать imk, а плагин предоставляет этот инструмент, обычная команда все равно может пойти стандартным путем, если обертка будет обойдена (как это произошло в предыдущем тесте с Git push, который не был защищен). Таким образом, Immurok не обеспечивает автоматическое принудительное выполнение защиты, а серьезная настройка требует обеспечения работы всех критических операций через imk run —agent.
Технические недостатки и полировка интерфейса
Несмотря на работоспособность ключевых функций, остаются некоторые недоработки. Интерфейс TUI для Linux объединяет панель управления, ключи, интеграцию с PAM, логи, обновления прошивки и настройки, корректно отображая состояние подключения и заряд аккумулятора. Однако CLI страдает от отсутствия автодополнения команд по Tab, что затрудняет поиск вложенных функций. Процесс сопряжения мог зависать, а ошибки регистрации и удаления ключей не сопровождались пояснениями. Также ощущается нехватка полноценной документации, критически важной для инструмента, затрагивающего PAM, Bluetooth, конфигурации SSH и TOTP.
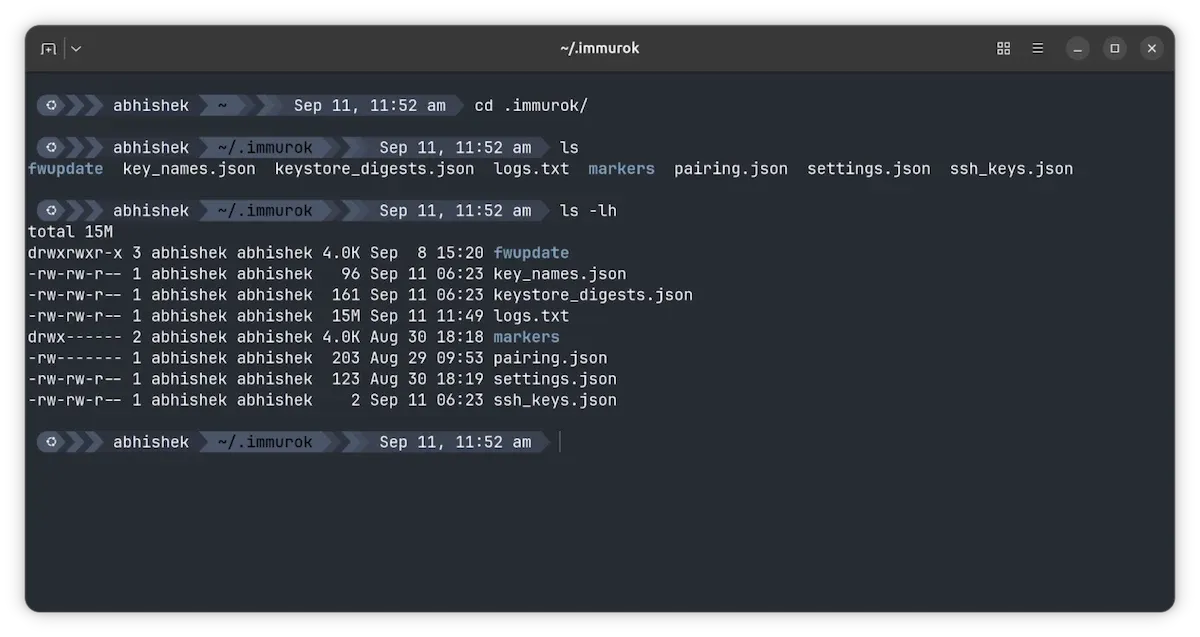
Отдельного внимания требует проблема роста лог-файла ~/.immurok/logs.txt. За неделю он разросся до 4 МБ, а через две недели достиг 15 МБ. При текущих темпах объем за год может составить около 200 МБ, однако файл выглядит ничем не ограниченным, и в случае циклических ошибок его рост может быть стремительным. Приложению требуется ротация логов с лимитом размера, а для Linux было бы правильнее отправлять их в системный журнал.
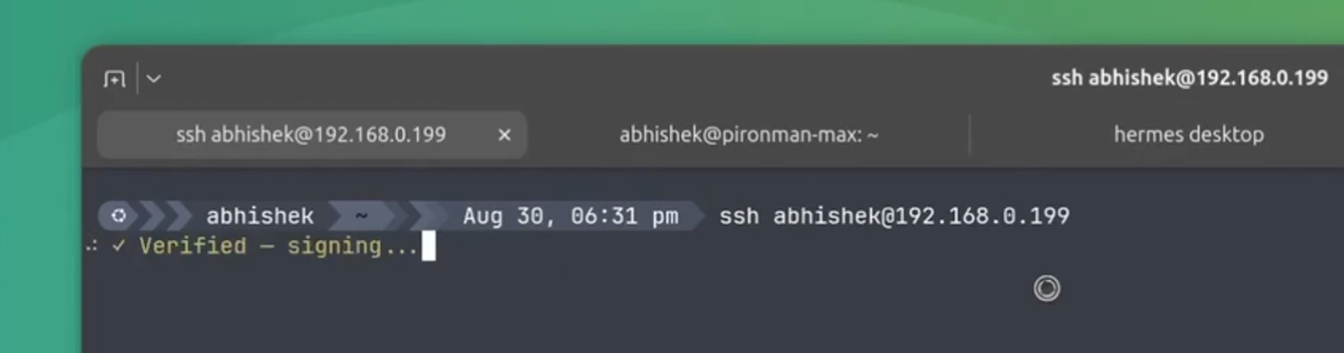
В целом, спустя неделю использования Immurok в качестве повседневного инструмента, опыт можно назвать положительным: основные сложности ограничивались этапом первоначальной настройки.
Практический опыт использования сканера отпечатков пальцев Immurok
Мой нынешний ноутбук Asus Zenbook не оснащен встроенным сканером, поэтому устройство Immurok стало отличным дополнением. Аппаратная часть выглядит привлекательно, она компактна и полезна, а все ключевые функции работают исправно. В процессе тестирования я использовал отпечаток пальца для подтверждения команд sudo, разблокировки существующей сессии Ubuntu, аутентификации SSH-соединения с Raspberry Pi, получения работающего TOTP-кода GitHub и подтверждения действий SSH, выполняемых агентом.
Мне также понравилась продуманная система резервного доступа. Отключенное устройство не блокирует возможность входа по паролю, а серверы, не настроенные для работы с ключом Immurok, продолжают корректно функционировать с уже имеющимися у меня SSH-ключами.
Требования к доработке программного обеспечения
Хотя аппаратная часть работает отлично, программное обеспечение для Linux нуждается в обновлении. В 2026 году принудительная сборка исходного кода не должна быть единственным вариантом для пользователей. Интерфейс командной строки (CLI) требует улучшения в плане отображения корректных уведомлений с обратной связью. Я уже застал два обновления прошивки, а в репозитории проекта уже доступно обновление ПО. Таким образом, после соответствующих программных правок устройство станет пригодно для использования даже новичками.
Итоги тестирования и доступность
Если вы считаете, что данное устройство вписывается в ваш рабочий процесс и не нанесет серьезного ущерба бюджету, Immurok может стать хорошим выбором.
- Преимущества: приватные ключи и данные отпечатков остаются на устройстве, предусмотрены продуманные механизмы резервного входа по паролю или ключу, компактный и качественно собранный алюминиевый корпус, многообещающее время автономной работы.
- Недостатки: установка в Linux требует сборки из исходного кода, отсутствие готового пакета приложения, наличие ошибок в CLI, средний уровень реализации TUI, отсутствие документации.
На момент написания статьи проект Immurok находится на стадии краудфандинга. Устройство доступно на платформе Kickstarter за 59 долларов США при заявленной розничной цене в 69 долларов и ожидаемой дате доставки в ноябре 2026 года. Рекомендуется ознакомиться с условиями доставки, таможенными сборами и политикой возврата товаров. Я тестировал предрелизный образец, и программное обеспечение меняется очень динамично. До отправки версии для бекеров остается еще несколько месяцев, поэтому есть время для улучшения опыта работы в Linux до того, как клиенты получат свои устройства. Остается надеяться, что к ноябрю установка, сопряжение, система подсказок, документация и общая надежность станут значительно лучше. На данный момент я доволен тем, что Immurok находится на моем рабочем столе.
Безопасность данных и протоколы передачи
По заявлениям производителя, Immurok обеспечивает высокий уровень защиты: fingerprint-шаблоны и закрытые ключи физически не покидают пределов устройства. Архитектура исключает использование облачных аккаунтов и какую-либо телеметрию. Безопасность сопряжения обеспечивается протоколом P-256 ECDH в сочетании с HMAC-SHA256, а все ответы, отправляемые устройством для аутентификации, проходят процедуру криптографической подписи.
Особенности энергопотребления
Устройство отличается высокой энергоэффективностью. Заявленное время автономной работы составляет более одного месяца при обычном режиме эксплуатации. Практические замеры подтверждают перспективность этого показателя: при стартовом заряде 84% за неделю интенсивного тестирования уровень заряда снизился лишь до 78%. Стоит учитывать, что показатели заряда могут отображаться не всегда линейно, но устройство явно не требует частой подзарядки.
Технические детали сборки в Linux
Процесс подготовки ПО для Linux оказался ресурсоемким: первая сборка на Rust потребовала загрузки и компиляции порядка 200 крейтов, что создает заметную нагрузку на CPU. Несмотря на обилие предупреждений в процессе компиляции, сборка завершается успешно. По завершении make install в систему устанавливаются демон, CLI-инструменты, модуль PAM, вспомогательные компоненты аутентификации и системная интеграция. Важно отметить, что пользовательский демон активируется сразу после завершения установки.
Нюансы SSH-аутентификации
Выбор ECDSA P-256 для SSH-ключей является удачным решением: он обеспечивает уровень безопасности, эквивалентный RSA, но использует значительно меньшие по размеру ключи. Это минимизирует требования к хранилищу устройства и снижает нагрузку на процессор при выполнении криптографических операций. Примечательно, что Immurok позволяет импортировать существующие ключи, однако эта функция на текущий момент доступна только через CLI и строго ограничена форматом ECDSA P-256 — ключи Ed25519 или RSA перенести на устройство не удастся.
Ограничения модели «человек в цикле» (AI-агент)
Использование Immurok в качестве физического «ключа» для AI-агентов работает через специальную обертку imk run —agent. Однако разработчикам важно понимать: это не является автоматической защитой всей системы. Если проектные инструкции или плагины позволяют агенту обращаться к чувствительным командам напрямую, минуя защищенную обертку (например, выполнение стандартного git push), то устройство не сможет предотвратить такое действие. Физическое подтверждение работает только в том случае, если критический путь проложен через защищенный интерфейс.