Широко известный компьютерный червь Stuxnet, ставший объектом многочисленных обсуждений в начале 2010-х годов, вновь оказался в центре внимания сообщества информационной безопасности. Неизвестный исследователь опубликовал на платформе GitHub результат реверс-инжиниринга этого вредоносного программного обеспечения. Stuxnet считается первым цифровым инструментом, способным вызывать реальные физические разрушения на промышленных объектах.
Детали реконструкции и технические особенности
Опубликованный репозиторий содержит инструкции по сборке, позволяющие изучить внутреннее устройство червя. Для безопасного запуска и анализа кода пользователям рекомендуется использовать виртуальную машину под управлением Windows XP или Windows 7 без доступа к сетевым подключениям. Для полноценной демонстрации работы полезной нагрузки, помимо программного обеспечения Siemens, технически может потребоваться специализированное промышленное оборудование, управляющее центрифугами.
В период своей максимальной активности Stuxnet использовал несколько механизмов распространения. Первичным вектором заражения были USB-накопители, эксплуатирующие уязвимость нулевого дня через файлы ярлыков Windows и autorun.inf. После попадания в систему червь автономно распространялся по сети, используя уязвимость в службе Windows Print Spooler, что позволяло злоумышленникам записывать системные файлы на любые компьютеры с общим доступом к принтерам, а также копировать себя в доступные сетевые папки.
Обход защиты и интеграция в промышленное ПО
Для успешной работы в среде Windows вредоносное ПО применяло украденные цифровые сертификаты компаний Realtek и JMicron, что позволяло обходить проверку подписи драйверов. Основная задача Stuxnet заключалась в перехвате контроля над DLL-библиотеками, которые взаимодействовали с промышленными контроллерами (PLC). Внедряя вредоносный код в контроллеры, червь манипулировал частотными преобразователями центрифуг, что приводило к повреждению их роторов. При этом система намеренно скрывала следы атаки от персонала, имитируя нормальное функционирование оборудования.
Дополнительным вектором заражения служила интеграция в программное обеспечение Siemens через базу данных SQL Server для WinCC. Вредоносный код внедрялся в файлы проектов Step 7, которые автоматически исполнялись при открытии инженерами, что обеспечивало эффективное распространение внутри закрытых сетей.
История операции Olympic Games и последствия
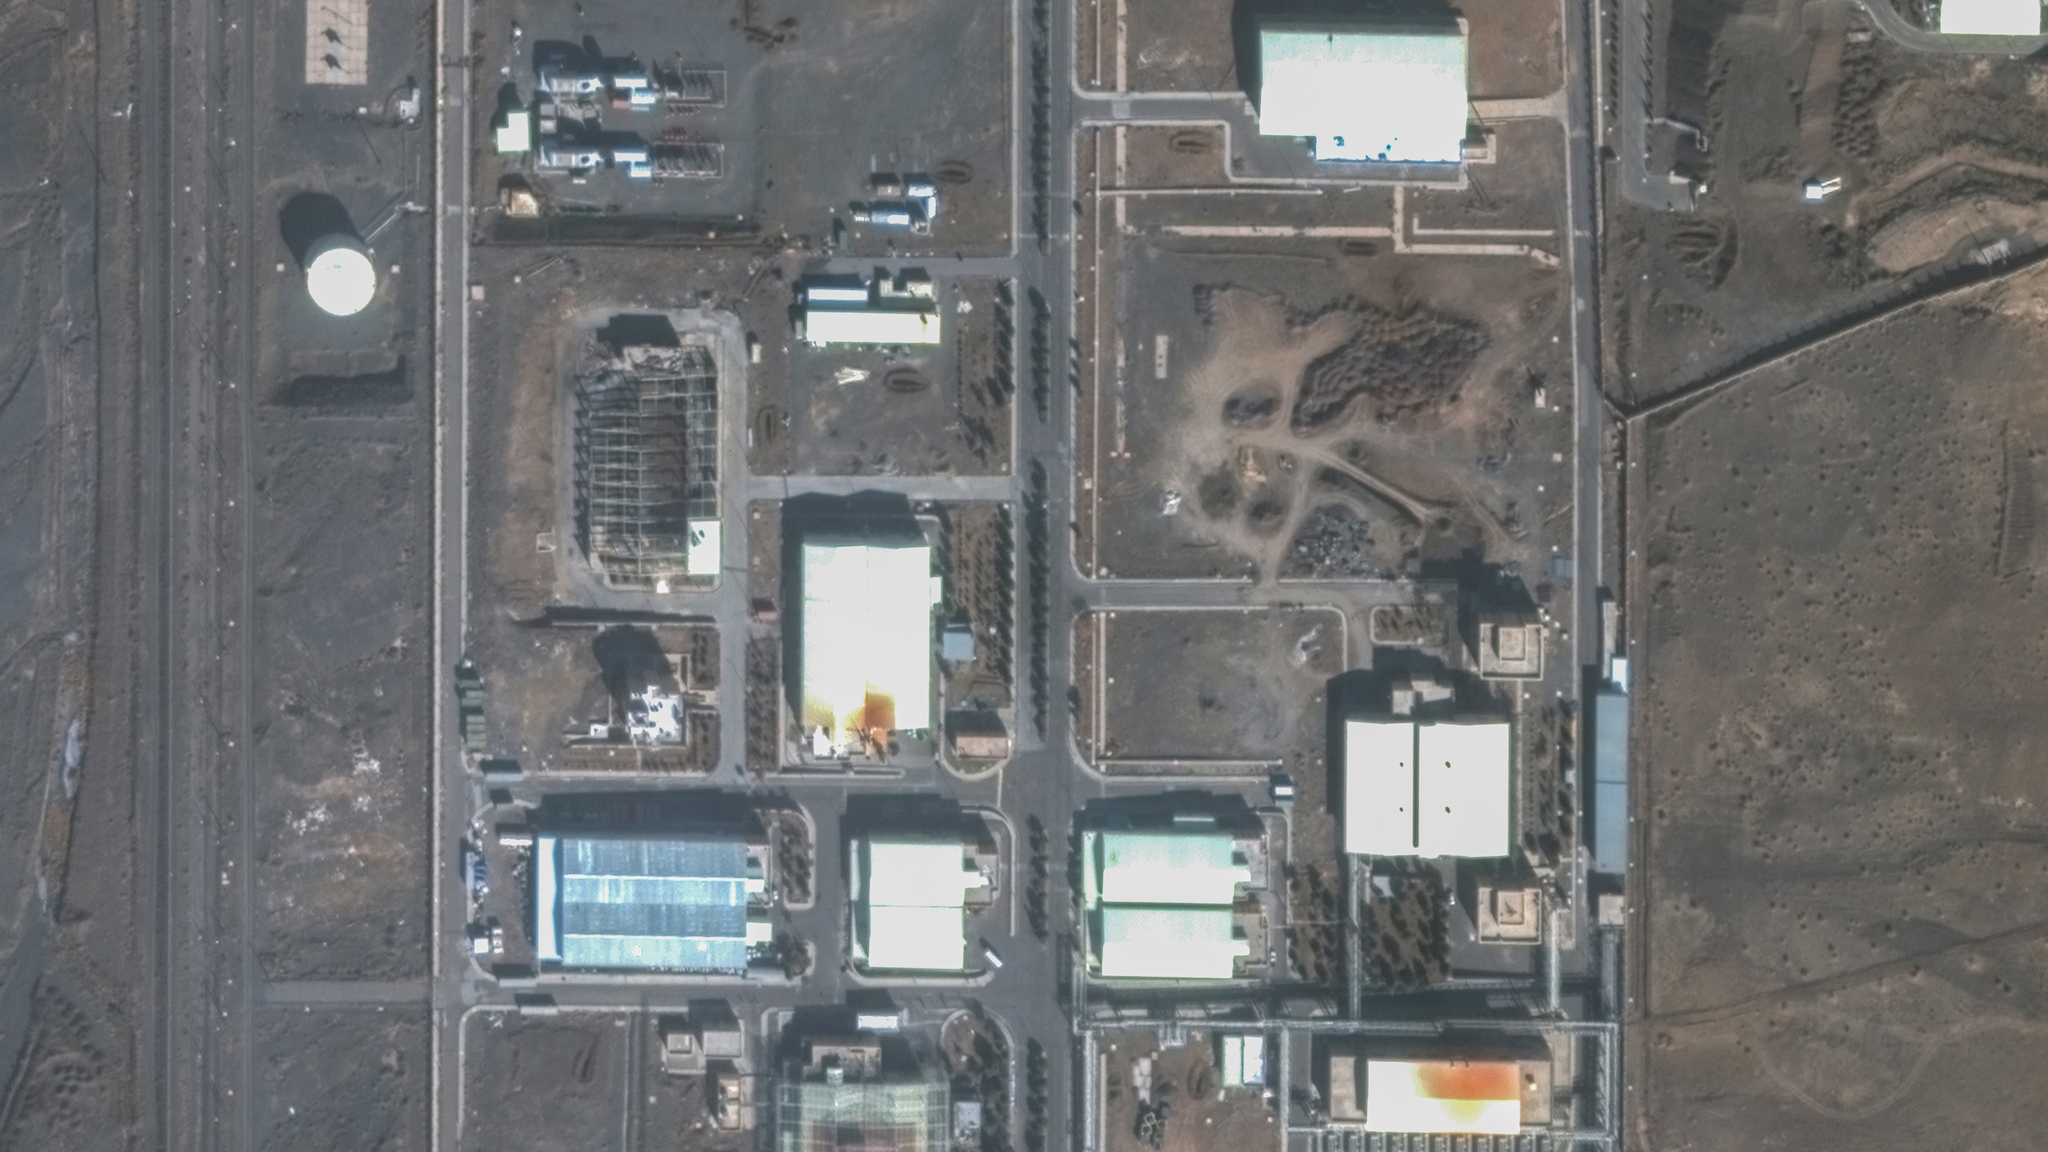
По имеющимся данным, Stuxnet был частью масштабной операции под кодовым названием Olympic Games, направленной на сдерживание ядерной программы Ирана. Проект, предположительно координируемый США и Израилем (включая работу Пентагона и израильского подразделения Unit 8200), реализовывался в период администраций Джорджа Буша-младшего и Барака Обамы. Целью было замедление работ на ядерном объекте в Натанзе, где использовались центрифуги Siemens.
Согласно отчетности, атака позволила вывести из строя около 10% центрифуг в Натанзе путем их физического повреждения. Однако успех операции был омрачен ошибкой в логике работы червя: он не имел достаточных проверок окружения и при выносе ноутбуков инженеров за пределы локальной сети начал бесконтрольно распространяться в интернете. Это привело к его обнаружению специалистами по безопасности по всему миру. Активность червя была окончательно прекращена 24 июня 2012 года, когда сработал заложенный в его код механизм самоликвидации.
Дополнительные технические подробности и исторический контекст
Исследователи отмечают, что Stuxnet стал своего рода «героем» многочисленных теорий заговора, многие из которых, как выяснилось позднее, оказались правдивыми. Инициатива Operation Olympic Games, в рамках которой был создан червь, задумывалась в том числе как способ удержать Израиль от принятия решения о нанесении самостоятельного превентивного удара по Ирану. Таким образом, цифровая атака рассматривалась как дипломатически и стратегически более приемлемый инструмент сдерживания.
Механизм заражения через USB-накопители был крайне примитивным, но эффективным: пользователю было достаточно просто открыть содержимое флешки в проводнике Windows, чтобы активировать уязвимость нулевого дня и запустить процесс заражения. Внутри сети червь не ограничивался только уязвимостью Print Spooler, но и активно искал доступные общие сетевые папки для самокопирования.
Важным аспектом успеха Stuxnet была именно скрытность: даже в момент критического воздействия на частотные преобразователи центрифуг, вредоносное ПО транслировало на экраны операторов данные о штатном режиме работы оборудования. Это позволяло вносить разрушительные изменения в работу роторов постепенно, оставаясь незамеченным длительное время.
Специалисты подчеркивают, что публикация реверс-инжиниринга — это уникальный шанс для энтузиастов изучить «анатомию» одной из самых сложных киберугроз в истории. Однако эксперты напоминают, что для полного понимания всех эффектов полезной нагрузки (Payload) недостаточно стандартного окружения — требуется использование специфического ПО Siemens, а в идеале — и соответствующих аппаратных контроллеров, что в домашних условиях практически невозможно.