Обзор первого дня конференции EUC World Amplify 2026
Конференция EUC World Amplify 2026 объединила сообщество специалистов по вычислениям для конечных пользователей (EUC) в период с 29 сентября по 1 октября в конференц-центре Baird Center в Милуоки. Это наш отчет за первый день; ранее мы делали анонс шоу в августе и рассказывали о пяти его спонсорах две недели назад.
Главная привлекательность мероприятия для нас заключается в его строгом вендорно-нейтральном подходе. Повестка дня охватывает весь спектр современных рабочих пространств: от Azure Virtual Desktop (AVD) и Windows 365 до Omnissa Horizon, контейнерной доставки приложений, безопасности конечных точек и оркестрации. Организаторы Amplify создали событие, чтобы показать, что именно корпоративные ИТ-архитекторы развертывают, настраивают и отлаживают в produkton-среде, без продвижения какой-либо одной экосистемы.
Вторник, 29 сентября, стал первым полноценным техническим днем конференции. Из-за параллельных потоков выбрать направление было непросто, но одна тема красной нитью проходила через все посещенные нами сессии: команды корпоративной инфраструктуры модернизируют доставку рабочих мест и одновременно сдерживают затраты на облако.
Открытие конференции и ключевые доклады
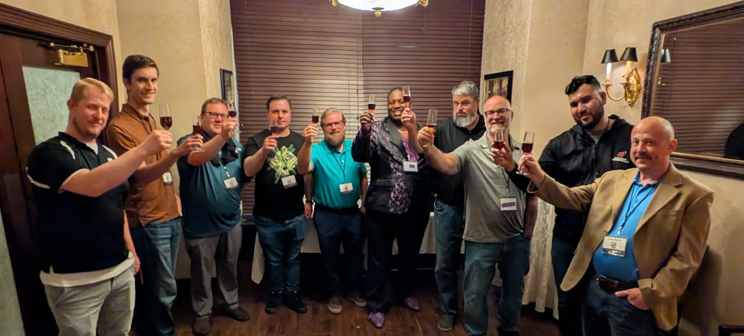
Прежде чем перейти к техническим сессиям вторника, стоит отметить мероприятия сообщества, открывшие программу в понедельник вечером, 28 сентября. Участники собрались в отель Hilton Milwaukee на приветственный прием, организованный World of EUC, за которым последовала дегустация вин при спонсорской поддержке компаний Tassient и Kasm Technologies. Это задало совместный, ориентированный на сообщество тон еще до начала основных докладов.
Приветствие и вступительное слово
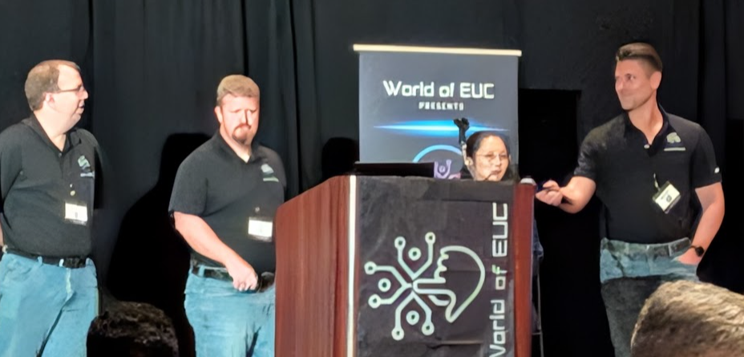
Официально день начался в Большом бальном зале (Grand Ballroom) со вступительного слова Совета директоров World of EUC. Совет изложил мандат сообщества, лежащий в основе Amplify: это открытый форум под руководством практиков, где архитекторы, сисадмины и вендоры могут обмениваться реальными наработками без сценарного лоска пользовательских конференций от отдельных производителей.
Ключевой доклад: Великая миграция в облако
Докладчик: Скотт Манчестер (Scott Manchester), главный директор по продуктам и технологиям компании Nerdio. Скотт Манчестер открыл конференцию ключевым докладом под названием «Великая миграция в облако: почему модернизация цифровых рабочих пространств — это операционная модель, а не веха», и само название отражало суть его аргументации. По его словам, подключение облачных рабочих столов не имеет фиксированной финишной прямой; модернизация представляет собой непрерывную операционную модель, которая объединяет облачные ПК, виртуальные рабочие столы, физические конечные точки, гибридную инфраструктуру и локальные возможности искусственного интеллекта в единый развивающийся конвейер доставки. Мы также побеседовали с Манчестером в перерыве между сессиями; эта беседа освещается отдельно.
Манчестер вышел на сцену с солидным багажом операционного авторитета. За 25 лет работы в Microsoft он руководил инженерными командами, создававшими службы удаленных рабочих столов (RDS), Azure Virtual Desktop (AVD) и Windows 365, прежде чем в январе занять свою нынешнюю должность в Nerdio. Этот послужной список придал его перспективе глубину, позволив проследить эволюцию от монолитных локальных VDI-кластеров до гибридных облачных рабочих пространств.
Главные выводы из ключевого доклада
Презентация Манчестера нашла отклик, потому что она столкнулась с реальностью, с которой сталкиваются корпоративные администраторы после завершения первоначальных пилотных проектов по миграции в облако. В то время как пулы сотрудников для рутинных задач и рабочие места в колл-центрах мигрируют относительно просто, парки корпоративных квалифицированных специалистов устроены сложнее.
Сегодняшние реалии рабочих пространств охватывают физические ноутбуки, гибридные локальные гипервизоры, облачные ПК, специализированные уровни графических процессоров (GPU) и локальные рабочие нагрузки ИИ. Рассмотрение этих сред в качестве статических развертываний по принципу lift-and-shift — это прямой путь к дрейфу конфигураций и административной усталости.
Чтобы опережать технический долг, Манчестер подчеркнул необходимость консолидации парадигм рабочих пространств под едиными плоскостями управления, такими как Microsoft Intune. Он призвал команды отказаться от раздутых эталонных образов (golden-master images), зависящих от ручной подготовки Sysprep и циклов рекомпозиции, в пользу автоматизированных конвейеров «образ как код», построенных на таких инструментах, как Azure Image Builder и HashiCorp Packer.
Сочетание этой автоматизации с условным доступом Entra ID (Conditional Access), протоколом RDP Shortpath и одноранговой разгрузкой мультимедиа (peer-to-peer media offloading) позволяет масштабировать производительность и безопасность по принципу «нулевого доверия» (zero-trust) без создания узких мест в глобальной сети (WAN).
Более широким выводом стал архитектурный постулат: изолированный VDI-силос с управлением через графический интерфейс фактически устарел. Современная инженерия EUC требует беглого владения инфраструктурой как кодом, федерацией идентификации и автоматизированными программными конвейерами. Переход в облако — это непрерывная дисциплина настройки производительности, управления емкостью и проверки безопасности, и в ней нет моменты, когда администраторы могут объявить о победе.
Аудитория явно оценила то, что Манчестер расширил круг обсуждаемых тем до отраслевых операционных проблем.
Следующая волна внедрения AVD и Windows 365
Этой сессией руководил Джейсон Смит (Jason Smith), вице-президент по продуктовому маркетингу в компании Liquidware. Доклад был посвящен расширению сферы применения Azure Virtual Desktop и Windows 365 по мере того, как организации переходят от пилотных проектов к сложным полномасштабным паркам интеллектуальных сотрудников.
Джейсон Смит, давний эксперт в сфере EUC с глубокими знаниями в области доставки приложений и управления рабочими местами в Liquidware, подробно описал операционные препятствия, с которыми команды сталкиваются на данном этапе.
Основные выводы об отделении приложений и DEX
В ходе сессии было отмечено продолжающееся изменение рыночной тенденции: корпоративные команды переносят устаревшие локальные среды VDI и многопользовательские развертывания в AVD и Windows 365, чему часто способствуют резкое повышение стоимости лицензий и сжатые сроки продления контрактов.
Перенос сложных групп пользователей в нативную облачную инфраструктуру влечет за собой две немедленные проблемы: разрастание образов и стремительный рост счетов за вычисления в Azure.
Смит утверждал, что контроль над этими затратами без ущерба для производительности входа в систему зависит от отделения приложений от базовой операционной системы.
Используя Liquidware FlexApp для динамического подключения контейнеризированных пакетов VHDX или CIM во время входа в систему, администраторы, по его словам, могут сократить размер базовых образов на величину до 75%, сохраняя при этом время входа менее 20 секунд, даже при работе с ресурсоемкими приложениями вроде Epic Hyperdrive в медицинских учреждениях (это данные Liquidware, озвученные на сессии).
Увязка этой модели доставки с аналитикой цифровой эффективности сотрудников (Digital Employee Experience, DEX) в Stratusphere UX дает администраторам необходимую видимость для безопасной оптимизации плотности хостов, что делает гранулярную слоистую структуру приложений рычагом для гибкой доставки облачных рабочих мест.
Защищенный браузер как услуга на Nutanix
Доступ к рабочим пространствам на базе Kubernetes для искусственного интеллекта и корпоративных приложений
Презентацию вел Джеймс Дэвис (Jaymes Davis), главный евангелист Kasm Technologies. Эту сессию выбрали потому, что она напрямую связывает EUC с современными средствами оркестрации контейнеров и инфраструктурой искусственного интеллекта.
Джеймс Дэвис продемонстрировал, как Kasm Workspaces развертывается на базе платформы Nutanix Kubernetes Platform (NKP) для потоковой передачи защищенных одноразовых браузеров и контейнеризированных рабочих столов наряду с корпоративными рабочими нагрузками ИИ и локальными моделями LLM.
Основные выводы об эфемерных рабочих пространствах и изоляции угроз
Дэвис сосредоточился на одном из наиболее устойчивых векторов атак, с которыми сталкивается корпоративный ИТ-сектор, — браузере на физическом конечным устройстве.
Учитывая уязвимости нулевого дня в веб-среде и эксплойты памяти на стороне клиента, традиционные защищенные веб-шлюзы и ежемесячные циклы патчей для конечных точек с трудом противостоят злоумышленникам, использующим недостатки еще до появления сигнатур.
На рисунке 5 изображен Джеймс Дэвис, представляющий доставку контейнеризированных рабочих мест на платформе Nutanix.
Дэвис продемонстрировал, как контейнеризированная изоляция удаленного браузера (RBI) меняет эту динамику безопасности.
Kasm запускает легкие контейнеризированные сеансы по требованию в рамках Nutanix Kubernetes Platform, благодаря чему ненадежный код никогда не выполняется на локальном ноутбуке, а для веб-серфинга не выделяется постоянная виртуальная машина Windows.
Сеанс браузера передает пользователю обратно только зашифрованные пиксели с использованием веб-технологий с открытым исходным кодом.
Поскольку выполнение изолировано от конечной точки, вредоносное ПО, вредоносные скрипты и случайные загрузки остаются запертыми внутри эфемерного контейнера, который уничтожается при завершении сеанса.
Запуск этого решения на NKP упрощает операции с кластерами второго дня (Day-2) в локальных и гибридных облаках, а также предоставляет изолированным средам разработки и частному выводу LLM на базе процессоров безопасную и легкую основу, не требующую крупных инвестиций в графические процессоры.
Операции с облачными рабочими столами предприятия
После отличного обеда дневная программа началась со спонсорской технической сессии компании Nerdio под названием «От миграции к операциям: автоматизация цифрового рабочего места с помощью Nerdio» (From Migration to Operations: Automating the Digital Workspace with Nerdio), которую провел Яньчжи Чжао (Yangzhi Zhao). Выступление было посвящено операционным механизмам, необходимым для управления, автоматизации и оптимизации затрат на парки облачных рабочих столов в масштабных размерах.
Основные выводы о жизненном цикле гибридных виртуальных машин и глобальных пулах
Инженеры по виртуализации, мигрирующие корпоративные среды VDI, долгое время преодолевали противоречие между гибкостью публичного облака и экономикой приватного облака.
Хотя Microsoft управляет механизмами плоскости управления для Azure Virtual Desktop Hybrid, автоматизированная подготовка хостов сеансов, планирование энергопотребления и текущие обновления жизненного цикла по-прежнему требуют значительных административных затрат.
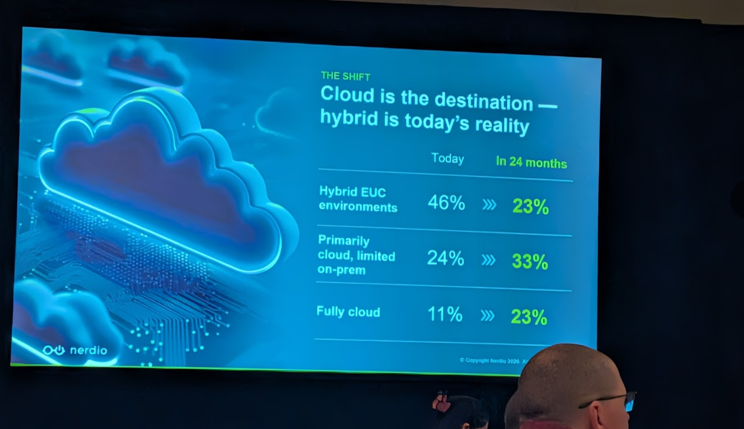
На рисунке 6 приведена презентация Nerdio, подробно описывающая показатели миграции в облако и сдвиги в сторону гибридных сред EUC на предприятиях.
Слайд Nerdio подтвердил изменения цифрами: согласно проведенному компанией опросу, 46% сред EUC в настоящее время являются гибридными, однако этот показатель снизится до 23% в течение 24 месяцев, в то время как преимущественно облачные среды вырастут с 24% до 33%, а полностью облачные — с 11% до 23%.
В Nerdio Manager for Enterprise 8.2, выпущенном в тот же день, компания расширяет автоматизацию жизненного цикла виртуальных машин на гипервизоры частных облаков, причем решение AVD Hybrid на платформе Nutanix теперь стало общедоступным, а поддержка VMware vSphere доступна в режиме предварительного просмотра.
Интеграция Nerdio Compass и инструменты корпоративного ИИ
В сочетании с инструментом оценки Nerdio Compass IT-архитекторы могут оценивать существующие группы доставки Citrix, сопоставлять профили потребления пользователей с SKU Windows 365 Cloud PC и планировать поэтапные фазы миграции в Azure без необходимости перестраивать базовые образы с нуля.
Для решения проблемы операционного разрастания в нескольких регионах глобальные пулы Nerdio (Global Pools), которые сейчас находятся в стадии публичного предварительного просмотра, добавляют уровень абстракции поверх нативных объектов AVD, структурированный по принципу авиационной системы «хаб-и-спок».
Пользователи получают единое право доступа через Microsoft Entra ID, в то время как Nerdio организует лежащие в основе пулы хостов в региональные кластеры и направляет пользовательский трафик с помощью политик, основанных на атрибутах Entra или процентном соотношении.
Эта архитектура оптимизирует отработку отказа при аварийном восстановлении, обеспечивает прогрессивное тестирование образов типа canary и позволяет осуществлять гибридное масштабирование по требованию в вычислительные ресурсы Azure, когда локальная инфраструктура достигает пиковой емкости.
Мы освещали первое появление обеих функций на конференции NerdioCon в мае.
Конференция Amplify UnConference: искусственный интеллект в корпоративном секторе
Секция Amplify UnConference была посвящена теме «ИИ: хорошее, плохое и уродливое в корпоративном ИИ». Докладчиками выступили Патрик Кобл из VoiSec и Джеймс Дэвис из Kasm Technologies. Завершением дня стал поток Amplify UnConference.
В отличие от формальных презентаций в зрительном зале, формат конференции участников (unconference) дает посетителям полный контроль над повесткой дня.
Мероприятие предоставило архитекторам и администраторам открытый форум для откровенного обсуждения реальных развертываний вдали от отретушированных слайдов поставщиков.
На рисунке 7 запечатлены Патрик Кобл и Джеймс Дэвис, ведущие дискуссию об ИИ в рамках Amplify UnConference.
Прагматичный локальный инференс против накладных расходов облачного ИИ
Хотя генеративный ИИ предлагает реальную эффективность в написании шаблонного кода, автоматизации административных скриптов и ускорении устранения неполадок, обсуждение в зале сразу перешло к финансовым и управленческим трудностям, с которыми сталкиваются IT-лидеры.
Аспект «плохого» напрямую затрагивает экономику подписок: дополнительные лицензионные сборы на пользователя в размере от 200 до 300 или 400 долларов ежегодно быстро превращаются в бездонные центры затрат, когда телеметрия показывает, что сотрудники используют инструмент в основном для базового суммирования электронной почты.
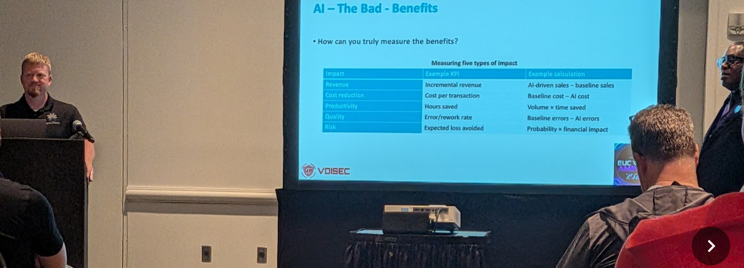
На рисунке 8 представлен слайд сессии UnConference, анализирующий бизнес-KPI и реалии соотношения затрат и выгод корпоративного ИИ.
Проблемы комплаенса и переход на локальные модели
Аспект «уродливого» сосредоточен на рисках соблюдения нормативных требований, суверенитета данных и точности. Начиная с не прошедших проверку агентных инструментов, совершающих несанкционированные внешние вызовы, и заканчивая автоматическими суммаризаторами встреч, допускающими критические фактические ошибки, общедоступные облачные LLM лишены детерминированных защитных механизмов.
Эти пробелы в управлении вызывают заметный сдвиг в сторону частного инференса на собственной инфраструктуре (on-premises).
Запуская локальные модели с помощью таких сред выполнения, как Ollama или LM Studio, на корпоративном оборудовании, организации сохраняют конфиденциальные данные за внутренними брандмауэрами, устраняют регулярные расходы на облачный API и поддерживают полную проверяемость полезных данных промптов.
Вечернее мероприятие на реке Милуоки: речной круиз и местная кухня
Вечер вторника переместился за пределы выставочной площадки. Участники отправились в круиз по гавани Милуоки на борту судна Miss Wisconsin, спонсорами которого выступили компании EDCi, Parallels, 10ZiG и Liquidware.
Пешая прогулка привела участников через исторический район Милуоки Old World Third Street, мимо таких местных достопримечательностей, как сырный магазин Wisconsin Cheese Mart и пивной ресторан Hofbräu München.
На рисунке 9 показаны виды вдоль набережной реки Милуоки, немецкий район и вечерняя остановка у Mr. Dye’s Pies.
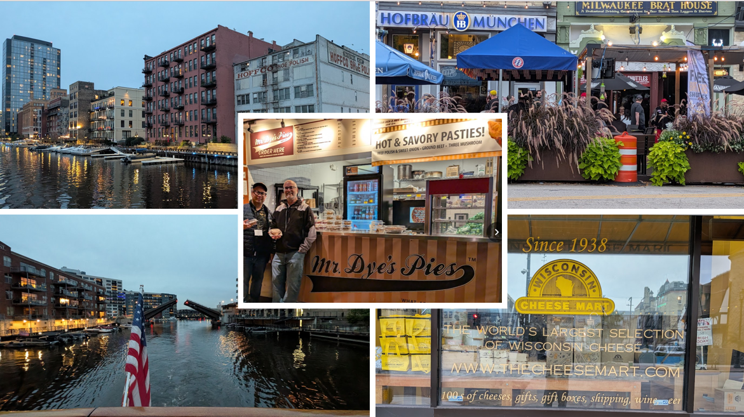
Лодочный круиз предоставил отличную обстановку для обсуждения профессиональных вопросов с инженерами и коллегами по отрасли в неформальной атмосфере.
Мы завершили вечер вторника в истинном стиле Милуоки, остановившись у Mr. Dye’s Pies, чтобы попробовать свежие, теплые пирожки с мясом (savory pasties) — запоминающаяся местная изюминка.
Заключительные мысли по итогам первого дня
Сессии вторника дали четкое представление о текущем состоянии современной инженерии рабочих пространств.
Виртуальные рабочие столы больше не рассматриваются как изолированные островки; основное внимание сместилось на поддерживающую инфраструктуру: динамическую контейнеризацию приложений, подход zero trust с приоритетом идентификации (identity-first), гибридную автоматизацию жизненного цикла, строгую облачную экономику и локальный инференс ИИ.
Освещение второго и третьего дней следует далее.
На рисунке 10 изображен бейдж участника Тома Фентона (Tom Fenton), представляющего StorageReview на конференции EUC World Amplify 2026.