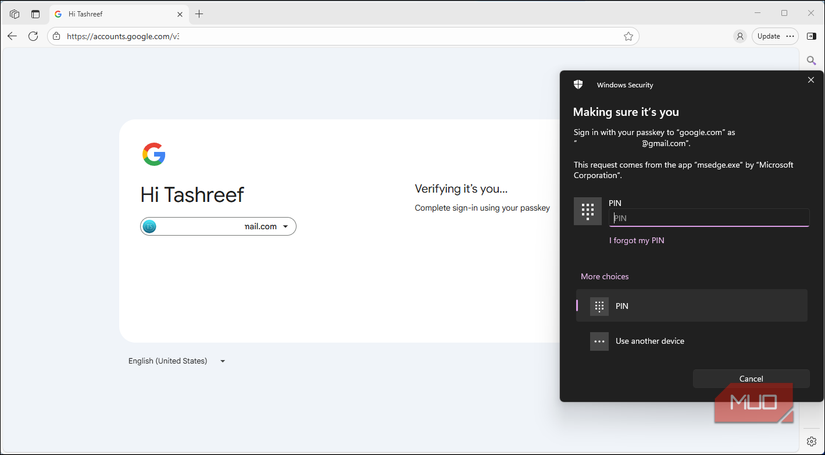
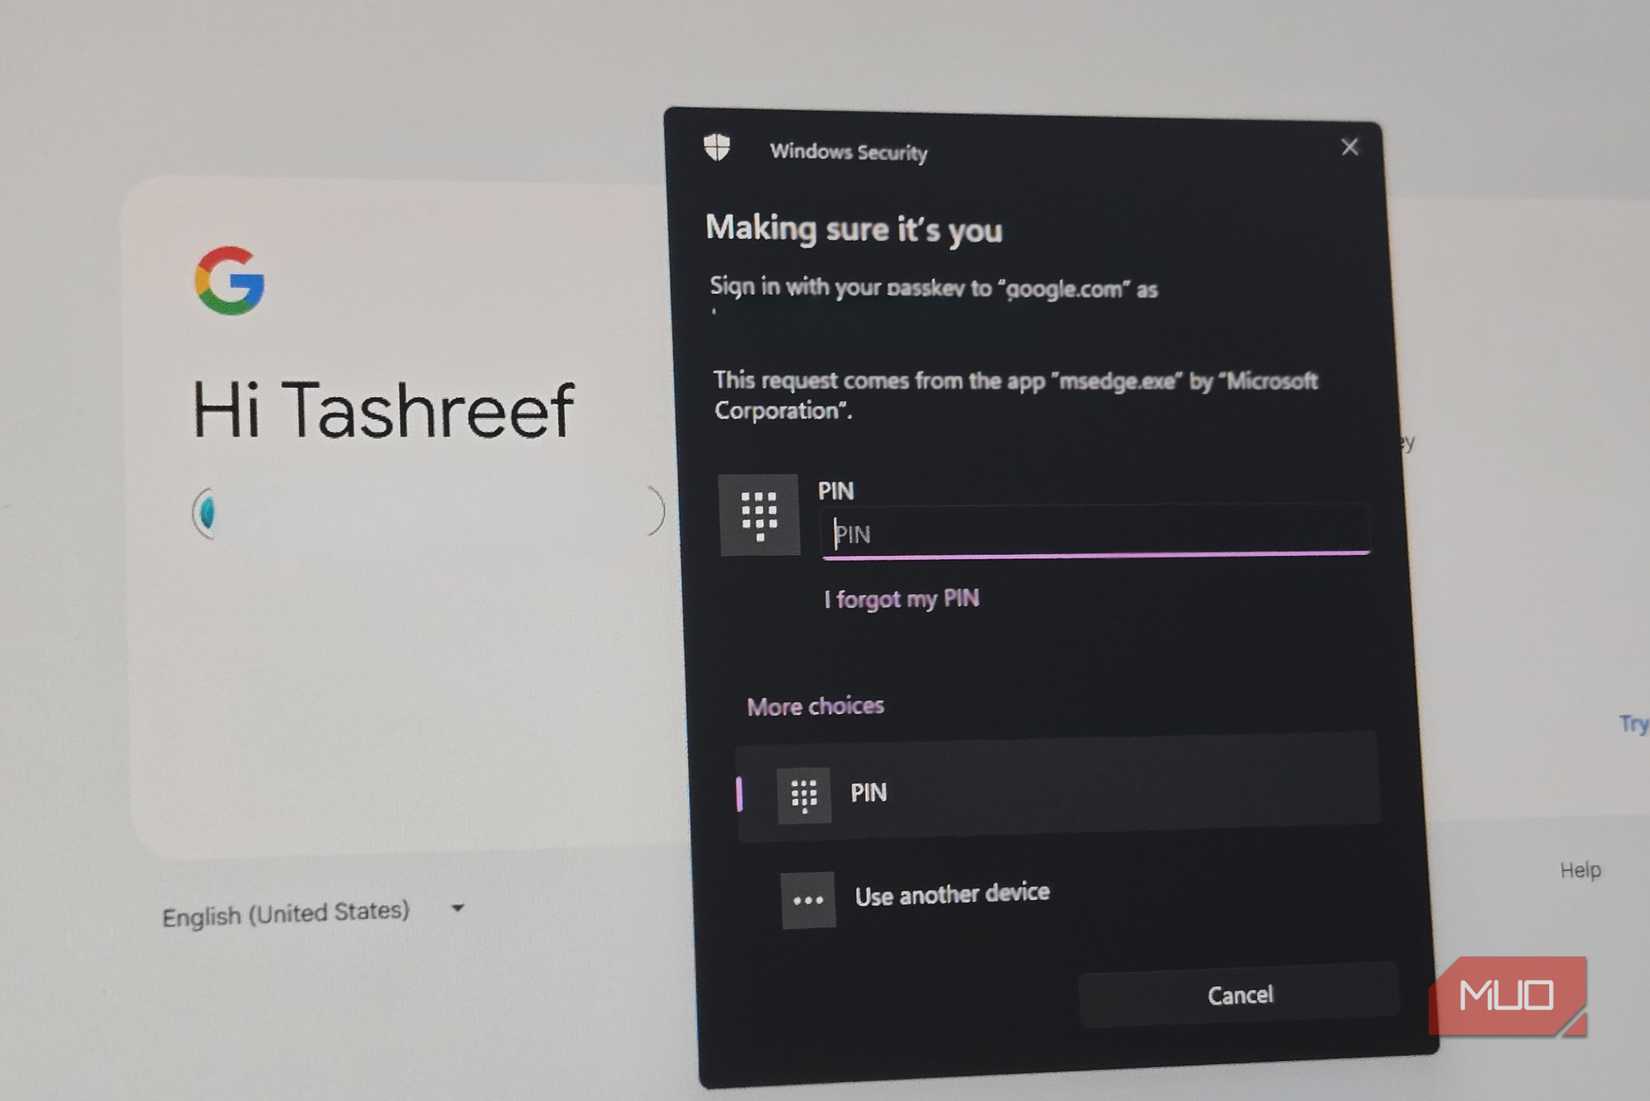
Последние несколько месяцев я практически не использую пароли для входа в свои учетные записи Google и Microsoft. Процесс авторизации стал намного проще: после ввода адреса электронной почты система запрашивает лишь PIN-код моего компьютера на базе Windows. Как только верный код введен, доступ к аккаунту предоставляется автоматически. Этот метод, известный как использование ключей доступа (passkeys), обеспечивает гораздо более высокий уровень безопасности, чем традиционные пароли, которые уязвимы для кражи и фишинговых атак.

Как работают криптографические ключи доступа
Ключ доступа — это своего рода цифровая замена привычному паролю, основанная на принципах криптографии с открытым ключом. Вместо запоминания комбинации символов пользователь доверяет системе генерацию двух математически связанных ключей при создании доступа к веб-сайту. Публичный ключ передается на сервер сервиса, тогда как закрытый ключ надежно хранится в аппаратном обеспечении устройства, например, в чипе TPM, используемом функцией Windows Hello, или в защищенном анклаве смартфона.
Главное преимущество такой технологии заключается в устойчивости к подмене. Ключи привязаны к конкретному домену. Даже если пользователь перейдет на фишинговый сайт, имитирующий страницу входа в Gmail, устройство не отправит закрытый ключ, так как распознает, что ресурс не является подлинным accounts.google.com. В результате авторизация просто не состоится. Таким образом, решаются две ключевые проблемы: система проверяет подлинность сайта перед передачей ключа и использует одноразовую криптографическую подпись вместо передаваемого пароля, который можно перехватить.
Безопасность при утере устройства и настройка на разных платформах
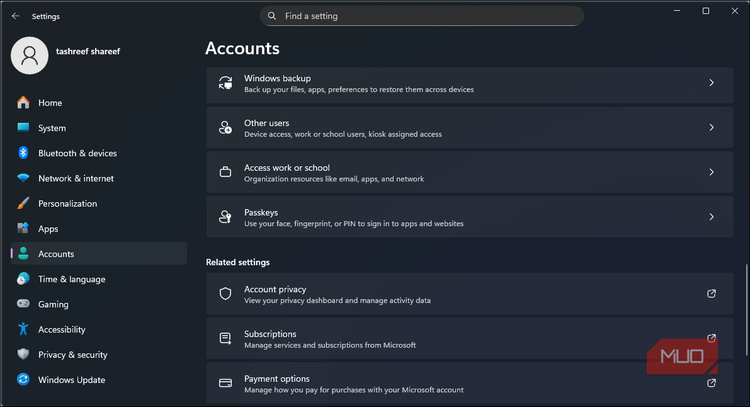
Многих пользователей беспокоит вопрос доступа к аккаунтам в случае утери смартфона или ноутбука. Важно понимать, что каждое устройство хранит уникальный ключ, поэтому потеря одного гаджета не означает блокировку всей учетной записи. Вход можно совершить с другого доверенного устройства или воспользоваться паролем в качестве резервного метода. Если устройство было украдено, злоумышленник не сможет воспользоваться сохраненными ключами без прохождения биометрической проверки или ввода PIN-кода. Кроме того, в настройках аккаунта можно просмотреть все привязанные ключи и отозвать доступ для потерянного оборудования.
Особенности использования на Windows, Android и Apple
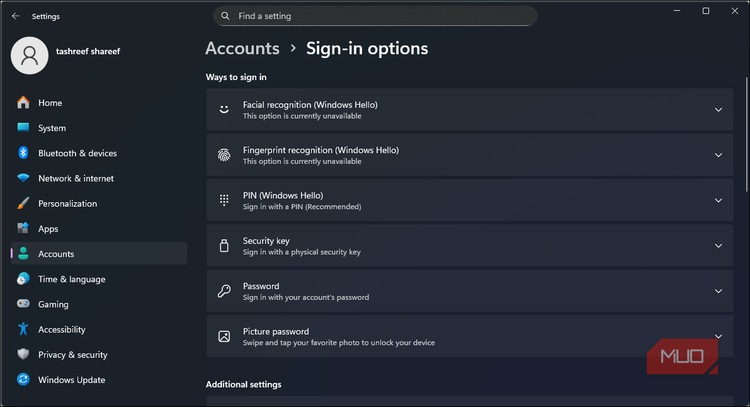
Для активации ключей доступа на ПК с Windows необходимо включить функцию Windows Hello. Если вы уже используете PIN-код или сканер отпечатков пальцев, система готова к работе. На смартфонах с Android версии 9 и выше ключи по умолчанию сохраняются в «Менеджере паролей Google» и синхронизируются между всеми устройствами, привязанными к одной учетной записи. Начиная с Android 14, появилась возможность использовать сторонние менеджеры паролей.
В экосистеме Apple ключи хранятся в «Связке ключей iCloud» и автоматически доступны на всех устройствах, где включена двухфакторная аутентификация для Apple ID. Для тех, кто предпочитает кроссплатформенные решения, поддержку ключей доступа уже внедрили такие менеджеры паролей, как 1Password, Bitwarden и Dashlane.
Масштабируемость технологии в современных сервисах
На сегодняшний день ключи доступа поддерживаются большинством крупных платформ, включая Google, Microsoft, Apple, Amazon, Adobe и Meta (Facebook, Instagram). Личный опыт подтверждает удобство настройки: для сервисов Google Workspace, учетных записей Microsoft и даже PayPal авторизация проходит через PIN-код устройства. Хотя некоторые сервисы все еще требуют сохранения пароля как резервного метода, возможность полного отказа от него становится реальностью.
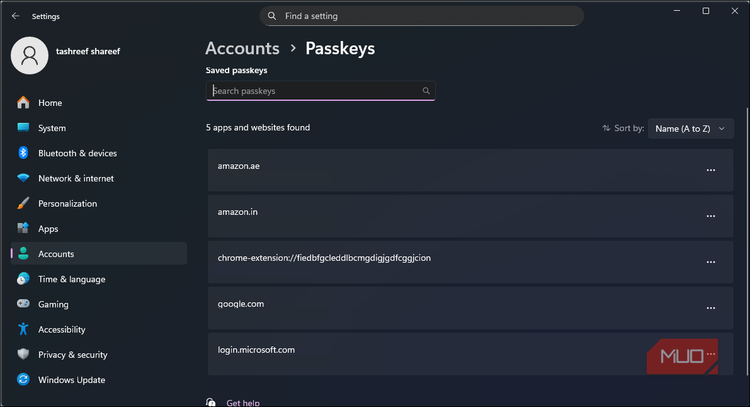
Несмотря на то что внедрение технологии происходит постепенно, отказ от ввода паролей для повседневных задач заметно повышает защищенность пользователя. Пароли в обозримом будущем останутся необходимыми для первичной регистрации аккаунтов, восстановления доступа и работы с ресурсами, еще не перешедшими на современные стандарты, однако роль ключей доступа в обеспечении безопасности становится определяющей.
Принципы работы криптографической защиты
Технология ключей доступа (passkeys) фактически исключает возможность обмана пользователя, поскольку привязка осуществляется исключительно к тем сайтам, для которых они были созданы. Ключи доступа решают две критические проблемы традиционных методов аутентификации. Во-первых, они гарантируют проверку подлинности домена перед тем, как устройство передаст какие-либо данные, что делает классические попытки фишинга бессмысленными. Во-вторых, в процессе входа система не передает пароль, который можно было бы перехватить или скомпрометировать — вместо этого генерируется одноразовая криптографическая подпись, подтверждающая, что доступ запрашивает именно владелец учетной записи.
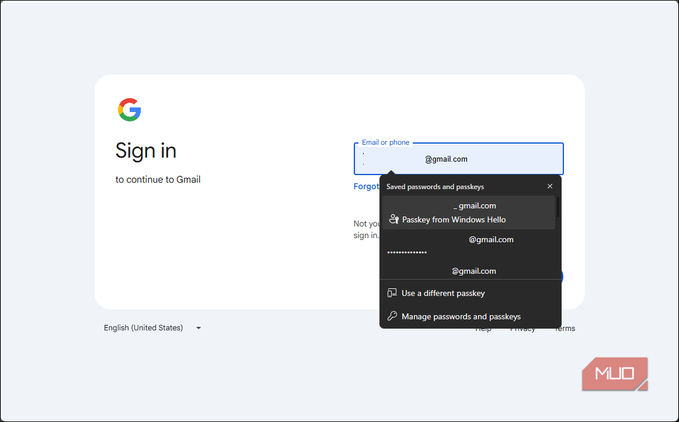
Безопасность при утере гаджета и управление доступом
Опасения по поводу потери смартфона или ноутбука зачастую связаны с непониманием механики работы passkeys. Важно учитывать, что каждое устройство генерирует и хранит собственный уникальный ключ для одного и того же аккаунта. Если вы потеряли телефон, доступ к сервисам через остальные доверенные устройства сохраняется. Более того, при необходимости вы всегда можете использовать стандартный пароль как резервный метод входа.
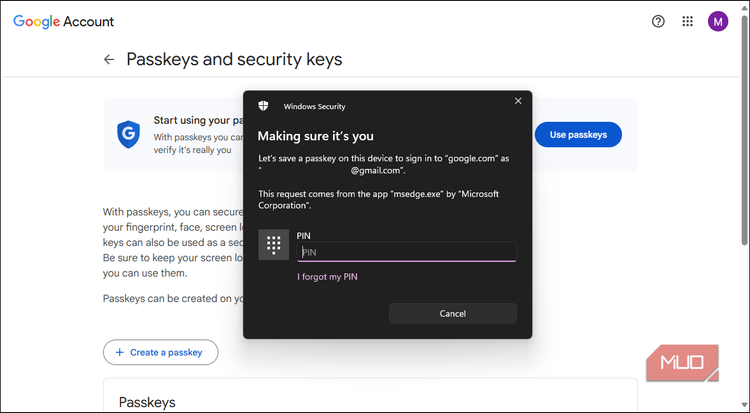
В случае кражи устройства злоумышленники не смогут извлечь ключи доступа, так как для их активации необходимо разблокировать само устройство — например, через биометрические данные или ввод PIN-кода. В настройках безопасности любой крупной учетной записи можно просмотреть список всех зарегистрированных ключей доступа. Если вы обнаружили, что гаджет был украден или утерян, вы имеете возможность оперативно отозвать ключи, привязанные к этому конкретному устройству. Когда вы приобретете новое оборудование, создание свежего ключа доступа для всех ваших аккаунтов займет минимум времени: достаточно войти в систему через другой доверенный метод или резервный пароль и добавить ключ для нового устройства.

Создание ключей и их интеграция
Многие веб-ресурсы автоматически предлагают создать ключ доступа сразу после того, как вы авторизуетесь с помощью обычного пароля. Если же сервис не присылает подобного уведомления, вы можете настроить его вручную. Для этого необходимо перейти в настройки аккаунта на сайте и найти соответствующий раздел безопасности. Например, для настройки доступа к аккаунту Google предусмотрена страница g.co/passkeys, где нужно выбрать пункт «Создать ключ доступа» и следовать инструкциям системы.
Опыт использования и будущее технологии
Опыт взаимодействия с ключами доступа варьируется в зависимости от политики конкретного сервиса. Некоторые платформы, такие как Google, позволяют не только использовать ключи для ежедневного входа, но и полностью удалить пароль из системы. Другие же сайты требуют обязательного сохранения пароля в качестве запасного варианта. Поскольку технология внедряется постепенно, пароли остаются необходимым инструментом для обеспечения совместимости, восстановления доступа и поддержки сервисов, которые еще не адаптировались к стандартам FIDO. Однако для большинства пользователей переход на беспарольную аутентификацию — это существенный шаг вперед, сочетающий простоту использования и надежную защиту от киберугроз.