Долгое время общепринятым стандартом безопасности считалось использование сложных комбинаций из заглавных и строчных букв, цифр и спецсимволов. Обычно такие пароли строились по шаблону: первая заглавная буква, несколько строчных, цифры (часто год) и завершающий символ вроде восклицательного знака или точки. Однако современные исследования показывают, что этот подход больше не обеспечивает надежной защиты, а иногда даже вредит пользователю.
Почему сложные пароли со спецсимволами теряют эффективность
Главный фактор устойчивости пароля к брутфорс-атакам — это его длина, а не набор разнородных символов. Более того, принудительное добавление спецсимволов часто делает пароль предсказуемым. Когда сайты требуют обязательного включения специальных знаков, пользователи прибегают к стандартным приемам: заменяют букву «a» на «@» или «s» на «$», а в конце добавляют восклицательный знак. Программное обеспечение для взлома паролей легко распознает такие паттерны, так как они стандартны для большинства людей.
Короткий пароль, перегруженный спецсимволами, зачастую уступает по стойкости длинной последовательности из обычных строчных букв. Например, пароль из 20 букв гораздо сложнее перебрать, чем 8-символьную комбинацию со знаками препинания и цифрами. Кроме того, чрезмерно сложные пароли неудобны: их трудно запомнить, что вынуждает пользователей записывать их на стикерах, сохранять в небезопасных файлах или использовать повторно для разных учетных записей.
Технические ограничения также создают проблемы. Разные платформы имеют свои требования к допустимым символам, что затрудняет ввод паролей на различных устройствах или при смене раскладки клавиатуры. В некоторых случаях, например в устаревших корпоративных системах, специфические знаки могут конфликтовать с кодом. По этой причине Национальный институт стандартов и технологий (NIST) в своих руководствах по цифровой идентификации больше не рекомендует навязывать правила обязательного использования спецсимволов, делая акцент на общей длине и уникальности пароля.
Как создавать надежные пароли с помощью современных методов
Оптимальная альтернатива — использование кодовых фраз (passphrases). Это цепочки из 4–6 случайных слов или осмысленных предложений общей длиной 20–30 символов. Фраза вроде «sweet mocha apple rum» обладает высокой энтропией, при этом ее значительно проще запомнить и ввести, чем случайный набор символов.
Для повышения безопасности рекомендуется применять следующие подходы:
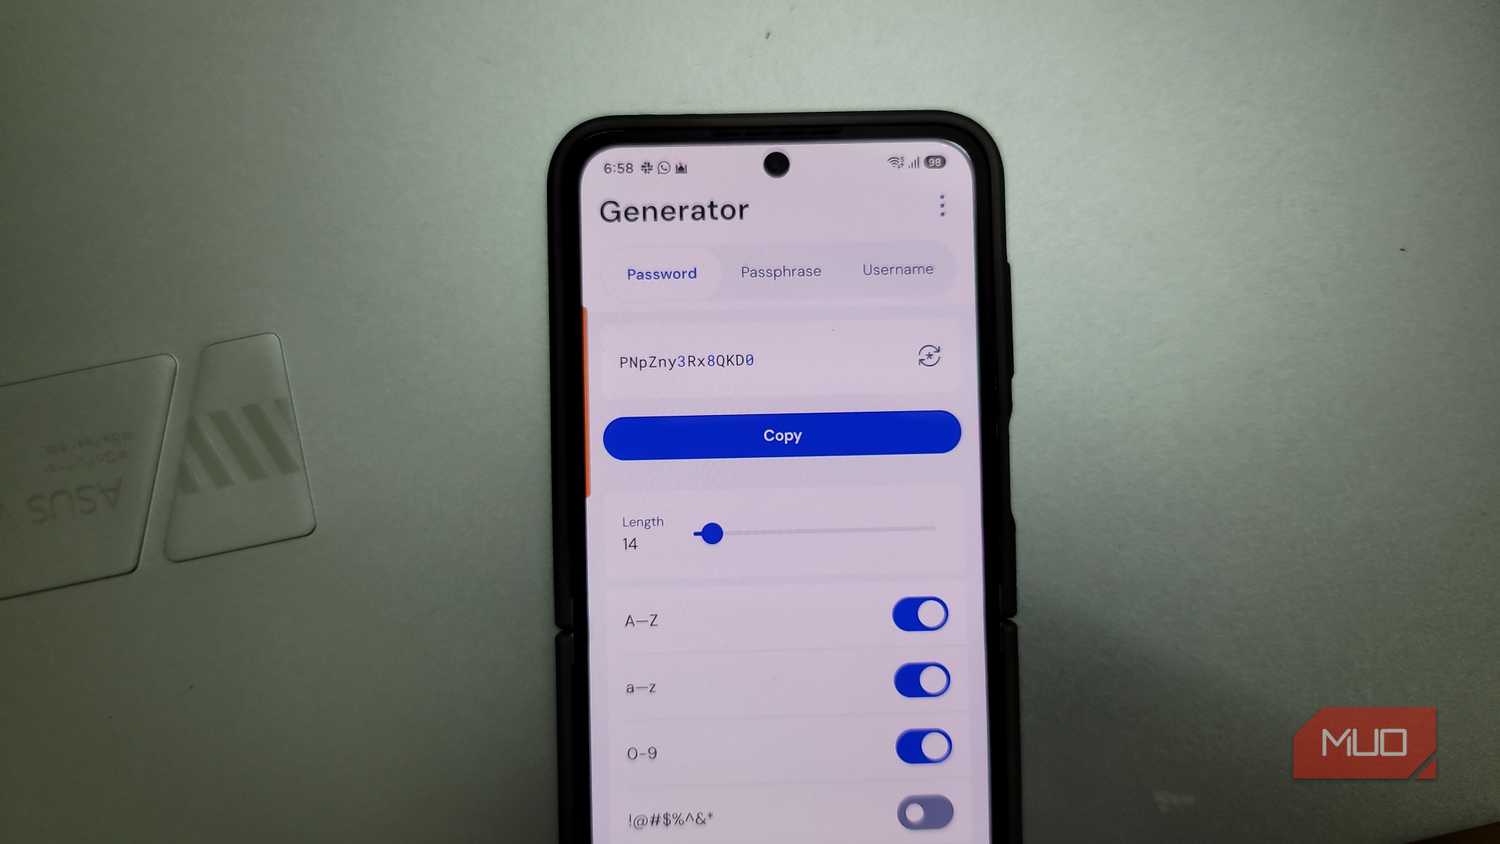
- Использование инструментов генерации: Техника Diceware позволяет создавать пароли на основе выбора случайных слов из обширных словарей (например, списка из 7776 слов от EFF).
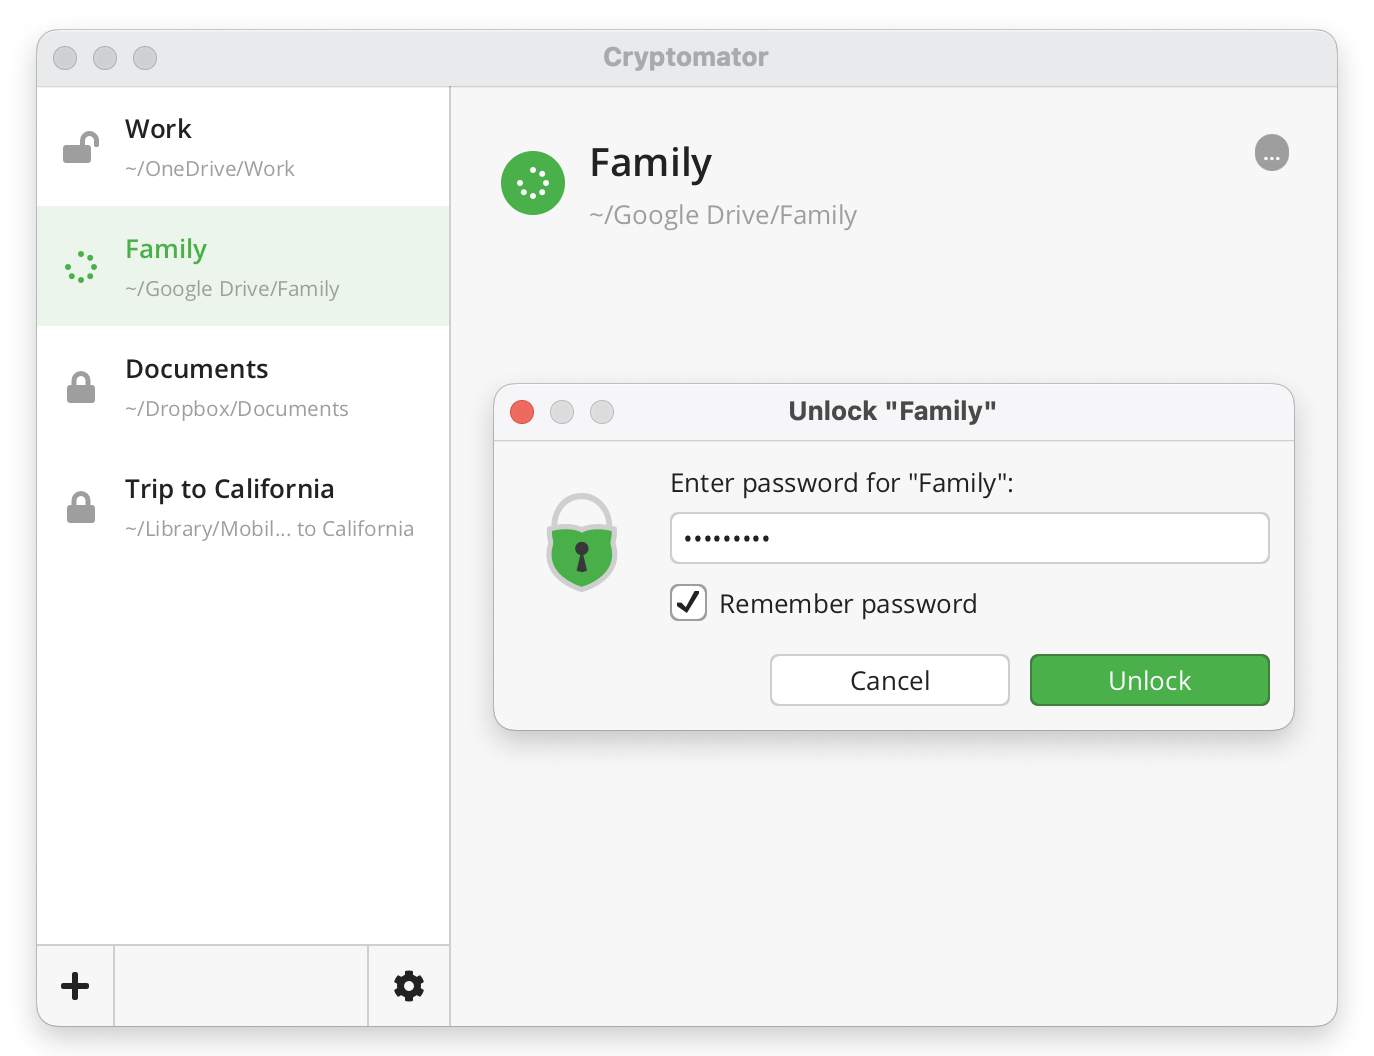
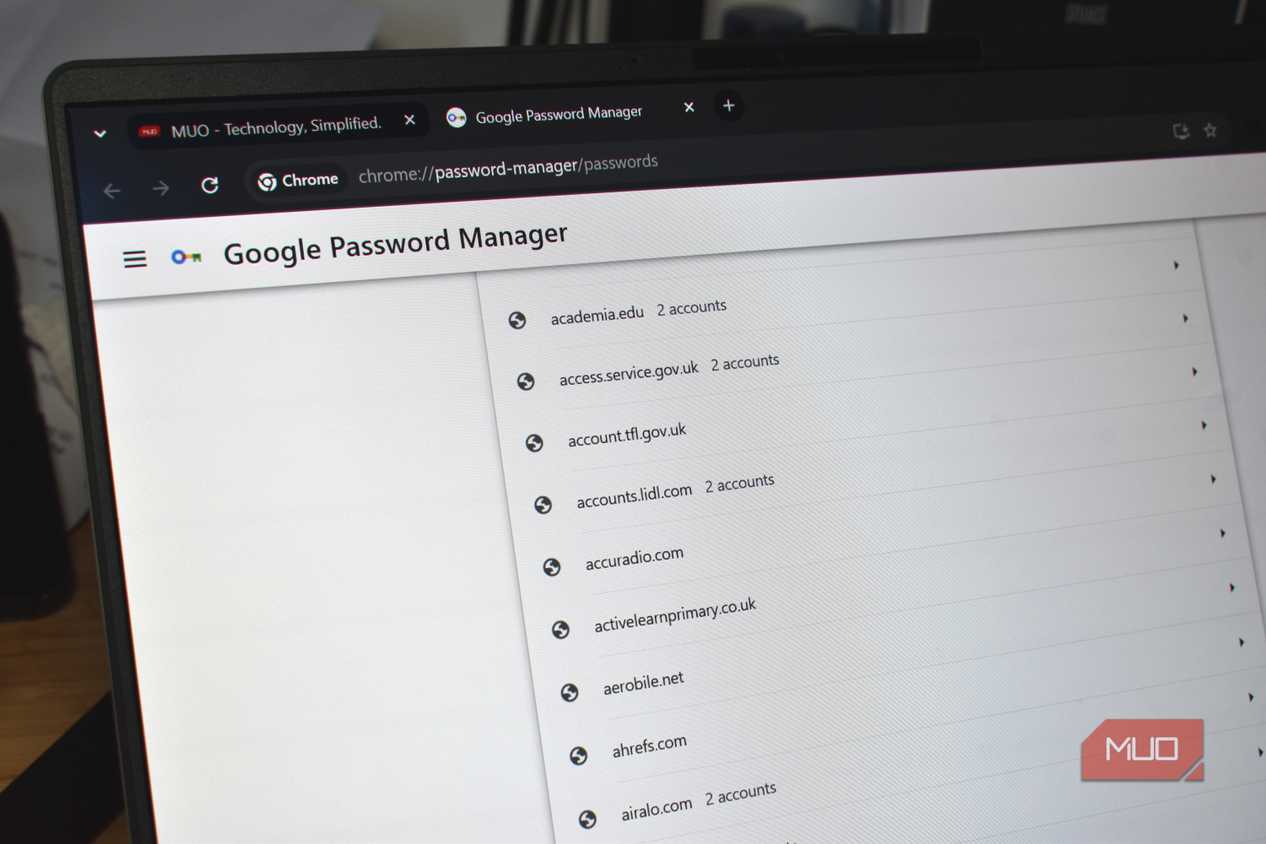
- Применение менеджеров паролей: Запоминать уникальные пароли для десятков сайтов невозможно. Программы вроде Bitwarden не только надежно хранят данные, но и автоматически генерируют сложные комбинации для каждого аккаунта, предотвращая опасность их повторного использования.
- Двухфакторная аутентификация (MFA): Это обязательный уровень защиты. Использование кодов из приложений, аппаратных ключей вроде YubiKey или passkey гарантирует, что даже при утечке пароля злоумышленник не получит доступ к учетной записи.
Современные рекомендации по кибербезопасности смещают фокус с обязательных спецсимволов на длинные и уникальные последовательности. Комбинация из длинных кодовых фраз, надежного менеджера паролей и многофакторной аутентификации создает гораздо более устойчивый барьер против взлома, чем любая символьная сложность, навязанная устаревшими стандартами.
Почему спецсимволы стали обузой
Проблема «символьных» паролей выходит за рамки предсказуемости. Одним из неочевидных препятствий является отсутствие единого стандарта поддержки символов на разных платформах. В то время как один веб-сайт требует обязательного включения знаков препинания и позволяет использовать запятые или точки, другой ресурс может категорически отвергать их, принимая только ограниченный набор, например, амперсанд или восклицательный знак. Это создает путаницу и вынуждает пользователей тратить лишнее время на подбор комбинации, которая будет принята всеми используемыми ими сервисами.
Особое внимание стоит уделить устаревшим корпоративным системам. Мэйнфреймы, такие как AS/400, и многие legacy-базы данных часто имеют строгие ограничения на использование определенных спецсимволов. Это связано с тем, что в старых архитектурах или системах обработки данных некоторые знаки могут интерпретироваться программным кодом как служебные или управляющие команды, что вызывает ошибки при авторизации. Кроме того, пользователи могут сталкиваться с проблемами при вводе пароля на устройствах с разными раскладками клавиатуры — например, при переключении между американской (US) и британской (UK) версиями, где символы могут находиться на разных клавишах.
Переход к длинным фразам и техническим инструментам
Отказ от необходимости удерживать в памяти сложные и бессмысленные конструкции — это первый шаг к повышению личной кибербезопасности. Вместо того чтобы пытаться запомнить множество комбинаций, пользователю стоит сосредоточиться на качестве пароля (его длине и энтропии) и доверить управление доступом специализированному ПО.

Использование менеджеров паролей, таких как Bitwarden, решает критическую проблему повторного использования одних и тех же учетных данных. Это фундаментальная уязвимость: если злоумышленник совершит успешную атаку на один ресурс, где произойдет утечка базы данных, он автоматически получит доступ ко всем остальным аккаунтам, защищенным этим же паролем — от социальных сетей до финансовых кабинетов. Автоматическая генерация уникальных паролей для каждого сайта нивелирует риск «эффекта домино» при компрометации данных.

Для создания действительно случайных кодовых фраз можно применять проверенную методику Diceware. Она подразумевает использование игровых костей для выбора слов из предустановленного списка. Например, EFF (Electronic Frontier Foundation) предоставляет общедоступный список из 7 776 слов. Процесс подбрасывания кубиков для выбора случайных слов из такого словаря позволяет сгенерировать парольную фразу, которая будет математически намного сложнее для подбора, чем любая конструкция, построенная на базе привычных человеку слов, имеющих смысловые ассоциации или предсказуемую структуру.
Наконец, многофакторная аутентификация (MFA) превращается из «желательной опции» в обязательный стандарт. Использование аппаратных ключей безопасности, таких как YubiKey, или внедрение современных passkey-технологий создает дополнительный рубеж обороны. Даже если пароль окажется скомпрометирован в ходе крупной утечки данных, о которой пользователь может даже не узнать сразу, наличие второго фактора защиты сделает невозможным несанкционированный вход в учетную запись. Этот многослойный подход — парольная фраза, уникальность через менеджер паролей и MFA — является наиболее эффективным способом защиты в современных реалиях.