Настройка сетевого хранилища (NAS) позволяет разгрузить ПК и сэкономить на подписках облачных сервисов. В рамках локальной сети это быстрое и удобное решение для резервного копирования данных и хостинга различных служб. Однако желание сделать файлы доступными из любой точки мира часто приводит к небезопасным настройкам, которые ставят под угрозу всю домашнюю сеть.

Мифы о замене облачных хранилищ
Маркетинговые материалы часто представляют NAS как полноценную замену корпоративным облачным сервисам, но это лишь часть правды. В отличие от профессиональных облачных платформ, домашний сервер не обладает тем же уровнем защиты и доступности по умолчанию. Без организации внешнего резервного копирования на автономные носители данные на NAS остаются уязвимыми перед лицом катастроф или атак вирусов-шифровальщиков. Даже использование RAID-массива спасает только от выхода из строя дисков, но не от потери информации в результате кибератак.
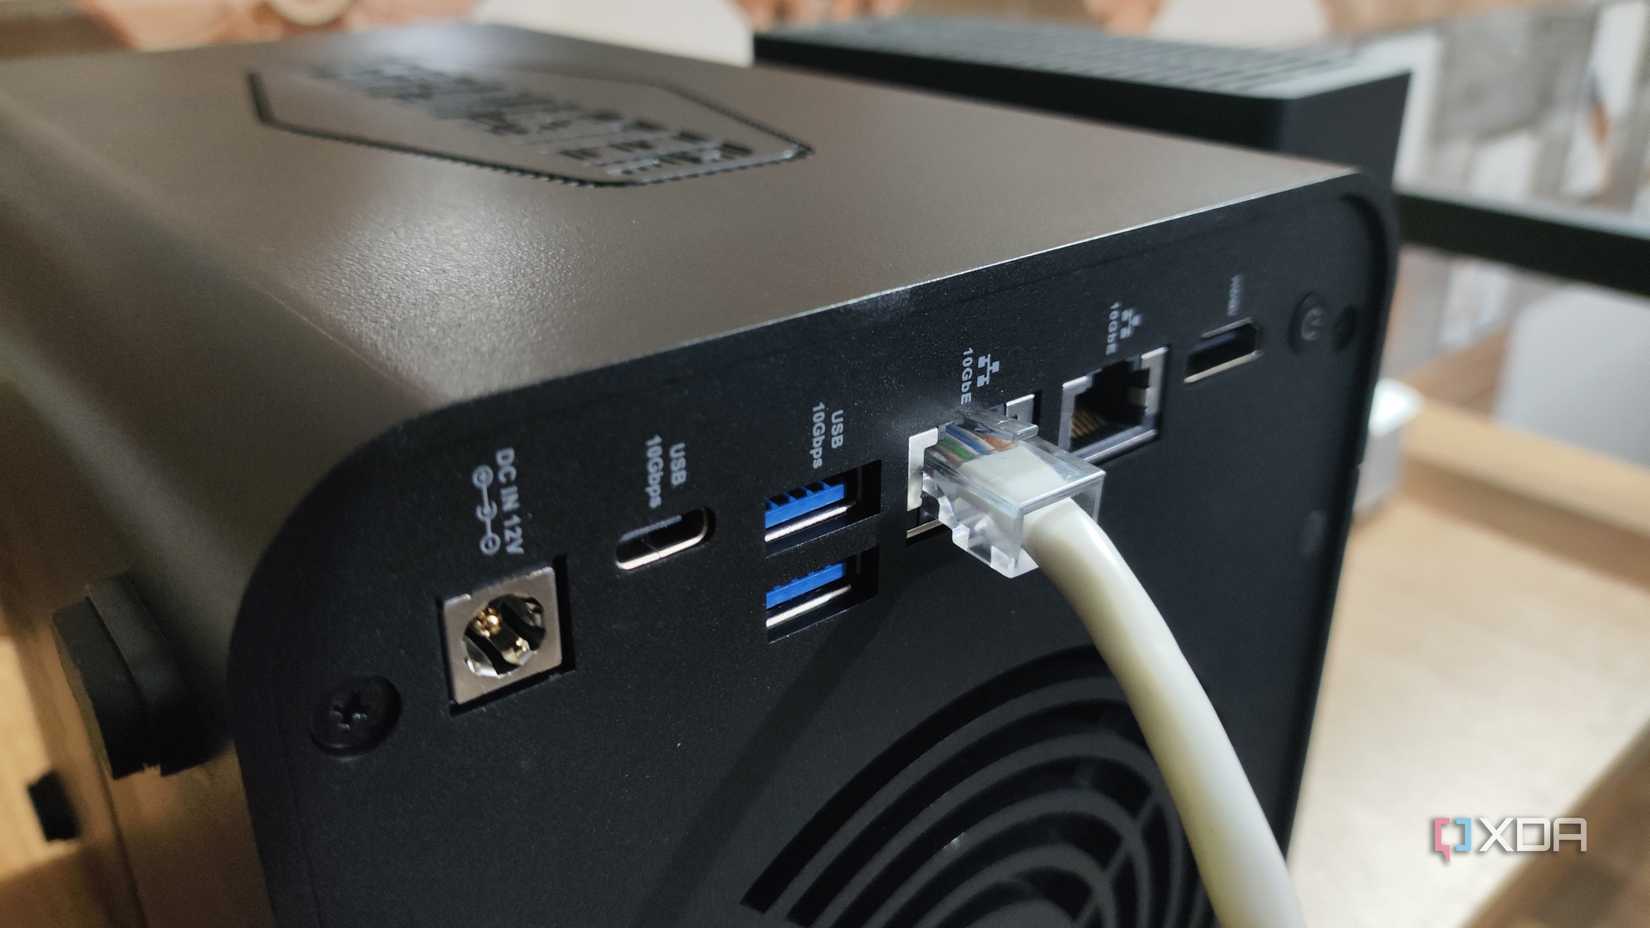
Для новичков рекомендуется первое время использовать NAS исключительно внутри домашней сети. Перевод устройства в онлайн-режим через перенаправление портов (port forwarding) на роутере — распространенная ошибка. Такие функции часто предлагаются в процессе первоначальной настройки устройств — например, через сервис QuickConnect у Synology. Использование стандартных портов (например, 5000/5001 для Synology или 8080/443 для QNAP) делает устройство видимым для автоматизированных сканеров и ботов, которые ищут уязвимые системы с заводскими паролями.
Риски при работе с открытыми портами
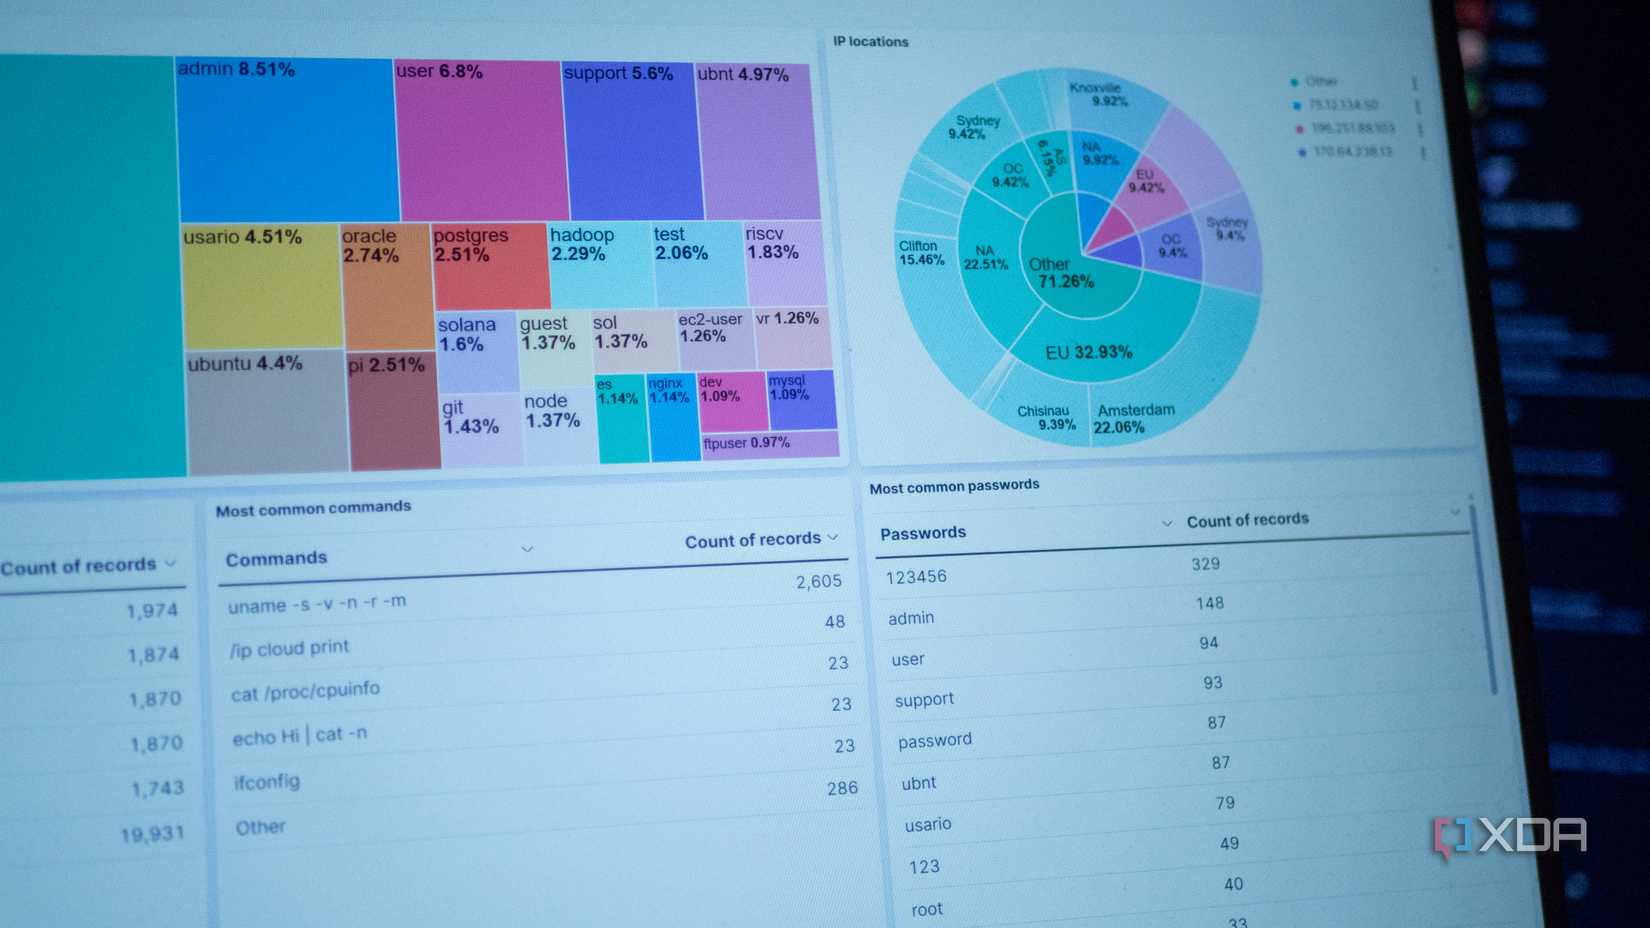
Расчет на то, что домашний NAS недостаточно значим для злоумышленников, ошибочен. Как только бот находит открытый порт, он начинает перебор стандартных имен пользователей и паролей. Проникнув в NAS, атакующий получает доступ к домашней сети, что позволяет взломать другие устройства: ПК, камеры наблюдения, телевизоры и смартфоны. Специализированные поисковики, такие как Shodan.io, значительно облегчают обнаружение открытых портов и доступных сетевых сервисов.

Последствия взлома могут быть критическими: от установки майнеров, которые замедляют работу оборудования и увеличивают расходы на электричество, до кражи банковских данных и личной информации. В 2021 году атака вируса-шифровальщика QNAP QLocker продемонстрировала, насколько опасным может быть компрометация NAS. Для снижения рисков владельцы должны использовать сложные пароли, двухфакторную аутентификацию, блокировку IP-адресов после нескольких неудачных попыток входа и регулярные обновления прошивки.
Безопасные способы организации удаленного доступа
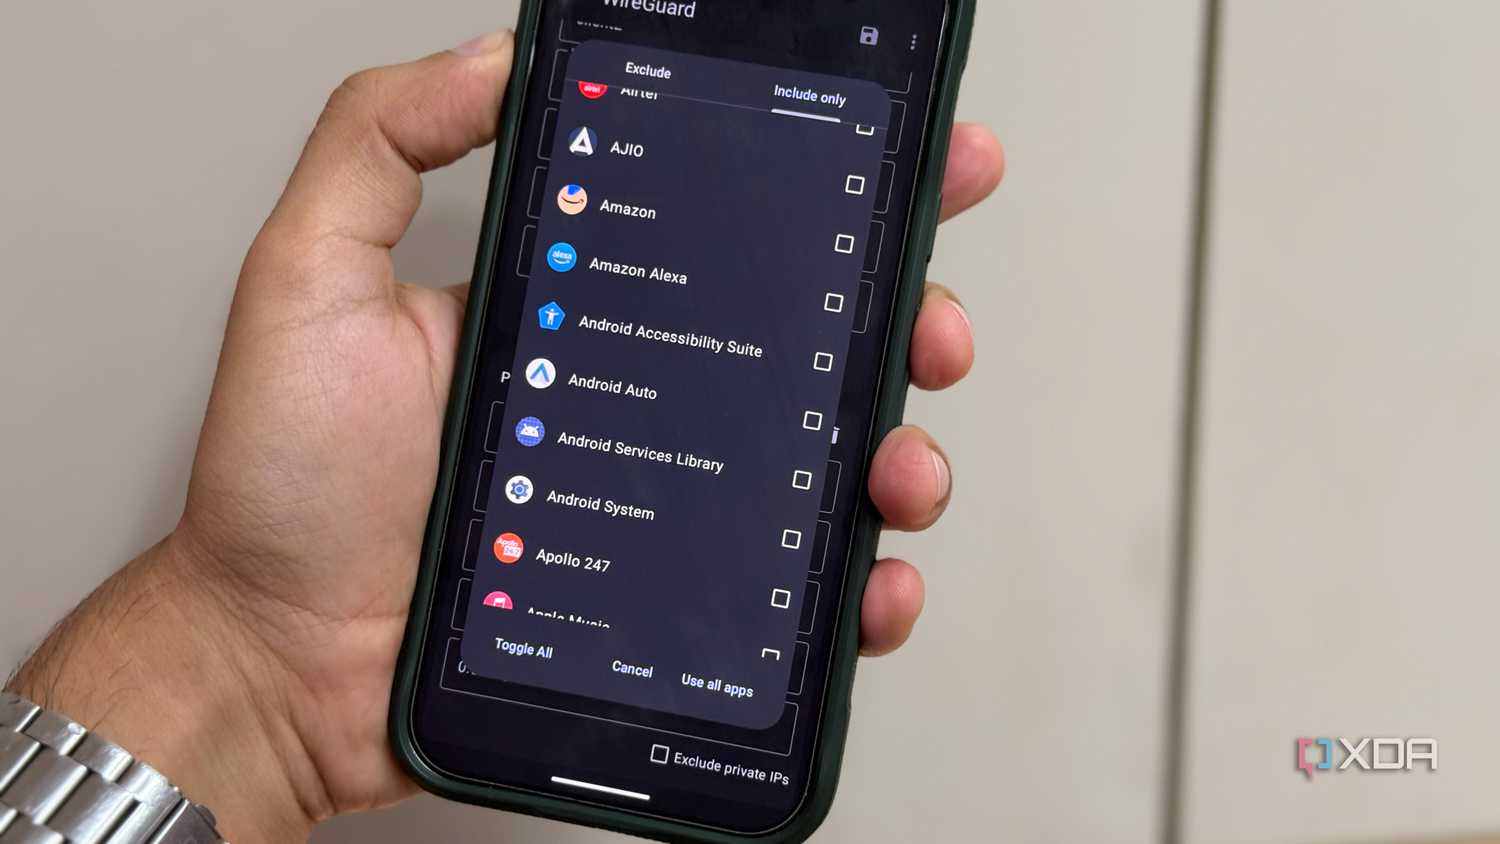
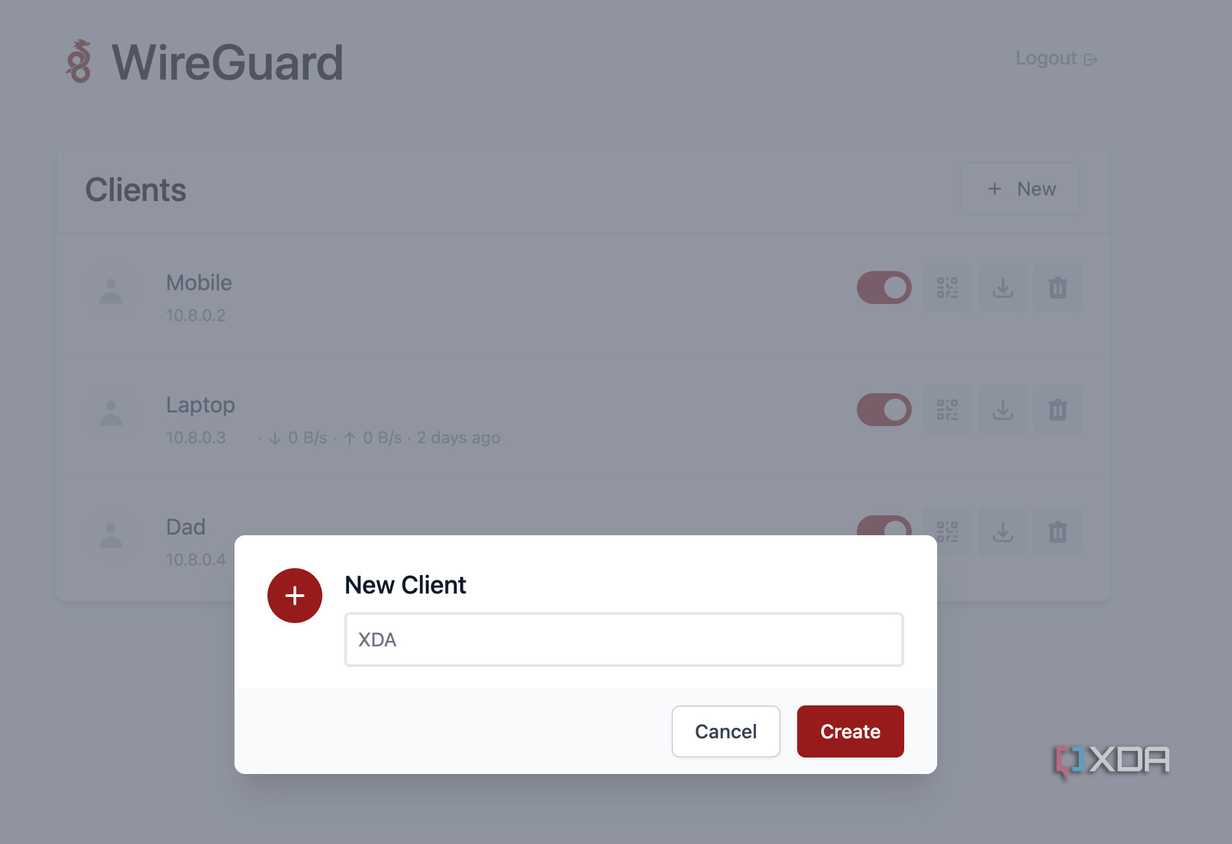
Если удаленный доступ необходим, лучше использовать посредников, например, QuickConnect или Plex Pass, которые работают через сторонние ретрансляторы, не требуя открытия портов напрямую. Еще более надежным методом считается создание VPN-туннеля до роутера. В отличие от прямого проброса портов, VPN-подключения (например, через WireGuard или Tailscale) позволяют соединяться с сетью без создания дыр в фаерволе.
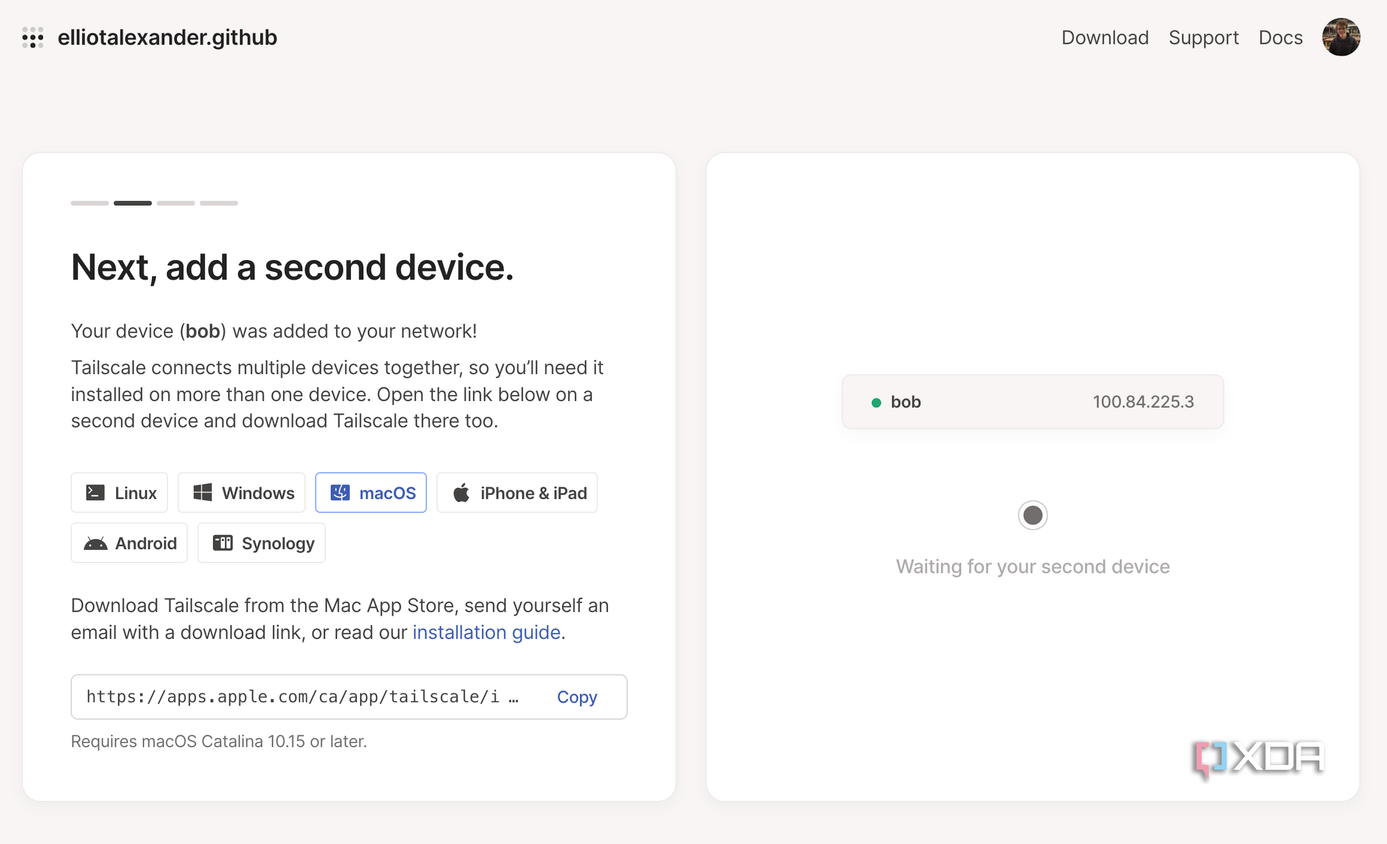
Tailscale создает исходящий туннель от NAS к интернет-узлу, что является оптимальным компромиссом для многих пользователей. Однако управление доступом, учетными данными и правами пользователей — это сложная задача, требующая определенных знаний. Если настройка разрешений и администрирование безопасности кажутся слишком сложными, эксперты советуют отказаться от удаленного доступа и держать NAS изолированным от интернета. В таком случае для обмена файлами лучше воспользоваться надежным облачным сервисом.
Мифы о «личных облаках» и почему маркетинговые обещания вводят в заблуждение
Многие пользователи воспринимают NAS как полноценный «личный облачный сервис», однако это сравнение часто упускает из виду фундаментальные различия между домашним устройством и корпоративной инфраструктурой. В то время как корпоративные облака обеспечивают профессионально управляемую безопасность и гарантированную доступность на глобальном уровне, домашний NAS — это лишь хранилище. Маркетинговые лозунги о «приватном облаке» не отменяют того факта, что без офлайн-резервных копий на отдельных накопителях, хранящихся вне дома, вы находитесь в одном шаге от полной потери данных. Упомянутые RAID-массивы — это инструмент защиты от поломки «железа», но они совершенно бессильны против стихийных бедствий или атак программ-вымогателей, которые могут уничтожить данные на всех дисках массива одновременно.
Опасность «проброса» портов: почему настройки по умолчанию — ваш главный враг
Процесс настройки многих современных NAS, включая популярные модели Synology, фактически подталкивает пользователя к созданию серьезной уязвимости. Используя стандартные настройки и открывая порты (например, 5000/5001 или 8080/443), вы буквально вешаете «маяк» на свое оборудование. Это превращает ваш NAS в легкодоступную мишень для сканеров и ботов, которые ищут устройства с заводскими настройками паролей. Важно понимать: хакерам не нужно взламывать именно вас. Они используют автоматизированные инструменты, которые проверяют миллионы IP-адресов в поисках слабых мест. Оставив порты открытыми, вы информируете интернет о наличии у себя незащищенного потребительского оборудования.

Широкий масштаб угроз: от Shodan до кражи личности
Ошибочно полагать, что ваша домашняя сеть слишком мала, чтобы заинтересовать злоумышленников. Существуют специализированные поисковые системы, такие как Shodan.io, которые в реальном времени индексируют устройства, «торчащие» в интернете. Там можно найти целые каталоги камер наблюдения и других гаджетов, владельцы которых даже не подозревали об их публичной доступности. Взлом NAS — это лишь входная точка. Как только злоумышленник получает контроль, ваш сервер становится плацдармом для атак на все остальные устройства в доме, включая смартфоны, телевизоры и компьютеры. Последствия варьируются от кражи криптовалютных кошельков и банковских реквизитов до использования вашего оборудования в качестве «рабочей силы» для добычи криптовалюты, из-за чего ваше устройство будет тормозить, а счет за электроэнергию — расти.

Альтернативы прямому подключению и безопасность посредников
Хотя такие сервисы, как QuickConnect или Plex Pass, используют промежуточные серверы-ретрансляторы, что безопаснее прямого проброса портов, у этого метода есть своя цена. Фактически вы делегируете доступ к своему трафику третьей стороне, которая выступает брокером соединения. В таком сценарии стоит задаться вопросом: если вы всё равно платите за надежность посреднику для передачи данных, не проще ли использовать проверенный платный облачный сервис? Использование стороннего посредника не гарантирует абсолютной безопасности, так как ваши данные в процессе передачи проходят через их инфраструктуру.

VPN и WireGuard: золотая середина или ложное чувство защищенности?
Если вам жизненно необходим удаленный доступ, создание VPN-туннеля до роутера считается значительно более безопасным методом, чем открытие портов. VPN позволяет соединить два устройства напрямую, без «дыр» в фаерволе. Однако важно помнить, что даже VPN не является «серебряной пулей». Сам сетевой порт, через который работает VPN, всё равно остается открытым для внешнего мира и потенциально уязвим для атак, хотя и гораздо более устойчив к брутфорсу (перебору паролей). Использование современных протоколов, таких как WireGuard, или удобных сервисов вроде Tailscale (который создает исходящий туннель от NAS к интернет-узлу), — это ответственный выбор, который требует от пользователя навыков управления учетными данными и понимания базовых принципов сетевой безопасности. В конечном итоге, любое решение, подразумевающее связь NAS с внешним миром, несет ненулевой риск вторжения, поэтому лучший способ защиты — это осознанный отказ от удаленного доступа, если вы не являетесь специалистом в области информационной безопасности.