Главное достоинство операционной системы Linux заключается в том, что она всецело уважает пользователя и в точности выполняет любые его указания. Если нужно закрыть программу, система отправит команду завершения и вырубит процесс без лишних предупреждений. Однако в этом кроется и главный недостаток: Linux выполнит абсолютно любую команду, даже ту, которая полностью уничтожит операционную систему или повредит важные файлы на подключенных накопителях.
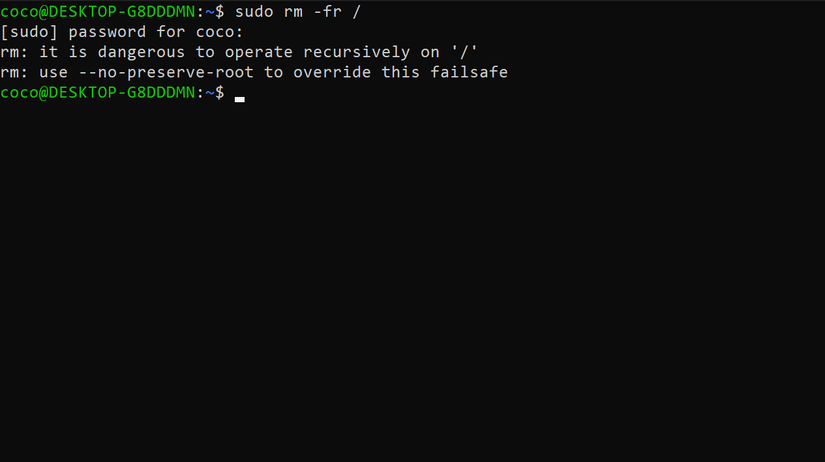
Новички нередко попадаются на уловки злоумышленников или сетевые шутки, вводя в терминале потенциально опасные инструкции. Разработчикам даже пришлось внедрить специальный защитный механизм, который предотвращает случайное удаление корневого каталога, однако существуют способы обойти эти ограничения.
Опасные команды для удаления файлов и каталогов
Классическим примером вредоносного совета в сети является шутка о необходимости удаления французского языкового пакета. Доверчивым пользователям предлагают ввести инструкцию, которая на практике полностью стирает всю систему со всеми файлами.
Команда sudo rm -fr —no-preserve-root или аналогичная ей sudo rm -fr /* задействует несколько опасных элементов управления:
- Инструкция sudo запускает процесс с правами суперпользователя.
- Команда rm отвечает за удаление файлов напрямую и безвозвратно, минуя корзину.
- Флаги fr или rf обеспечивают рекурсивный обход директорий, начиная с самого корня файловой системы и до последнего файла.
- Конструкция /* указывает на абсолютное содержимое корневого каталога.
Обычное предупреждение системы игнорируется благодаря параметру no-preserve-root, отключающему защитные проверки.
Еще одной разрушительной процедурой является очистка системных заданий планировщика. Linux управляет автоматическими задачами обслуживания, очистки и обновлений через так называемые Cron-задачи. Команда sudo rm -rf /etc/cron.d/* удаляет их все, что приводит к серьезным сбоям в работе операционной системы.
Изменение прав доступа и уничтожение данных через утилиту find
В файловых системах Linux каждый объект имеет собственные параметры доступа. Некоторые компоненты доступны только для чтения, другие можно редактировать или запускать как исполняемые файлы. Утилита chmod позволяет изменять эти разрешения, но некорректное использование команды способно сделать уязвимым абсолютно весь диск.
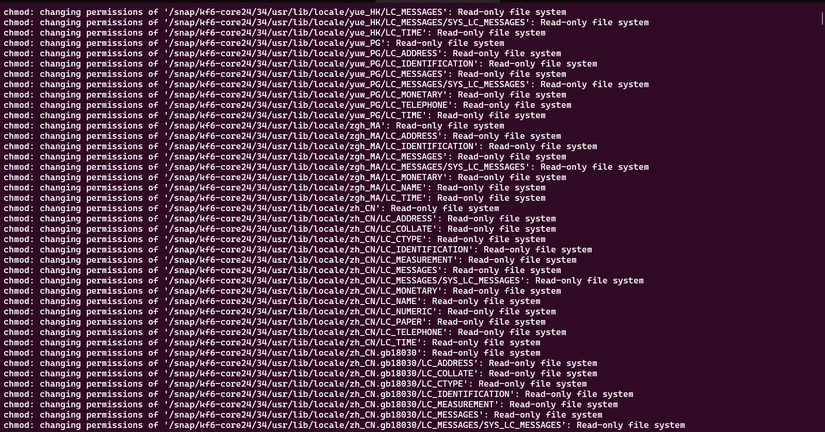
Ввод инструкции sudo chmod -R 777 / рекурсивно наделяет правами чтения, записи и выполнения каждый файл на компьютере, обращаясь к корневому каталогу. Хотя система может не сломаться мгновенно, многие критические компоненты прекратят функционирование, а настройки безопасности окажутся скомпрометированными, так как любой запущенный процесс получит доступ к конфиденциальным данным вроде паролей. Исправить это стандартными методами невозможно, потребуется полная переустановка системы.
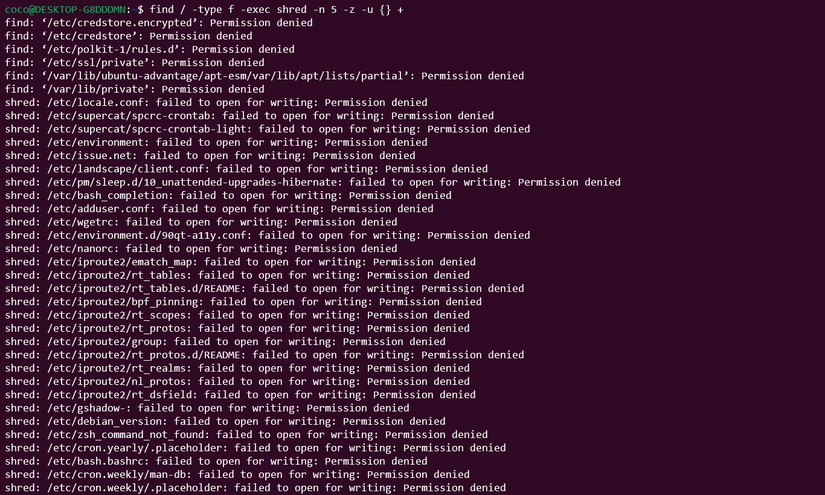
Внешне безобидный поиск файлов также может оказаться фатальным для накопителя. Команда sudo find / -type f -exec shred -n 5 -z -u {} + запускает утилиту безопасного стирания. Параметры поиска находят все файлы в системе, после чего утилита shred многократно перезаписывает их случайными данными, полностью уничтожая информацию без возможности восстановления даже при наличии резервных копий.
Аварийные сценарии и мгновенный сбой ядра
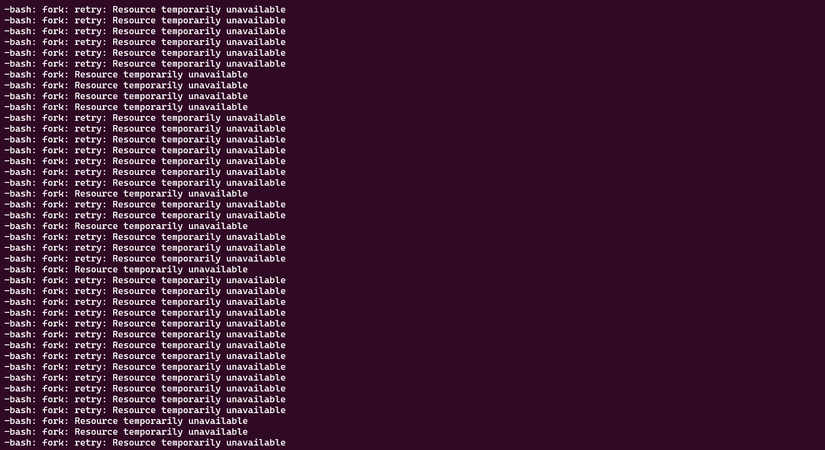
Особую угрозу представляют команды, вызывающие немедленный отказ оборудования или зависание системы. Широко известная «бомба форков» выглядит безобидно из-за использования символов, напоминающих смайлики, но приводит к моментальному исчерпанию системных ресурсов.
Инструкция :(){ :|:& };: работает следующим образом:
- Символы :() создают новую функцию.
- Конструкция трубы :|: заставляет эту функцию запускать саму себя рекурсивно.
- Символы & и ; отправляют процесс в фоновый режим, делая его неуязвимым для быстрого завершения.
Компьютер мгновенно зависает, перестает реагировать на действия пользователя, и для восстановления работоспособности требуется перезагрузка.
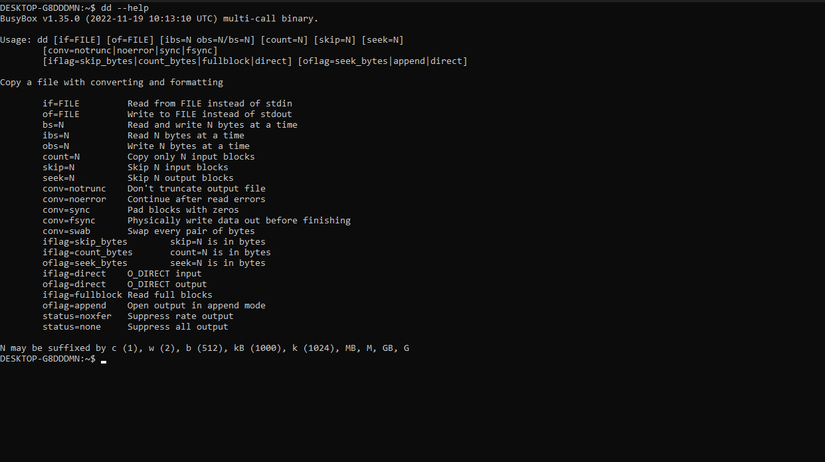
Утилита dd, предназначенная для клонирования дисков и записи установочных носителей, имеет дурную славу «убийцы дисков». Утилита работает напрямую с накопителями в обход файловой системы и не имеет встроенных защитных барьеров. Ошибочный ввод команды вроде dd if=/dev/urandom of=/dev/sda стирает целевой диск без возможности восстановления.
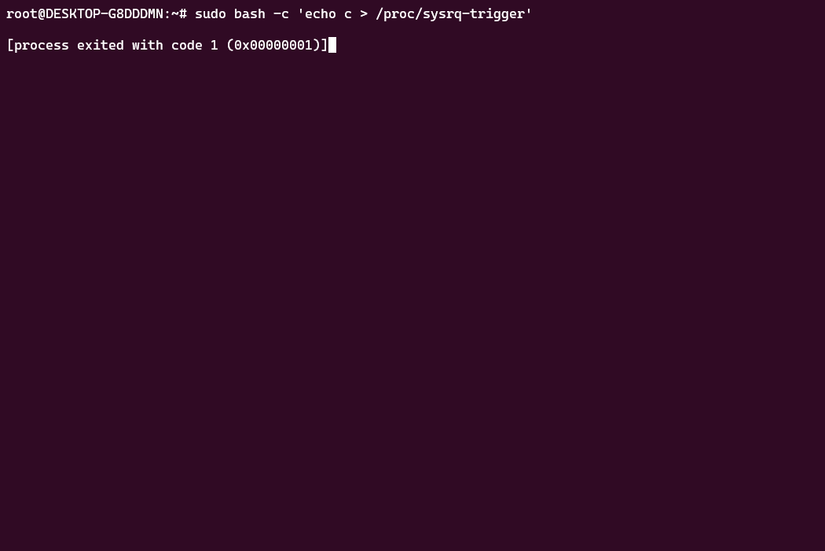
Спровоцировать немедленный крах операционной системы позволяет принудительный вызов сбоя ядра. Инструкция sudo bash -c ‘echo c > /proc/sysrq-trigger’ записывает символ в критический системный файл, вызывая фатальную ошибку и аварийное завершение работы, аналогичное синему экрану смерти в других операционных системах.
Перед выполнением любых неизвестных инструкций или скриптов из интернета необходимо четко понимать их назначение, так как запуск непроверенных команд в терминале Linux может привести к необратимой потере данных и полному выходу компьютера из строя.
Как именно работает команда с удалением корневого каталога
В шутках про удаление французского языкового пакета часто фигурирует два варианта команд: sudo rm -fr —no-preserve-root или sudo rm -fr /*. Стоит подробнее разобрать механику их воздействия на операционную систему:
- Приставка sudo указывает системе, что данная инструкция выполняется с максимальными привилегиями суперпользователя.
- Базовая команда удаления rm стирает файлы напрямую, минуя корзину, и делает это абсолютно без каких-либо предупреждений со стороны системы.
- Флаги fr (или rf) приказывают утилите работать в рекурсивном режиме, непрерывно продвигаясь от корневой директории файловой системы до самого последнего вложенного файла и папки.
- Символы /* явно указывают на все объекты, находящиеся внутри корневого каталога.
Последствия изменения разрешений с помощью chmod
Когда неопытный пользователь вводит команду sudo chmod -R 777 /, система не всегда ломается мгновенно на экране, однако ее защищенность нарушается моментально. Из-за того что права на чтение, запись и выполнение принудительно выдаются абсолютному большинству системных программ, зависящих от строго определенных конфигураций разрешений, они перестают функционировать. Машина становится уязвимой: любой сторонний или запущенный в фоновом режиме процесс получает полный доступ к просмотру и редактированию конфиденциальных файлов конфигураций и паролей. Компьютер может отказаться загружаться вовсе, а исправить подобную конфигурацию штатными средствами нельзя — единственный выход заключается в полной переустановке операционной системы для возврата файлов в нормальное состояние.
Угроза со стороны утилиты find и безопасного удаления shred
Маскировка опасной процедуры под обычный поиск файлов через утилиту find делает этот сценарий особенно коварным. Конструкция sudo find / -type f -exec shred -n 5 -z -u {} + работает поэтапно:
- Параметр find / -type f сканирует всю файловую систему, отыскивая каждый отдельный файл, начиная с корня и двигаясь вперед.
- Команда -exec запускает встроенную утилиту shred непосредственно для каждого найденного объекта.
- Утилита shred предназначена для безвозвратного удаления данных путем многократной перезаписи файлов случайным мусором.
- Специфические флаги -n 5 -z -u повторяют процесс перезаписи более пяти раз, после чего затирают следы самой операции, гарантируя полное стирание операционной системы и любых пользовательских файлов без малейшего шанса на восстановление.
Специфика работы утилиты dd как «убийцы дисков»
Программа dd («Data duplicator») представляет собой стандартный инструмент Linux, который активно применяется системными администраторами для создания загрузочных накопителей, клонирования дисков и записи образов. Главная опасность утилиты кроется в том, что она взаимодействует с аппаратными дисками напрямую, минуя привычную файловую систему. Поскольку разработчики не предусмотрели в ней никаких защитных барьеров или предохранителей, случайная опечатка превращает инструмент в настоящий уничтожитель информации. Например, выполнение команды наподобие dd if=/dev/urandom of=/dev/sda приводит к перезаписи целевого накопителя случайными байтами из генератора, стирая всю информацию без возможности восстановления.
Аварийный сбой ядра через sysrq-trigger
Для защиты оборудования и файлов от критических аппаратных или программных сбоев в ядре Linux предусмотрен специальный предохранитель, который мгновенно останавливает работу компьютера — он называется kernel panic (паника ядра). Пользователи ПК на платформе Windows хорошо знакомы с аналогичным защитным механизмом под названием «Синий экран смерти» или BSOD. Однако этот аварийный режим можно спровоцировать принудительно, если выполнить команду sudo bash -c ‘echo c > /proc/sysrq-trigger’. Инструкция записывает латинский символ «c» в важнейший системный файл, что вызывает фатальную и необратимую программную ошибку, приводящую к мгновенному краху и аварийному выключению операционной системы.