Многие пользователи настраивают менеджер паролей один раз и редко возвращаются к параметрам конфигурации. Однако глубокий аудит настроек Bitwarden позволяет закрыть потенциальные бреши в безопасности и ограничить доступ к конфиденциальным данным. Вот шесть функций, которые стоит пересмотреть для более надежной защиты.
Дополнительная аутентификация для критически важных записей
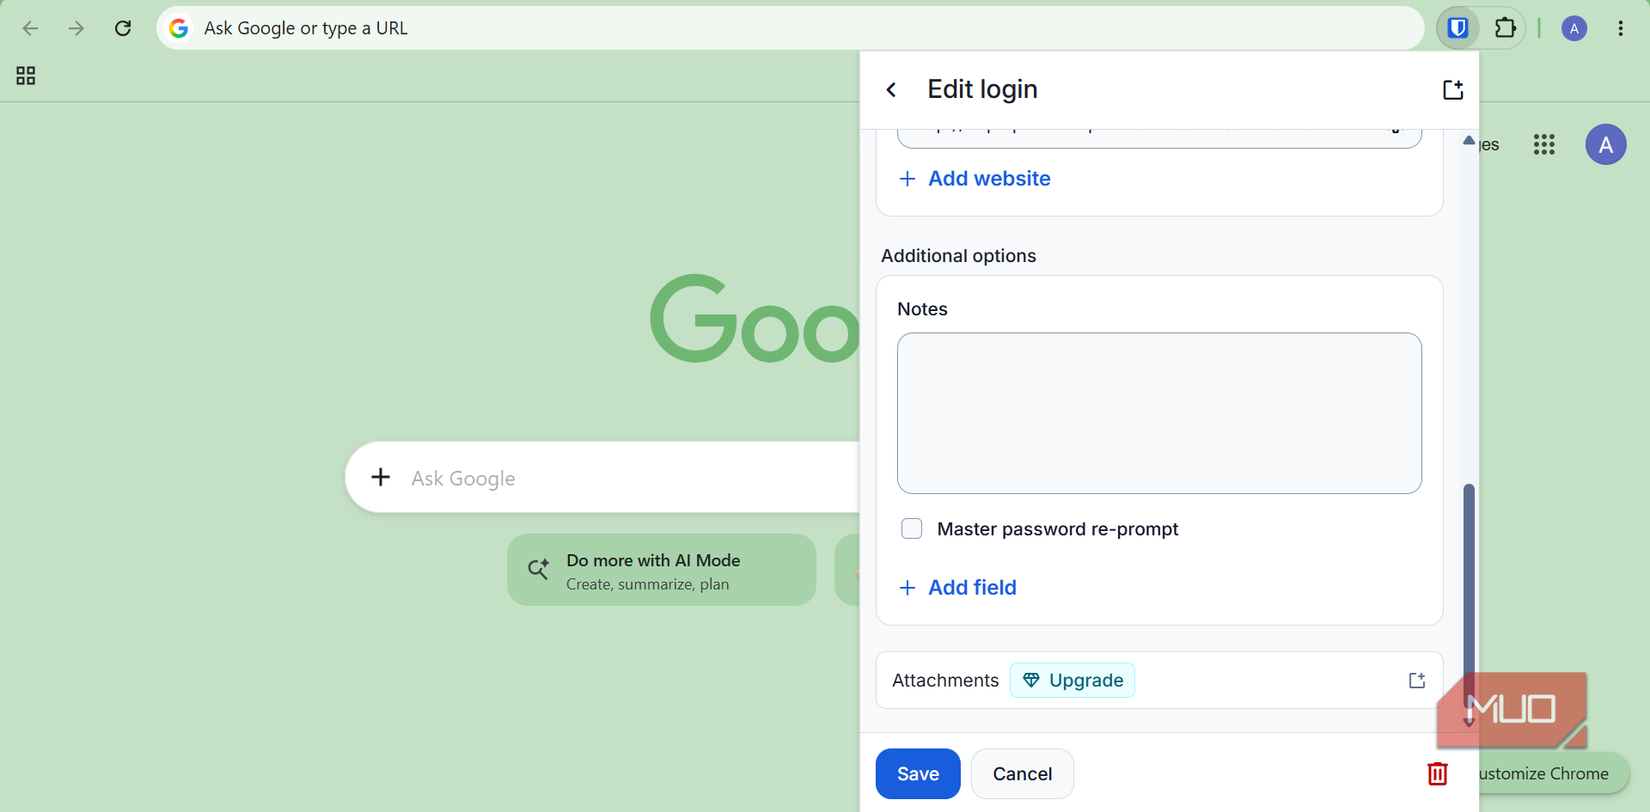
Функция «Запрос мастер-пароля» (Master password re-prompt) добавляет дополнительный уровень защиты для конкретных элементов хранилища. Хотя ваше хранилище защищено мастер-паролем, после его разблокировки любой человек, получивший доступ к вашему компьютеру, может увидеть пароли. Настройка повторного ввода пароля для отдельных записей — например, для основной электронной почты или банковских аккаунтов — требует от Bitwarden запрашивать данные снова при попытке просмотреть или автоматически подставить эти учетные данные.
Чтобы активировать эту функцию, откройте расширение, перейдите к нужному элементу, нажмите на иконку «Еще» (три точки) и выберите «Редактировать». Далее установите флажок «Запрос мастер-пароля» и сохраните изменения. Важно помнить, что это инструмент защиты интерфейса, а не шифрования, поэтому он не поможет, если злоумышленник получит глубокий доступ к самому устройству.
Контроль работы с буфером обмена и автоматическим заполнением
По умолчанию Bitwarden может автоматически копировать TOTP-коды в буфер обмена при входе на сайт. Эта функция находится в разделе «Настройки» > «Автозаполнение» под названием «Копировать TOTP автоматически». Отключение этой опции снижает риск перехвата кода сторонними приложениями, имеющими доступ к буферу обмена. Также рекомендуется проверить настройку «Очистить буфер обмена», которая по умолчанию срабатывает через пять минут, чтобы код не оставался в памяти системы слишком долго.
Также стоит проверить функцию «Автозаполнение при загрузке страницы». Хотя по умолчанию она отключена, ее активация может быть опасна, так как скомпрометированные сайты могут использовать ее для кражи данных. Рекомендуется отключить эту опцию в настройках автозаполнения и инициировать подстановку вручную с помощью сочетания клавиш Ctrl + Shift + L.
Ограничение области действия автозаполнения
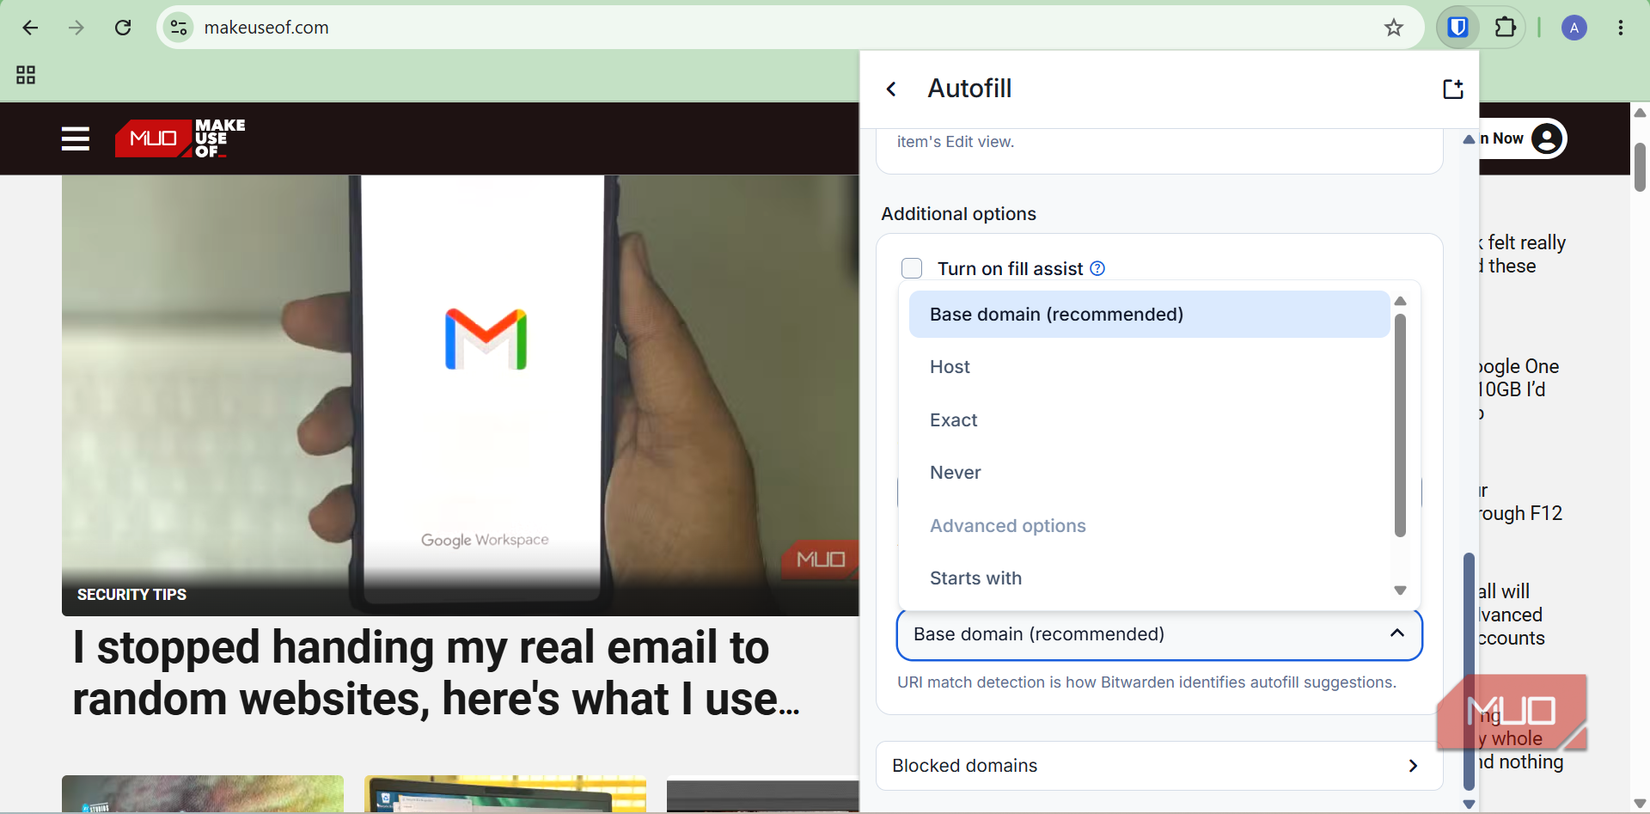
По умолчанию Bitwarden сопоставляет логины по базовому домену, что позволяет использовать одну запись для всех поддоменов сайта. Однако для повышения безопасности можно изменить «Тип сопоставления URI» на «Узел» (Host) или «Точно» (Exact) в настройках автозаполнения. Выбор режима «Узел» привязывает логин к конкретному хостнейму, а режим «Точно» требует полного совпадения URL, включая протокол HTTPS. Это позволяет жестко контролировать, на каких именно ресурсах менеджер будет предлагать автозаполнение.
Если вы хотите полностью исключить определенные сайты из сферы влияния менеджера, используйте раздел «Заблокированные домены» в конце меню настроек автозаполнения. Добавление сайта в этот список запрещает Bitwarden предлагать автозаполнение, сохранение новых данных или ввод ключей доступа (passkeys) на выбранном ресурсе.
Оптимизация параметров шифрования
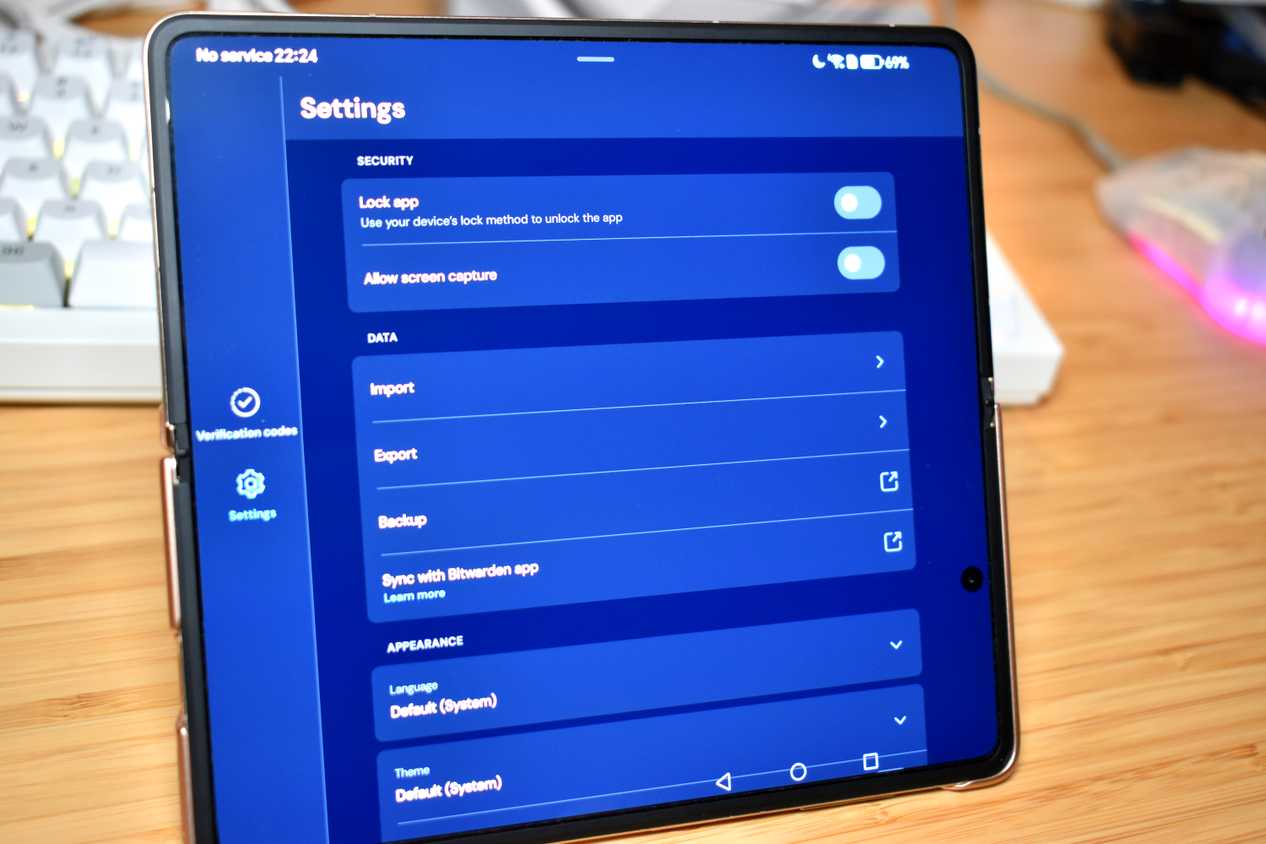
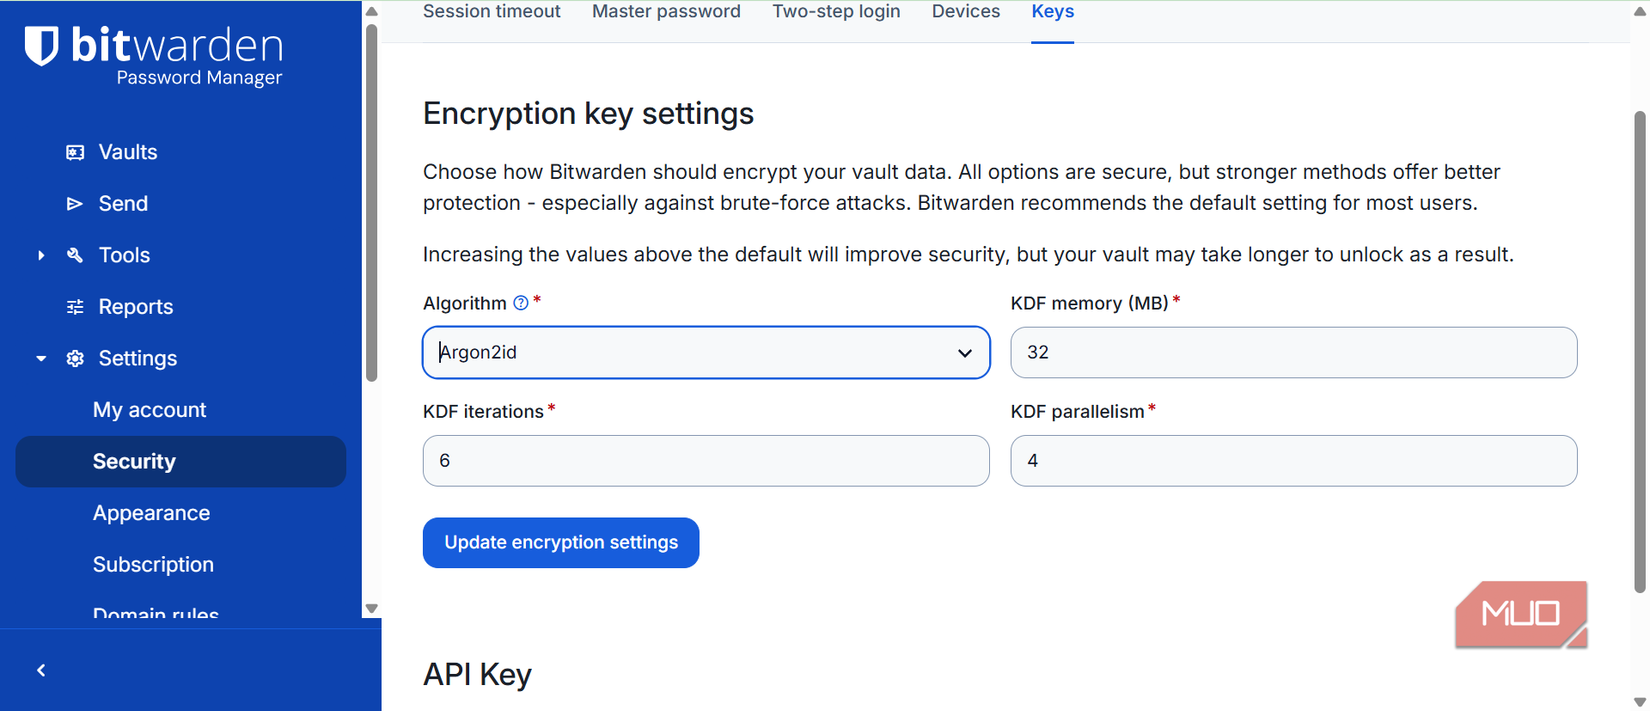
Для защиты от атак, направленных на подбор пароля (офлайн-атак), Bitwarden использует функцию формирования ключа (KDF). Переход с устаревшего стандарта PBKDF2 на современный Argon2id значительно повышает стоимость и сложность перебора паролей для атакующего, так как Argon2id требует больше оперативной памяти для каждой итерации. Эти настройки доступны в веб-версии приложения. Стандартные значения для Argon2id (32 МБ памяти, 6 итераций, параллелизм 4) обеспечивают хороший баланс между безопасностью и быстродействием процесса разблокировки хранилища на ваших устройствах.
Ограничения функции «Запрос мастер-пароля»
Важно понимать, что «Запрос мастер-пароля» — это прежде всего барьер на уровне интерфейса. Как отмечает сам разработчик, это не полноценное шифрование. Если злоумышленник получит глубокий доступ к вашему устройству или файловой системе, эта настройка не сможет предотвратить компрометацию данных. Кроме того, данная функция будет недоступна, если вы не разблокируете хранилище с помощью мастер-пароля (например, при использовании некоторых конфигураций единого входа SSO).
Нюансы работы с TOTP и буфером обмена
Хотя отключение автоматического копирования TOTP-кодов в буфер обмена повышает безопасность, это неизбежно сказывается на удобстве: вам придется копировать код вручную или использовать встроенное выпадающее меню расширения для его подстановки. Стоит также учитывать, что даже если вы ограничите время жизни данных в буфере обмена (рекомендуется проверить опцию «Очистить буфер обмена»), любое вредоносное ПО с доступом к буферу все еще может перехватить код, пока он остается валидным. Учитывая, что TOTP-коды действуют очень короткое время, окно возможной атаки ограничено, но риск все же стоит учитывать.
Безопасность автозаполнения и iframe
Хотя Bitwarden предпринимает меры предосторожности и по умолчанию блокирует автозаполнение на страницах с подозрительными или недоверенными iframe, ручное инициирование подстановки данных через сочетание клавиш (Ctrl + Shift + L или Cmd + Shift + L) остается наиболее безопасным способом взаимодействия с менеджером паролей. Это позволяет вам лично контролировать процесс и гарантирует, что учетные данные не будут подставлены на поддельный ресурс без вашего ведома.
Гибкость настроек URI
Выбор режима сопоставления URI (Host или Exact) — это не только способ борьбы с нежелательным автозаполнением на поддоменах, но и метод тонкой настройки вашего рабочего процесса. Например, установка режима «Точно» (Exact) гарантирует, что Bitwarden будет учитывать протокол (HTTPS) и путь к странице, обеспечивая максимальную изоляцию для наиболее критических учетных записей. Это позволяет вам не просто «навести порядок», а точно определить, на каких страницах менеджер имеет право «видеть» ваши данные.
Уточнение по алгоритму Argon2id
Важное уточнение: изменение настроек KDF происходит в веб-версии приложения, а не внутри самого браузерного расширения. При переходе на Argon2id вы можете настраивать параметры памяти, итераций и параллелизма. Важно не стремиться к «максимальным» значениям в надежде на избыточную безопасность: слишком высокие показатели значительно замедлят процесс разблокировки хранилища на всех ваших устройствах. Стоит помнить, что смена KDF на Argon2id — это превосходная мера против офлайн-подбора, но она не заменяет необходимость использования действительно надежного и уникального мастер-пароля. Также учтите, что для специфических задач, требующих соответствия стандарту FIPS 140-2, всё еще может потребоваться использование алгоритма PBKDF2.
Резюме по безопасности
Вам не обязательно внедрять абсолютно все шесть описанных конфигураций сразу. Самыми приоритетными мерами являются установка повторного запроса мастер-пароля для наиболее чувствительных записей (почта, банк) и переход на алгоритм Argon2id. Остальные настройки зависят от вашего стиля просмотра веб-страниц. Главная цель аудита — не только ограничить функционал Bitwarden, но и лучше понять, как менеджер ведет себя в фоновом режиме, когда вы не уделяете ему пристального внимания.