Аппаратная уязвимость в чипах Apple: под ударом iPhone 11, iPad и Apple Watch
Инженеры из компании Paradigm Shift обнаружили критическую аппаратную уязвимость, затрагивающую целый ряд устройств Apple прошлых лет. Эксплойт, получивший кодовое название usbliter8, касается чипов семейств A12, A13, S4 и S5.
Суть проблемы: SecureROM и USB-контроллер
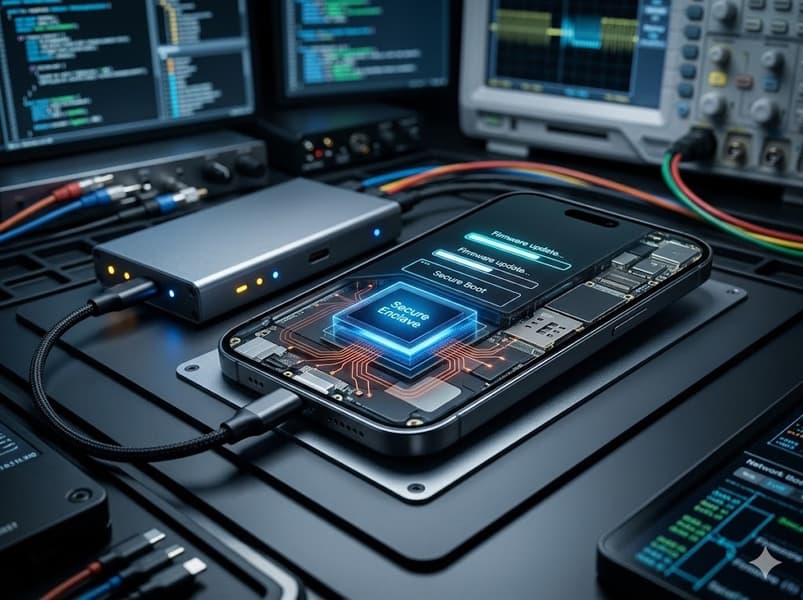
В основе уязвимости лежит недоработка низкоуровневых компонентов системы загрузки SecureROM и работа USB-контроллера Synopsys DWC2. Обычно SecureROM выступает в роли неизменяемого фундамента безопасности, который отвечает за корректный старт устройства и базовую проверку целостности системы. Однако экспертам удалось найти сценарий, при котором штатная защита этого компонента может быть скомпрометирована.
Механизм атаки завязан на процессе обновления прошивки. Если злоумышленник подключит устройство к USB-порту в специфический момент установки обновлений, он получает возможность записать данные в обычно защищенные области памяти. Это открывает путь для запуска произвольного кода на уровне системы.
Ограничения и потенциальная опасность
Главным условием для успешного взлома является наличие физического доступа к гаджету. Это существенно ограничивает масштабы возможных атак по сравнению с удаленными эксплойтами. Тем не менее, эксперты классифицируют usbliter8 как крайне опасную брешь, так как она затрагивает аппаратный доверенный код — «железо», которое невозможно пропатчить обычным обновлением iOS или watchOS.
Список затронутых устройств:
- iPhone XR, XS, XS Max, 11-я серия и iPhone SE (2-е поколение);
- iPad 8-го и 9-го поколений, iPad Air 3, iPad mini 5;
- Apple Watch Series 4, Series 5 и SE (1-е поколение);
- Apple TV 4K (2-е поколение), HomePod mini и Studio Display.
Также исследователи предполагают, что уязвимость может присутствовать в iPad Pro 2018 и 2020 годов (на базе чипов A12X/Z), однако на данный момент эта информация находится в процессе проверки.
Рекомендации специалистов
Поскольку проблема кроется в «неизменяемом коде» аппаратной платформы, программное исправление через патчи безопасности не представляется возможным. Единственным гарантированным методом защиты от потенциальных атак эксперты называют переход на более современные модели устройств с обновленной аппаратной архитектурой.
На текущий момент случаев реального использования usbliter8 злоумышленниками не зафиксировано. Однако специалисты по кибербезопасности отмечают, что подобные уязвимости представляют высокую ценность на черном рынке, где за цепочки эксплойтов с физическим доступом к премиальным устройствам хакеры готовы платить значительные суммы.