Docker Compose остается одним из самых востребованных инструментов для работы с контейнерами, особенно благодаря популярности файлов compose.yml среди разработчиков открытого программного обеспечения. Несмотря на наличие альтернатив, таких как Podman с их поддержкой quadlets, Docker Compose сохраняет высокую доступность как для новичков в сфере self-hosting, так и для опытных пользователей домашних лабораторий. Однако управление множеством файлов конфигурации, переменных окружения и секретов исключительно через интерфейс командной строки (CLI) со временем становится утомительным.
Визуализация управления контейнерами
Раньше основной работой с Docker-проектами было использование команды docker compose up -d в терминале. На начальном этапе этого было достаточно, но с ростом количества контейнеров возникла проблема: пользователю приходится искать файлы compose.yml, .env и текстовые файлы с секретами в десятках различных папок. Ситуацию осложняют регулярные изменения имен образов и параметров сервисов, из-за чего поиск нужной конфигурации для обновления приложения превращается в долгий процесс.
Инструмент Dockhand решает эти проблемы, предоставляя веб-интерфейс для управления средами Docker Compose. Вкладка Stacks позволяет видеть детальную статистику по ресурсам и точкам монтирования для каждого приложения. Вместо ввода заученных команд такие задачи, как просмотр логов, перезапуск контейнеров или редактирование конфигураций, выполняются одним нажатием кнопки мыши.
Функциональные возможности редактора и мониторинга
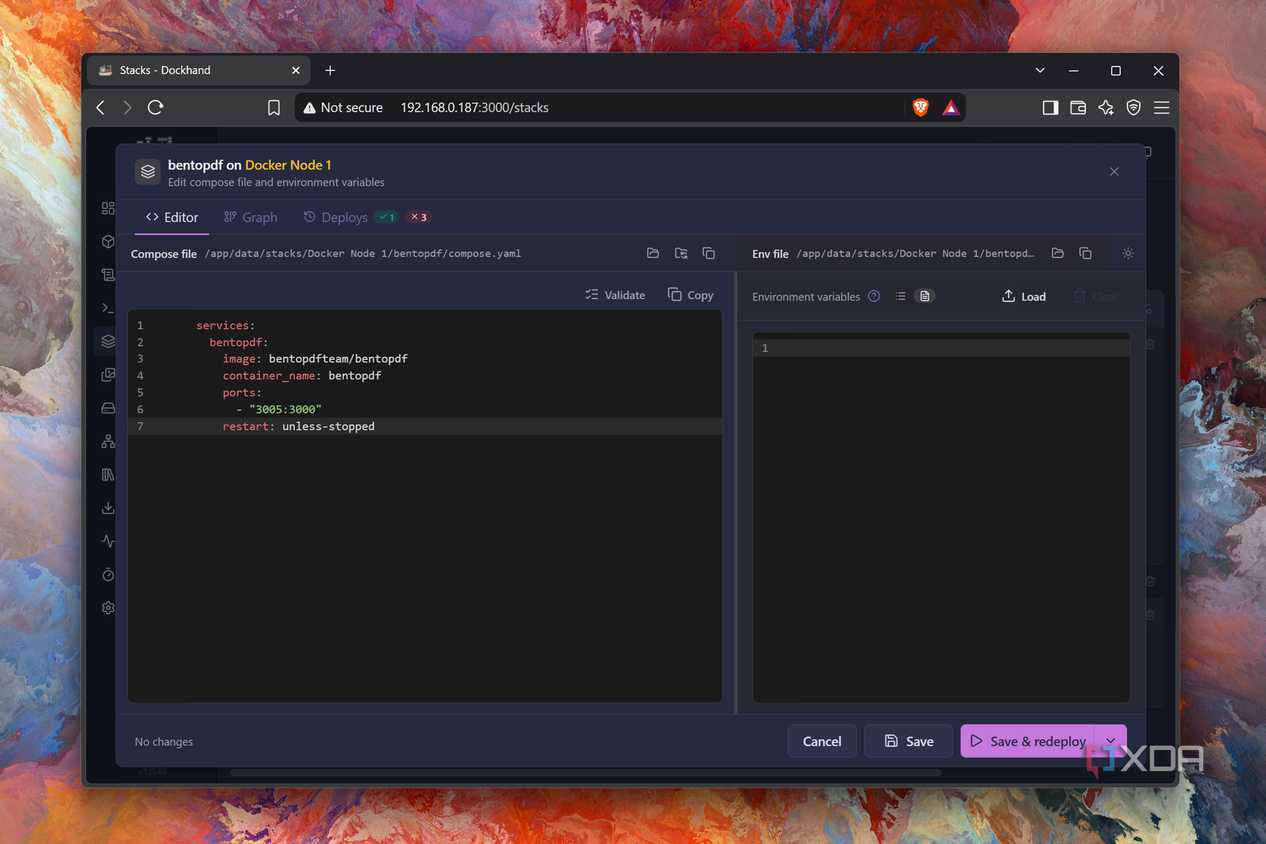
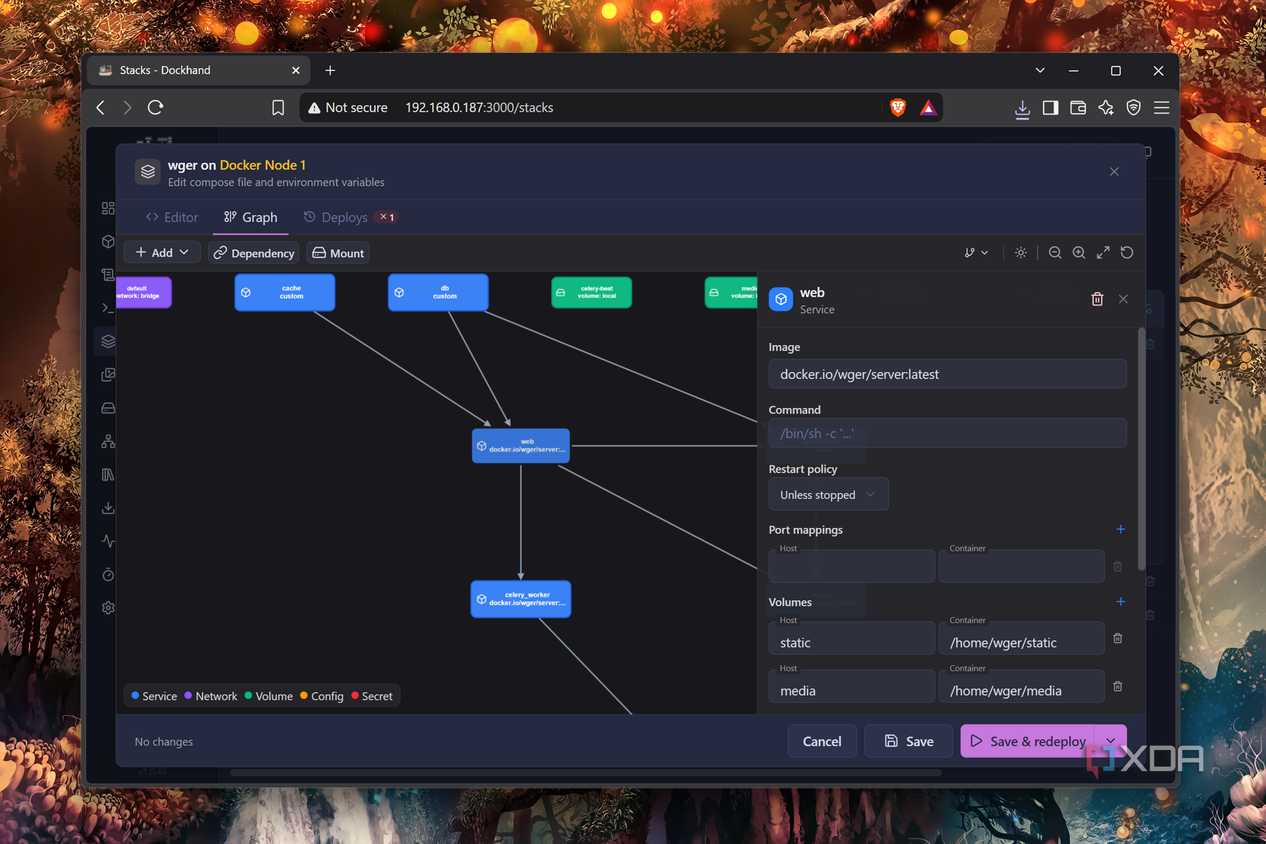
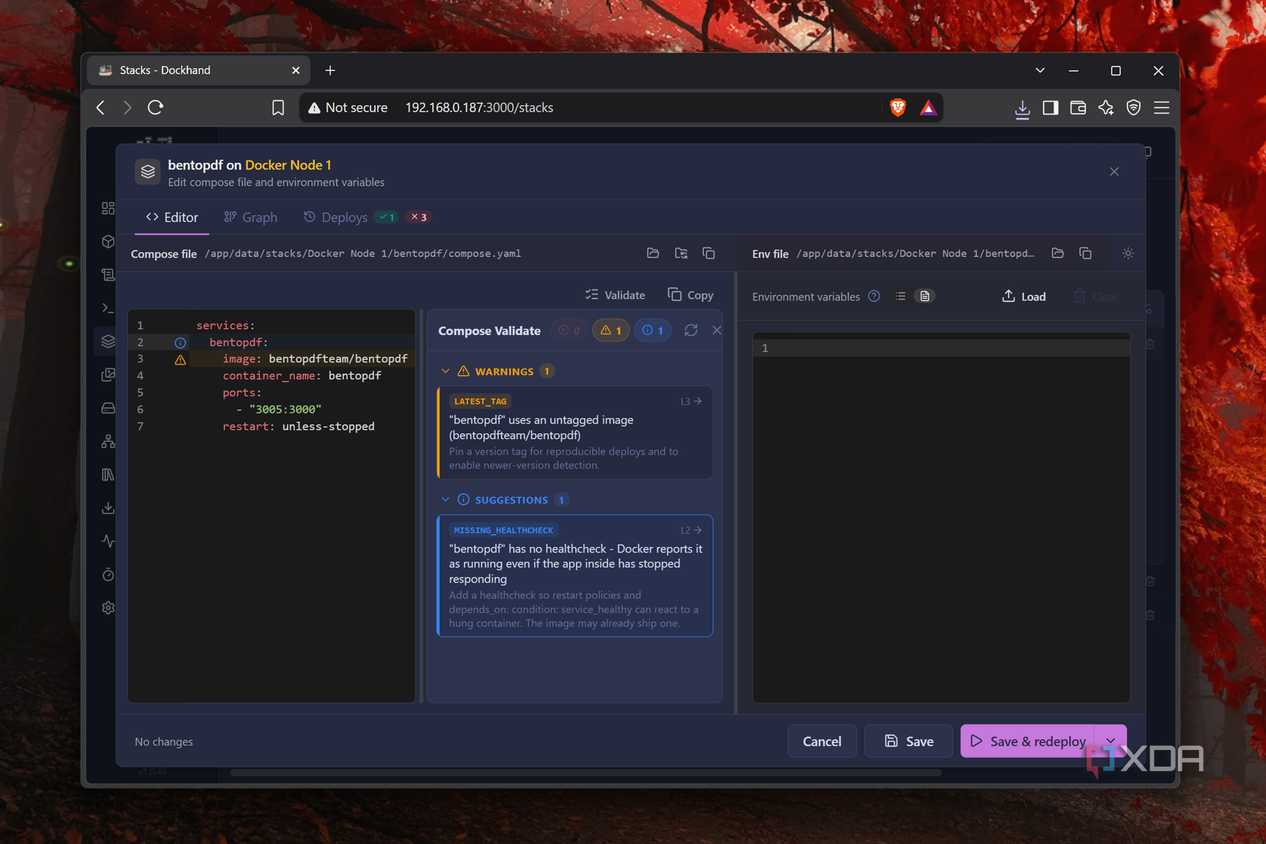
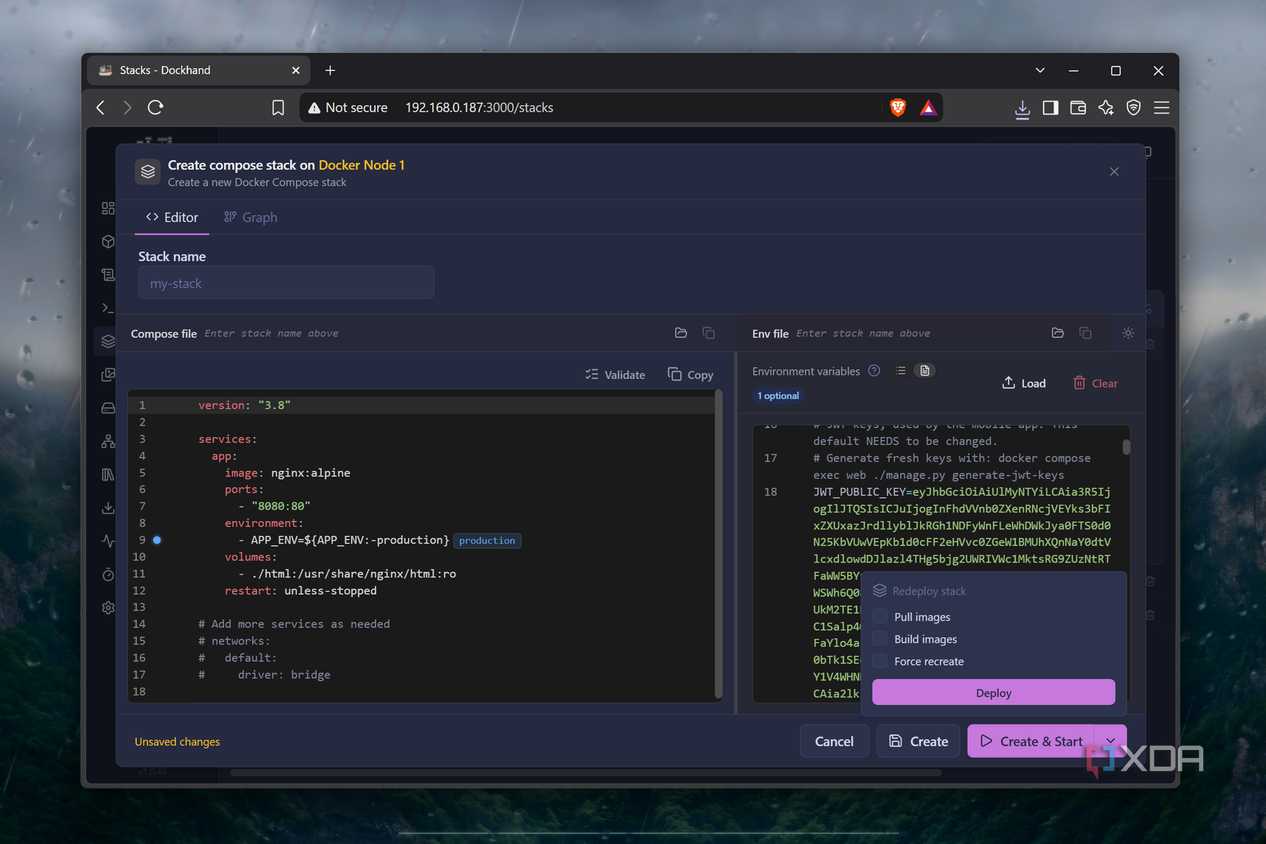
Для создания новых файлов конфигурации Dockhand предлагает полноценный редактор YAML с подсветкой синтаксиса и встроенной проверкой кода, что значительно упрощает поиск ошибок. Добавление переменных окружения реализовано гибко: их можно вводить вручную или загружать целиком из файлов .env. Визуализация в виде графа отображает сетевые настройки, секреты, зависимости и параметры монтирования для каждого образа, что делает процесс отладки значительно нагляднее, чем при стандартной работе через CLI.
Дополнительные инструменты для администрирования
Помимо работы с Docker Compose, Dockhand включает ряд вспомогательных утилит для упрощения эксплуатации контейнеров:
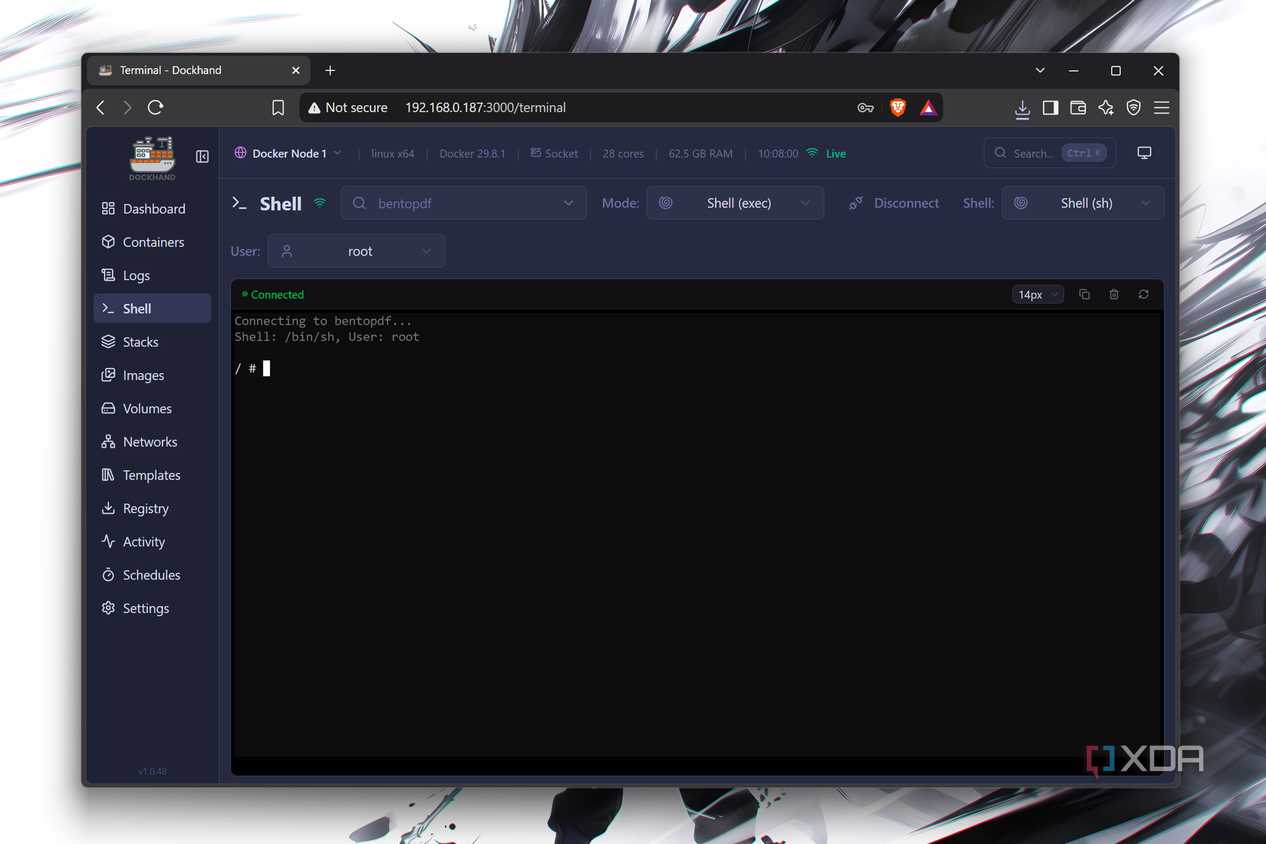
- Вкладка Shell: дает возможность выполнять команды терминала непосредственно внутри контейнеров.
- Сетевые настройки: позволяют корректировать подсети, шлюзы и настройки мостов для приложений.
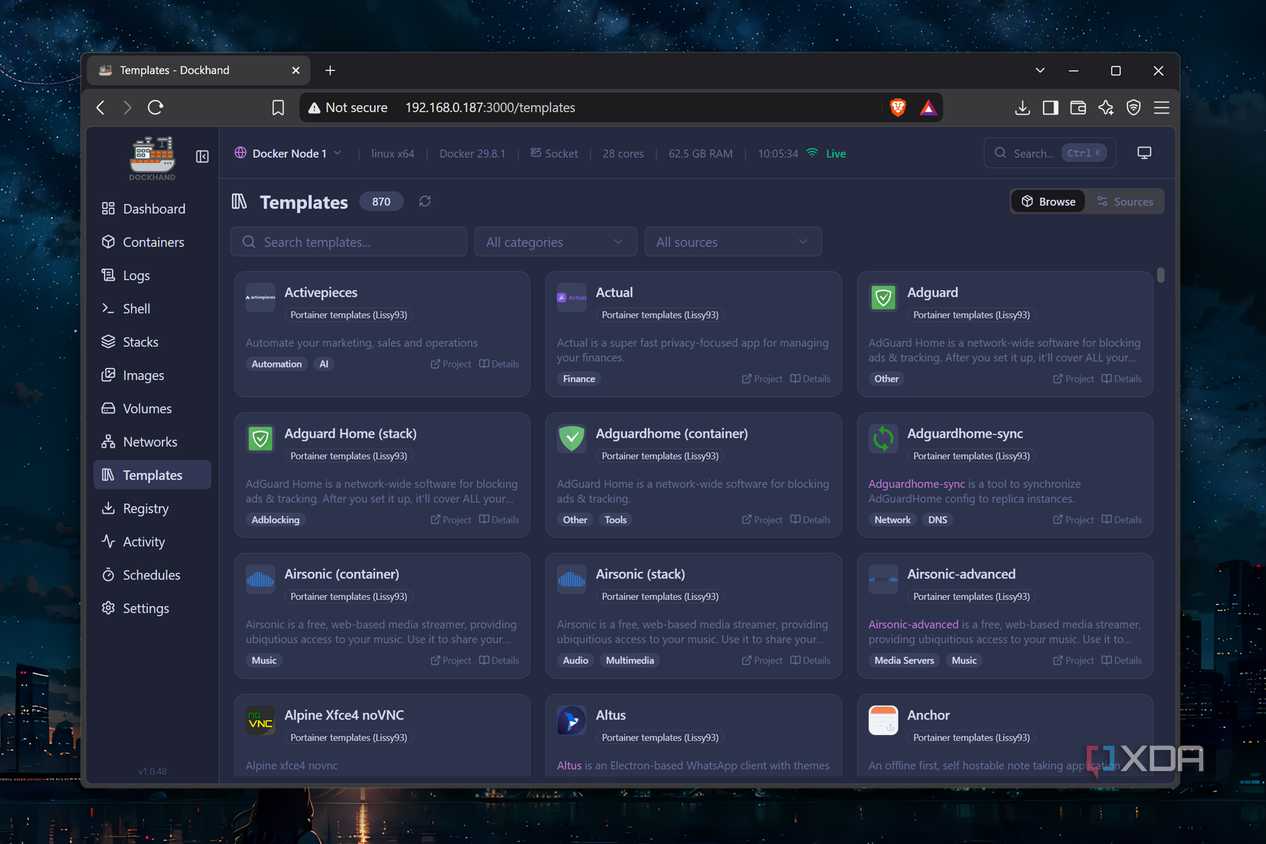
- Шаблоны: коллекция предустановок для быстрого развертывания популярных сервисов, что удобно при тестировании на одноплатных компьютерах (SBC) и мини-ПК.
- Централизованное управление: единый веб-интерфейс может подключаться к нескольким серверам одновременно.
- Автоматизация и безопасность: Dockhand умеет проверять наличие обновлений для образов и поддерживает автоматизированное планирование задач.
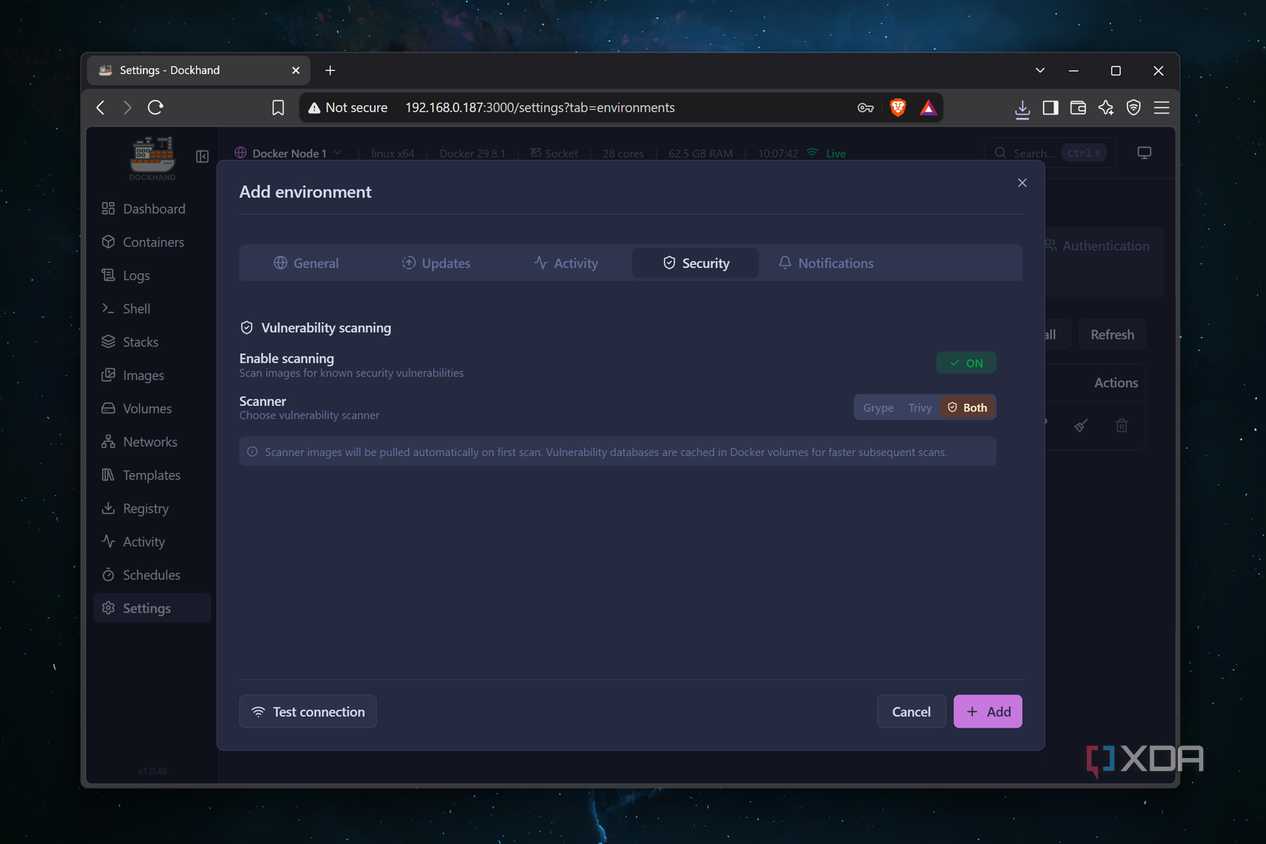
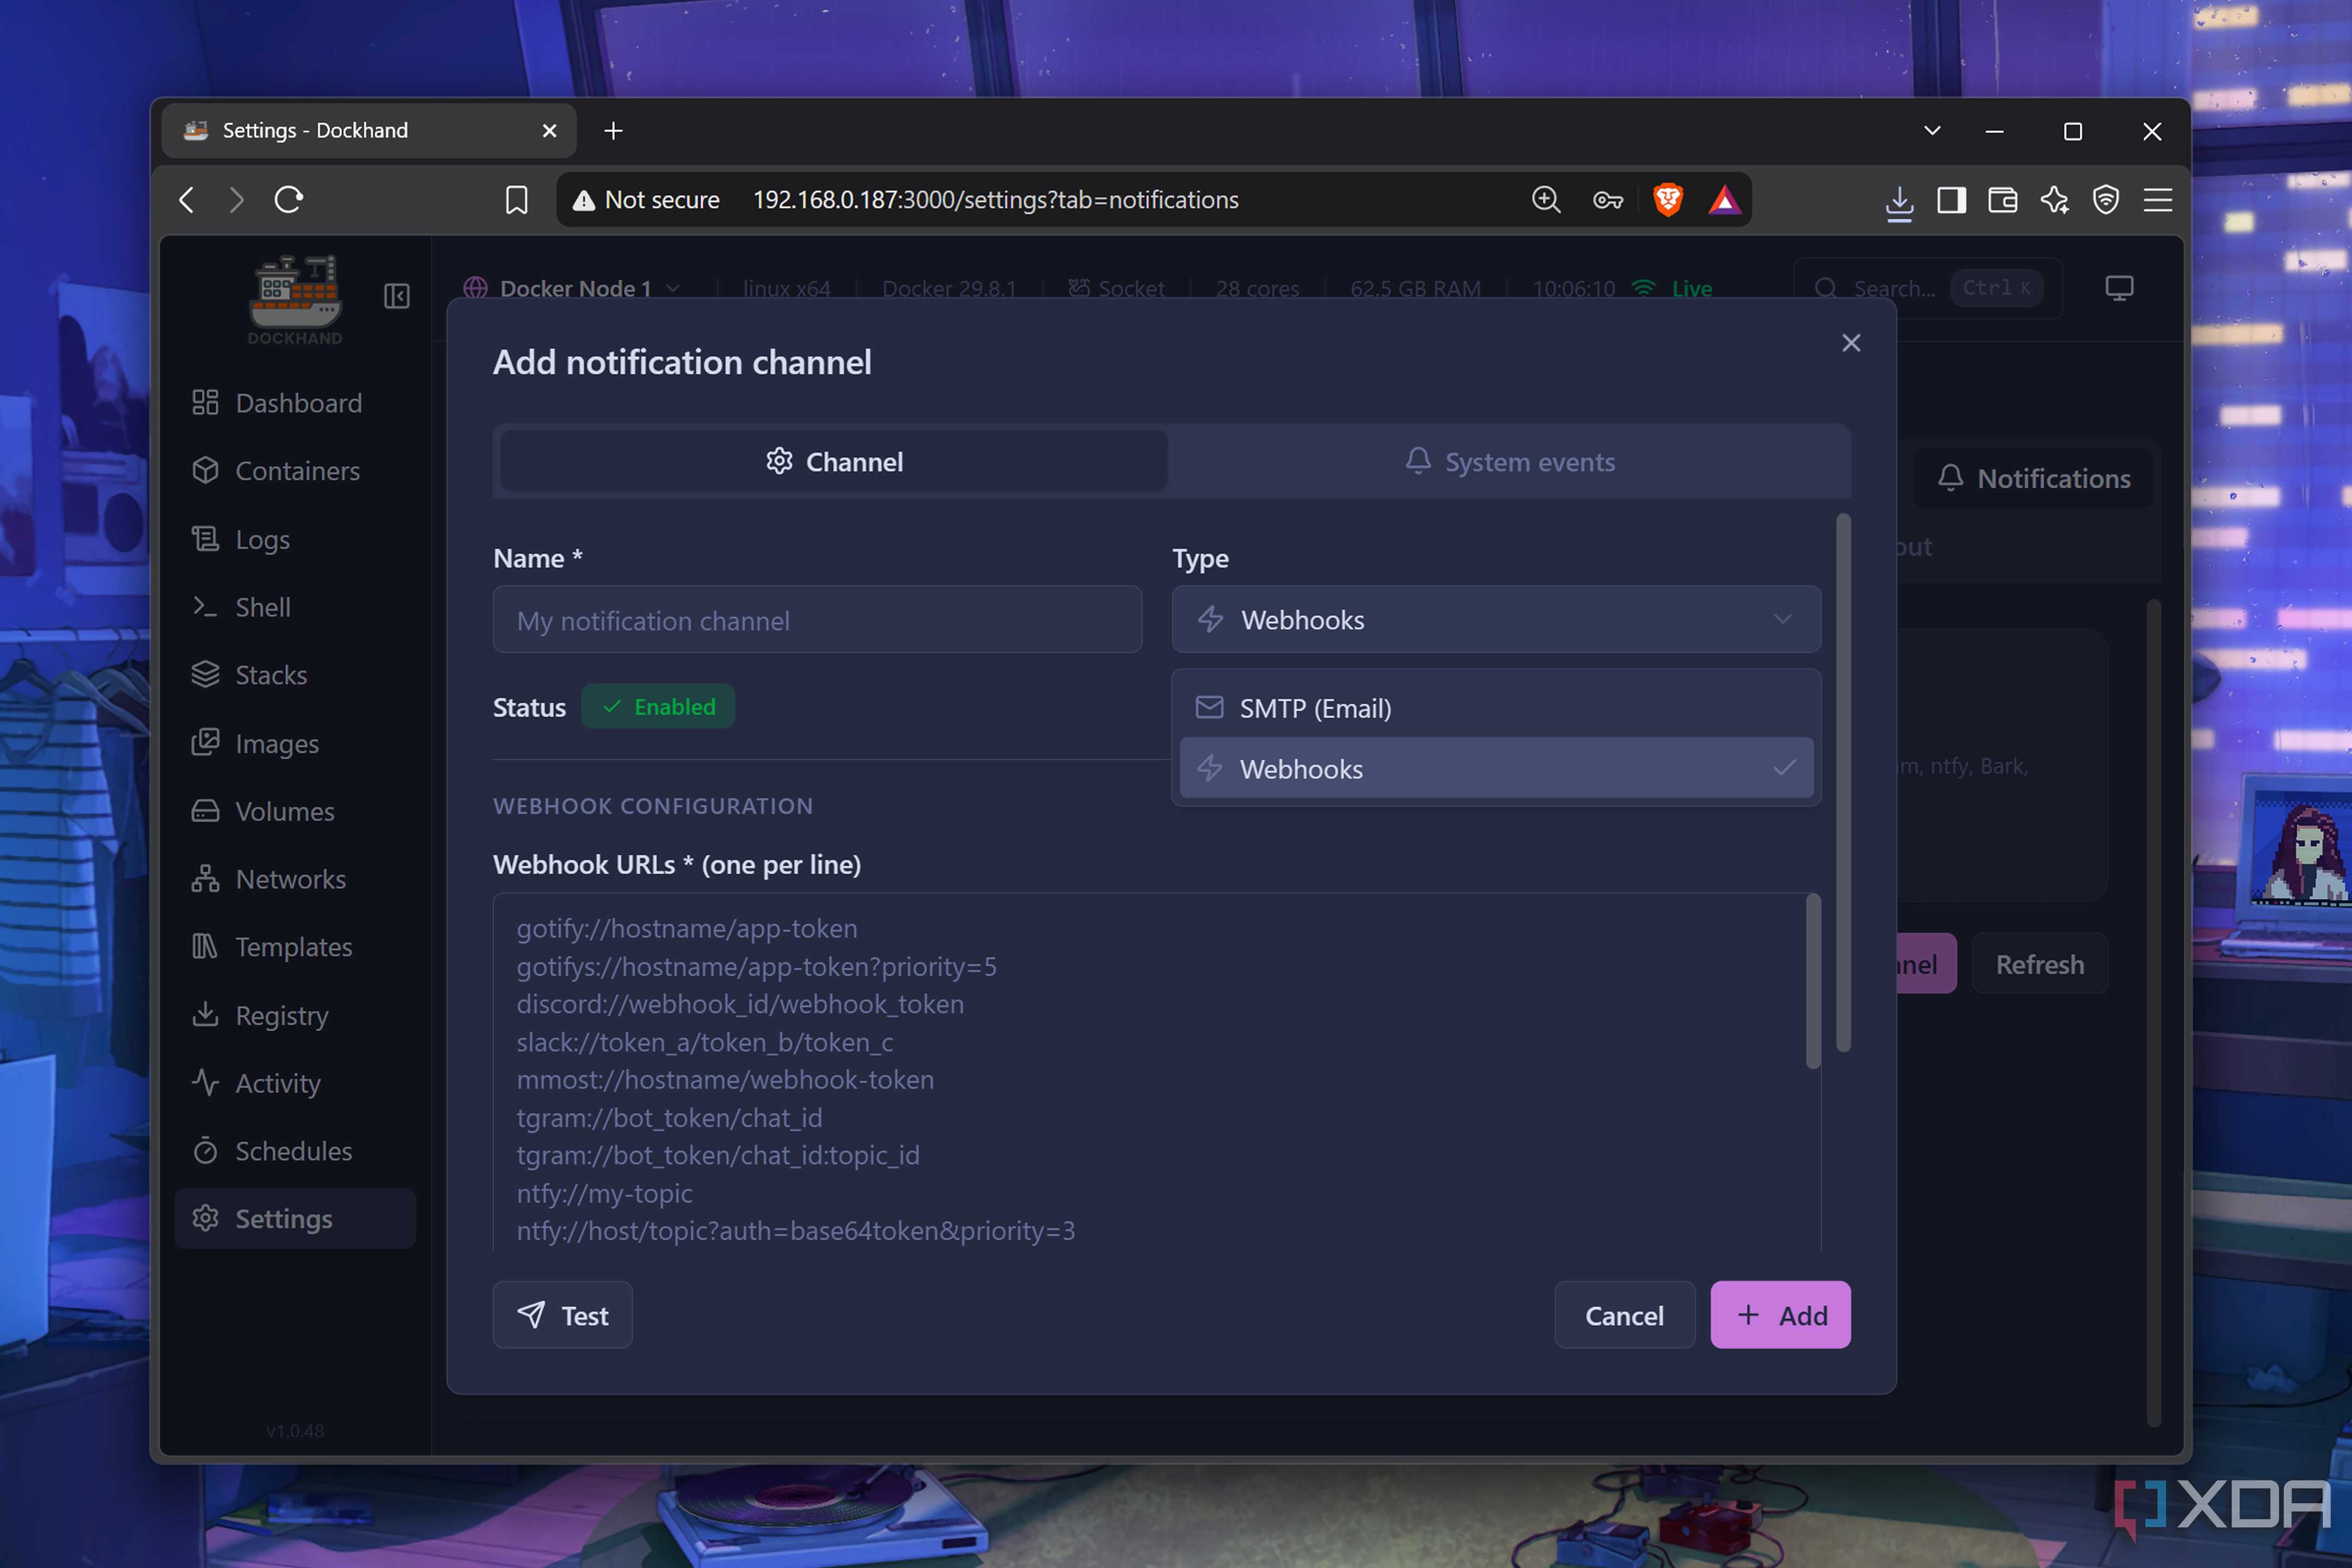
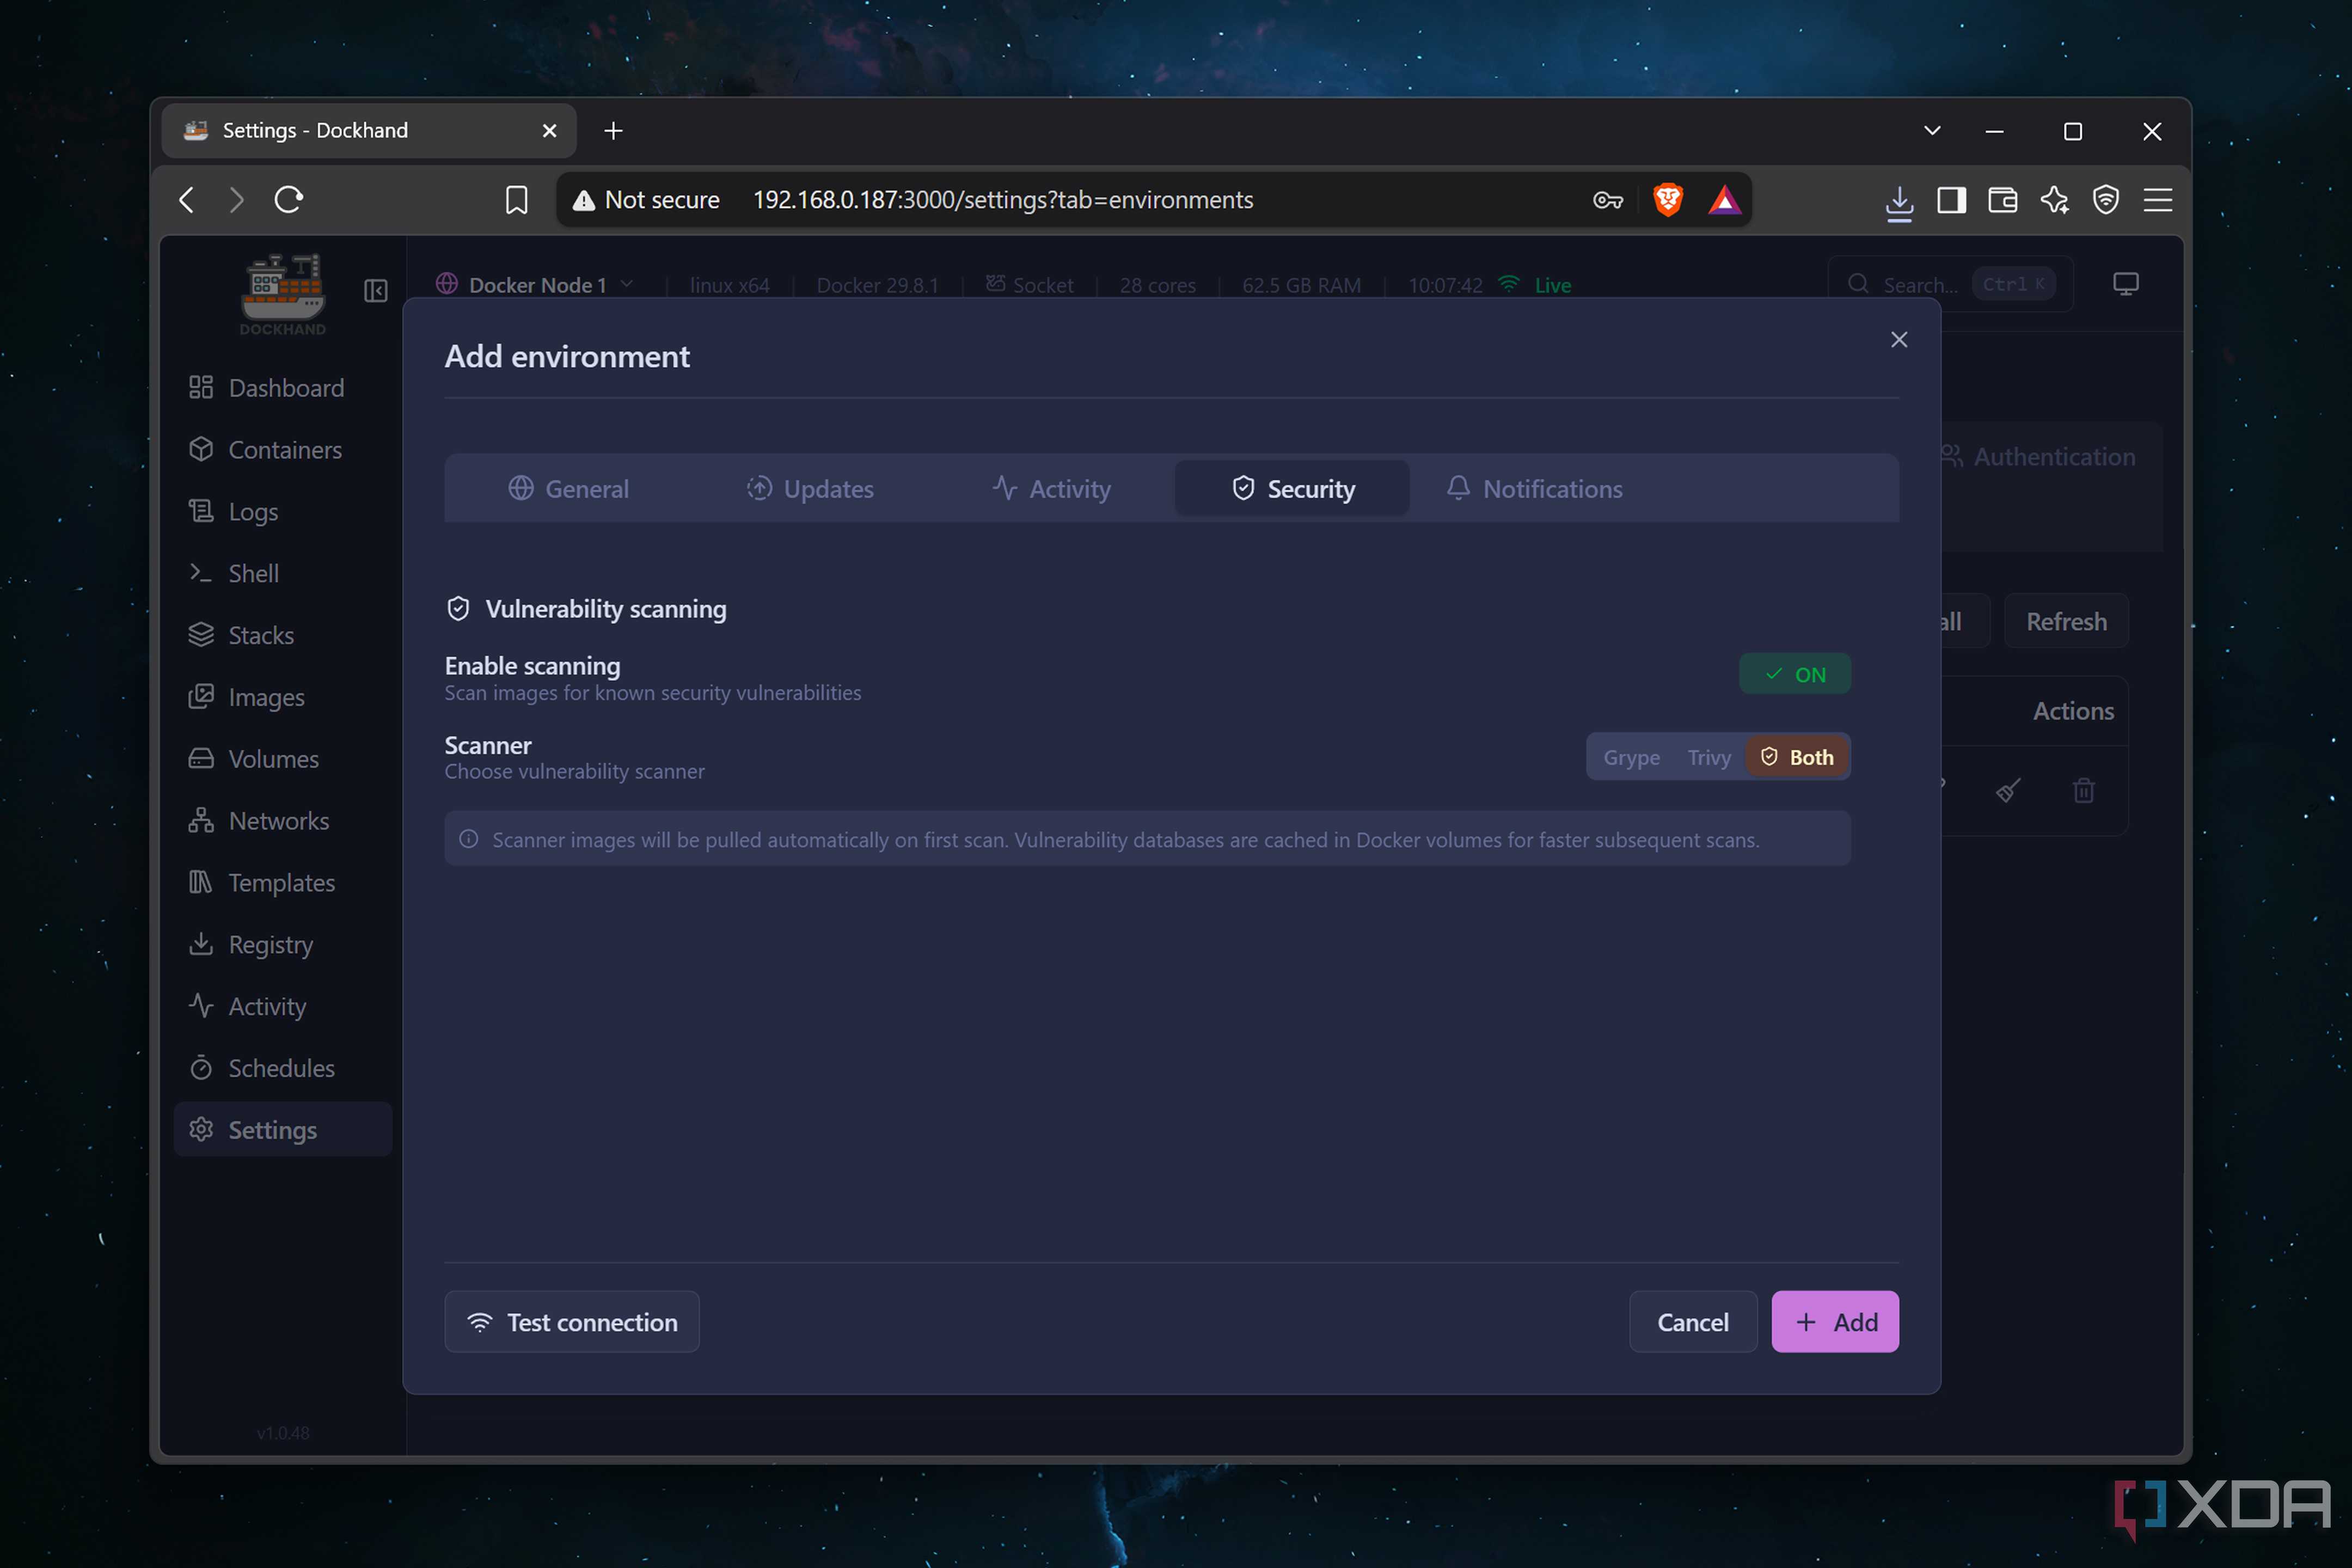
Отдельного внимания заслуживает встроенная функция анализа образов на наличие уязвимостей с использованием сканеров Grype и Trivy. Это повышает уровень безопасности при загрузке образов из различных репозиториев. Пользователи также могут подключать дополнительные Git-репозитории и реестры Docker Hub, включая специфические версии для архитектур RISC-V или ARM. Поддержка пользовательских реестров, секретов и систем уведомлений делает Dockhand универсальным инструментом для управления разнородными Docker-инстансами в домашней инфраструктуре.
Почему Docker Compose остается предпочтительным выбором
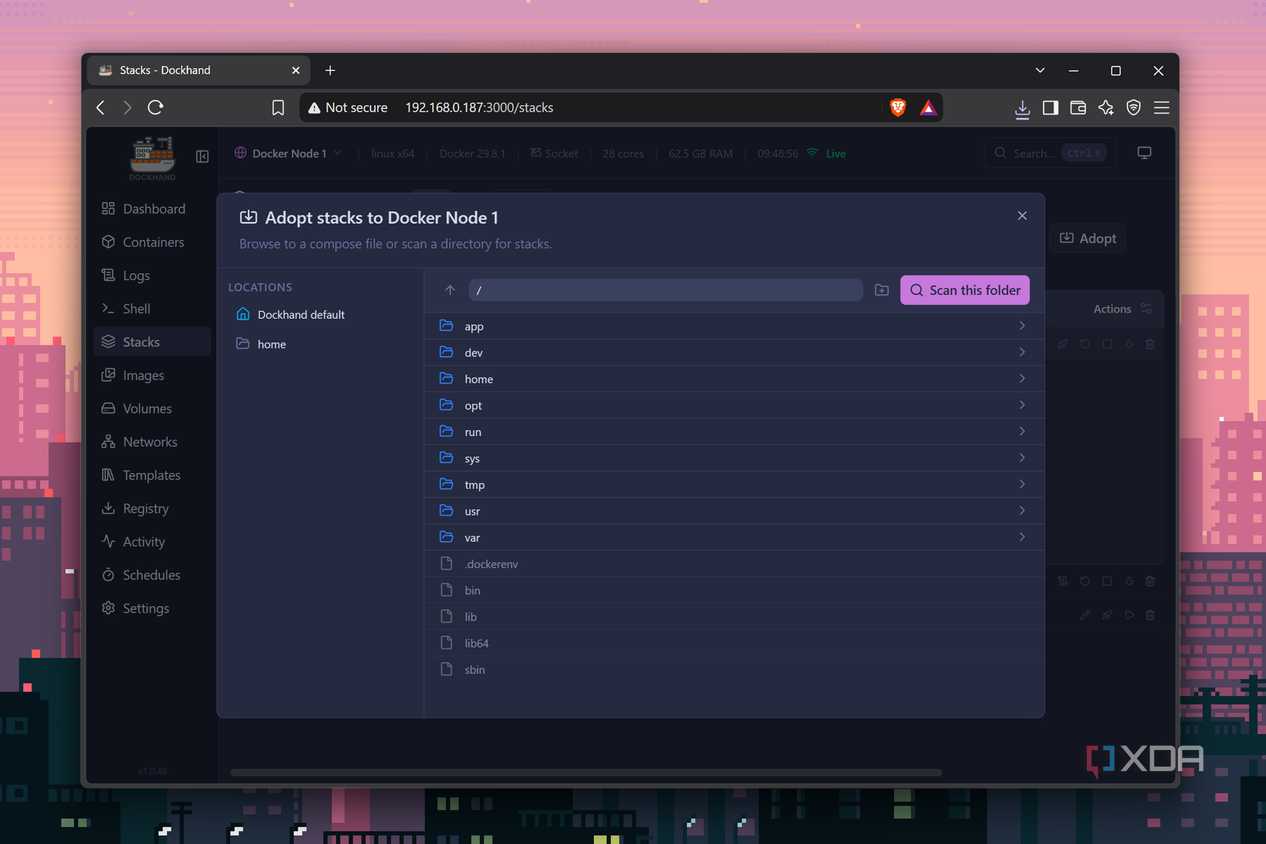
Автор подчеркивает, что Docker Compose остается основным аргументом в пользу Docker даже при наличии альтернатив вроде LXC или Podman. Хотя Podman поддерживает технологию quadlets для развертывания контейнеров из конфигурационных файлов, Docker Compose выигрывает за счет массовой поддержки: подавляющее большинство популярных приложений с открытым исходным кодом (FOSS) поставляются именно с файлами compose.yml. Это делает экосистему Docker более доступной для пользователей с любым уровнем подготовки — от тех, кто делает первые шаги в self-hosting, до ветеранов домашних лабораторий.
Преодоление хаоса в консоли
Ранее управление через CLI Debian-серверы было рутинным процессом: создание отдельной папки для каждого сервиса, размещение в ней файлов docker-compose.yml (именно так они назывались исторически) и запуск через docker compose up -d. С ростом количества сервисов процесс превратился в проблему: после выполнения команды ls приходилось просеивать десятки каталогов в поисках нужных файлов окружения или секретов. Ситуация усугублялась тем, что многие проекты со временем меняют имена образов или сопровождающих (maintainers), что вынуждало постоянно тратить время на поиск конфигураций для внесения минимальных правок. Дополнительным раздражающим фактором были постоянные переключения между терминальными командами для проверки логов и редактирования переменных окружения, особенно когда контейнеры внезапно завершали работу с ошибками.
Глубокая интеграция и мониторинг
В отличие от стандартных методов работы, Dockhand позволяет радикально упростить обслуживание:
- Визуализация зависимостей: Графическое представление показывает не только сетевые настройки, но и все скрытые связи, секреты и параметры монтирования для каждого образа в рамках стека.
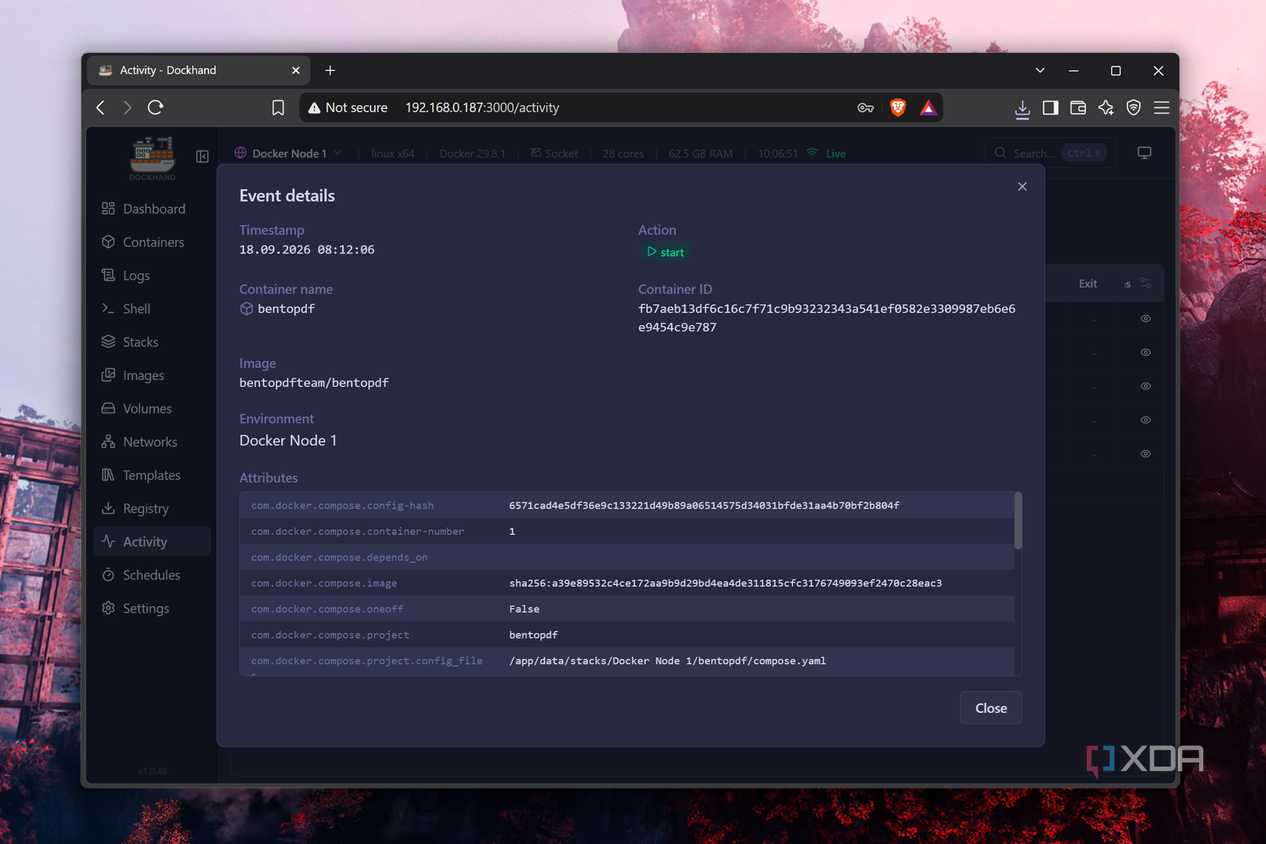
- Упрощение отладки: Благодаря возможности просмотра логов и истории развертывания непосредственно в окне управления, выявление причин падения «битых» контейнеров происходит значительно быстрее, чем при попытках парсинга логов в командной строке.
Расширенные возможности для сложных инфраструктур
Dockhand обладает рядом функций, критически важных для тех, кто управляет нетипичными системами:
- Гибкость для не-x86 архитектур: Инструмент позволяет настраивать дополнительные Git-репозитории и реестры Docker Hub для хранения специализированных версий образов, предназначенных для архитектур RISC-V или ARM. Это позволяет использовать централизованный веб-интерфейс для управления контейнерами на различных одноплатных компьютерах и серверах домашней сети.
- Автоматизированные сценарии: Помимо ручного управления, в интерфейс встроены планировщики задач для автоматизации повседневных рутинных операций по обслуживанию контейнеров.
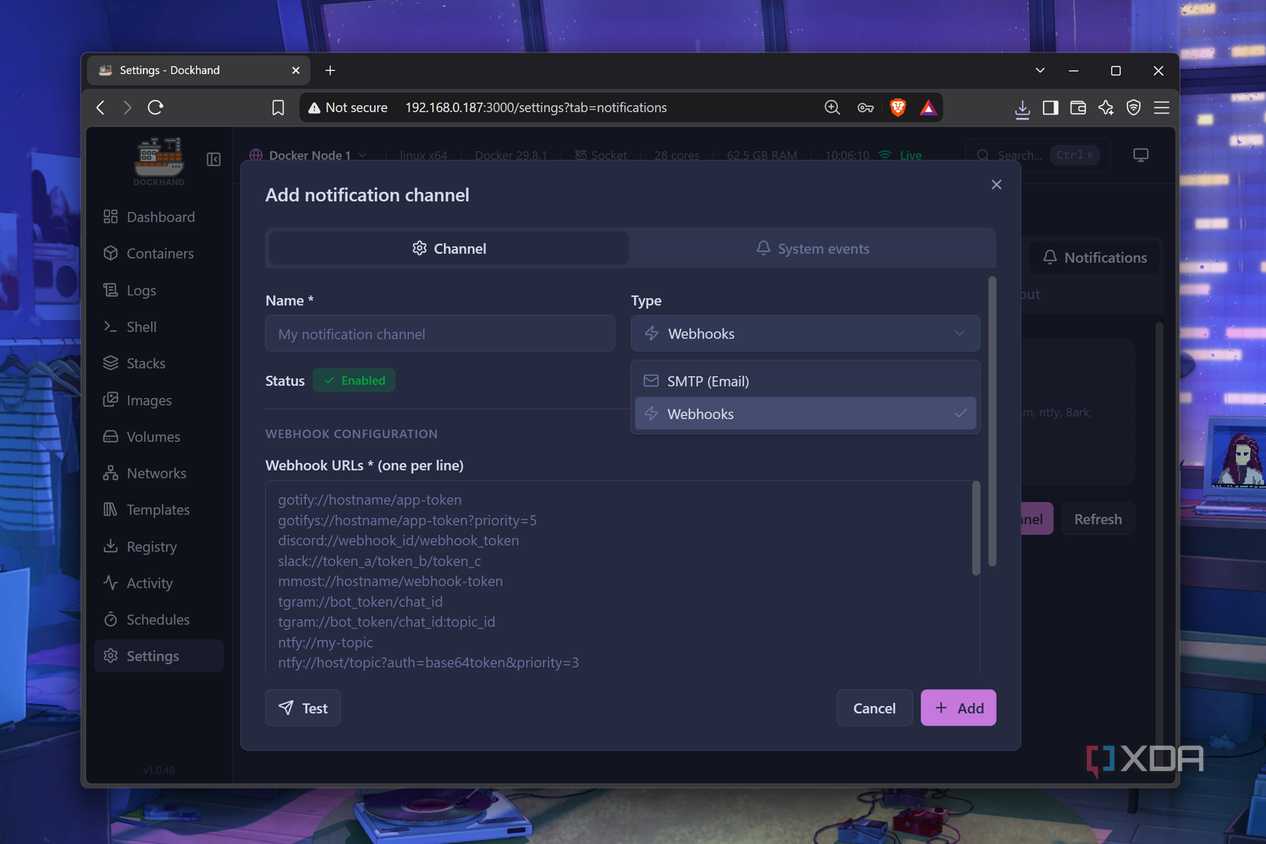
- Безопасность и уведомления: Интеграция сканеров Grype и Trivy позволяет проводить анализ образов на наличие уязвимостей еще до их запуска, что критически важно при подтягивании образов напрямую из Git-репозиториев. Кроме того, поддерживается подключение внешних серверов уведомлений, чтобы оперативно узнавать о состоянии системы.