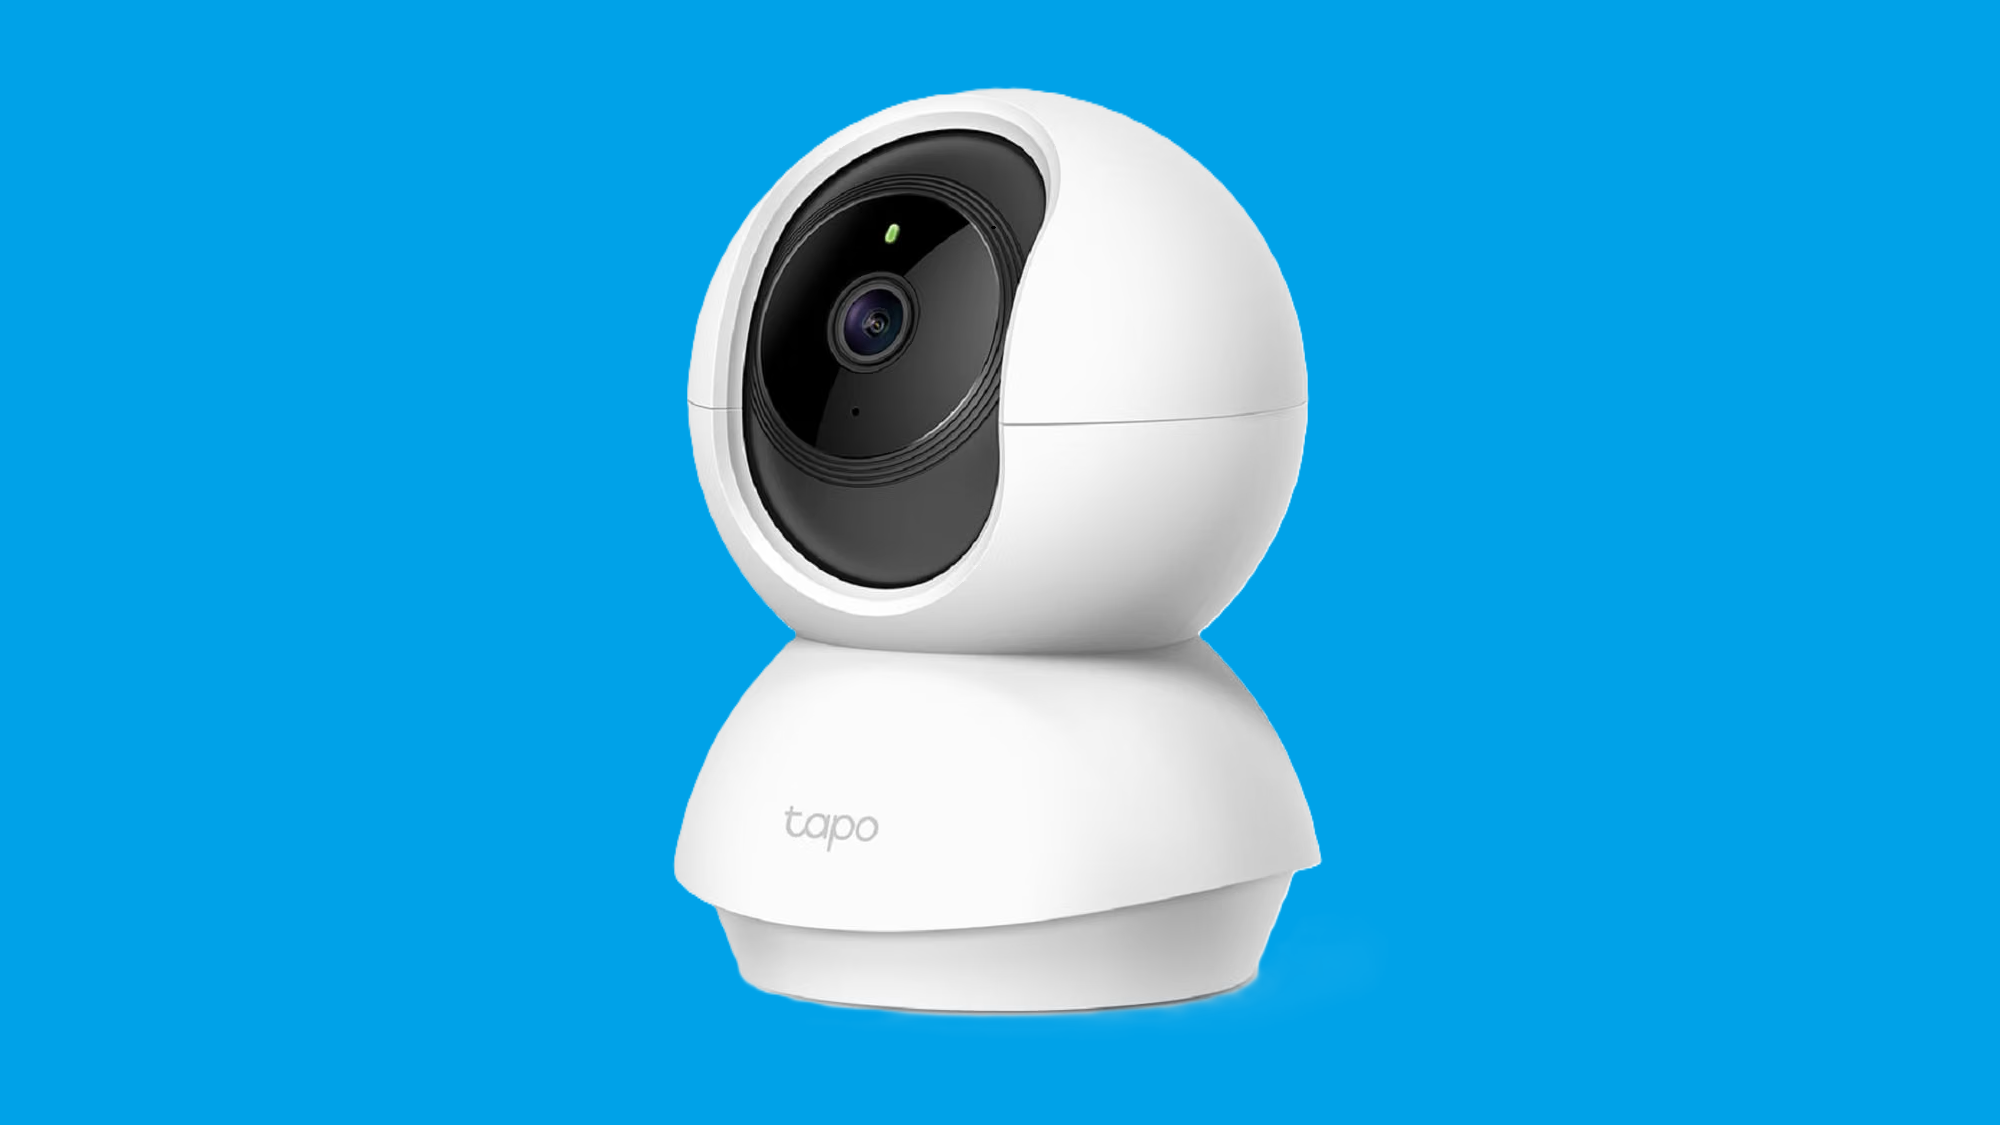
Пользователям камер наблюдения TP-Link Tapo C200 рекомендуется незамедлительно обновить программное обеспечение своих устройств. Специалисты по информационной безопасности из компании OPSWAT выявили две уязвимости «нулевого дня», которые позволяют злоумышленникам получить несанкционированный контроль над оборудованием.
Суть найденных уязвимостей в камерах Tapo
Обнаруженные дыры в защите получили идентификаторы CVE-2026-15315 и CVE-2026-15316. Согласно отчету исследователей, хакеры, имеющие доступ к сети, к которой подключена камера, могут проникнуть в систему и получить права администратора. При этом атакующим не требуется знать или восстанавливать пароль администратора устройства.
Эксперты OPSWAT отмечают, что полученный уровень доступа дает злоумышленникам возможность выполнять любые привилегированные функции управления. В частности, преступники могут изменять настройки конфигурации устройства и совершать операции, доступные только авторизованным пользователям. Это создает серьезную угрозу приватности, так как хакеры могут просматривать потоковое видео в реальном времени, а также получать доступ к сохраненным записям. Опасность ситуации усиливается тем, что камеры серии Tapo часто используются для наблюдения за критически важными зонами дома или в качестве радионянь.
Как защитить устройство и устранить проблему
Представители компании TP-Link подтвердили получение информации об уязвимостях от специалистов OPSWAT. По заявлению пресс-службы производителя, компания оперативно изучила данные и разработала соответствующие патчи безопасности. TP-Link подчеркивает, что уделяет пристальное внимание конфиденциальности клиентов и защите своей продукции.
Для устранения угроз владельцам камер необходимо обновить прошивку до версии V5-1.4.6 Build 260709, которая была выпущена 17 августа. По данным производителя, эта версия полностью нейтрализует найденные уязвимости. Обновление можно выполнить через официальное приложение Tapo. Для получения дополнительной технической поддержки или более подробной информации пользователям предлагается посетить страницу загрузок Tapo C200 на сайте компании.
Напомним, что компания TP-Link является крупным игроком на рынке сетевого оборудования, занимая около 6% рынка маршрутизаторов в США. В настоящее время производитель также находится в процессе урегулирования ситуации, связанной с возможным запретом Федеральной комиссии по связи (FCC) на использование маршрутизаторов, произведенных за пределами США. Несмотря на эти трудности, компания продолжает расширять ассортимент, готовя к выпуску новые устройства стандарта Wi-Fi 8.
Детали обнаружения и технические подробности
В своем официальном блоге специалисты OPSWAT подчеркнули критический характер найденных брешей. Уязвимости CVE-2026-15315 и CVE-2026-15316 позволяют злоумышленнику обойти стандартные механизмы аутентификации. В результате атакующий получает возможность не просто просматривать контент, но и манипулировать системными функциями устройства, которые обычно строго ограничены правами владельца. Это делает камеру полностью подконтрольной стороннему лицу, что особенно опасно при использовании гаджета для обеспечения домашней безопасности или присмотра за детьми.
Рекомендации и поддержка
Компания TP-Link официально заявила, что уязвимости были успешно «устранены» (remediated) в рамках последнего обновления ПО. Производитель настоятельно призывает всех владельцев устройств Tapo C200 выполнить установку патча в обязательном порядке. Пользователям, столкнувшимся с трудностями при обновлении или нуждающимся в дополнительных инструкциях, доступна страница технической поддержки на сайте TP-Link, где размещены все необходимые файлы и руководства для данной модели.
Контекст деятельности производителя
TP-Link остается одним из самых известных брендов в сфере сетевых технологий, чье оборудование широко распространено как в коммерческом секторе, так и в частных домовладениях. Несмотря на текущие регуляторные сложности и разбирательства с Федеральной комиссией по связи (FCC) относительно производства маршрутизаторов, компания сохраняет активность на рынке. Помимо работы над исправлением существующих проблем в камерах, TP-Link продолжает разработку высокотехнологичных решений следующего поколения — в частности, активно готовятся к выходу устройства стандарта Wi-Fi 8, которые, по заявлениям разработчиков, предложат пользователям принципиально новые уровни скорости, стабильности соединения и увеличенную зону покрытия беспроводной сети.