Google продолжает расширять инструментарий для защиты пользователей, внедряя новые функции безопасности в свою облачную экосистему. Вслед за обновлением настроек Gmail, компания объявила о том, что продвинутая система обнаружения программ-вымогателей, ранее работавшая в режиме бета-тестирования в Google Drive, стала доступна всем пользователям.
Функция, запущенная в октябре прошлого года, специализируется на выявлении вредоносного софта, который шифрует файлы пользователей. За время проведения тестов алгоритмы прошли серьезную доработку.
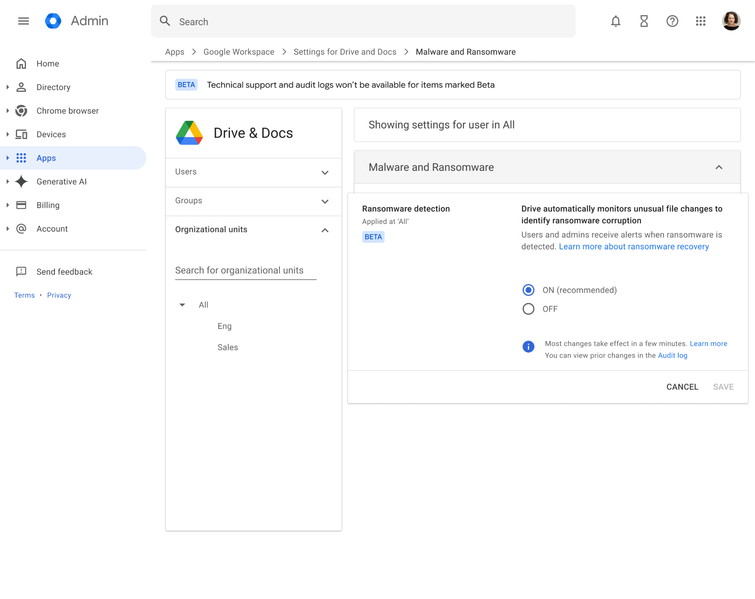
«По сравнению с бета-версией этой функции, теперь мы можем обнаруживать еще больше типов шифрования, вызываемого программами-вымогателями, и делать это быстрее. Наша новейшая модель искусственного интеллекта обнаруживает в 14 раз больше заражений, что обеспечивает еще более комплексную защиту», — отмечают представители Google.
Механизм работы системы прост и эффективен: если на компьютере пользователя установлен клиент Google Drive, при попытке вредоносной программы зашифровать данные сервис мгновенно блокирует синхронизацию и отправляет владельцу уведомление об угрозе.
«Пользователи могут легко восстанавливать свои файлы сразу в предыдущем состоянии в Google Диск, экономя время и деньги без необходимости платить выкуп. Пользователи могут выбрать и восстановить несколько файлов, которые были заражены программой-вымогателем до момента, когда их компьютер стал недоступен», — уточняют разработчики.
Эта мера позволяет избежать потери доступа к важной информации и минимизировать ущерб от действий киберпреступников, предоставляя возможность оперативного «отката» состояния облачного хранилища к безопасной версии.