Многие пользователи Docker привыкают воспринимать конфигурацию портов как простую формальность: если синтаксис верен, приложение запускается и работает. Однако при масштабировании проектов и усложнении сетевой архитектуры такой подход часто приводит к проблемам с безопасностью и отладкой. Ключ к пониманию кроется не в запоминании команд, а в осознании того, как именно Docker управляет взаимодействием между приложением, контейнером, хост-машиной и сетью.
Разница между портами хоста и контейнера
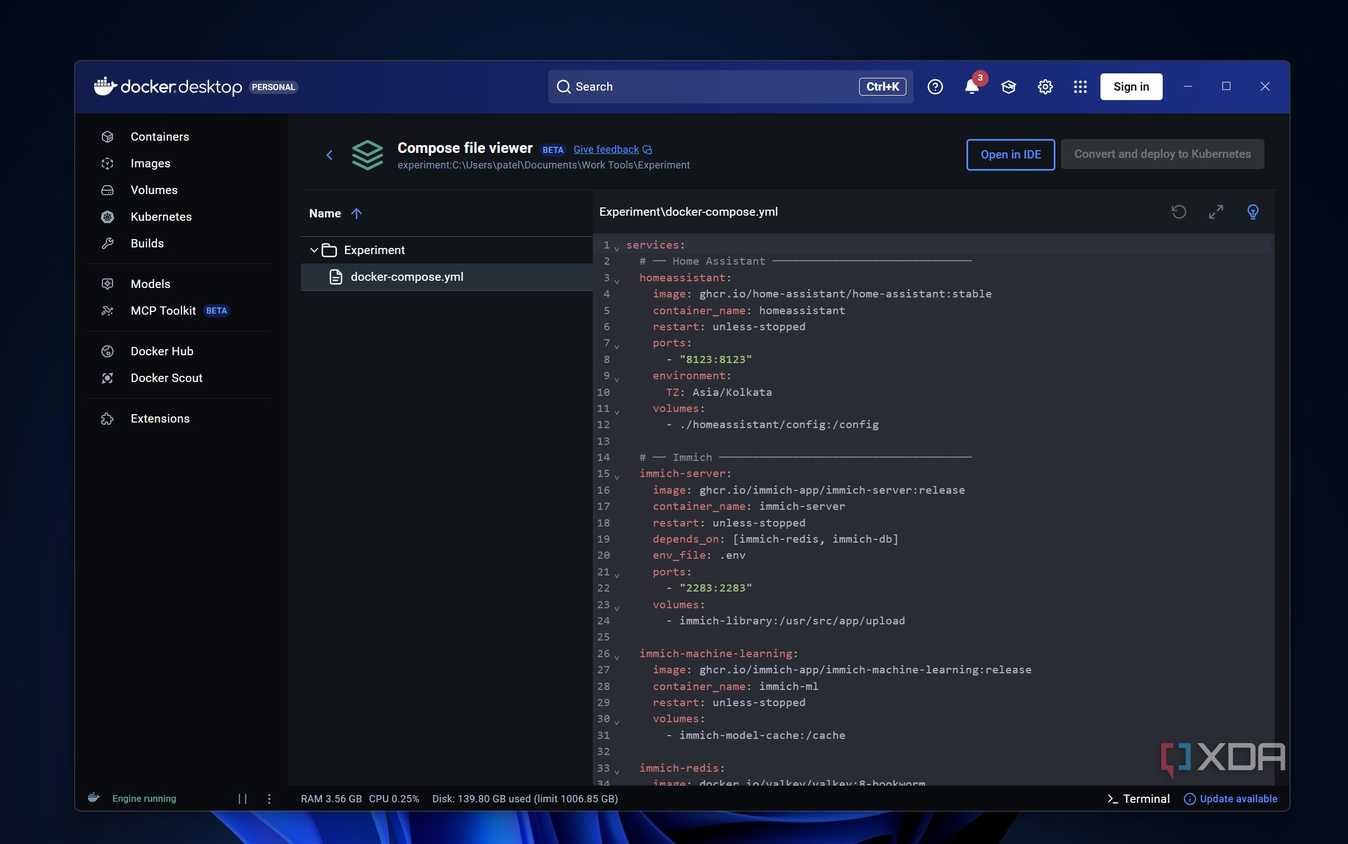
Одной из главных ошибок новичков является восприятие маппинга портов как простой игры с числами. Когда в файле Docker Compose указывается конструкция вида 3000:3000, многие ошибочно полагают, что меняют порт самого приложения. На самом деле цифры слева и справа выполняют разные функции.
Число слева обозначает порт на вашей хост-системе, через который осуществляется доступ. Число справа — это порт, на котором приложение прослушивает входящие запросы непосредственно внутри изолированного контейнера. Например, конфигурация 8080:3000 не переводит приложение на порт 8080 внутри контейнера, а лишь создает «дверь» на хосте (8080), ведущую к внутреннему порту приложения (3000). Понимание этого различия избавляет от путаницы при настройке сетевых доступов.
Зачем ограничивать публичный доступ к сервисам
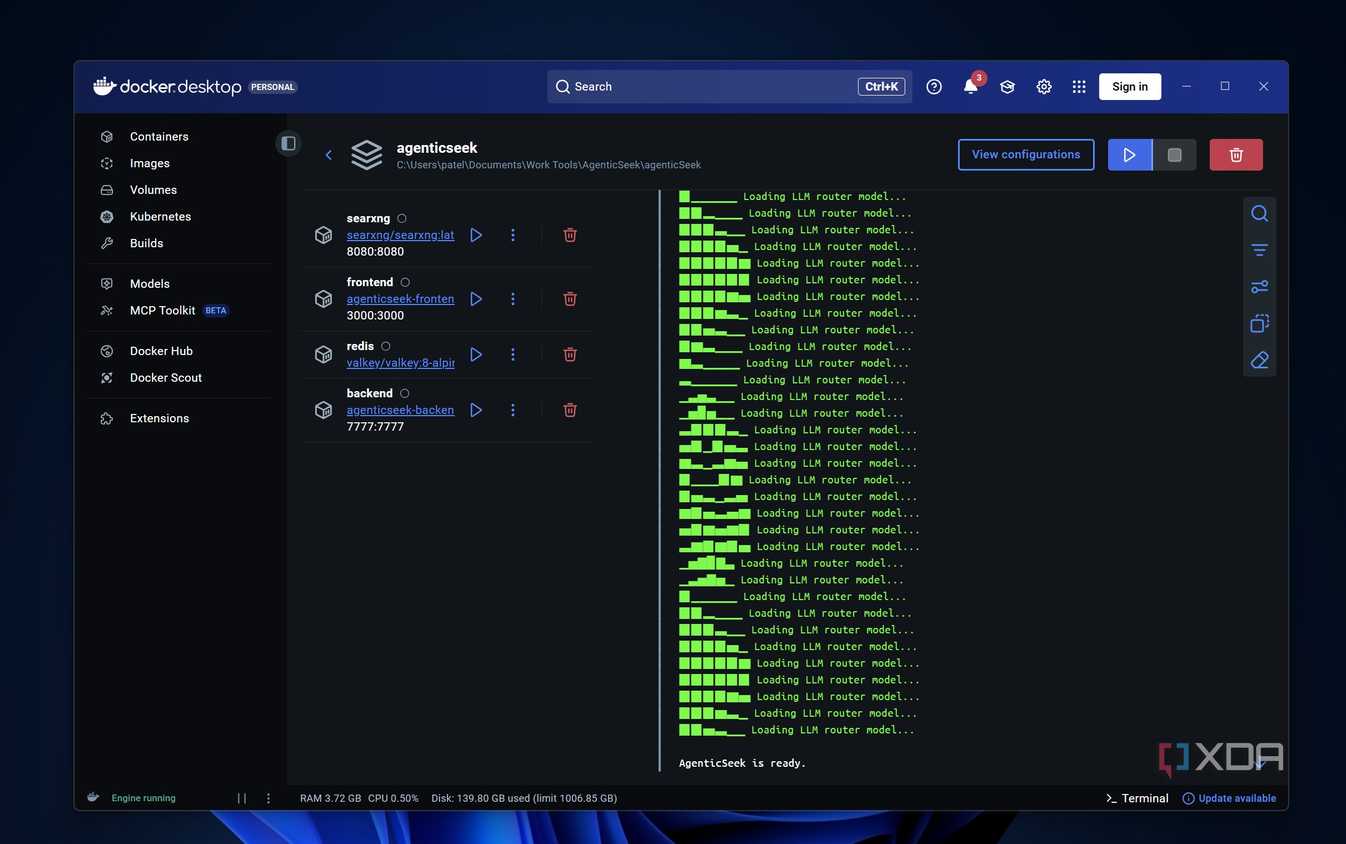
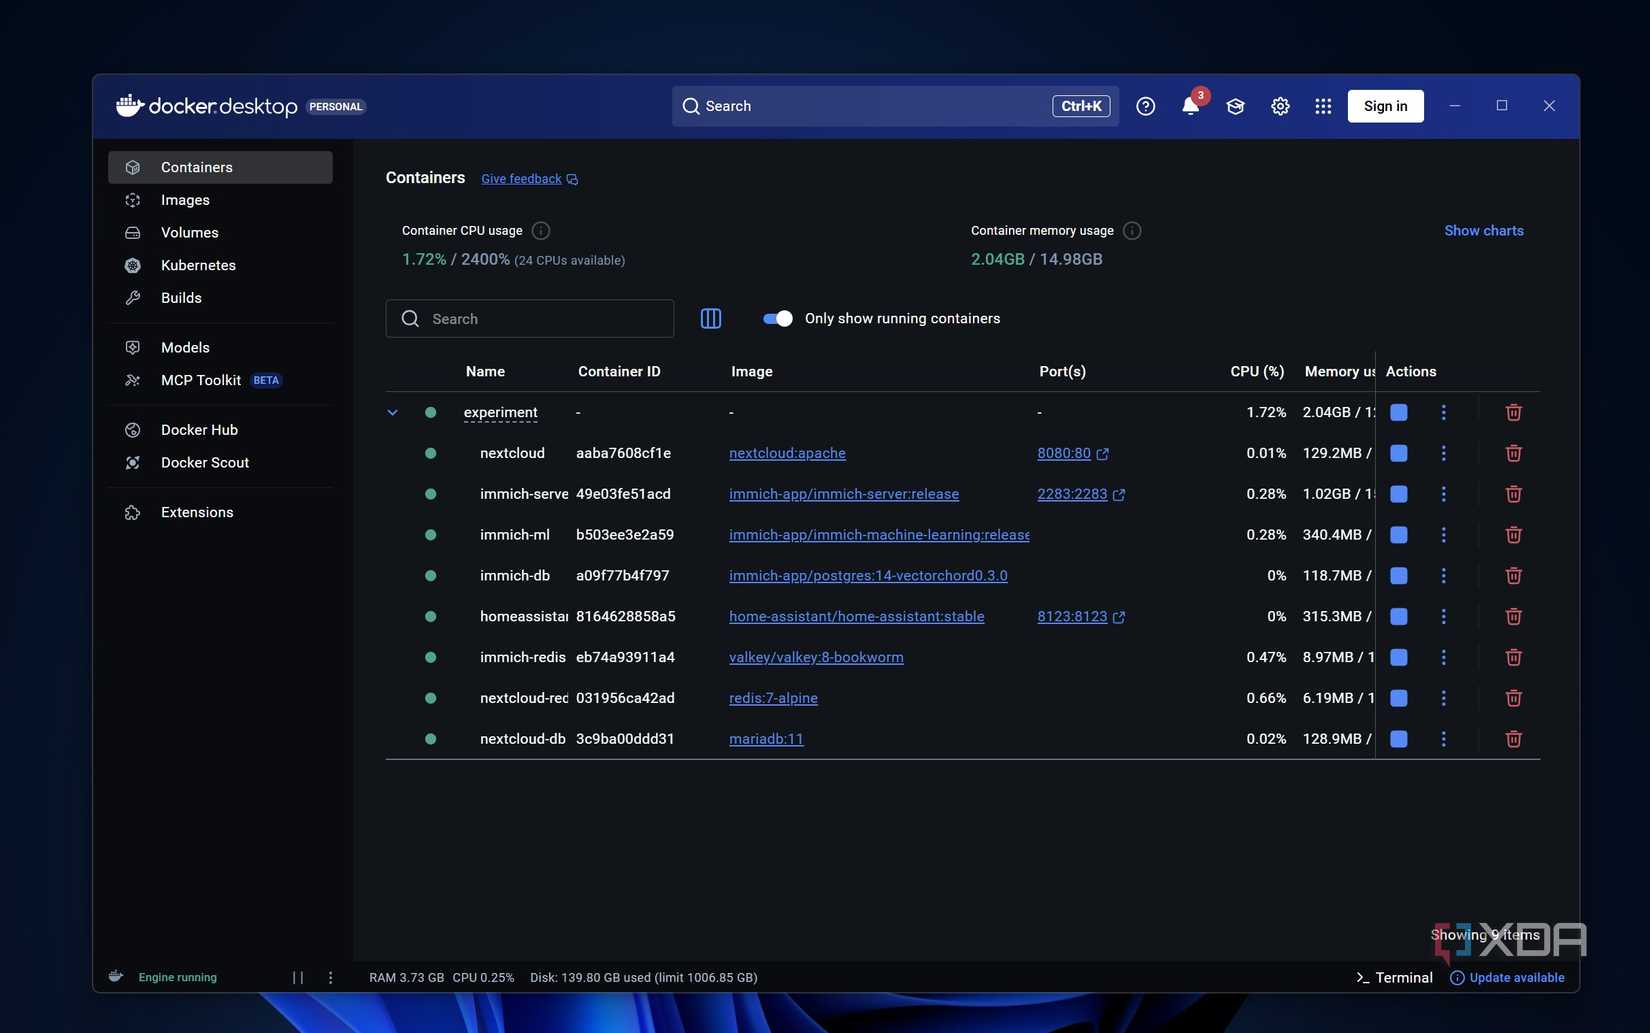
Часто разработчики публикуют порты практически для каждого контейнера просто ради удобства доступа, руководствуясь инструкциями из документации. Однако в составе стека приложений — например, базы данных, кэш-сервера или внутреннего API — далеко не всегда требуется прямое подключение с хост-компьютера. Эти компоненты должны взаимодействовать друг с другом внутри Docker-сети, которая уже обеспечивает полноценную связь между контейнерами без необходимости выставлять порты наружу.
Публикация избыточных портов не только создает потенциальные риски безопасности, но и усложняет обслуживание конфигурационных файлов. Минимизация открытых портов позволяет сделать систему чище: вы четко разделяете трафик между контейнерами, доступ к контейнеру с хоста и возможность доступа из внешних устройств.
Как работают инструкции EXPOSE и localhost
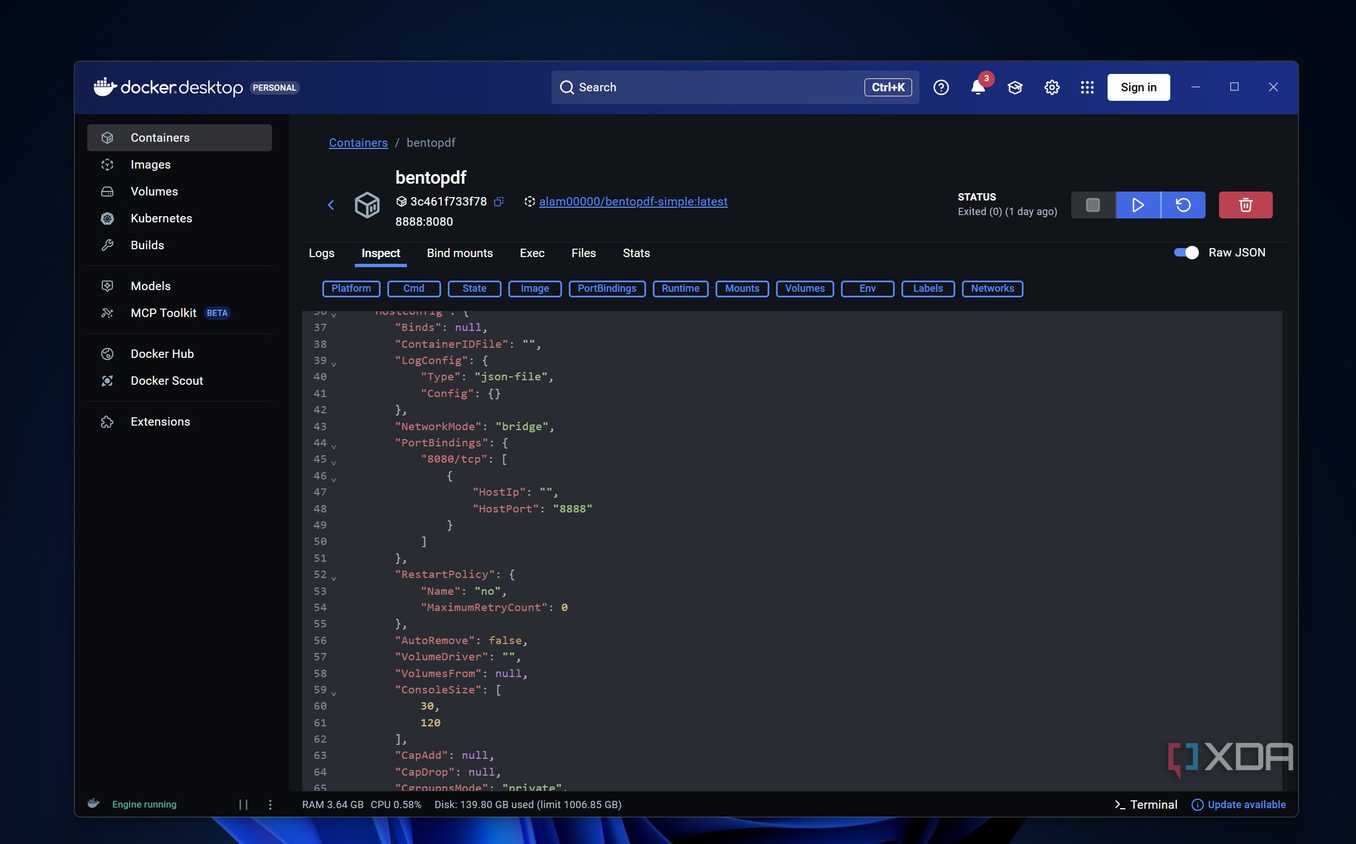
Два фундаментальных понятия часто вызывают недопонимание при настройке Docker-сети. Инструкция EXPOSE в Dockerfile лишь информирует о том, на каком порту приложение должно ожидать соединение, но не открывает этот порт на хост-машине и не делает сервис доступным извне автоматически.
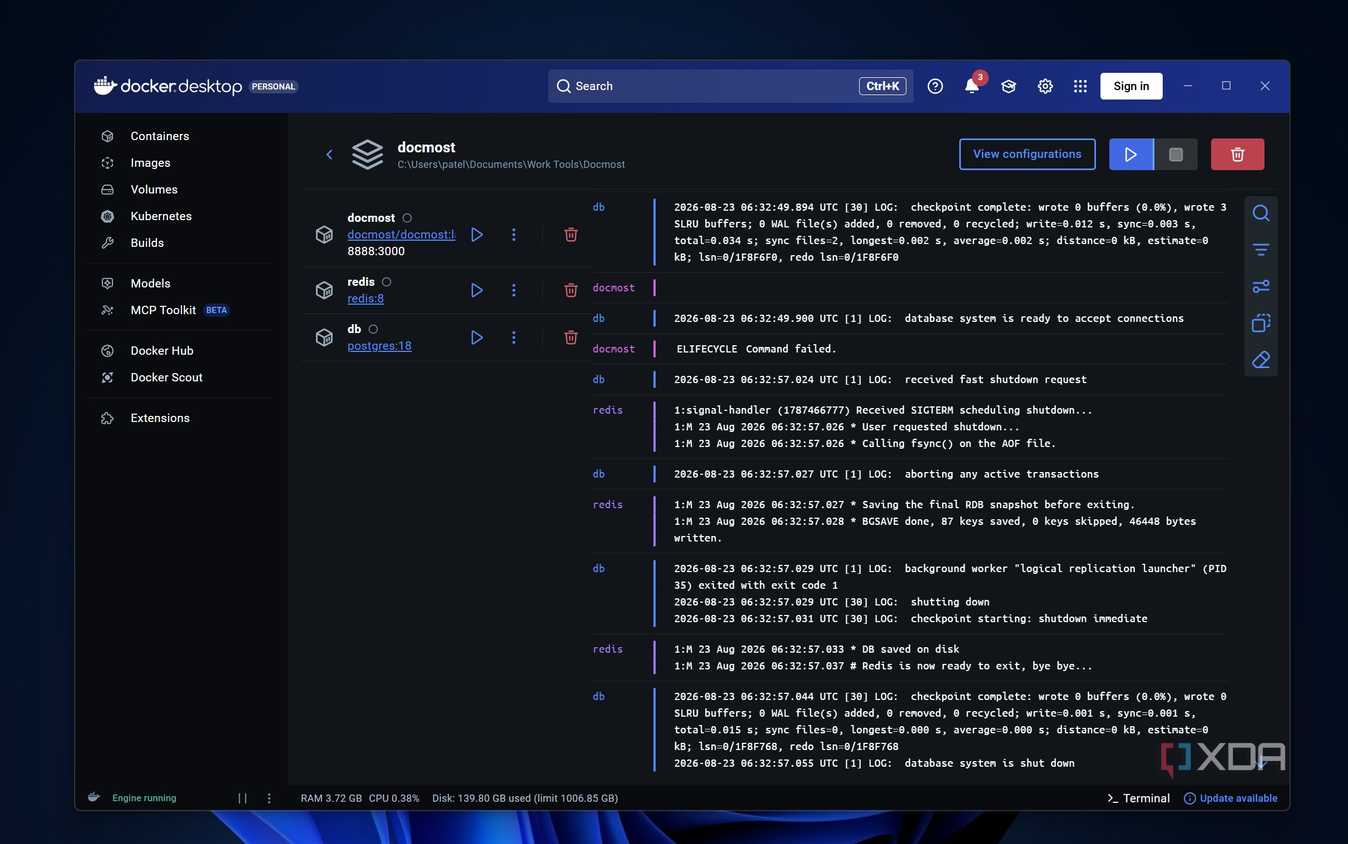
Не менее важен контекст работы localhost. Внутри контейнера этот адрес указывает на него самого, а не на хост или соседний контейнер. Это критически важно при отладке: если приложение пытается обратиться к «localhost» для связи с другим сервисом в стеке, соединение будет прервано, так как сетевое пространство имен контейнера ограничено только им самим.
Осознанный подход к настройке сетевых соединений
Перед публикацией любого порта в Docker Compose стоит задать один вопрос: кто именно должен иметь доступ к этому конкретному сервису? Если сервис выполняет сугубо внутреннюю задачу («служебная сантехника» приложения), ему не нужен выход на хост. В тех редких случаях, когда доступ требуется для разработки, стоит оценить, носит ли он временный характер или является обязательным требованием системы.
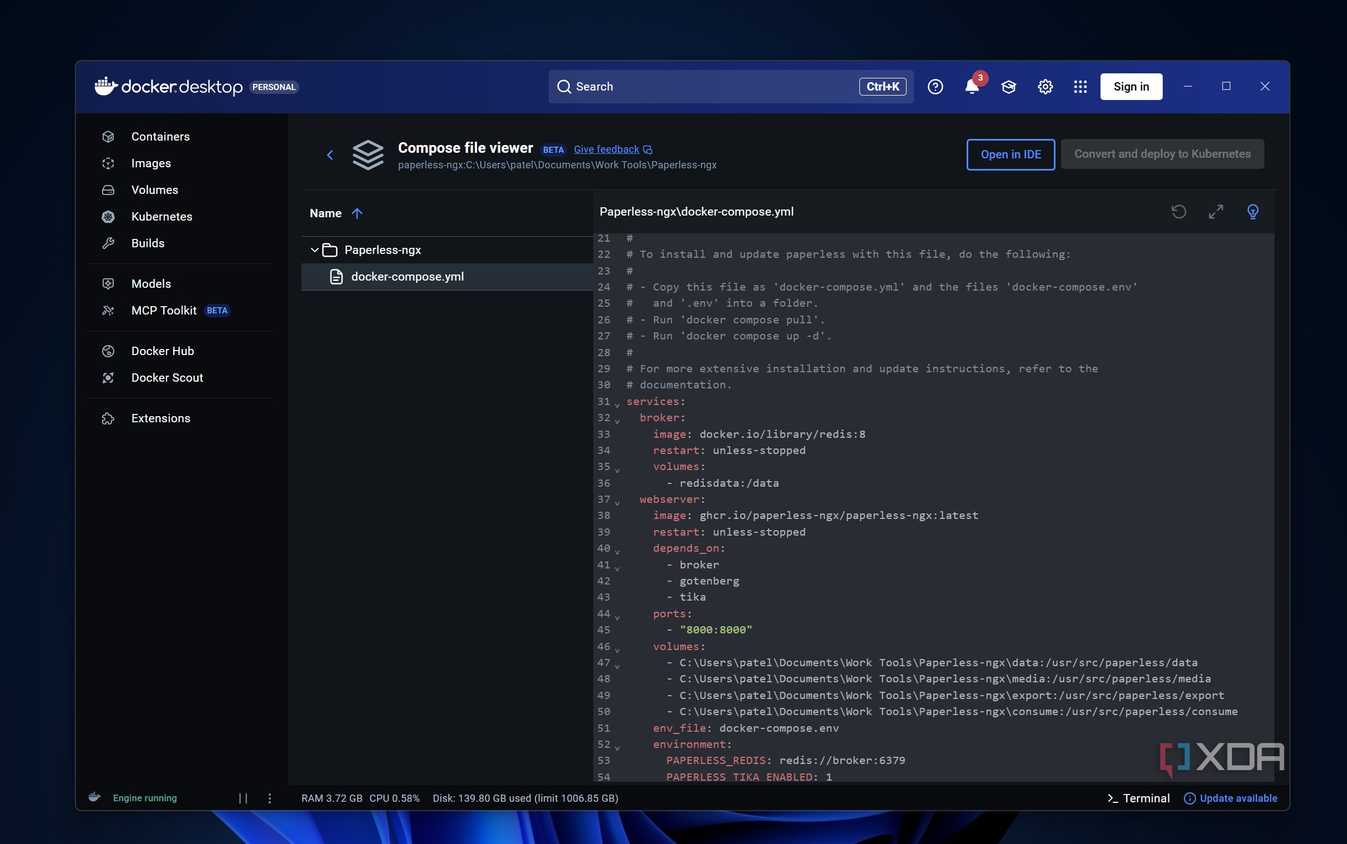
Принятие таких решений на этапе проектирования стека превращает настройку из привычки в осознанный процесс. Умение различать роли компонентов системы — например, открытый веб-интерфейс и скрытую базу данных — делает Docker-конфигурации более предсказуемыми, безопасными и легкими в поддержке.
Развитие архитектурного мышления в Docker
Переход от простого использования Docker к пониманию его сетевых механизмов — это не просто смена подхода к конфигурации, это фундаментальный сдвиг в «ментальной модели» того, как работают ваши приложения. Для многих разработчиков путь начинается с решения проблем подключения, когда сервис внезапно ведет себя иначе в зависимости от того, откуда именно приходит запрос. Осознание того, что Docker находится «посередине» между хостом, сетью и контейнером, позволяет перестать видеть конфигурационные файлы как набор случайных инструкций и начать воспринимать их как четкую карту взаимодействия компонентов.
Ошибочные допущения при маппинге
Длительное время многие воспринимают маппинг портов как упражнение по подбору чисел. Если приложение сконфигурировано на порт 3000, привычка просто прописывать 3000:3000 кажется логичной и безопасной. Проблема возникает, когда разработчик хочет изменить порт на хосте, скажем, на 8080. Ошибочное предположение, что изменение левого числа автоматически меняет внутренний порт приложения, часто приводит к часам бессмысленной отладки. Важно закрепить: левое число — это исключительно «точка входа» на вашей физической машине, а правое число — это жестко заданный в настройках приложения порт внутри контейнера. Изменение хостовой части маппинга никак не влияет на конфигурацию самого сервиса внутри контейнерной среды.
Безопасность через «закрытые двери»
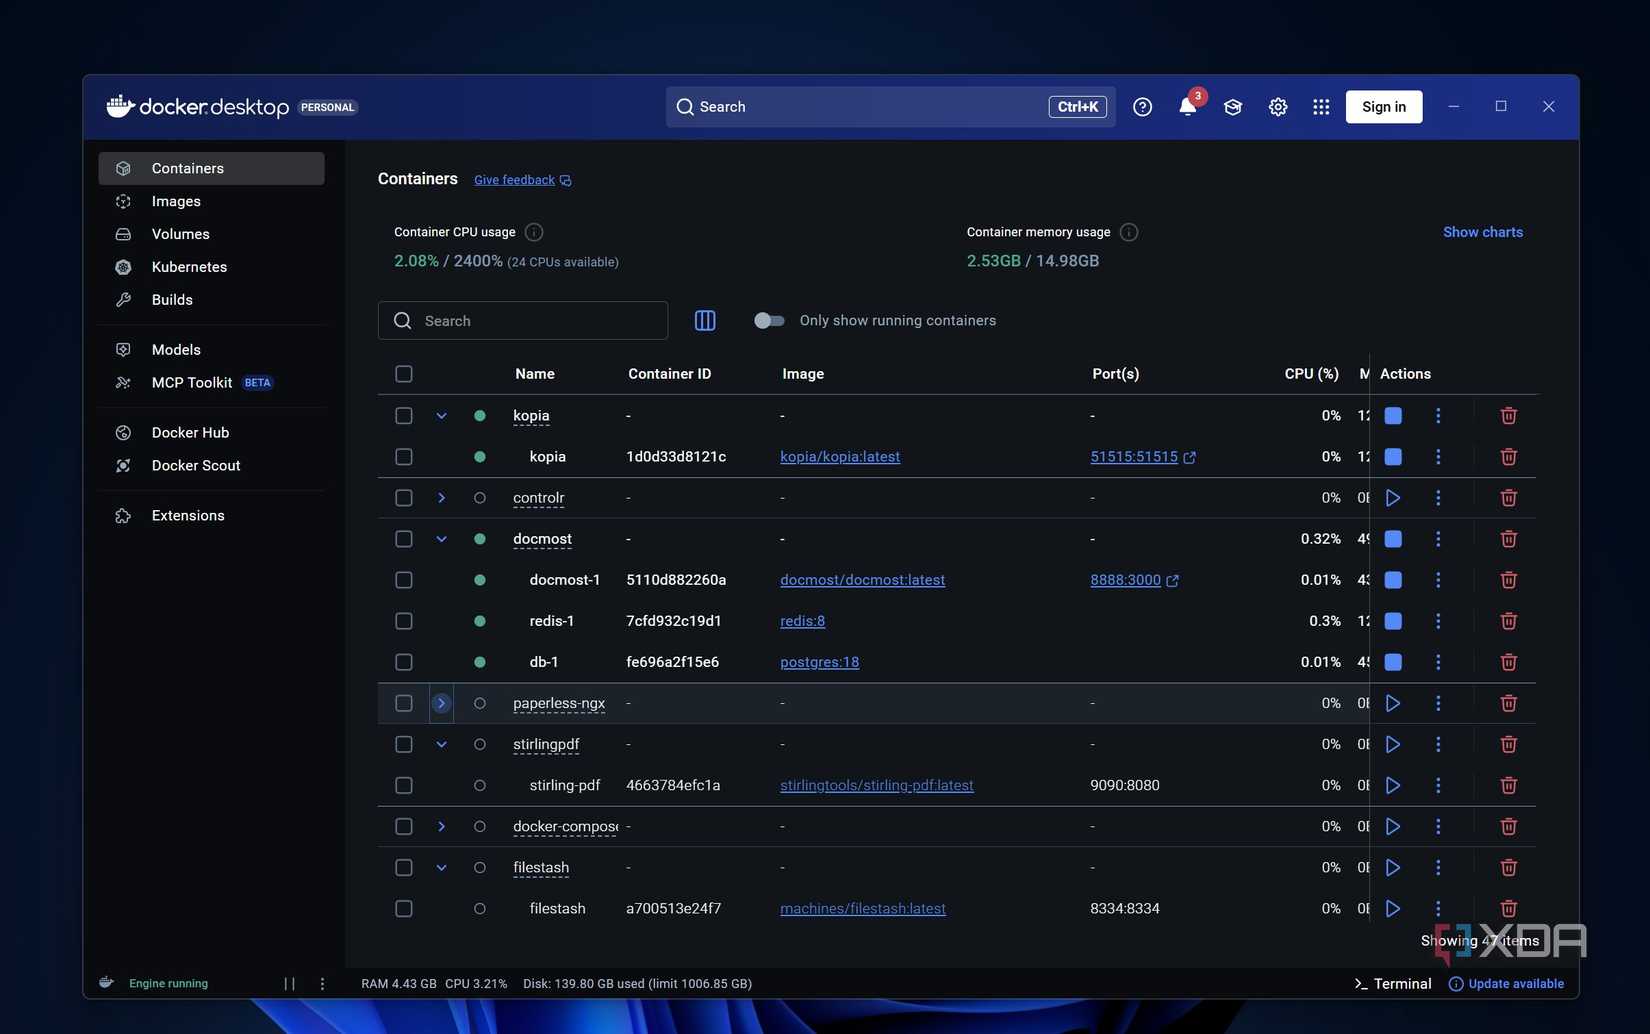
Привычка публиковать все порты, упомянутые в документации образа, — это путь к переусложненной и уязвимой инфраструктуре. Когда вы запускаете сложный стек, состоящий из базы данных, системы кэширования (например, Redis) и внутреннего API, возникает искушение выставить их все наружу «на всякий случай». Это создает ложное ощущение доступности, но на практике эти сервисы чаще всего нуждаются только в общении друг с другом в рамках одной Docker-сети.
Когда вы осознанно отказываетесь от маппинга портов для сервисов, не требующих внешнего обращения, вы достигаете двух целей:
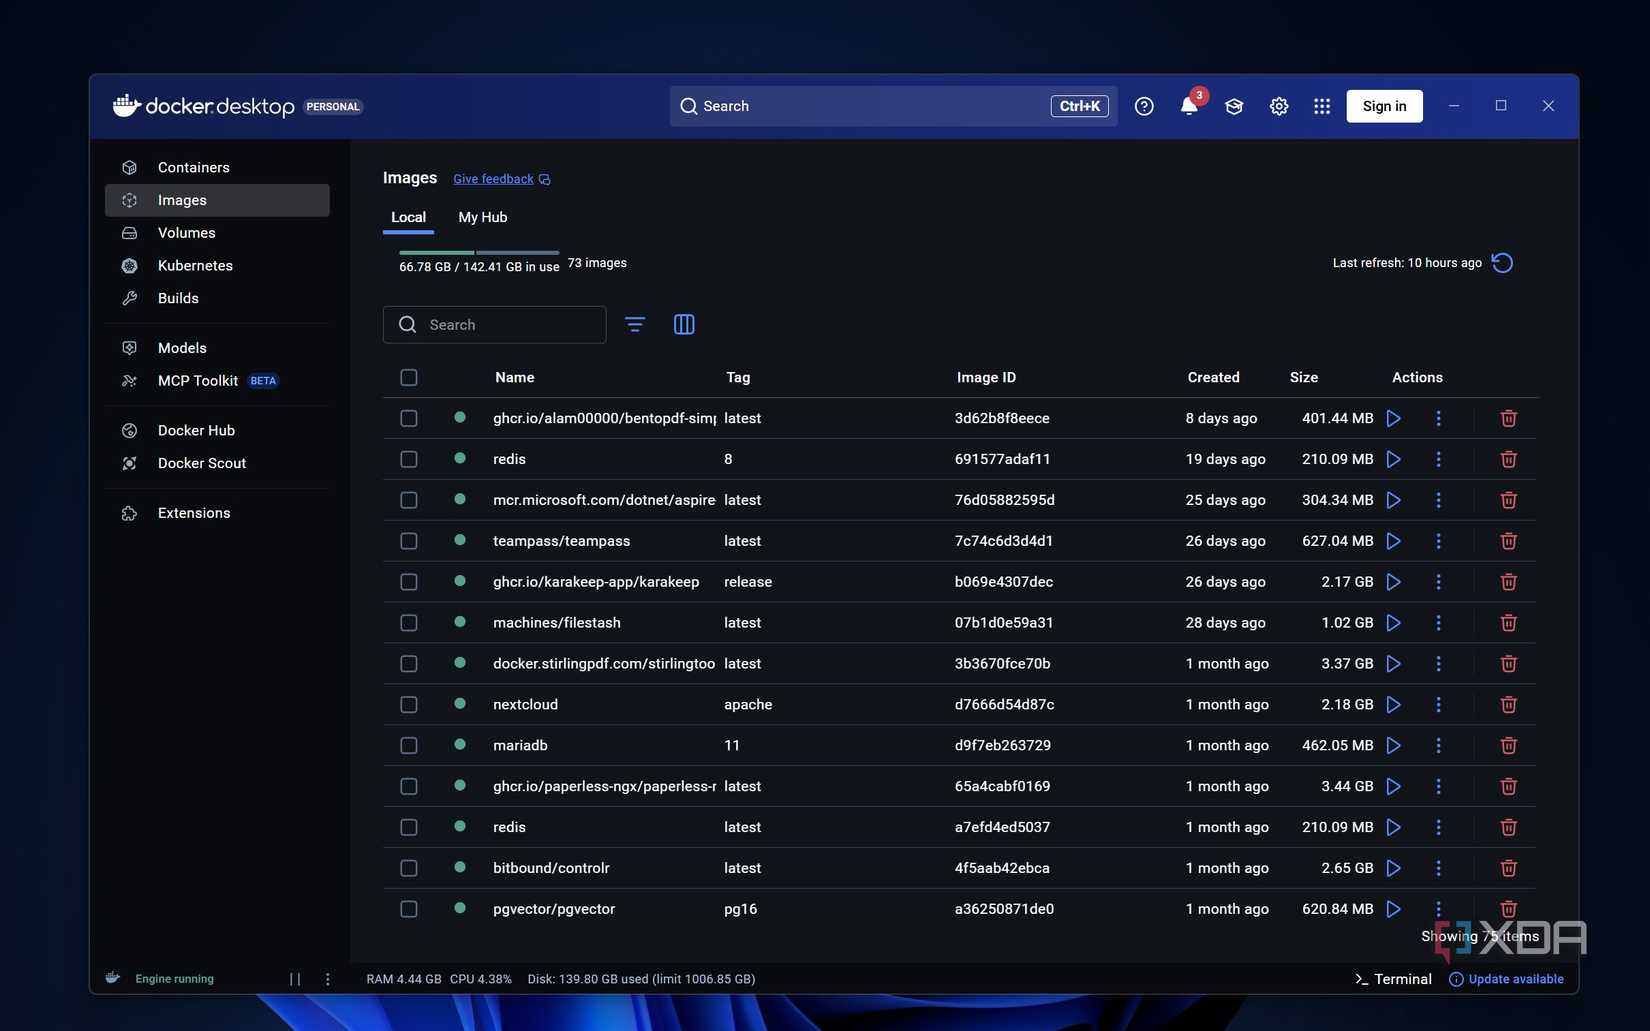
- Минимизация поверхности атаки: Сервисы, не имеющие публичного порта на хосте, физически недоступны извне вашей системы, что значительно повышает общую безопасность.
- Упрощение структуры: Ваши файлы docker-compose.yml избавляются от «шума», оставляя только те порты, которые действительно являются публичными конечными точками.
Контекст имеет значение: сетевые пространства имен
Трудности с localhost внутри Docker возникают из-за того, что каждый контейнер обладает собственным сетевым пространством имен (network namespace). Когда процесс внутри контейнера обращается к localhost, он буквально «смотрит в зеркало», видя только свои собственные интерфейсы. Это главная причина провала многих попыток соединения, когда разработчик пытается связать два контейнера, указывая им в качестве хоста localhost. Понимание этого факта радикально меняет процесс отладки: вместо гадания, почему приложение «не видит» соседа, вы начинаете анализировать связи между контейнерами в контексте Docker-сети, а не сетевых интерфейсов вашего реального компьютера.
Осознанная конфигурация как стандарт
Сегодня перед добавлением любой строчки ports: в конфигурацию необходимо задать себе вопрос: «Кто на самом деле должен это видеть?». Если сервис — это база данных, к которой обращается только ваш бэкенд, значит, в маппинге портов он не нуждается вовсе. Если же доступ нужен для временной отладки, стоит ли это постоянного присутствия порта в файле конфигурации?
Этот подход превращает управление инфраструктурой из «игры в угадайку» в инженерную дисциплину. В конечном счете, самый ценный навык — это не знание того, какую команду ввести в терминал, а способность видеть архитектуру системы целиком, понимая, где именно пролегают границы между внутренним миром контейнера и внешним пространством хост-машины.