Работа в терминале Linux открывает широкие возможности для автоматизации и администрирования, однако требует осторожности. Ошибки при вводе команд, которые кажутся вполне безобидными, могут привести к потере пользовательских данных или блокировке доступа к удаленному серверу. Рассмотрим наиболее рискованные варианты, с которыми может столкнуться каждый пользователь.
Опасность случайного пробела при удалении файлов
Команда rm -rf является стандартным инструментом для удаления каталогов и их содержимого. Многие пользователи знают, что sudo rm -rf / удаляет все данные в корневой файловой системе, что является критической ошибкой. Однако серьезные последствия могут возникнуть и при выполнении вполне легитимных операций в домашней папке.
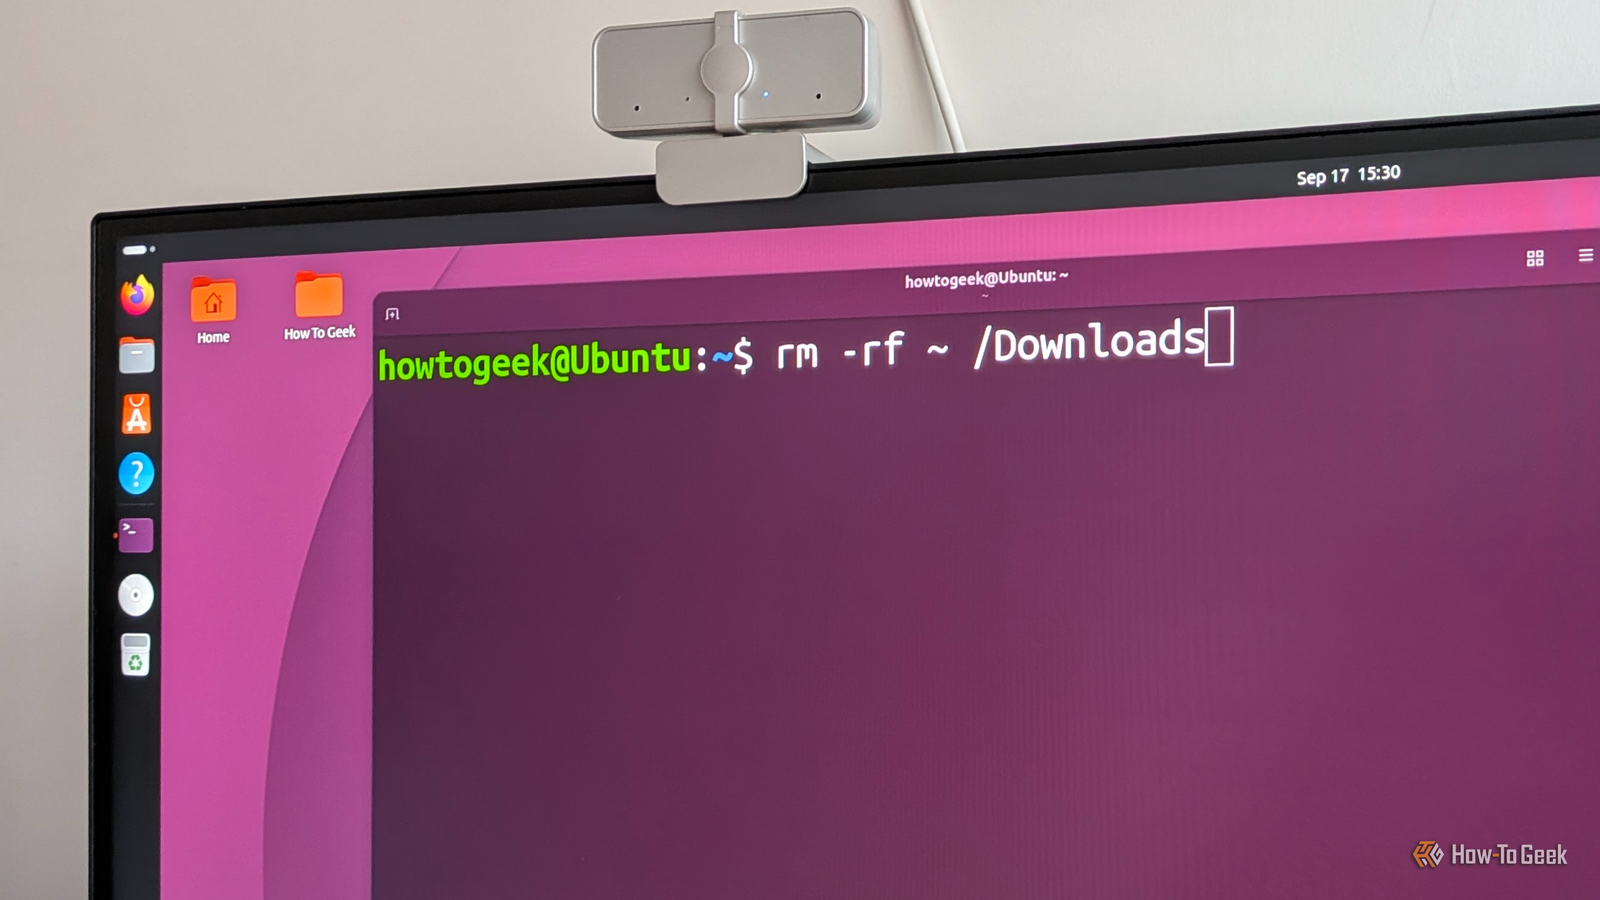
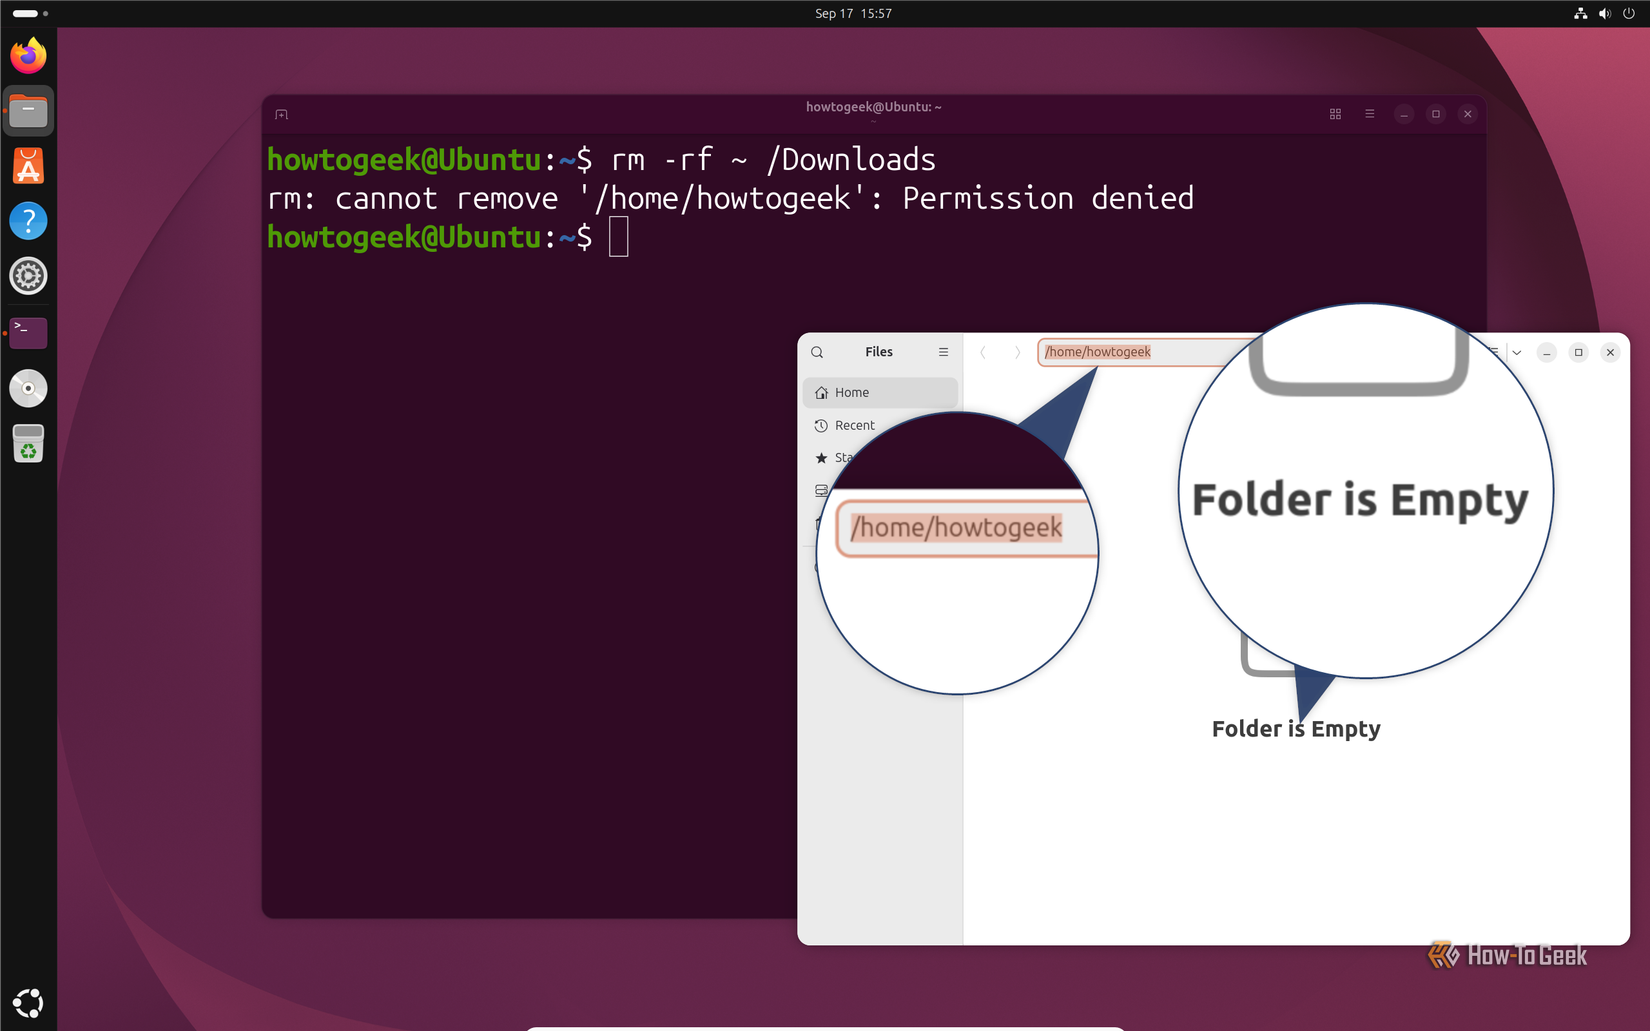
Например, если вы хотите удалить старую папку Downloads, вы вводите rm -rf ~/Downloads/old. В этой конструкции тильда (~) и путь к папке составляют единую строку, которую оболочка интерпретирует как корректный адрес. Опасность кроется в случайном пробеле: если набрать rm -rf ~ /Downloads/old, система воспримет это как два отдельных аргумента. Первый аргумент (~) будет развернут в полный путь к вашей домашней директории. В результате команда удалит все ваши документы, фотографии и файлы конфигурации, прежде чем перейдет к очистке папки Downloads.
Разница между операторами перенаправления
Редактирование файлов через терминал часто выполняется с помощью команды echo. Важно различать операторы > и >>. Первый предназначен для записи или перезаписи, а второй — для добавления данных в конец файла.
Если ваша задача — добавить строку в конфигурационный файл, следует использовать команду вида echo «текст» >> imp.config. Если же по ошибке использовать одиночный символ >, то содержимое файла imp.config будет полностью стерто и заменено на одну новую строку. Это чревато потерей всех настроек, накопленных в файле, что особенно неприятно для таких важных файлов, как .bashrc.
Блокировка удаленного доступа через брандмауэр
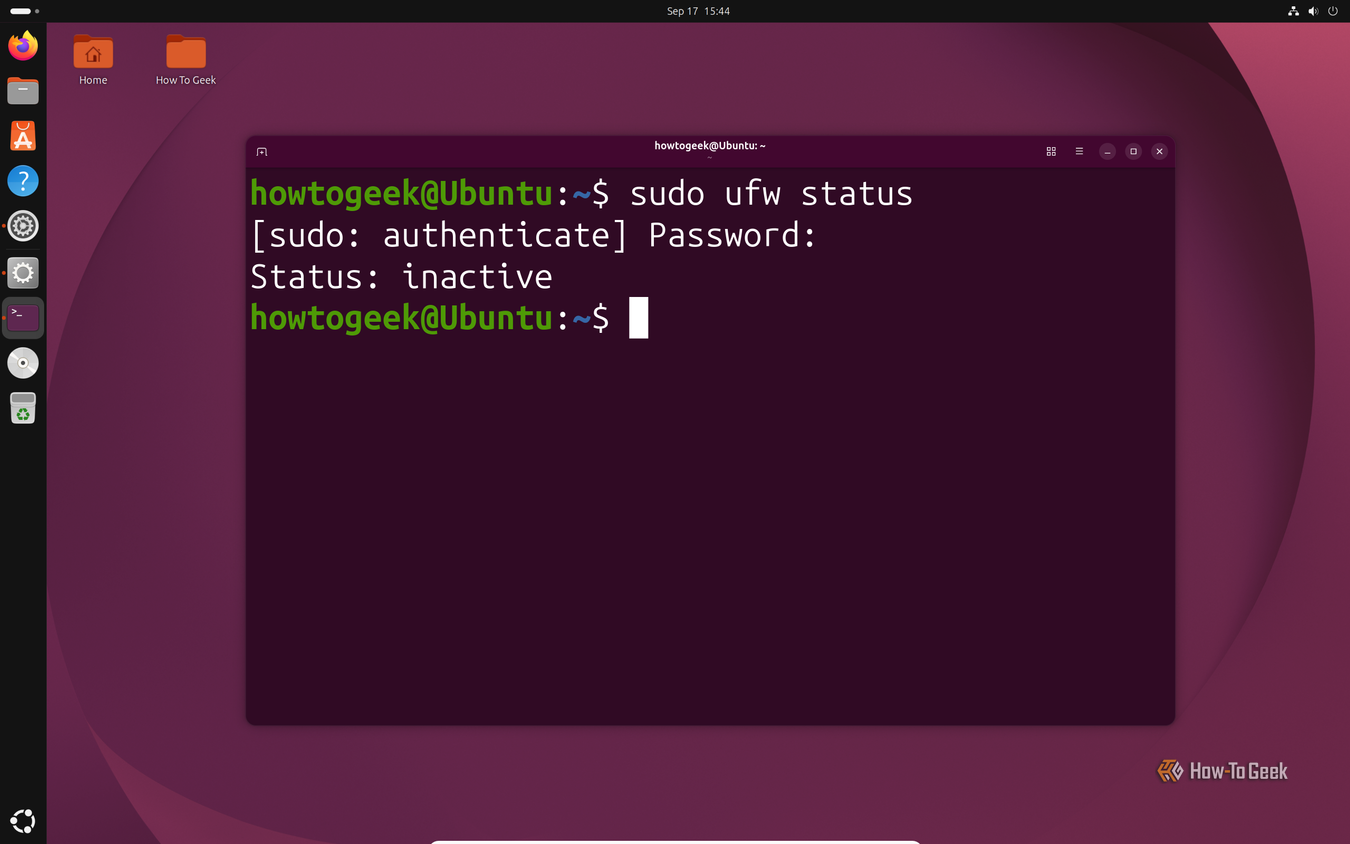
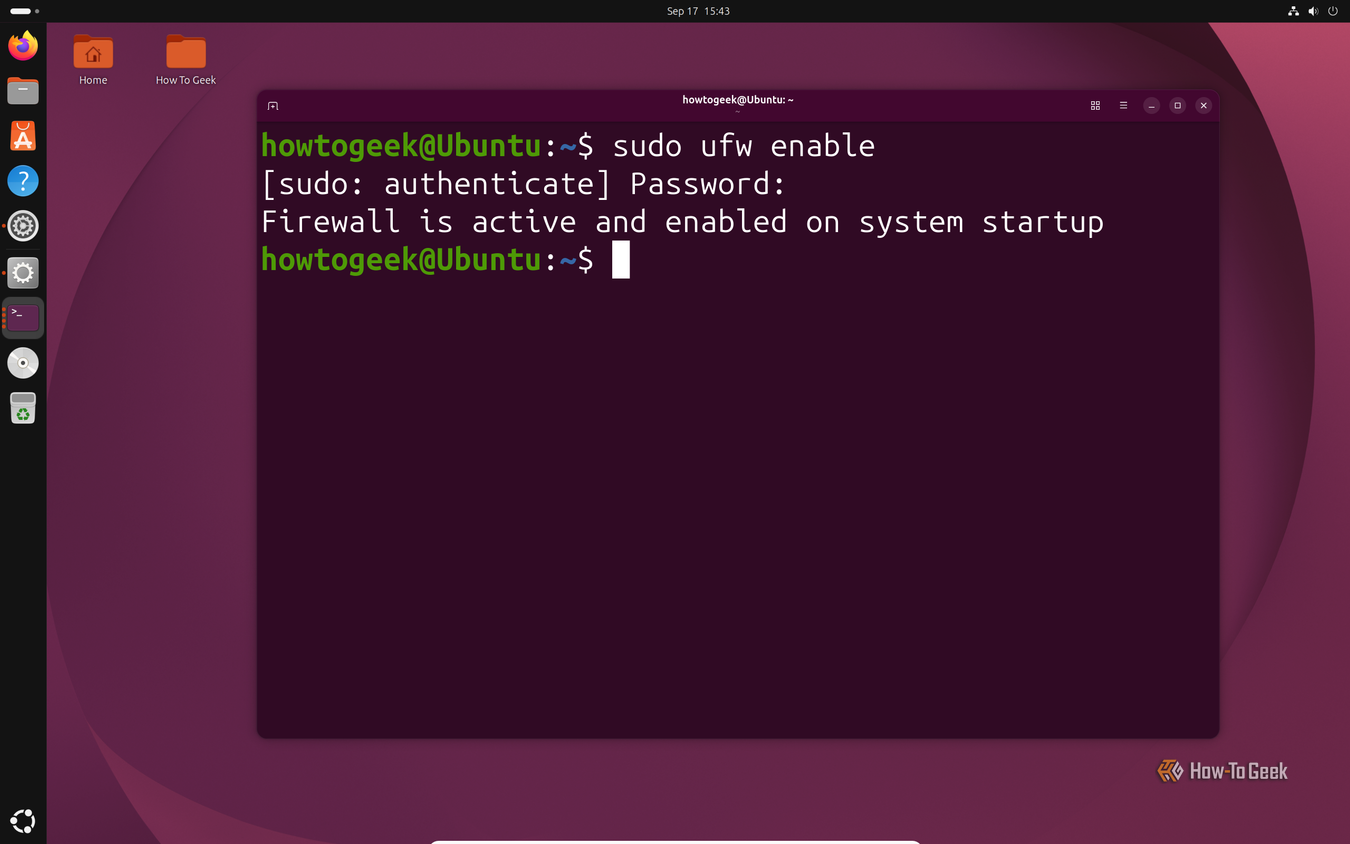
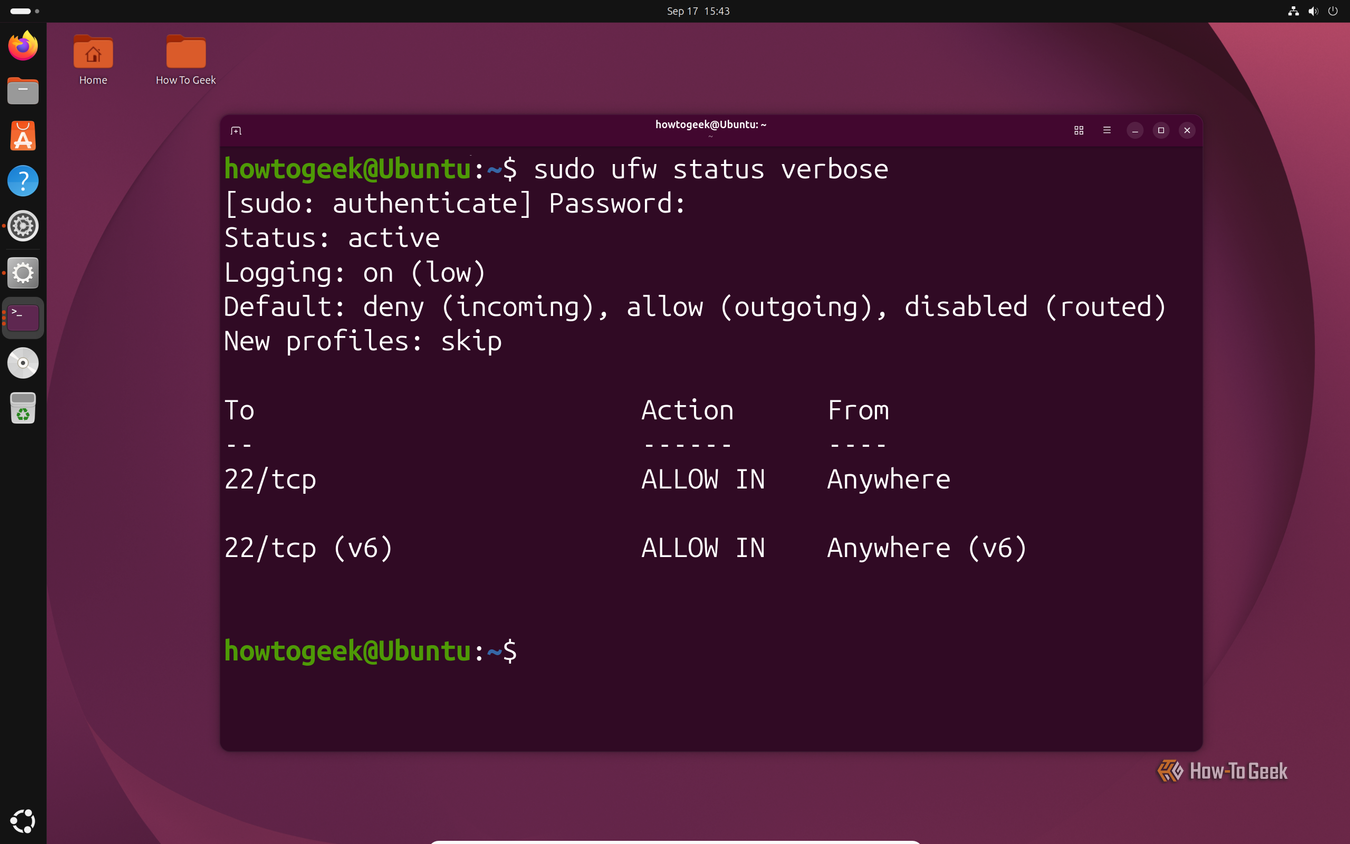
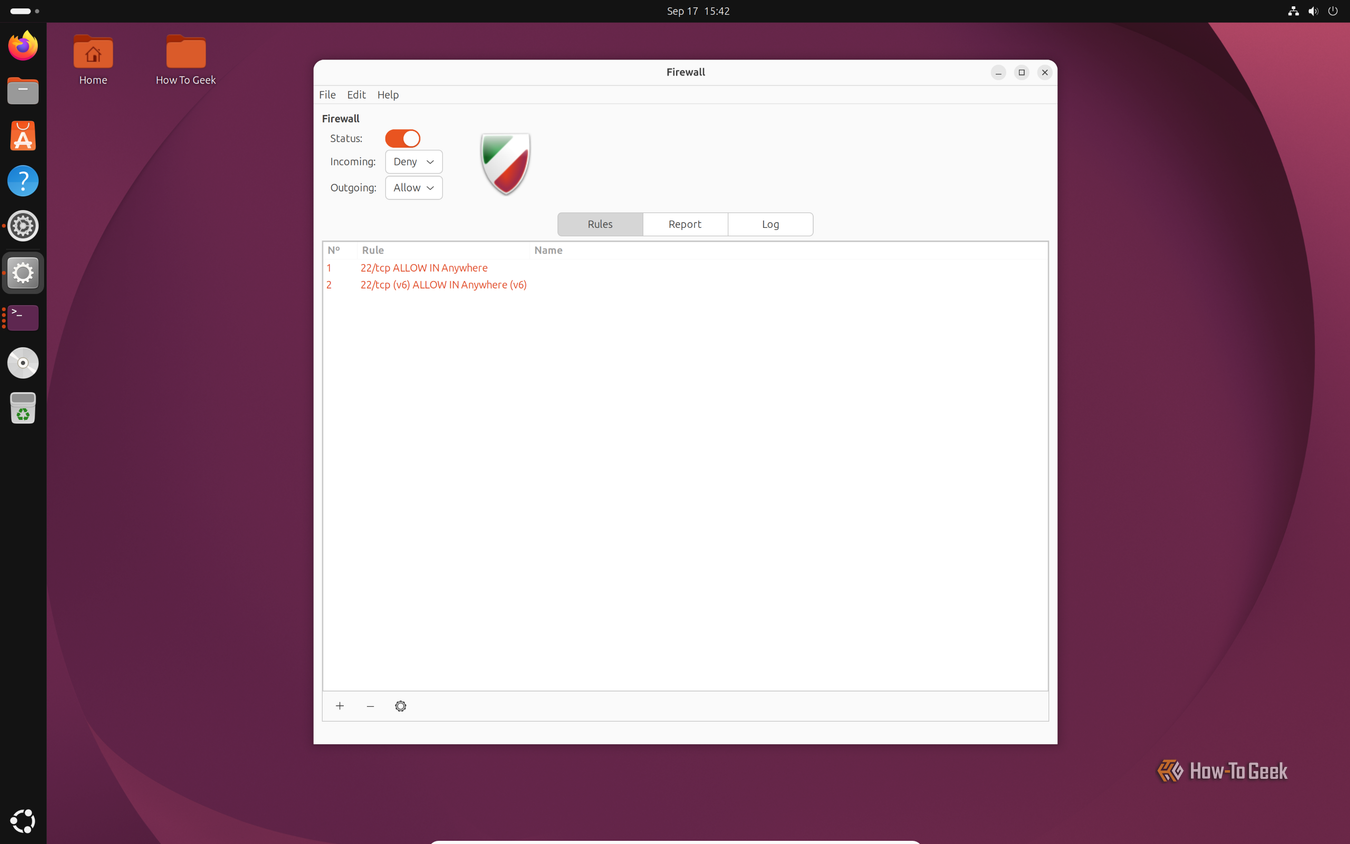
Команда sudo ufw enable кажется абсолютно безопасной, так как включение брандмауэра — это стандартная практика обеспечения безопасности системы. Однако при работе через SSH возникает серьезный риск. Если вы активируете ufw до того, как разрешите SSH-соединение, система мгновенно разорвет текущий сеанс доступа.

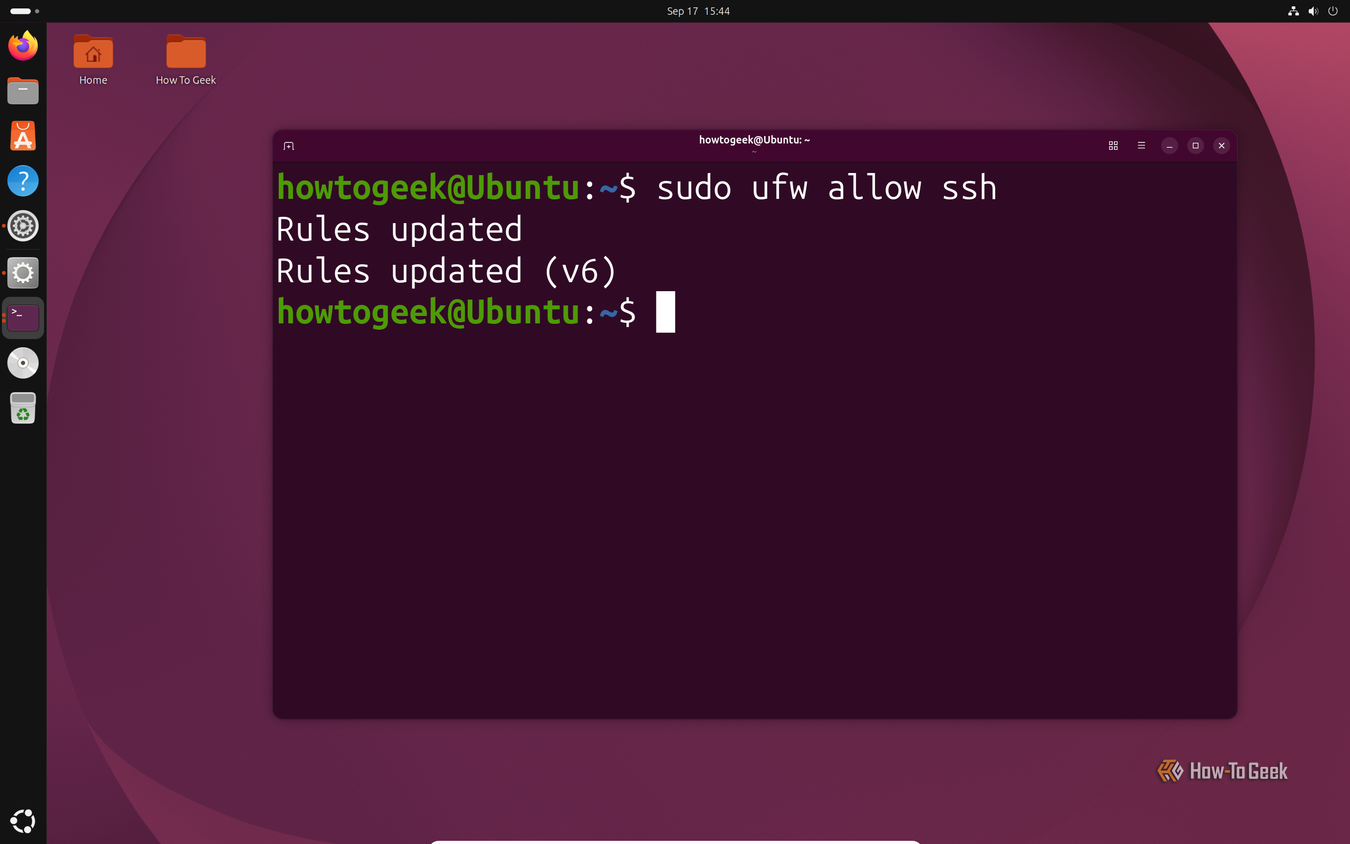
В такой ситуации вы не сможете подключиться к машине удаленно и потеряете управление, если у вас нет физического или консольного доступа к устройству. Чтобы избежать подобного, перед включением брандмауэра необходимо выполнить sudo ufw allow ssh, чтобы создать правило, разрешающее входящие подключения для SSH.
Угроза fork-бомбы
Fork-бомба :(){ :|:& };: известна в сообществе Linux как инструмент для создания шуточных сбоев системы. Для неопытного пользователя такая строка символов может выглядеть как сложная команда для настройки шрифтов или визуальных эффектов. На самом деле она запускает функцию, которая постоянно вызывает сама себя, плодя дочерние процессы.
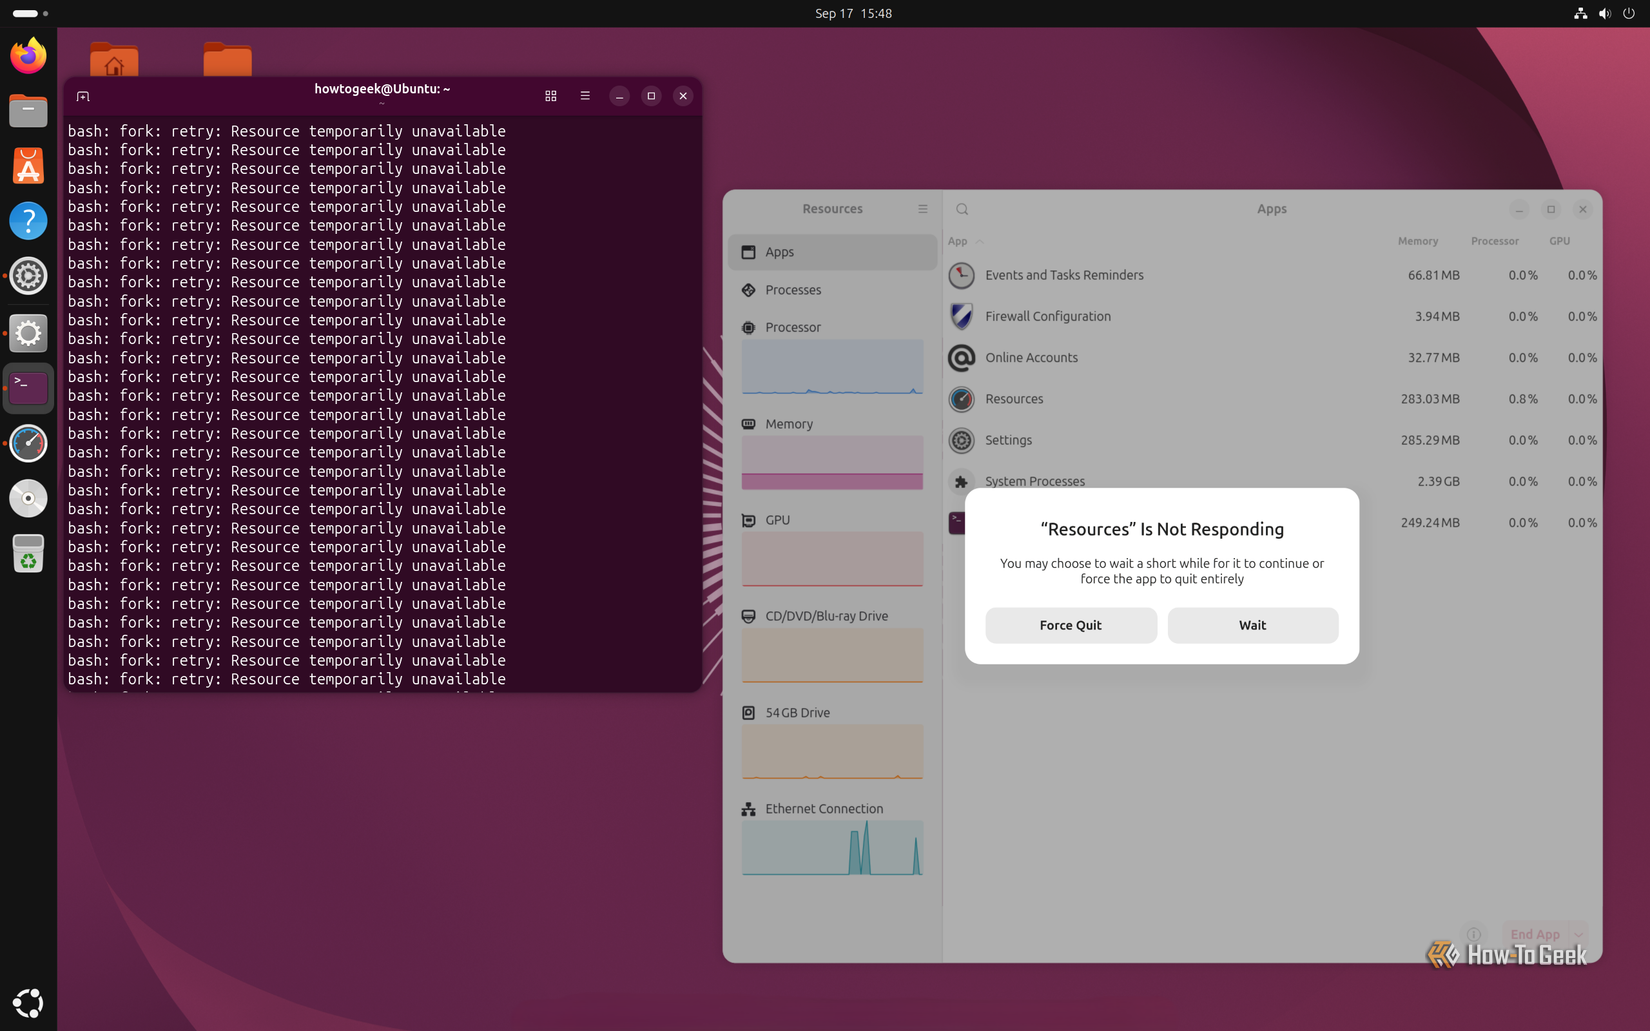
В результате число процессов растет в геометрической прогрессии, быстро исчерпывая системные ресурсы. Это приводит к замедлению работы компьютера до полной неработоспособности. Хотя fork-бомба не удаляет файлы и не устанавливает вредоносное ПО, она требует принудительной перезагрузки системы. Подобный внезапный сбой может привести к потере несохраненных данных или повреждению файлов, если в этот момент выполнялись обновления или передача данных.
Работа с терминалом Linux — это не только способ ускорить рабочий процесс, но и инструмент, требующий предельной концентрации. Даже если вы полагаетесь на подсказки нейросетей или онлайн-руководства, критически важно понимать механику того, что именно вы вводите. Ошибки в синтаксисе могут превратить рутинную задачу в катастрофу.
Опасность «лишнего пробела» в командах удаления
Важно понимать, что сама по себе команда rm -rf не является чем-то запрещенным или сугубо вредоносным. Это стандартный и эффективный способ очистки файловой системы. Проблема возникает исключительно из-за человеческого фактора. Рассмотрим это на примере удаления устаревших данных: в то время как rm -rf ~/Downloads/old корректно обработает путь в домашней директории, вставка пробела после тильды превращает команду в угрозу. Оболочка интерпретирует тильду как корень вашего пользовательского профиля, и выполнение команды запускает процесс рекурсивного уничтожения содержимого всей домашней папки: документов, медиафайлов и скрытых настроек.
Нюансы перезаписи конфигурационных файлов
Операторы перенаправления > и >> имеют фундаментальные различия, которые часто недооценивают. Оператор >> является безопасным «дополнением» (append), которое сохраняет все существующие данные, просто добавляя новую строку в конец файла. Напротив, > — это команда на полную перезапись. Если в файле были десятки или сотни строк настроек, накопленных за годы эксплуатации системы (например, в .bashrc), использование > приведет к их безвозвратному удалению. В файле останется только одна, последняя введенная вами команда. Это классическая «ловушка невнимательности», где разница между одним и двумя символами стоит многих часов восстановления конфигурации.
Блокировка доступа через UFW
Ситуация с sudo ufw enable — наглядный пример того, как полезная практика безопасности становится причиной серьезных проблем. При настройке удаленного сервера включение брандмауэра без предварительной подготовки равносильно тому, чтобы запереть дверь, находясь снаружи. Если правило, разрешающее входящие SSH-соединения, не было добавлено заранее, брандмауэр немедленно обрывает текущую сессию. Исправление этой ошибки требует физического доступа к серверу или использования консоли управления провайдера (KVM/IPMI). Для сервера, находящегося в другом городе или стране, эта «безобидная» команда становится причиной простоя, требующего вмешательства техподдержки.
Механика работы «fork-бомбы»
Fork-бомба :(){ :|:& };: — это один из самых известных примеров вредоносных шуток в сообществе Linux. Пользователей часто обманом заставляют ввести эту строку, обещая «красивые шрифты» или «улучшенное рендеринг текста». Чтобы не стать жертвой, полезно понимать, как именно это работает на уровне процессов:
- :() — происходит объявление функции с именем «:».
- { :|:& } — это тело функции. Оператор | создает конвейер, где функция вызывает сама себя дважды, а & отправляет этот процесс в фоновый режим.
- ; — завершает определение функции.
- Финальное : запускает процесс, который начинает лавинообразно размножаться.
Математика здесь проста: один процесс порождает два, те создают еще по два, и через доли секунды счет идет на тысячи. Система полностью исчерпывает ресурсы, перестает реагировать на ввод и «зависает». Хотя данные на диске обычно не страдают, принудительная перезагрузка, необходимая для оживления системы, может повредить файлы, которые находились в процессе записи в момент краха. Потеря несохраненных изменений в открытых программах при этом неизбежна.