Инженер-программист, обнаруживший критическую уязвимость в облачной инфраструктуре DJI, получил от компании вознаграждение в размере 30 000 долларов. Брешь в безопасности потенциально позволяла получить доступ к данным тысяч роботов-пылесосов.
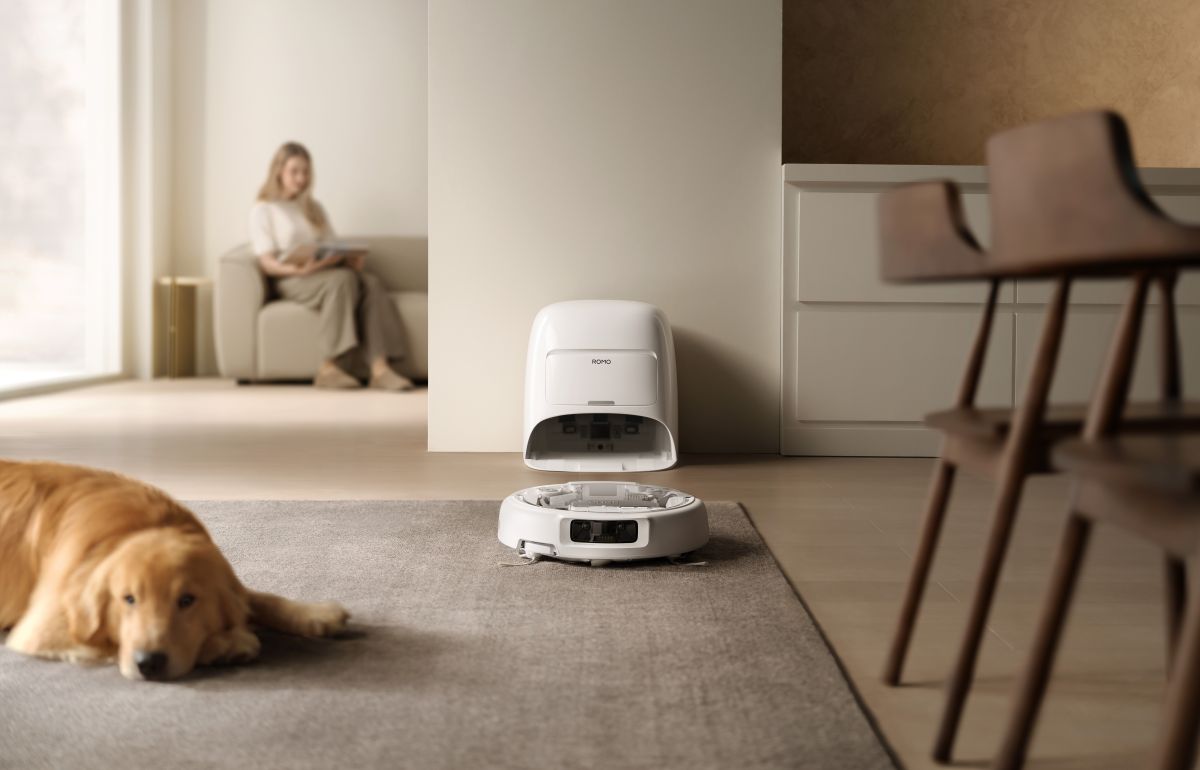
Согласно отчету, опубликованному The Verge, ошибка авторизации в серверной части системы управления DJI ROMO открывала доступ к парку из примерно 7 000 устройств, расположенных в 24 странах мира. Поскольку эти пылесосы оснащены камерами, микрофонами и датчиками для картографирования помещений, последствия могли быть крайне серьезными.
В DJI утверждают, что проблема уже устранена, а следов несанкционированного доступа к пользовательским данным обнаружено не было. Тем не менее инцидент спровоцировал новую волну обсуждений безопасности IoT-устройств.
Случайное открытие в ходе эксперимента
Инцидент начался с попытки инженера-программиста Сэмми Аздуфала адаптировать управление пылесосом DJI ROMO под контроллер PlayStation 5 вместо стандартного приложения. В процессе создания собственного интерфейса, обменивающегося данными с облаком, специалист начал реверс-инжиниринг протоколов авторизации, используя ИИ-инструменты для анализа кода.
Аздуфал выяснил, что процесс валидации токенов на сервере настроен некорректно: вместо проверки доступа к одному конкретному устройству, система предоставляла более широкие права. Это открывало доступ к данным 7 000 пылесосов DJI ROMO, включая прямые трансляции с камер, аудиопотоки, карты помещений и даже IP-адреса, позволяющие вычислить геолокацию владельцев.
Исследователь подчеркнул, что действовал в рамках политики ответственного раскрытия: он задокументировал находку и уведомил компанию до того, как информация стала публичной.
Позиция DJI
В компании представили свою версию событий, заявив, что обнаружили проблему еще в конце января в ходе внутренней проверки безопасности приложения DJI Home, которая затронула не только ROMO, но и некоторые блоки питания. DJI подтвердила, что получила отчеты от двух независимых исследователей, что ускорило процесс выпуска обновлений.
«Мы не нашли доказательств злоупотребления данными», — отметили в пресс-службе, добавив, что необычная сетевая активность, зафиксированная ранее, вероятно, была связана с тестированием системы специалистами по безопасности. Несмотря на выплату 30 000 долларов Аздуфалу, представители DJI не уточнили детали конкретной транзакции, сославшись на конфиденциальность программы bug bounty, действующей в компании уже около десяти лет.
Безопасность умного дома
DJI подчеркивает, что уделяет пристальное внимание защите своих систем, используя регулярные аудиты кода и тестирование на проникновение. Линейка ROMO обладает сертификатами безопасности, включая ETSI EN 303 645 и UL Solutions Diamond IoT Security. Компания намерена продолжать практику привлечения сторонних экспертов для аудита своих продуктов.
Этот случай служит важным напоминанием о рисках, связанных с облачными технологиями в бытовых устройствах. Любая брешь в инфраструктуре может сделать «умный» гаджет инструментом для слежки, поэтому программы поиска ошибок остаются критически важным инструментом для обеспечения безопасности пользователей.