ФБР и АНБ сообщили о том, что хакерская группировка APT28, также известная как Fancy Bear, как минимум с 2024 года систематически проводит массовые взломы домашних и офисных маршрутизаторов на территории США.
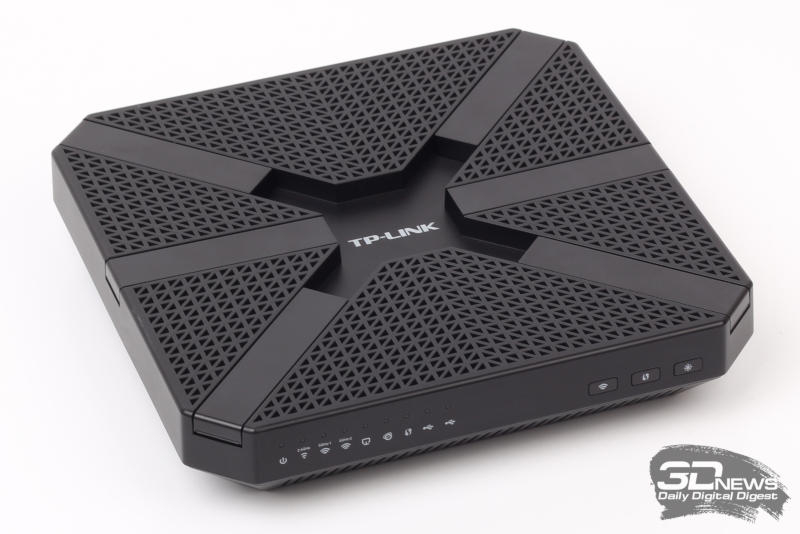
Оба ведомства получили судебное разрешение на принудительный удалённый сброс настроек для нескольких тысяч скомпрометированных устройств. Владельцам роутеров, попавших под эту процедуру, настоятельно рекомендуется заменить оборудование на более актуальное. По данным ФБР и АНБ, доступ к устройствам злоумышленники использовали для перехвата токенов аутентификации, учётных данных и конфиденциальной корреспонденции.
Чтобы подтвердить масштаб проблемы, правоохранительные органы прибегли к радикальным мерам, удалённо сбросив параметры конфигурации у тысяч роутеров. Ведомства подчеркнули, что без участия пользователей ситуация не разрешится: все пострадавшие модели больше не получают критических обновлений безопасности, поэтому единственный надежный способ защиты — замена техники. В официальном списке оказались устройства бренда TP-Link.
Владельцам маршрутизаторов эксперты дали следующие рекомендации:
- Активировать функцию автоматического получения обновлений программного обеспечения.
- Сменить заводские логин и пароль администратора на уникальные и сложные комбинации.
- Отключить функцию удаленного доступа к настройкам роутера, если она не используется в повседневной работе.
- Использовать VPN-соединение при передаче конфиденциальных данных для сотрудников, работающих из дома.