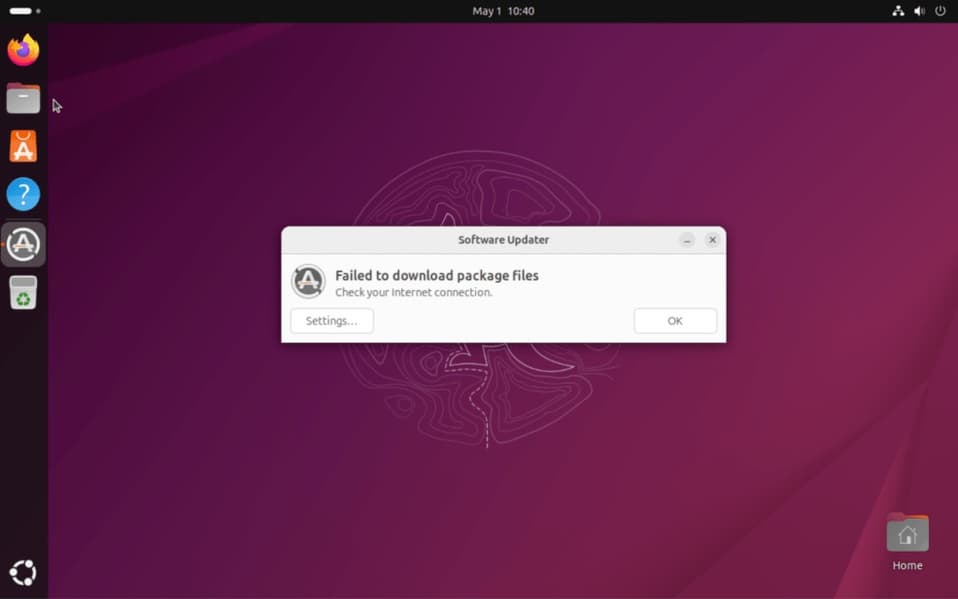
Популярный дистрибутив Linux Ubuntu и сервисы компании Canonical столкнулись с мощнейшей DDoS-атакой. Инцидент привел к глобальным сбоям, сделав невозможным обновление систем и установку программного обеспечения для миллионов пользователей по всему миру.
Атака началась в четверг, 30 апреля, и на текущий момент продолжается более двух суток. Официальные представители Canonical подтверждают, что их веб-инфраструктура находится под «масштабным трансграничным ударом». В результате действий хакеров пострадали ключевые узлы: основной сайт ubuntu.com, магазин Snap Store, платформа для разработчиков Launchpad и Ubuntu Security API. Остановка последнего оказалась наиболее критичной, так как системные администраторы и автоматизированные инструменты безопасности потеряли доступ к актуальным данным об уязвимостях (CVE) и свежим патчам.
Ответственность за произошедшее взяла на себя группировка «Исламское киберсопротивление в Ираке — Команда 313» (313 Team). Хакеры используют коммерческий сервис для аренды DDoS-мощностей под названием Beamed. По заявлениям злоумышленников, их инструментарий способен генерировать мусорный трафик объемом свыше 3,5 Тбит/с. Помимо нарушения работы сервисов, хакеры выдвинули требования о выкупе через свой Telegram-канал, угрожая продолжить атаку, если представители Canonical не выйдут на связь «для обсуждения условий прекращения огня».
На текущий момент наблюдается частичная стабилизация: сайт ubuntu.com и основные зеркала архивов вновь доступны, однако платформа Launchpad до сих пор работает с перебоями. Эксперты подчеркивают, что использование подобных сервисов (DDoS-for-hire) позволяет даже технически неподготовленным группам наносить серьезный ущерб инфраструктуре open-source проектов. На данный момент ФБР и Европол уже подключились к расследованию, чтобы вычислить и нейтрализовать операторов сервиса Beamed.